F5 WAF for Distributed Cloud
Le WAF de F5, optimisé par l’IA, s’appuie sur une évaluation des risques pour bloquer les attaques d’IA de pointe et sécuriser les applications de manière simple et cohérente dans tous les environnements.
Prévenez les attaques grâce au WAF de F5, leader du secteur, et à la puissance de l’IA
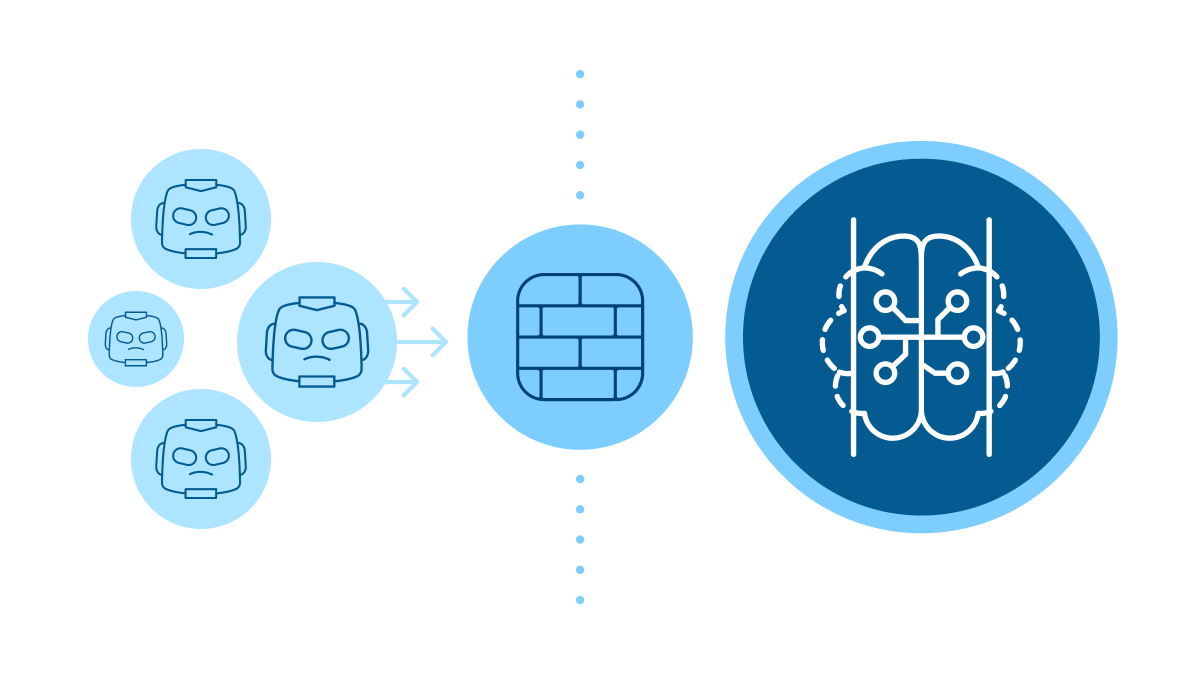
Améliorez la protection contre les menaces et réduisez les faux positifs grâce à l’évaluation des risques basée sur l’IA
Passez d’une gestion du WAF nécessitant de nombreuses configurations à une détection axée sur les résultats. Les fonctionnalités basées sur l’IA complètent les méthodes de suivi fondées sur les signatures et les comportements afin d’améliorer la détection et de bloquer les attaques avant qu’elles ne se produisent, tout en réduisant les faux positifs et le temps consacré aux réglages manuels.
Transforme les informations en actions grâce à l’Agentic Threat Intelligence
Ne vous laissez plus submerger par la fatigue liée aux alertes. F5 Agentic Threat Intelligence associe les tendances mondiales des menaces observées de l’extérieur à la télémétrie WAF issue de votre environnement, afin de corréler de manière autonome les exploitations actives de CVE ciblant vos applications. Au lieu d’un flot d’alertes désordonné, F5 vous fournit chaque jour une synthèse hiérarchisée et directement exploitable, accompagnée de recommandations immédiates de correctifs virtuels pour sécuriser vos API et vos applications en toute confiance.
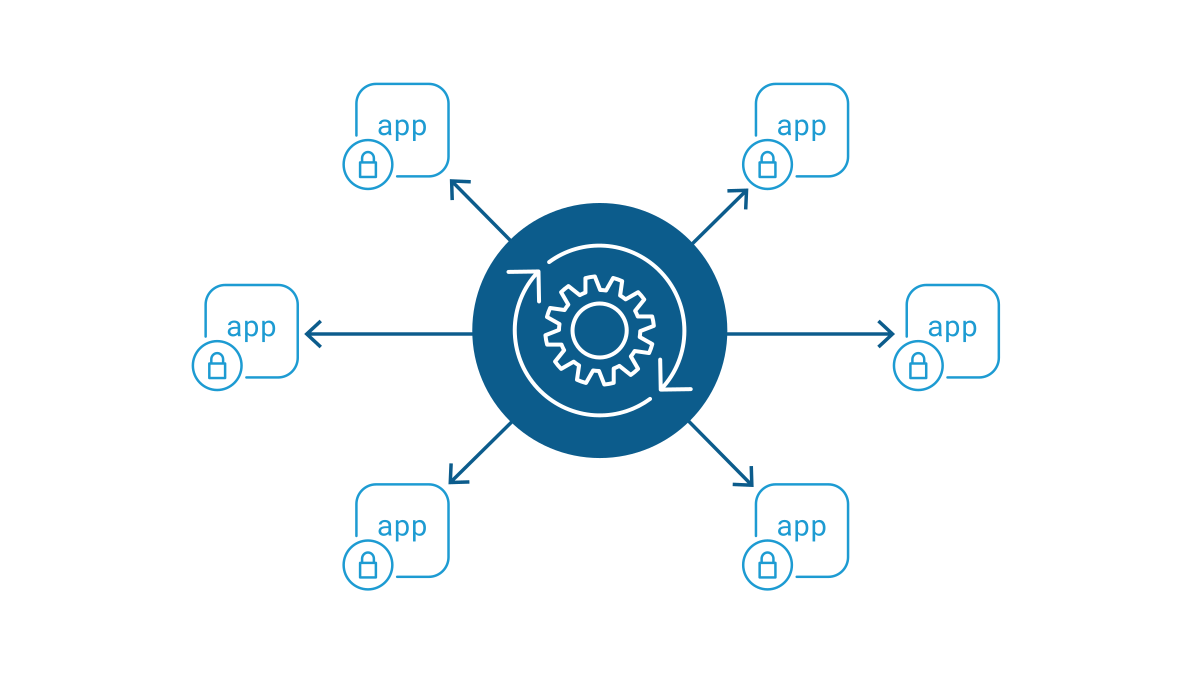
Éliminez la complexité des WAF et les réglages manuels
Intégré nativement au WAF optimisé par l’IA de F5, le moteur de détection des anomalies WAF de F5 s’auto-adapte et analyse en continu votre trafic spécifique afin d’établir une référence des comportements normaux. En évaluant les requêtes en temps réel par rapport à cette référence, il détecte les tentatives d’exploitation et réduit considérablement les faux positifs. Bénéficiez d’une sécurité contextuelle prête à l’emploi, sans réglage manuel.
Réduisez le délai de résolution tout en vous protégeant contre les menaces connues et les comportements suspects
Améliorez rapidement la visibilité et la compréhension de tous les événements de sécurité, notamment les signatures WAF détectées, les événements DoS, les menaces automatisées et persistantes, ainsi que toutes les autres interactions avec les clients et les performances des applications, grâce notamment à des fonctionnalités intuitives d’exploration détaillée. La combinaison d’une protection basée sur les signatures et d’une protection comportementale permet d’identifier facilement les acteurs potentiellement malveillants et d’intervenir, même si le client ne déclenche aucune signature de menace connue.
Présentation du produit
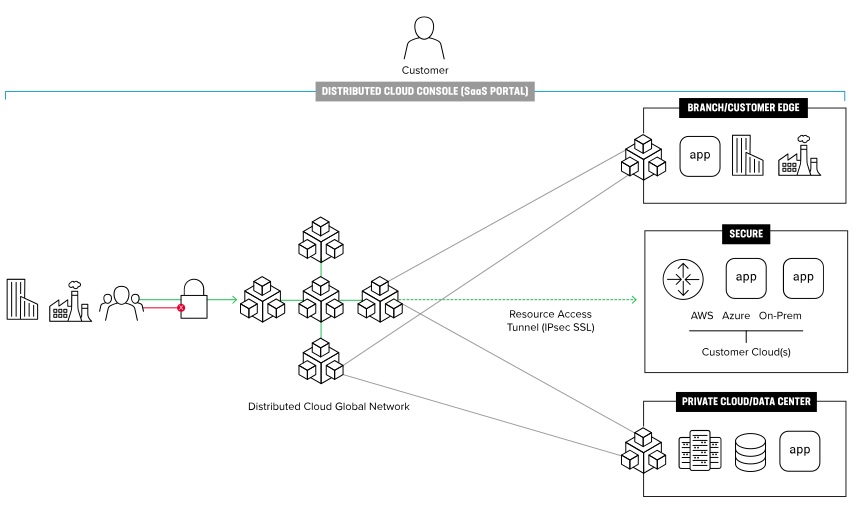
Clouds publics
Gérez et protégez les charges de travail applicatives hébergées dans différents clouds, notamment AWS, Azure et GCP.
Sur site
Gérez et protégez les applications dans votre centre de données et sur vos sites périphériques.
PoP mondiaux de F5
Gérez et protégez les charges de travail applicatives depuis n’importe quel point de présence (PoP) du réseau mondial F5.
Fonctionnalités principales
F5 WAF for Distributed Cloud offre de solides défenses basées sur le comportement et les signatures, intégrant une protection contre les menaces optimisée par l’IA et fondée sur des agents afin de bloquer les attaques pilotées par des modèles d’IA de pointe, ainsi que l’exploitation de vulnérabilités connues et zero-day dans les applications web.
Prise en charge des plateformes
Prise en charge étendue des plateformes et des fournisseurs de services cloud
Prise en charge étendue des plateformes et des fournisseurs de cloud
Les services Distributed Cloud peuvent être déployés pour des applications exécutées sur n’importe quelle plateforme, dans n’importe quel cloud public ou privé. Connectez et sécurisez les applications exécutées dans des machines virtuelles, des conteneurs, sur des serveurs bare metal ou dans des environnements serverless.



Simplifier le DevOps et le SecOps
Simplifier le DevOps et le SecOps
Le fournisseur Terraform natif de F5, l’outil en ligne de commande vesctl et les API publiques répondent aux besoins d’automatisation des équipes applicatives. La prise en charge des outils d’alerte (tels qu’Opsgenie et Slack) et des outils SIEM (tels que Splunk et Datadog) simplifie le quotidien des équipes DevOps et SecOps.
Prix et distinctions

Ressources
À la une
F5 WAF for Distributed Cloud
F5 WAF utilise l’évaluation des risques par l’IA, le renseignement agentique sur les menaces et bien plus encore pour sécuriser les applications dans tous les environnements.
Consulter la présentationPrésentation des solutions
Sécurité flexible des applications avec F5 Distributed Cloud WAAP ›
F5 WAF for Distributed Cloud ›
Articles
F5 Distributed Cloud – Protection contre les attaques DDoS L3-L7 ›
Se protéger contre les 10 principaux risques de sécurité des applications de l’OWASP ›
Rapports
Vidéos
Atténuez les vulnérabilités des applications grâce au modèle de déploiement SaaS de F5 ›
Détection et atténuation des utilisateurs malveillants ›