Toutes les équipes de sécurité connaissent ce moment : une faille critique est publiée, et la première question n’est plus : « Que devons-nous corriger ? » mais : « Qu’est-ce qui nous protège en attendant ? »
Avec PHP2Shell, les équipes de défense n’ont même pas bénéficié de leur avance habituelle. Des informations ont fuité le 20 octobre, avant même qu’un correctif ne soit disponible, et des attaquants auraient déjà exploité la faille avant la publication des correctifs le lendemain.
Le 21 octobre, le projet PHP a publié en urgence des correctifs pour CVE-2026-109618 et CVE-2026-109619, deux failles d’exécution de code à distance sans authentification qui touchent la quasi-totalité des serveurs PHP sur Internet. Un attaquant n’a pas besoin de se connecter. Il lui suffit de pouvoir atteindre le serveur et d’envoyer une requête spécialement conçue de téléversement de fichier qui provoque un épuisement de la mémoire de PHP en cours de traitement. PHP se fie alors aux données corrompues laissées en mémoire, et l’attaquant peut l’amener à exécuter son propre code, avant même que l’application n’exécute une seule ligne. La requête doit donc être bloquée avant même d’atteindre PHP.
Ces failles existent depuis des décennies. Ce qui est nouveau, c’est la manière dont elles ont pu être exploitées. Comme l’expliquent les chercheurs de Wiz qui les ont révélées, « Les modèles d’IA de pointe ont considérablement abaissé cet obstacle, transformant une faille ancienne en un exploit. »
Lorsque l’IA réduit le délai entre une ancienne faille et un exploit opérationnel, la protection doit être en place avant même la publication de l’avis de sécurité.
Pour les clients F5 utilisant F5 WAF en mode blocage, que ce soit sur F5 BIG-IP, F5 NGINX ou F5 Distributed Cloud, cette protection était déjà en place.
Le WAF optimisé par l’IA le bloquait déjà
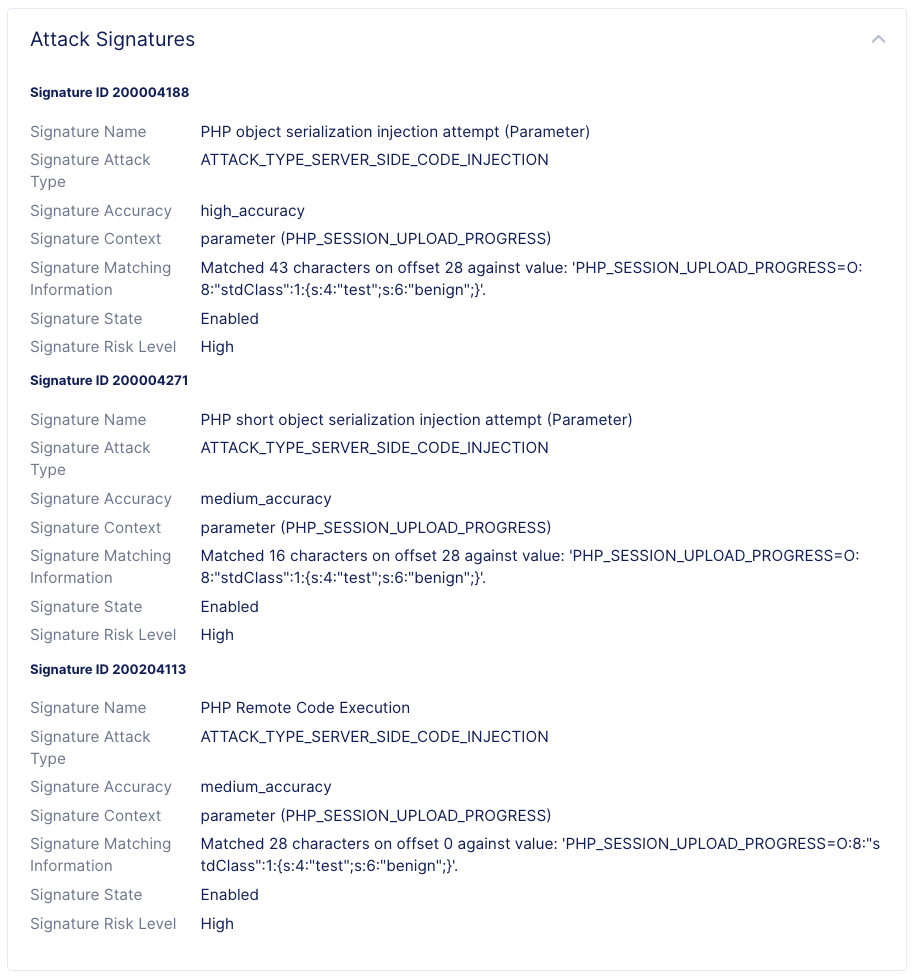
Les ingénieurs en sécurité de F5 ont repris l’exploit de démonstration publié, en ont créé plusieurs variantes et les ont lancées contre une application protégée par F5 WAF for Distributed Cloud avec le WAF basé sur l’IA activé. Ils n’ont ajouté aucune règle spécifique à PHP2Shell et n’ont apporté aucune modification à la configuration.
Les variantes utilisaient différents encodages, emplacements de charge utile, méthodes HTTP et techniques de contournement courantes. Le WAF optimisé par l’IA les a bloquées en mode blocage. Il s’agit d’une véritable mesure de protection, et non d’une entrée de journal que quelqu’un consulte le lendemain matin. Pendant ce temps, une requête normale adressée à la même application a été autorisée sans encombre.
Voici à quoi ressemblait l’une de ces requêtes bloquées dans F5 WAF for Distributed Cloud :
Bloquer en toute confiance, sans crainte
Détecter une attaque et avoir suffisamment confiance pour la bloquer sont deux choses différentes. De nombreuses équipes de sécurité conservent les nouvelles détections en mode alerte uniquement, car bloquer une requête légitime revient à refuser l’accès à un véritable client. Pour ces équipes, une attaque comme PHP2Shell est consignée dans les journaux, mais pas bloquée.
Le WAF optimisé par l’IA change la donne. Il repose sur un réseau neuronal, un type de modèle d’apprentissage automatique entraîné à partir de données d’attaques réelles issues des opérations de sécurité mondiales de F5. Comme il apprend à reconnaître les schémas d’attaque au lieu d’attendre la création d’une nouvelle règle, il peut identifier un nouvel exploit dont le comportement ressemble à celui d’attaques déjà observées. Pour chaque requête suspecte, il évalue les éléments qui semblent malveillants à la lumière de ce qu’il a appris, détermine si le contenu est réellement dangereux et fournit un verdict unique sur le niveau de risque, sur lequel le WAF agit immédiatement.
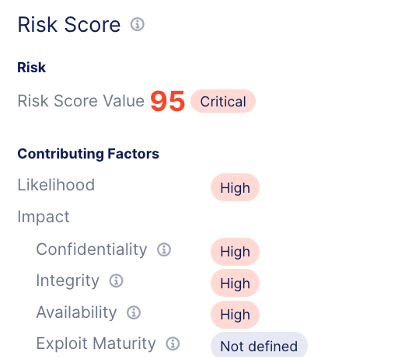
Pour PHP2Shell, le verdict était de 95 sur 100. Les requêtes malveillantes ont été bloquées sur-le-champ, tandis que le trafic légitime a continué à circuler.
C’est ce changement qui compte pour l’entreprise. Lorsque vous utilisez le mode blocage, vous pouvez bloquer les menaces en toute confiance. Vous n’avez pas à craindre que la sécurité ralentisse votre activité ni que votre service d’assistance soit submergé par les réclamations de clients bloqués à tort.
Autre bonne nouvelle : auparavant, les équipes hésitaient à activer les règles de détection les plus susceptibles de se déclencher à tort, par crainte des faux positifs. Cette recommandation n’est désormais plus d’actualité. F5 préconise d’activer la détection à tous les niveaux de précision (élevé, moyen et faible) et de bloquer les requêtes que le WAF optimisé par l’IA considère comme présentant un risque élevé ou moyen. Le modèle prend alors en compte tous les signaux disponibles et se charge de filtrer les fausses alertes.
Les correctifs virtuels réduisent la fenêtre d’exposition
PHP2Shell n’est pas un cas isolé. Selon le rapport M-Trends 2026 de Mandiant, les attaquants exploitent désormais les vulnérabilités en moyenne environ sept jours avant qu’un correctif ne soit disponible. À l’autre extrémité de cet intervalle, le rapport 2024 de Verizon sur les violations de données révèle qu’il faut environ 55 jours aux organisations pour corriger ne serait-ce que la moitié de leurs vulnérabilités critiques dont on sait qu’elles font l’objet d’attaques. En combinant ces deux constats, la plupart des organisations restent exposées pendant des semaines.
Le correctif virtuel permet de combler cette lacune. Il ne s’agit pas d’une fonctionnalité propre à un produit, mais d’un concept : tout mécanisme qui neutralise les effets d’une vulnérabilité sans mettre à jour le logiciel vulnérable lui-même. Une signature de WAF qui bloque une exploitation constitue un correctif virtuel. Il en va de même pour une règle de politique de sécurité conçue pour une faille précise ou pour un modèle capable de reconnaître l’attaque comme telle. Dans tous les cas, le trafic malveillant est bloqué sur le chemin des données et n’atteint jamais le code vulnérable, tandis que les développeurs corrigent le problème à la source en suivant le processus habituel de gestion des changements.
C’est ce qui s’est passé avec PHP2Shell. Le WAF de F5 sur F5 Distributed Cloud, F5 BIG-IP, ainsi que sur F5 NGINX assurait déjà une protection grâce aux signatures existantes, avant même la création d’une règle propre à PHP2Shell.
Parce que nous croyons au principe de défense en profondeur, les chercheurs en sécurité de F5 ne se sont pas arrêtés là. L’équipe a publié des signatures dédiées aux vulnérabilités CVE-2026-109618 et CVE-2026-109619 pour ces produits, renforçant encore davantage la protection dont bénéficiaient déjà les clients. Les détails des signatures et leur disponibilité par produit figurent dans l’avis de sécurité F5.
Le prochain est déjà écrit
PHP2Shell donne un aperçu de ce qui nous attend : des failles vieilles de plus de dix ans transformées en exploits opérationnels à la vitesse de l’IA, le suivant arrivant encore plus vite. Les systèmes de défense qui attendent la publication d’une nouvelle règle après la divulgation continueront de perdre la première manche. Voici comment se préparer à cette faille et à la suivante :
- Appliquez les correctifs PHP lorsque vos contraintes opérationnelles le permettent. La plupart des équipes ne peuvent pas mettre à niveau tous leurs serveurs du jour au lendemain, et c’est précisément pour combler ce délai que les correctifs virtuels ont été conçus.
- Assurez-vous que votre WAF bloque les attaques au lieu de se contenter de les surveiller. Un WAF en mode surveillance enregistre une attaque, mais ne l’arrête pas. Vérifiez que les politiques protégeant les applications PHP sont en mode blocage.
- Activez le WAF basé sur l’IA et fournissez-lui tous les signaux disponibles. Activez la détection à tous les niveaux de précision, bloquez les requêtes présentant un risque élevé ou moyen et vérifiez que les signatures dédiées à PHP2Shell sont actives.
- Appliquez les signatures dédiées à PHP2Shell dès leur publication, et suivez leur disponibilité pour vos produits dans l’avis de sécurité de F5.
- Recherchez des signes de tentatives d’exploitation. Examinez le trafic récent afin de détecter des requêtes multipart inhabituelles suivies d’erreurs de limite de mémoire PHP ou de réponses HTTP 500 répétées. Recherchez également des cookies de réponse PHPSESSID anormalement volumineux et des redémarrages inexpliqués des processus de travail PHP.
- Réduisez la surface d’attaque. Renforcez les limites de taille des requêtes et des téléversements, et désactivez les points de terminaison de téléversement dont vos applications PHP n’ont pas besoin.
Vous ne pouvez pas décider quand la prochaine vulnérabilité sera rendue publique. En revanche, vous pouvez faire en sorte d’être prêt lorsqu’elle le sera.
En savoir plus sur l’évaluation des risques optimisée par l’IA et le WAF optimisé par l’IA.
L’avis de sécurité de F5 fournit des informations fiables et à jour sur l’impact sur les produits, les identifiants de signature, les mesures d’atténuation et la disponibilité prochaine des correctifs.
À propos des auteurs
Muhammad Abid est directeur principal du marketing produit pour la sécurité des applications et le WAAP chez F5. Fort de plus de 20 ans d’expérience dans le développement d’activités liées aux réseaux et à la cybersécurité chez Netskope, Cisco, Juniper et Fortinet, Muhammad supervise le portefeuille WAAP unifié de F5, qui couvre le WAF, la sécurité des API, la défense contre les bots et la cryptographie post-quantique.
Autres articles de Muhammad AbidArticles de blog associés
F5 rejoint le projet PQC du NIST pour contribuer à l’élaboration de normes résistantes aux attaques quantiques
En rejoignant le consortium du projet « Migration to PQC » du NIST, F5 contribue à élaborer des recommandations pratiques pour un monde résistant aux menaces quantiques.
La dernière version de F5 Distributed Cloud Bot Defense offre des fonctionnalités et des améliorations de nouvelle génération
Les mises à jour de la console de F5 Distributed Cloud Bot Defense améliorent la gestion des menaces automatisées et l’intégration dans des cadres de sécurité plus larges.

La nouvelle surface de risque liée à l’IA : invisible, autonome et déjà à l’intérieur
James White, vice-président de l’ingénierie chez F5 À mi-parcours de l’année 2025, le moment est bien choisi pour dresser un état des lieux de l’adoption de l’IA en entreprise et de la sécurité de l’IA. L’utilisation de l’IA générative est désormais la norme dans les entreprises De manière générale, les entreprises possèdent au moins une compréhension élémentaire de l’IA générative. Elles savent ce qu’elle est et où elle peut […]
Évaluation des LLM : renforcer la confiance grâce à la notation de sécurité
À mesure que l’adoption de l’IA s’accélère dans les entreprises, l’évaluation des LLM ne porte plus uniquement sur leurs performances, mais aussi sur la confiance qu’ils inspirent. Les équipes de sécurité doivent évaluer non seulement les performances d’un modèle, mais aussi la sûreté de son comportement. Pourtant, la plupart des cadres d’évaluation se concentrent sur des critères de précision, laissant les facteurs de sécurité et de risque dans le flou ou sans mesure.
Évaluer le niveau de préparation de votre organisation à la sécurité de l’IA
Dans un paysage de l’intelligence artificielle (IA) en constante évolution, il est non seulement important, mais impératif de savoir si votre organisation est prête à instaurer et à soutenir une culture de la sécurité de l’IA. À mesure que les technologies d’IA progressent, elles font émerger une multitude de nouveaux défis de sécurité qui, pour être gérés efficacement, exigent une approche réfléchie, globale et proactive […]
Déployer des LLM en entreprise : via une API dans un cloud privé
Pris isolément, sans mesures de protection spécialisées ni protocoles de sécurité en place, le déploiement de modèles d’IA générative (GenAI), en particulier de grands modèles de langage (LLM), à l’échelle de l’entreprise représente pour toute organisation une opportunité à haut risque, mais potentiellement très rentable. La manière précise dont votre organisation doit franchir ce grand pas dans l’univers de la GenAI nécessite une planification mûrement réfléchie. Peut-être serait-il […]