Il ne fait guère de doute (du moins, à mes yeux) que le nouveau modèle opérationnel standard des entreprises repose en grande partie sur le cloud. J’emploie le terme « cloud » au sens large, pour englober à la fois les modèles de cloud privé (sur site) et public (hors site), car tout indique que ces deux modèles continueront d’être utilisés dans un avenir prévisible.
Dans certains cas, cela implique de recourir à plusieurs instances de chaque type, dans une configuration où plusieurs clouds publics sont mis en concurrence entre eux ainsi qu’avec au moins un cloud privé, voire plusieurs.
Quel que soit le nombre d’instances de chaque modèle composant la stratégie d’une organisation, il est fort probable qu’elle déploie des applications sur plusieurs clouds. Autrement dit, elle adopte une approche multicloud. Il existe plusieurs bonnes raisons à cela, mais elles ne sont pas pertinentes dans le cadre de notre discussion d’aujourd’hui. Il suffit de dire que les organisations adoptent probablement une stratégie « multicloud ». Voilà, tout est dit.
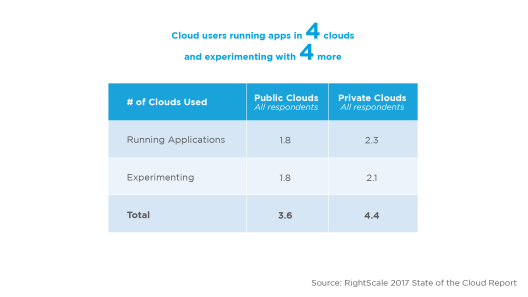
Cela implique toutefois beaucoup de choses. David Linthicum, éminent expert et commentateur du cloud, souligne dans un article récent l’impact de ce type de stratégie sur les initiatives DevOps :
“1. Vous avez besoin d’une solution hybride pour le DevOps Les clouds publics actuels n’offrent pas de solution tout-en-un pour le DevOps. Bien qu’ils proposent des outils de gestion du développement d’applications, notamment pour le DevOps, vous devrez encore assembler une solution à partir d’un éventail de produits comprenant des services de cloud public et, oui, des logiciels traditionnels.”
Au-delà de la nécessité de disposer de chaînes d’outils DevOps, il est important de comprendre que si vous exécutez des applications dans plusieurs clouds, c’est parce que vous cherchez à les mettre à la disposition des utilisateurs, qu’ils soient internes, externes ou partenaires. Personnes, objets, API. Peu importe qui (ou ce qui) est l’utilisateur : il n’en reste pas moins que vous déployez généralement une application dans le but de répondre à un besoin métier, ce qui implique que l’application soit mise à la disposition de quiconque (ou de tout système) en a besoin.
La mise à disposition des applications nécessite des services. Qu’il s’agisse simplement de répartir la charge pour assurer la montée en charge ou de fournir des services de sécurité IoT pour votre tout dernier appareil ou gadget, il existe une multitude de services applicatifs qui garantissent, en définitive, la mise à disposition sécurisée des applications auprès de leur public cible. Si vous envisagez d’adopter un modèle multicloud, les mêmes problèmes que ceux rencontrés avec le DevOps vont se poser. Tous les clouds ne proposent pas les mêmes services, et les services natifs sont presque assurément incompatibles avec ceux des autres clouds. Vous pourrez peut-être obtenir certains services directement auprès du fournisseur de cloud, mais il en faudra d’autres et vous devrez faire appel à d’autres sources pour les déployer.
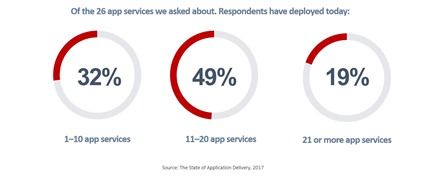
Si l’on examine le nombre de services applicatifs utilisés aujourd’hui par les entreprises d’après notre rapport 2017 « État des lieux de la fourniture d’applications », on constate que la plupart des entreprises utilisent entre 11 et 20 services applicatifs. C’est beaucoup, et ces services se répartissent en cinq catégories distinctes : disponibilité, performances, sécurité, identité et mobilité.
Ce qui signifie que vous risquez de vous retrouver avec un ensemble de services — cloud natifs ou non — répartis entre plusieurs fournisseurs de cloud, sans aucun moyen de les gérer efficacement, et encore moins d’exploiter leur capacité à vous offrir la visibilité nécessaire pour garantir la meilleure expérience applicative possible.
Comme le résume si bien David, vous devrez « bricoler une solution à partir d’un ensemble de produits comprenant des services de cloud public » et, dans ce cas, des services applicatifs fournis de manière plus traditionnelle. Cette approche est inefficace et, d’après nos enquêtes, constitue un défi pour les organisations ayant adopté une stratégie multicloud.
Il est donc important, lorsque vous vous êtes engagé dans une stratégie multicloud, d’examiner attentivement toutes les autres stratégies qui en subissent les répercussions. Le DevOps en fait partie, tout comme les services applicatifs. Une stratégie de services applicatifs multicloud ne consiste pas seulement à s’assurer que vous pouvez déployer les services applicatifs dont vous avez besoin dans chacun des environnements cloud souhaités. Pour tirer pleinement parti des avantages du cloud, il est également essentiel de pouvoir gérer ces services de la manière la plus cohérente possible, afin de ne pas perdre en visibilité ni compromettre le respect des politiques dans les clouds publics qui composent votre nouveau modèle opérationnel.
Les stratégies multicloud ne sont peut-être pas encore tout à fait « la norme », mais tout porte à croire qu’elles le deviendront. Une part importante des entreprises ayant déjà investi dans des initiatives de cloud privé, beaucoup se tournent désormais vers le cloud public afin d’étendre leurs capacités et de profiter également de ses avantages. Toutefois, ces avantages peuvent rapidement être réduits à néant par des solutions inefficaces, incapables d’assurer efficacement la cohérence de la gestion et des politiques nécessaire à la mise à disposition sécurisée des applications.
Une stratégie multicloud nécessite des solutions multicloud, notamment pour les services applicatifs indispensables à une expérience applicative sécurisée et satisfaisante.
À propos de l’auteur

Lori MacVittie est ingénieure émérite et évangéliste en chef au sein du bureau du directeur technique de F5. Elle possède une expertise approfondie dans la fourniture d’applications, les stratégies d’automatisation et les infrastructures. Elle est réputée pour sa capacité à rendre la complexité intelligible, qu’elle définisse des garde-fous pour les agents d’IA, analyse des architectures multicloud fragiles ou explore les limites des systèmes évolutifs. Elle cumule plus de trente ans d’expérience dans le secteur, couvrant le développement d’applications, l’architecture informatique ainsi que l’exploitation des réseaux et des systèmes. Avant de rejoindre F5, elle a été rédactrice spécialisée dans les technologies et a reçu plusieurs distinctions. MacVittie est titulaire d’un master en informatique et est une autrice prolifique dont les publications couvrent la sécurité, le cloud et l’architecture d’entreprise. Elle est également une passionnée de jeux de société et de jeux vidéo, et assume pleinement ses avis bien tranchés sur le fromage.
Autres articles de Lori Mac VittieArticles de blog associés

F5 NGINXaaS pour Google Cloud : des applications résilientes et évolutives
Découvrez comment NGINXaaS s’intègre à Google Cloud pour renforcer les performances et la sécurité, et préparer vos applications critiques à un avenir propulsé par l’IA.

L’intégration de F5 Web Application Firewall (WAF) à AWS est disponible dès aujourd’hui
En faisant appel à un partenaire de déploiement AWS WAF tel que F5, vous pouvez renforcer la sécurité de vos applications web grâce à des règles personnalisées qui bloquent les schémas d’attaque courants, comme les injections SQL ou les attaques par scripts intersites (XSS).
Appliquer le principe de Peter Parker à l’inspection TLS
« Un grand pouvoir implique de grandes responsabilités. » Si l’on en trouve des échos chez Voltaire et Churchill, cette citation est surtout connue grâce aux bandes dessinées Spider-Man, où elle est attribuée à l’oncle Ben. Bien entendu, si cette phrase est si répandue dans la culture populaire, c’est notamment parce qu’elle peut s’appliquer à une multitude de situations et de sujets, y compris à l’inspection TLS.
Le NetOps a besoin de défenseurs, pas d’adversaires
Il est important de reconnaître que les équipes NetOps ne sont pas toujours celles qui font obstacle au déploiement de la dernière nouveauté, application ou service. Les freins à la rapidité sont souvent dus au fait que les organisations n’adoptent pas tous les principes du DevOps lorsqu’elles cherchent à transformer leurs opérations informatiques.
Mise à jour des services applicatifs : sécurité, rapidité et visiteurs suspects
Il est de nouveau temps de nous pencher sur les services applicatifs que les entreprises utilisent réellement pour rendre leurs applications plus rapides et plus sûres. On constate notamment une hausse du recours aux services de protection contre les bots, ainsi que la progression lente mais régulière de HTTP/2. Bien qu’il ne s’agisse pas d’une application…
Les templates prennent le contrôle du cloud
Les modèles s’imposent dans le cloud. Lisez le blog de F5 pour découvrir comment l’infrastructure en tant que code et les API déclaratives automatisent la mise à disposition des applications.