Pour les RSSI d’aujourd’hui, la question n’est plus : « Sommes-nous en sécurité ? » L’essor fulgurant de l’utilisation de l’IA a changé la donne.
Notre livre numérique 2026 de F5 sur l’état des stratégies de sécurité des applications fournit de nombreux enseignements précieux sur la manière dont la sécurité suit — ou non — le rythme des déploiements de l’IA. Une statistique issue de notre étude a particulièrement retenu mon attention : celle concernant la prolifération de l’IA agentique.
Alors que les agents d’IA continuent de se multiplier au sein des entreprises, plus des trois quarts (77 %) des organisations indiquent que la gestion de la prolifération des identités non humaines — qui implique notamment de contrôler leurs accès et de veiller à ce qu’elles ne puissent pas être exploitées — devient un défi majeur.
En effet, toutes les organisations doivent se pencher sur cette question, qu’elles aient ou non pleinement adopté l’IA. Alors que presque tout le monde peut créer ses propres agents d’IA et déployer plusieurs agents capables de collaborer, tout RSSI qui ne comprend pas ce que font tous ces agents n’a aucune chance de s’en sortir. Par conséquent, les RSSI doivent de plus en plus se poser les questions suivantes et y répondre : « Que sait cette IA ? Qu’est-elle autorisée à faire ? Et sommes-nous en mesure de l’arrêter si nécessaire ? »
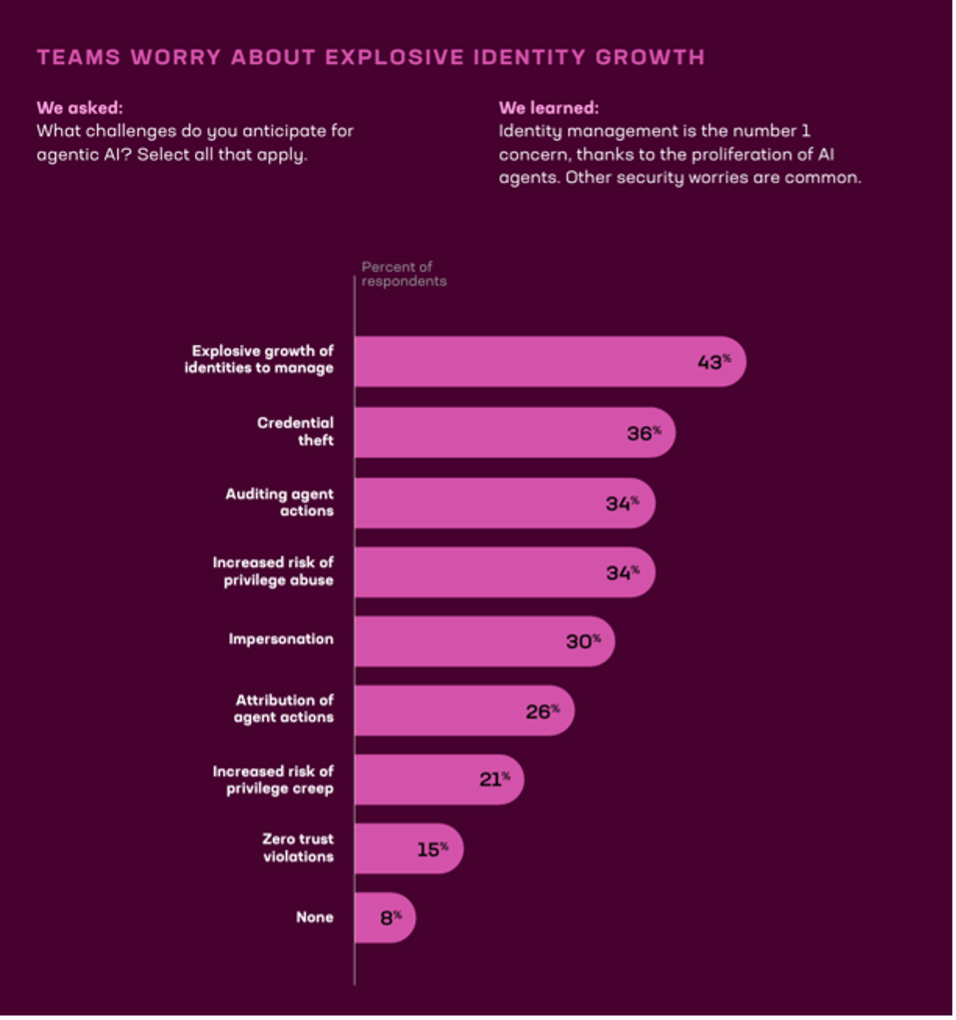
La réponse toute faite est « une meilleure visibilité et une gouvernance efficace ». Il est impossible d’assurer la sécurité ou le contrôle sans une visibilité au niveau de l’exécution sur chaque agent qui accède aux modèles, interagit avec les données et déclenche des workflows. Cela vaut quel que soit l’environnement dans lequel vous exécutez vos applications, qu’il s’agisse de centres de données sur site ou de déploiements multicloud hybrides.
C’est pourquoi l’IA fantôme est aujourd’hui un sujet récurrent. Alors que presque tout le monde peut créer ses propres agents d’IA et déployer plusieurs agents capables de collaborer, tout RSSI qui ne dispose pas des moyens nécessaires pour faire la lumière sur ces zones d’ombre et comprendre ce que fait chaque agent n’a aucune chance.
Étendre — ou enfreindre — le périmètre de confiance ?
Mais même si le RSSI parvient à débusquer tous les agents à l’œuvre au sein de l’organisation — ce qui est loin d’être acquis, puisque les identités non humaines sont rapidement en passe de devenir trois fois plus nombreuses que les identités humaines dans l’organigramme —, la gouvernance reste loin d’être simple.
Tout d’abord, l’innovation tend à progresser plus vite que les mécanismes de contrôle. Les personnes chargées de la gestion des risques et de la conformité réglementaire doivent généralement rattraper leur retard. Et comme le dit le vieil adage, ce n’est pas parce que nous pouvons faire quelque chose que nous devrions le faire. Avant de déployer un agent d’IA spécifique, les organisations doivent déterminer si les avantages pour l’entreprise justifient les efforts nécessaires pour le sécuriser.
Deuxièmement, les agents sont conçus avec des objectifs précis et les autorisations nécessaires pour les atteindre. Ils accèdent à des données, prennent des décisions, font appel à des API, déclenchent des processus métier et communiquent avec des clients et d’autres agents conformément à leur finalité.
Chacune de ces identités non humaines élargit le périmètre de confiance et la surface de menace de l’entreprise. Leurs privilèges doivent donc être protégés avec la même rigueur que ceux des identités humaines, voire davantage, car il peut être très difficile pour les équipes de sécurité de repérer un attaquant qui détourne l’identité d’un agent et élève ses privilèges. Cet attaquant continuerait de paraître comme un utilisateur autorisé, surtout si son comportement reste dans certaines limites. C’est là que les modèles de sécurité probabilistes axés sur le comportement peuvent s’avérer utiles.
Malheureusement, de nombreuses organisations n’ont pas encore totalement résolu cette question. Les niveaux de maturité varient considérablement. Mais les conséquences d’une défaillance pour l’entreprise, qu’elles soient réglementaires, réputationnelles ou concurrentielles, pourraient menacer son existence même. Si un agent ou une identité agentique non contrôlé entraîne une violation de données, il pourrait être très difficile de regagner la confiance des clients ou de redresser le cours de l’action.
Enfin, plusieurs exemples récents et très médiatisés, comme l’incident entre Hugging Face et OpenAI, nous ont montré que les agents font souvent des choses que leurs opérateurs n’avaient pas prévues. Face à des obstacles, leur persévérance les pousse parfois à continuer d’essayer jusqu’à trouver une solution de contournement totalement inattendue. Ils s’acharnent à accomplir ce pour quoi ils ont été programmés, même lorsqu’on leur demande de ne pas faire certaines choses. Lorsque l’obstacle est un garde-fou mis en place pour gérer les risques, voire spécifiquement pour arrêter l’agent dans certaines conditions, cela devient un problème de sécurité.
Les développeurs d’IA peuvent garder le contrôle, non seulement en veillant à ce que tout soit correctement configuré, mais aussi en intégrant des mécanismes de sécurité à nos systèmes de gouvernance. La présence d’un humain dans la boucle ne suffit généralement pas. La gouvernance doit commencer bien avant l’exécution de la toute première requête. Les responsables métier participent au processus afin de s’assurer que leurs agents fonctionnent comme prévu, que les résultats sont traçables et que les décisions peuvent être expliquées.
La responsabilité fait souvent défaut
Je pense que la gouvernance commence par la responsabilité humaine. Pourtant, ce sujet est malheureusement absent de nombreuses discussions. Ce qui m’inquiète le plus, et qui préoccupe également d’autres RSSI, c’est la question suivante : « Qui est responsable lorsque le modèle déduit quelque chose qu’il ne devrait pas, ou lorsque l’agent, ou une série d’agents, fait quelque chose que nous n’avions pas prévu ? » Car, par défaut, la responsabilité de ces erreurs retombera sur le RSSI.
Tenir les RSSI pour seuls responsables ou leur attribuer par défaut la responsabilité des risques n’est pas la bonne solution. Il faut adopter un modèle de responsabilité partagée. La personne qui pilote l’utilisation de l’agent doit également en assumer la responsabilité, car c’est elle qui comprend l’objectif de l’agent et son impact potentiel sur l’entreprise, aussi bien lorsqu’il fonctionne correctement que s’il venait à échapper à tout contrôle.
Je commence déjà à entendre parler de ce problème parmi les RSSI avec lesquels j’échange régulièrement. Ils ne sont pas nécessairement en mesure de se prononcer sur les objectifs des agents, leur durée de validité ou les dysfonctionnements possibles. Lorsqu’on nous demande malgré tout de le faire, nous devenons trop souvent « le bureau du non », une position dont la plupart des RSSI ne veulent pas. La gouvernance de l’IA risque alors de se réduire à une liste de contrôle de conformité vide de sens, au lieu d’être une discipline opérationnelle guidée par la stratégie de l’entreprise.
Au contraire, les RSSI ont besoin d’outils qui leur permettent d’impliquer les responsables métier afin qu’ils assument la responsabilité de ce que chaque agent devrait, peut et ne peut pas faire. Si un agent d’IA peut agir au nom de votre organisation, une personne au sein de celle-ci doit en être responsable. Les RSSI peuvent alors concevoir les solutions, et non se contenter de faire appliquer les règles.
La gouvernance exige une bonne gestion des actifs
Au fond, la gouvernance relève en partie de la gestion des actifs, qu’il s’agisse d’un agent d’IA de premier plan, connu et utilisé par tous dans l’entreprise, ou d’une identité non humaine non autorisée, adoptée dans l’ombre par un employé cherchant à gagner en productivité.
Comme pour tout actif, l’entreprise doit gérer le moment où chaque agent est déployé, déterminer qui en est responsable, qui en bénéficie (et à quel coût), ainsi que le moment où il doit être mis à niveau, remplacé ou désactivé.
Les agents d’IA orphelins peuvent devenir des cibles faciles pour les attaques. C’est pourquoi il est essentiel de désigner nommément un responsable pour chaque agent. Une même personne peut être responsable de milliers d’agents, ou cette responsabilité peut être partagée entre plusieurs membres de la direction. Mais une personne au sein de l’organisation qui comprend la justification économique de ces agents doit en assumer la responsabilité et contribuer à mettre en place les garde-fous nécessaires pour qu’ils restent sur la bonne voie. Une identité explicite, des autorisations, une surveillance continue et une gestion du cycle de vie sont autant d’éléments importants.
Pour les RSSI, les mesures à prendre immédiatement sont concrètes : recenser toutes les identités agentiques, désigner nommément un responsable métier, définir ce que chaque agent est autorisé à faire, surveiller en permanence son comportement et établir une procédure claire de mise hors service. Sans ces fondamentaux, les organisations risquent de déployer des activités d’IA à grande échelle sans disposer de la responsabilisation, de la visibilité ni du contrôle nécessaires à la gestion des risques.
Bien entendu, la gouvernance des identités agentiques n’est que l’un des grands défis auxquels les RSSI sont confrontés aujourd’hui. Pour en savoir plus sur la sécurité à l’ère de l’IA, je vous recommande vivement de consulter notre livre blanc 2026 de F5 sur l’état des stratégies de sécurité des applications.
À propos de l’auteur
Articles de blog associés
IA et cybersécurité
Découvrez comment l’IA et la cybersécurité fonctionnent de concert. Découvrez comment l’IA et le machine learning (ML) permettent à votre entreprise de rester sécurisée, efficace et prête à innover avec F5.

Suivre le rythme de l’innovation de pointe ne suffit pas à faire avancer l’entreprise : se préparer à la réglementation de l’IA
À mesure que la réglementation de l’IA évolue, réfléchissez aux mesures de protection que vous pouvez mettre en place dès maintenant.
Les contrôleurs de mise à disposition d’applications reviennent au cœur des priorités stratégiques
L’IA rebat les cartes de la livraison d’applications. Nirav Shah de F5 revient sur la nouvelle étude de Gartner® consacrée aux ADC et explique ce qu’elle implique pour les décisions des entreprises en matière d’infrastructure.
Ce que nos clients nous disent sur l’IA, le multicloud hybride et la sécurité des applications
Le nouveau vice-président senior du marketing produit de F5 explique les pressions liées à l’IA auxquelles sont confrontés les dirigeants d’entreprise et ce dont ils ont besoin pour renforcer leur organisation.

Cinq niveaux de cyberrésilience antifragile transforment les pratiques en résultats
Découvrez comment cinq niveaux de résilience antifragile transforment les perturbations en comportements adaptatifs qui limitent les défaillances et renforcent l’architecture multicloud hybride.

Optimiser les pipelines d’IA en éliminant les goulets d’étranglement dans les charges de travail modernes
À mesure que les charges de travail d’IA montent en puissance, les entreprises constatent des ralentissements provenant du pipeline de données en amont qui alimente le modèle d’IA. Voici comment F5 BIG-IP peut les aider.