Comment F5 et Equinix redéfinissent les règles de la connectivité sécurisée entre partenaires.
Il fut un temps où la création d’un extranet s’apparentait à de la magie noire, entre BGP, MPLS, concentrateurs VPN et règles de routage griffonnées sur des tableaux blancs telles des runes sacrées. Il fallait du matériel spécialisé, des magiciens des réseaux et suffisamment de ruban adhésif pour pouvoir prétendre au statut de fournisseur WAN.
Et pourtant — accrochez-vous, car cela pourrait vous surprendre — les extranets n’ont jamais disparu.
Les prestataires de santé ont toujours besoin de se connecter de manière sécurisée aux assureurs et aux laboratoires. Les banques et les prestataires de services de paiement ont toujours besoin de liaisons fiables et à faible latence entre leurs systèmes critiques. Les fabricants continuent d’intégrer leurs chaînes d’approvisionnement avec celles de dizaines de partenaires commerciaux.
Donc non, l’extranet n’est pas obsolète. Il réclame simplement à cor et à cri une meilleure architecture.
C’est là qu’interviennent F5 et Equinix. Ensemble, ils proposent un nouveau modèle : une approche centralisée, évolutive et fondée sur des politiques, qui transforme la « création d’un extranet », autrefois un projet de routage de 12 semaines, en un service sécurisé et reproductible.
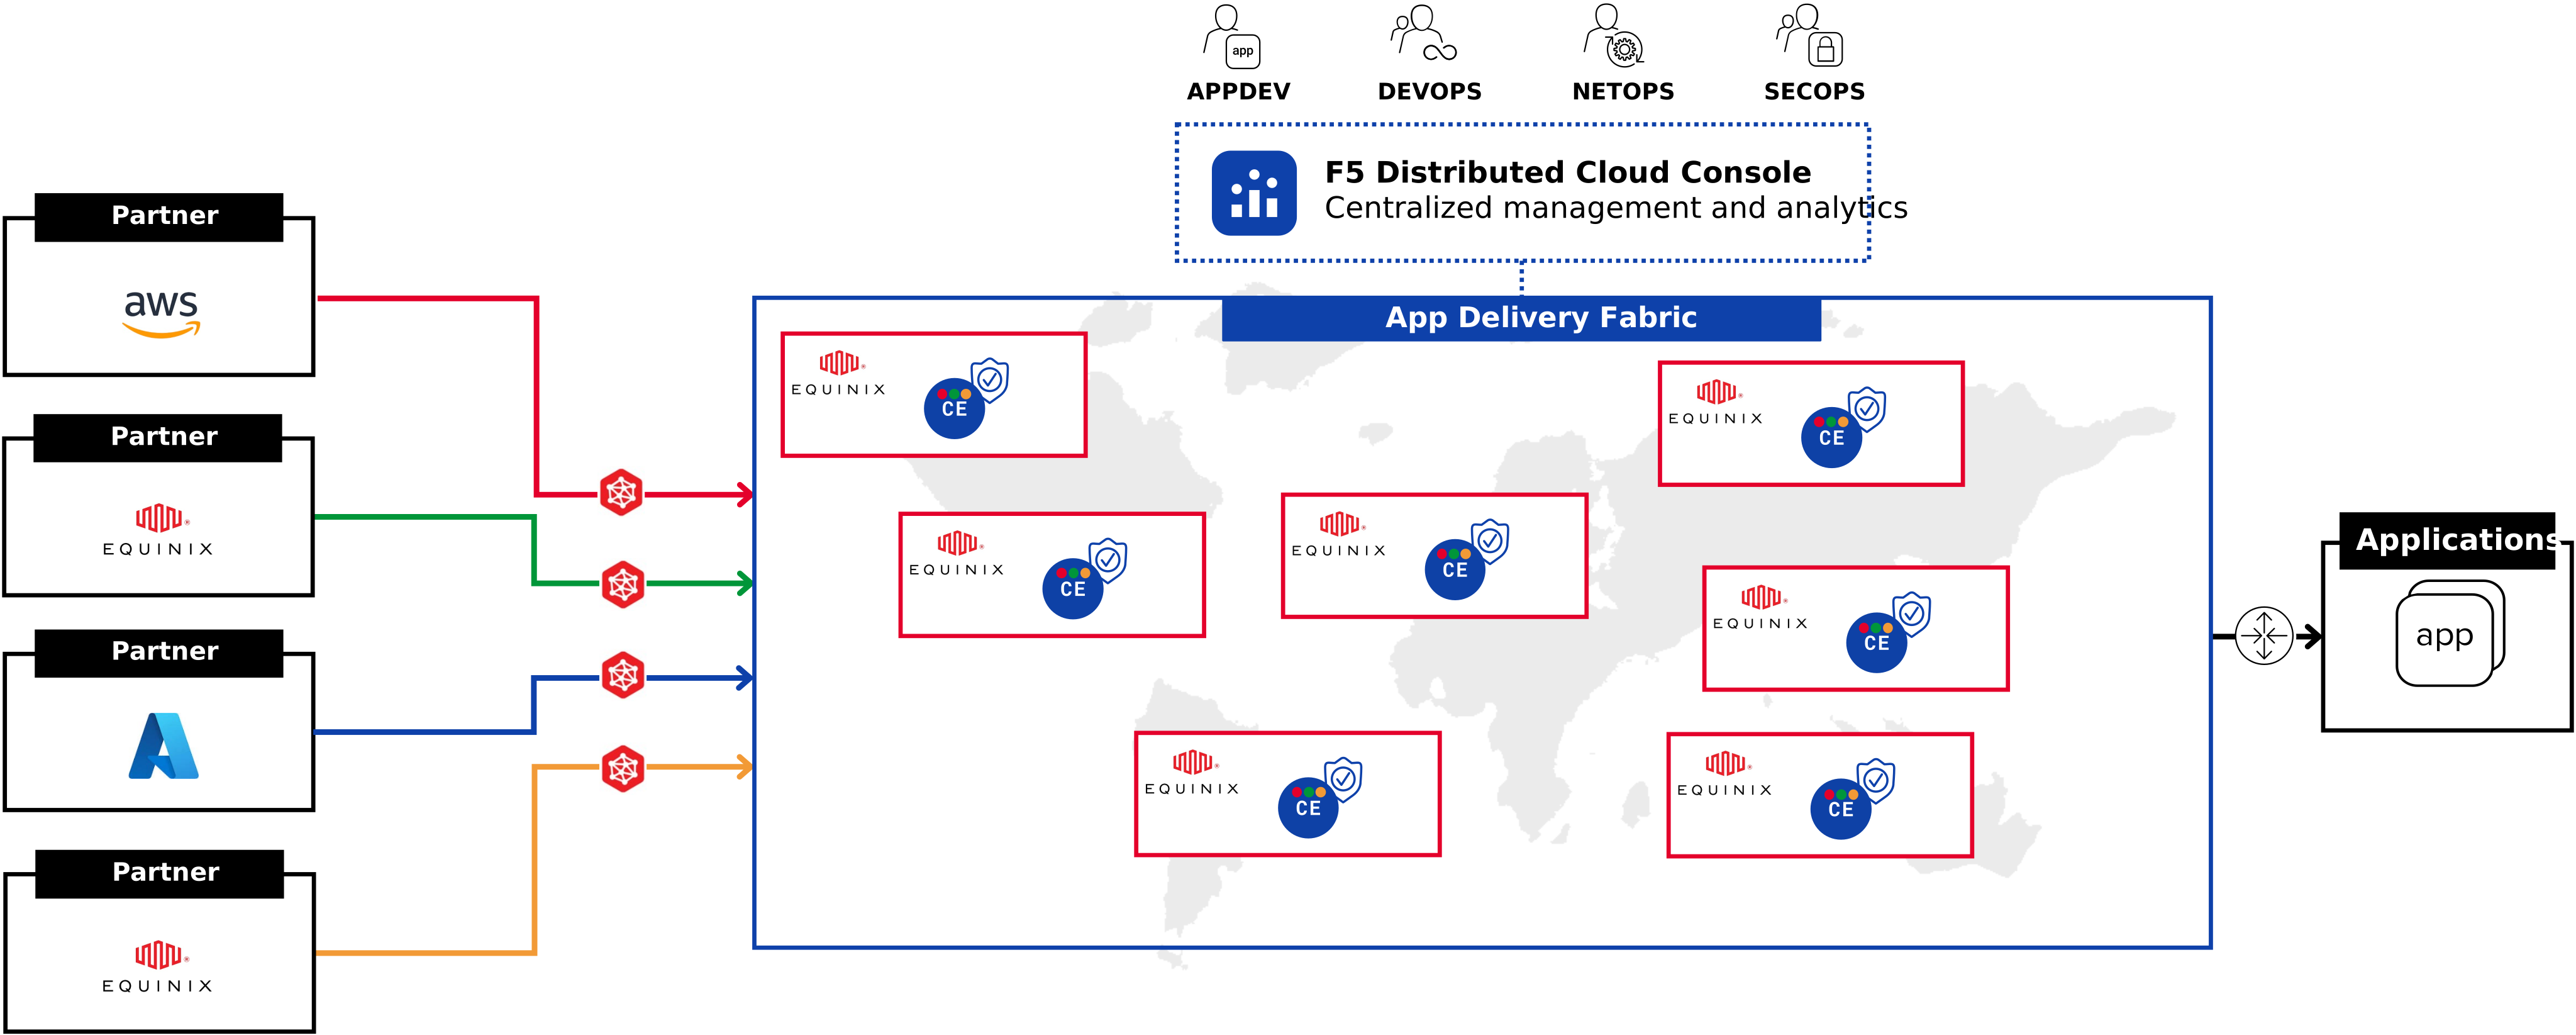
D’une approche artisanale à une approche pilotée par une plateforme
Les extranets traditionnels étaient conçus sur mesure. Chaque partenaire disposait de son propre circuit, de ses propres règles de pare-feu et de sa propre variante de NAT, de VPN ou de magie noire de couche 2. Multipliez cela par des dizaines de partenaires et vous ne gériez plus un réseau, mais une collection d’architectures réseau uniques.
C’est là que F5 Distributed Cloud Services Customer Edge (CE) sur l’Equinix Edge Marketplace change la donne. Au lieu de recréer manuellement des architectures de sécurité et de réseau pour chaque partenaire, vous effectuez un déploiement unique sur un site Equinix connecté à l’échelle mondiale, puis appliquez des politiques logiques et adaptées aux applications pour chaque relation.
Plus besoin de réinventer le périmètre de sécurité. Finies les configurations réseau ponctuelles. Sécurisez à la périphérie, appliquez des contrôles granulaires et passez à la suite.
Que contient cette boîte au sens figuré ?
Et je dis bien « figurative », car l’un des principes fondamentaux de la F5 Application Delivery and Security Platform est que ses services peuvent être déployés partout. Pour y parvenir, nous nous appuyons notamment sur Distributed Cloud CE, une pile cloud native disponible dans le monde entier et spécialement conçue pour étendre les services applicatifs et de sécurité à la périphérie, dans le cloud et partout ailleurs.
Distributed Cloud CE offre les mêmes fonctionnalités de gestion et de protection du trafic de niveau entreprise que celles que vous attendez des appliances traditionnelles, mais sans leurs contraintes habituelles. Ainsi, le WAF, la protection contre les bots, la sécurité des API et l’équilibrage de charge global ne sont plus limités à votre centre de données. Ils accompagnent vos applications partout où elles sont déployées, notamment sur les réseaux de partenaires, dans les régions cloud ou sur les nœuds Equinix Fabric.
Donc, partout au sens figuré. Mais aussi, au sens propre.
Distributed Cloud CE sur Equinix Network Edge centralise la sécurité des applications multicloud en déplaçant l’application des politiques vers la périphérie du réseau.
Et comme cette solution fait partie de la plateforme F5, vous bénéficiez de nombreux avantages avec une empreinte de déploiement réduite :
1. Sécurité centralisée des applications et des API
Vous bénéficiez d’une solution WAAP en tant que service (protection des applications web et des API) intégrée à votre déploiement, avec pare-feu de couche 7, protection contre les bots, application des schémas d’API, atténuation des attaques DDoS et terminaison TLS.
Cela signifie que chaque connexion partenaire bénéficie d’un accès personnalisé à des API, applications ou données spécifiques, sans avoir à déployer des pare-feu redondants ni à se retrouver avec des listes de contrôle d’accès (ACL) cauchemardesques.
2. Application de politiques propres à chaque partenaire
Avec Distributed Cloud CE, vous pouvez définir des contrôles pour chaque connexion au niveau de la couche 7 afin d’imposer l’authentification, les règles d’accès, les limites de débit et même la gestion du trafic. Votre partenaire bancaire bénéficie d’un accès aux API différent de celui accordé à votre fournisseur CRM tiers.
La sécurité n’est plus un périmètre partagé. C’est une politique que vous attribuez avec une précision chirurgicale.
3. Une intégration plus rapide et moins coûteuse
Auparavant, l’intégration d’un nouveau partenaire nécessitait de mettre en place une infrastructure comprenant notamment des VPN, des routeurs et des politiques NAT, avec des délais de plusieurs semaines.
Et maintenant ? Il suffit de provisionner un espace de noms, de définir une politique, de générer des identifiants et de déployer. Ce qui prenait autrefois des semaines ne prend désormais que quelques heures. Et ce qui nécessitait auparavant un développement sur mesure s’effectue maintenant depuis une interface utilisateur ou via un appel d’API.
4. Résilience et observabilité intégrées
Comme Distributed Cloud CE s’exécute nativement en tant que VNF sur Equinix, vous bénéficiez d’une disponibilité mondiale intégrée, d’un basculement automatique et d’une visibilité complète sur les échanges entre vos applications et vos partenaires.
Cela comprend :
- Surveillance du trafic en temps réel
- Analyses par API
- Détection des anomalies
- Intégration à votre SIEM ou à votre plateforme d’observabilité
Il ne s’agit pas d’un cas d’usage théorique. C’est une véritable infrastructure destinée aux secteurs dont la survie dépend de la conformité, de la traçabilité et de la disponibilité.
Les prestataires de santé peuvent segmenter l’accès aux données des patients pour chaque laboratoire ou système partenaire, sans devoir recourir à un VPN à chaque échange. Les banques et les FinTechs peuvent n’exposer que les services nécessaires aux prestataires de traitement ou aux entités affiliées, tout en appliquant des limites de débit strictes et des contrôles comportementaux. Même les fabricants peuvent s’intégrer aux systèmes de leurs partenaires de la chaîne d’approvisionnement sans créer de brèche dans leur modèle de réseau interne.
La valeur fondamentale ? Elle fonctionne comme une plateforme, et non comme un assemblage disparate de solutions ponctuelles.
L’extranet modernisé
Distributed Cloud CE sur Equinix vous offre la puissance des extranets traditionnels (niveau élevé de confiance, de garantie et de connectivité), sans les coûts supplémentaires, la latence ni la rigidité architecturale qu’imposent les solutions traditionnelles.
Vous bénéficiez d’un modèle de déploiement reproductible qui ne vous pénalise pas lorsque vous avez davantage de partenaires.
Donc, si vous faites encore passer des tunnels IPsec d’un cloud à l’autre ou si vous cherchez à résoudre des problèmes de NAT asymétrique entre votre infrastructure sur site et celle d’un fournisseur, il est temps d’arrêter.
L’extranet n’est pas mort. Il avait simplement besoin de gagner en maturité.
À propos de l’auteur

Lori MacVittie est ingénieure émérite et évangéliste en chef au sein du bureau du directeur technique de F5. Elle possède une expertise approfondie dans la fourniture d’applications, les stratégies d’automatisation et les infrastructures. Elle est réputée pour sa capacité à rendre la complexité intelligible, qu’elle définisse des garde-fous pour les agents d’IA, analyse des architectures multicloud fragiles ou explore les limites des systèmes évolutifs. Elle cumule plus de trente ans d’expérience dans le secteur, couvrant le développement d’applications, l’architecture informatique ainsi que l’exploitation des réseaux et des systèmes. Avant de rejoindre F5, elle a été rédactrice spécialisée dans les technologies et a reçu plusieurs distinctions. MacVittie est titulaire d’un master en informatique et est une autrice prolifique dont les publications couvrent la sécurité, le cloud et l’architecture d’entreprise. Elle est également une passionnée de jeux de société et de jeux vidéo, et assume pleinement ses avis bien tranchés sur le fromage.
Autres articles de Lori Mac VittieArticles de blog associés

IA et cybersécurité
Découvrez comment l’IA et la cybersécurité fonctionnent de concert. Découvrez comment l’IA et le machine learning (ML) permettent à votre entreprise de rester sécurisée, efficace et prête à innover avec F5.

Suivre le rythme de l’innovation de pointe ne suffit pas à faire avancer l’entreprise : se préparer à la réglementation de l’IA
À mesure que la réglementation de l’IA évolue, réfléchissez aux mesures de protection que vous pouvez mettre en place dès maintenant.

Les contrôleurs de mise à disposition d’applications reviennent au cœur des priorités stratégiques
L’IA rebat les cartes de la livraison d’applications. Nirav Shah de F5 revient sur la nouvelle étude de Gartner® consacrée aux ADC et explique ce qu’elle implique pour les décisions des entreprises en matière d’infrastructure.

Ce que nos clients nous disent sur l’IA, le multicloud hybride et la sécurité des applications
Le nouveau vice-président senior du marketing produit de F5 explique les pressions liées à l’IA auxquelles sont confrontés les dirigeants d’entreprise et ce dont ils ont besoin pour renforcer leur organisation.

Cinq niveaux de cyberrésilience antifragile transforment les pratiques en résultats
Découvrez comment cinq niveaux de résilience antifragile transforment les perturbations en comportements adaptatifs qui limitent les défaillances et renforcent l’architecture multicloud hybride.

Optimiser les pipelines d’IA en éliminant les goulets d’étranglement dans les charges de travail modernes
À mesure que les charges de travail d’IA montent en puissance, les entreprises constatent des ralentissements provenant du pipeline de données en amont qui alimente le modèle d’IA. Voici comment F5 BIG-IP peut les aider.