- La sécurité est importante, mais les performances le sont tout autant.
- Plus de la moitié (57 %) des organisations utilisent des pare-feu d’applications web pour protéger les applications dans le cloud et sur site (State of Application Delivery 2018)
- L’analyse d’une réponse sortante constitue l’une des dernières occasions de détecter une intrusion en cours et de l’arrêter.
- Il est possible d’« abuser des bonnes choses ». Réfléchissez soigneusement à la manière de concilier sécurité et performances afin d’optimiser les deux.
Nous savons tous à quel point les performances sont essentielles à la réussite durable des entreprises numériques. Si ceux d’entre nous qui ont grandi avec les connexions bas débit et les téléchargements interminables ont tendance à être plus indulgents en matière de performances, nos enfants, natifs du numérique, le sont beaucoup moins. Ils s’attendent à des réponses instantanées et à des téléchargements rapides.
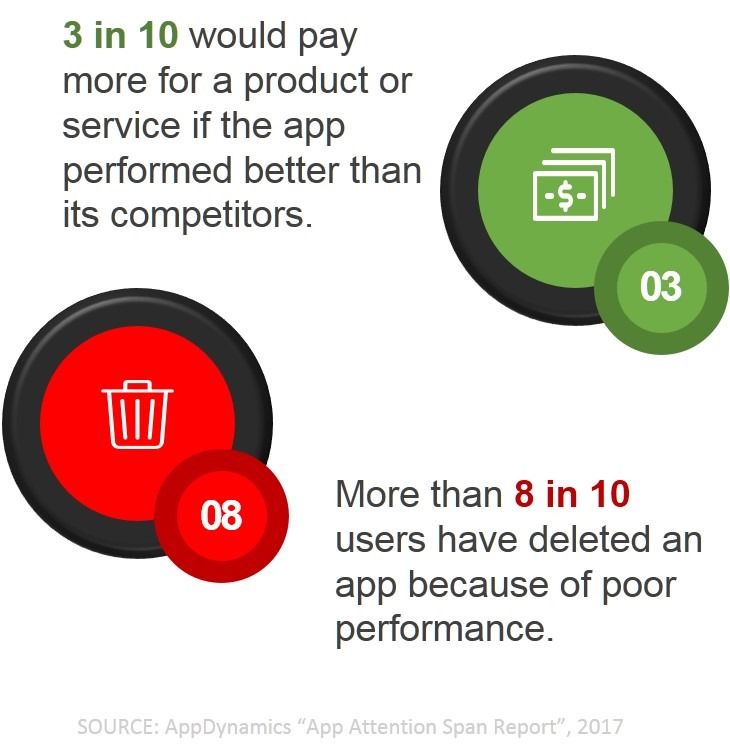
Les chiffres témoignent de notre impatience : plus de 80 % d’entre nous ont supprimé une application en raison de ses mauvaises performances. Certains d’entre nous — trois sur dix — sont même prêts à payer pour bénéficier d’applications ultrarapides.
Mais nous sommes difficiles à satisfaire, quelle que soit la génération technologique à laquelle nous appartenons. Ne négligez surtout pas la sécurité sous prétexte d’accélérer cette application. Si vous le faites et que nos données sont compromises, nous ne nous contenterons pas de supprimer votre application.
Il incombe donc aux professionnels de l’informatique – en particulier aux spécialistes de la sécurité – de concilier les exigences de performance et les impératifs de sécurité. Les applications doivent être à la fois rapides et sécurisées.
L’un des moyens utilisés par plus de la moitié des organisations pour sécuriser davantage leurs applications consiste à recourir à un pare-feu d’applications Web (WAF), entre autres services applicatifs, afin de protéger les applications contre les attaques. Elles procèdent de deux manières :
Premièrement, elles analysent les requêtes entrantes afin de détecter toute activité malveillante. Deuxièmement, elles inspectent les réponses sortantes. Il n’est donc pas surprenant que les organisations qui appliquent systématiquement ces mesures de sécurité figurent parmi celles qui ont le plus confiance en leur capacité à résister à une attaque visant une application.
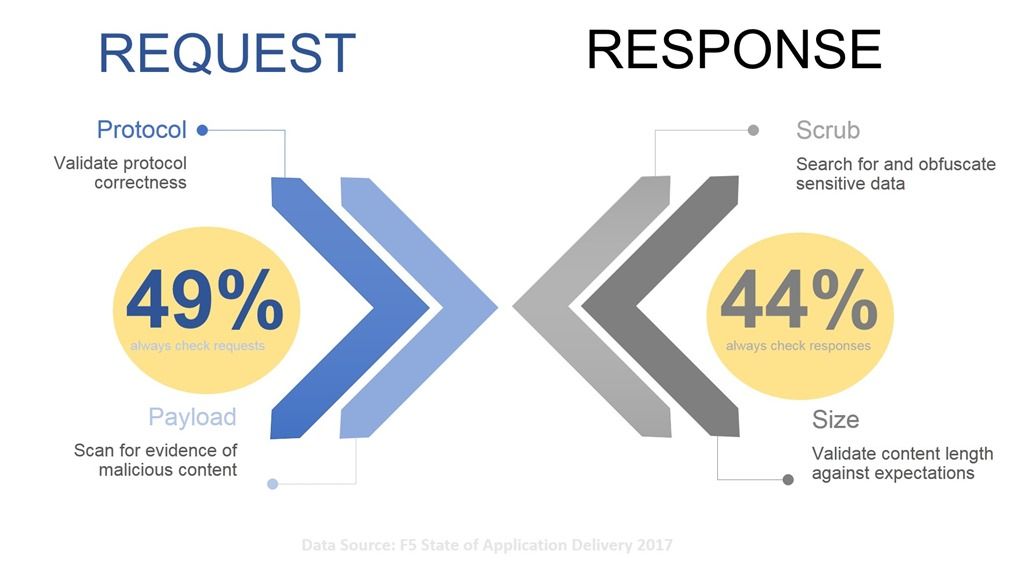
Avec un WAF, vous pouvez examiner les moindres détails d’une requête et d’une réponse. Vous pouvez analyser, décomposer, transformer et modifier le contenu comme bon vous semble.
Mais ce n’est pas parce que vous pouvez le faire que vous devriez le faire.
La sécurité a un coût. L’inspection du trafic applicatif avec le niveau d’attention nécessaire pour détecter des attaques ou les signes d’une compromission mobilise des cycles processeur et de la mémoire.
C’est pourquoi il est important de trouver le juste équilibre entre sécurité et performances. Chaque microseconde supplémentaire consacrée à l’analyse ou au nettoyage est une microseconde de plus pendant laquelle les utilisateurs doivent attendre la réponse.
Et ces microsecondes finissent par s’accumuler.
Après tout, c’est une question de physique : il faut un certain nombre de microsecondes pour que les paquets traversent un réseau et reviennent. Il faut encore quelques microsecondes pour établir une connexion. Et quelques autres pour effectuer le traitement… vous voyez l’idée. Tout ce que vous faites prend du temps, et plus cela prend du temps, plus vos utilisateurs s’impatientent.
Face à ce conflit, certains ont traditionnellement jeté le bébé avec l’eau du bain. Ils désactivent la sécurité jusqu’à obtenir des performances acceptables. Mais ce n’est pas la bonne solution. Il est possible de trouver un équilibre qui réponde à la fois aux besoins de sécurité et aux exigences de performance.
Pour la requête, n’hésitez pas à effectuer une analyse et une vérification au niveau du protocole. Inspectez la charge utile et recherchez tout signe d’attaque. Privilégiez d’abord les analyses basées sur les signatures, puis les comparaisons textuelles. Lorsque cela est possible, les analyses basées sur les signatures améliorent les performances de la sécurité, car elles évitent d’avoir à analyser et à comparer les données. Il s’agit simplement d’une comparaison directe, un processus plutôt rapide.
Pour la réponse, ne cédez pas à la tentation d’analyser le contenu dans ses moindres détails. Il faut accorder un certain degré de confiance aux développeurs et partir du principe que le JSON est correctement formaté ou que le XML respecte le schéma approprié. Soyons réalistes : s’il y a une erreur de protocole ou de format à ce stade, l’utilisateur s’en rendra compte. Cela relève des développeurs et ne constitue généralement pas un risque de sécurité.
Ce qui constitue un risque de sécurité, c’est la présence de données sensibles — numéros de carte de crédit ou de compte, numéros de sécurité sociale, adresses e-mail, par exemple. Il s’agit de numéros et de données présentant des motifs bien définis, qui peuvent être rapidement détectés et masqués. Comme pour les analyses basées sur des signatures, il s’agit ici de rechercher des motifs, et les services de sécurité sont devenus vraiment très performants pour effectuer ces recherches aussi rapidement que possible.
La longueur du contenu est également un élément à vérifier si possible. Plusieurs attaques très médiatisées pouvaient être détectées simplement grâce au volume de contenu renvoyé. Si vous savez qu’une requête donnée ne doit renvoyer qu’environ 1 Ko de données, une réponse de 4 Ko devrait probablement déclencher une alerte. Il s’agit d’une vérification simple, qui prend bien moins de temps que l’analyse et le comptage des enregistrements de données.
Une bonne règle générale consiste à toujours respecter la règle de sécurité zéro lors du traitement de la requête et à vérifier tout ce qui peut l’être dès lors que des données saisies par l’utilisateur sont présentes. Pour les données sortantes, recherchez les signes d’une compromission en cours et masquez les données sensibles, mais ne perdez pas de temps à vous préoccuper des formats de données et de la conformité aux schémas. Laissez les développeurs se soucier de savoir si la réponse est correctement formatée. Cela relève de leur responsabilité, pas de la vôtre.
Il est possible de trouver un équilibre entre sécurité et performances, à condition de ne pas sacrifier l’une au profit des autres. Et cela vaut dans les deux sens. Ne renoncez pas à la sécurité au profit des performances, mais ne sacrifiez pas non plus les performances au nom d’une sécurité potentiellement superflue.
En utilisant la sécurité de manière stratégique pour prévenir les exploitations et détecter les intrusions, vous pouvez trouver le juste équilibre avec les performances nécessaires pour satisfaire les utilisateurs tout en protégeant les données et les applications.
À propos de l’auteur

Lori MacVittie est ingénieure émérite et évangéliste en chef au sein du bureau du directeur technique de F5. Elle possède une expertise approfondie dans la fourniture d’applications, les stratégies d’automatisation et les infrastructures. Elle est réputée pour sa capacité à rendre la complexité intelligible, qu’elle définisse des garde-fous pour les agents d’IA, analyse des architectures multicloud fragiles ou explore les limites des systèmes évolutifs. Elle cumule plus de trente ans d’expérience dans le secteur, couvrant le développement d’applications, l’architecture informatique ainsi que l’exploitation des réseaux et des systèmes. Avant de rejoindre F5, elle a été rédactrice spécialisée dans les technologies et a reçu plusieurs distinctions. MacVittie est titulaire d’un master en informatique et est une autrice prolifique dont les publications couvrent la sécurité, le cloud et l’architecture d’entreprise. Elle est également une passionnée de jeux de société et de jeux vidéo, et assume pleinement ses avis bien tranchés sur le fromage.
Autres articles de Lori Mac VittieArticles de blog associés

F5 NGINXaaS pour Google Cloud : des applications résilientes et évolutives
Découvrez comment NGINXaaS s’intègre à Google Cloud pour renforcer les performances et la sécurité, et préparer vos applications critiques à un avenir propulsé par l’IA.

L’intégration de F5 Web Application Firewall (WAF) à AWS est disponible dès aujourd’hui
En faisant appel à un partenaire de déploiement AWS WAF tel que F5, vous pouvez renforcer la sécurité de vos applications web grâce à des règles personnalisées qui bloquent les schémas d’attaque courants, comme les injections SQL ou les attaques par scripts intersites (XSS).
Appliquer le principe de Peter Parker à l’inspection TLS
« Un grand pouvoir implique de grandes responsabilités. » Si l’on en trouve des échos chez Voltaire et Churchill, cette citation est surtout connue grâce aux bandes dessinées Spider-Man, où elle est attribuée à l’oncle Ben. Bien entendu, si cette phrase est si répandue dans la culture populaire, c’est notamment parce qu’elle peut s’appliquer à une multitude de situations et de sujets, y compris à l’inspection TLS.
Le NetOps a besoin de défenseurs, pas d’adversaires
Il est important de reconnaître que les équipes NetOps ne sont pas toujours celles qui font obstacle au déploiement de la dernière nouveauté, application ou service. Les freins à la rapidité sont souvent dus au fait que les organisations n’adoptent pas tous les principes du DevOps lorsqu’elles cherchent à transformer leurs opérations informatiques.
Mise à jour des services applicatifs : sécurité, rapidité et visiteurs suspects
Il est de nouveau temps de nous pencher sur les services applicatifs que les entreprises utilisent réellement pour rendre leurs applications plus rapides et plus sûres. On constate notamment une hausse du recours aux services de protection contre les bots, ainsi que la progression lente mais régulière de HTTP/2. Bien qu’il ne s’agisse pas d’une application…
Les templates prennent le contrôle du cloud
Les modèles s’imposent dans le cloud. Lisez le blog de F5 pour découvrir comment l’infrastructure en tant que code et les API déclaratives automatisent la mise à disposition des applications.