Identifier une lacune opérationnelle n’est que la moitié du travail. L’autre moitié consiste à y remédier en production de manière sûre et rapide, sur l’ensemble des équipements que vous exploitez. Pour aider nos clients à répondre à ce besoin, nous avons lancé F5 Insight for ADSP plus tôt cette année. Depuis, des centaines de clients ont déployé la solution, approfondi leur compréhension des applications et de leur infrastructure F5 BIG-IP, et rationalisé les processus opérationnels de leurs parcs.
F5 Insight for ADSP v2.0, disponible pour tous dès aujourd’hui, reprend là où nos six premières questions s’étaient arrêtées et vous aide à agir sur la base de vos observations, à l’échelle de votre parc.
Le contexte est déterminant. Dans le rapport F5 2026 sur l’état des stratégies applicatives, 93 % des organisations ont déclaré exécuter leurs applications selon un modèle hybride. Des réglementations récentes comme DORA et NIS2 obligent le secteur financier et d’autres secteurs à réexaminer leur visibilité sur leurs systèmes informatiques et leurs procédures de gestion de parc. L’IA de pointe réduit également le délai entre la « découverte d’une vulnérabilité » et son « exploitation », le faisant passer de plusieurs semaines à quelques heures, parfois avant même sa divulgation publique. Pourtant, les équipes ont toujours besoin de cycles de validation pour appliquer les correctifs en toute sécurité.
Il subsiste donc une fenêtre d’exposition, ce qui fait de l’application des correctifs une capacité de sécurité, et non une simple tâche de maintenance. Les outils d’observabilité produisent des rapports et permettent de visualiser les données. Les outils de gestion des équipements aident les équipes à agir sur la base de ces informations. F5 Insight réunit ces deux fonctions dans une solution de bout en bout. Voici six autres questions auxquelles il peut vous aider à répondre, puis à passer à l’action.
1 – Puis-je appliquer des correctifs à mon parc sans y sacrifier un week-end de plus ?
Les fenêtres de maintenance successives, équipement par équipement, dévorent les week-ends et empiètent sur le temps de repos. Les procédures d’exploitation maison peuvent échouer sans crier gare et causer de sérieux problèmes. La difficulté ne réside pas dans le téléchargement ou la distribution d’une image, mais dans l’exécution sûre et reproductible des modifications sur des centaines de systèmes, sans interruption de service ni dérive de configuration.
F5 Insight répond à ces défis courants grâce à des tâches de gestion de parc hautement automatisées et guidées, qui tiennent compte de la haute disponibilité (HA), pour les instances TMOS et F5OS (rSeries). Ces tâches de gestion de parc peuvent être exécutées de manière séquentielle ou en parallèle (y compris par lots personnalisés) et proposent des points de pause facultatifs si une anomalie semble nécessiter une investigation. Les paramètres d’exécution progressive et par lots s’adaptent aux différentes architectures des clients et à leurs préférences en matière de procédures d’application des correctifs, pour les paires HA (actif/passif), les équipements autonomes et les appliances rSeries.
Les tâches couvrent de nombreuses plateformes disponibles : les invités vCMP, BIG-IP Virtual Editions, iSeries, F5OS (rSeries) et les tenants F5OS (aussi bien les tenants rSeries que les tenants VELOS). Et avec la sortie de F5 Insight v2.0, toutes ces fonctionnalités de gestion de parc prennent désormais en charge les mises à niveau de versions mineures (17.x -> 17.y ou 21.x -> 21.y), en plus des mises à jour, des correctifs et des correctifs d’ingénierie à chaud (EHF) déjà pris en charge.
Les tâches de gestion de parc de F5 Insight permettent aux équipes de distribuer et d’installer des versions logicielles sur les instances, de suivre leur progression et de confirmer leur réussite.
Lors de tests réalisés dans les laboratoires F5, un cycle complet de mise à jour d’un parc de 100 appareils F5 BIG-IP a pris moins de 90 minutes, vérifications préalables, exécution et contrôles après mise à jour compris. De quoi consacrer une longue pause déjeuner à cette tâche plutôt que d’y sacrifier un week-end. Récemment, un grand client du secteur des services financiers a pu mettre à jour des dizaines d’instances BIG-IP plus rapidement et avec moins d’ingénieurs que jamais auparavant. Selon les retours de ce client, un seul ingénieur utilisant F5 insight a pu accomplir en 2 heures ce qui nécessiterait normalement quatre heures de travail pour chacun des trois ou quatre ingénieurs mobilisés.
F5 Insight v2.0 intègre également la gestion des licences pour les instances BIG-IP et la possibilité de supprimer les images logicielles obsolètes et inutilisées, ce qui permet de regrouper et de réduire le nombre d’outils et d’interfaces nécessaires au plan de gestion, tout en aidant les équipes à libérer de l’espace disque et à préserver la légèreté de la solution.
2 – Comment savoir si une mise à jour ne risque pas de provoquer un dysfonctionnement ?
La rapidité n’a pas grand intérêt si chaque modification ressemble à un pari risqué. Un simple oubli de vérification de licence peut rendre un appareil inutilisable après son redémarrage.
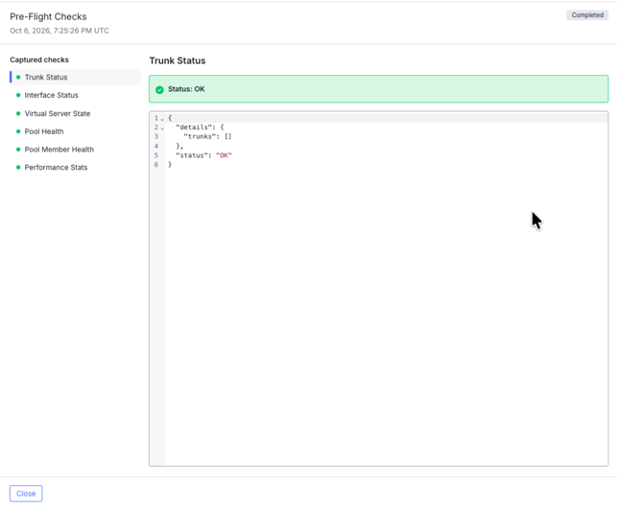
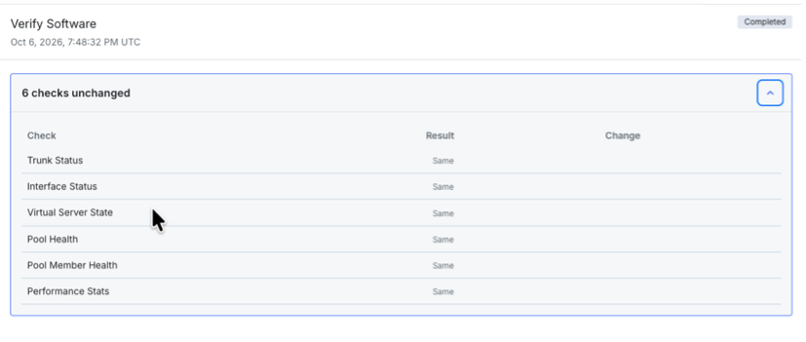
Les contrôles préalables de F5 Insight détectent ces risques avant toute modification, en vérifiant les ressources, la présence de l’image et la compatibilité des licences (ainsi que, pour F5OS-A, l’état du cluster, du firmware et des tenants). Les workflows guidés améliorés de F5 Insight v2.0 intègrent également la sauvegarde et la réactivation des licences au processus d’installation, ce qui simplifie et optimise les opérations. Ensuite, des instantanés avant et après l’intervention, affichés côte à côte dans l’interface utilisateur, montrent les changements apportés aux interfaces, aux pools et aux serveurs virtuels. Le résultat ? Vous disposez de preuves, et non de suppositions.
3 – Et si les choses tournent mal ?
Les équipes n’accéléreront le déploiement des correctifs sur des centaines d’appareils que si elles savent pouvoir annuler les modifications en cas de problème. F5 Insight V2.0 permet de rétablir les instances à une version logicielle éprouvée de TMOS et de F5OS, y compris sur les appareils en haute disponibilité ou autonomes, avec les mêmes pauses permettant une intervention humaine que lors de l’installation initiale. De plus, F5 Insight v2.0 a intégré des fonctionnalités de sauvegarde et de restauration à la gestion du parc. Les sauvegardes peuvent être déclenchées manuellement ou planifiées et permettent, en option, de récupérer et de stocker en toute sécurité la clé maîtresse/primaire, indispensable à la restauration de la configuration. Ainsi,
La fonctionnalité de restauration comprend des options adaptées aux procédures de RMA, comme no-license, keep-current-management-ip et platform-migrate, ainsi que le remplacement de la clé maître/primaire récupérée lors de la sauvegarde, pour vous offrir une flexibilité maximale lorsque vous en avez le plus besoin.
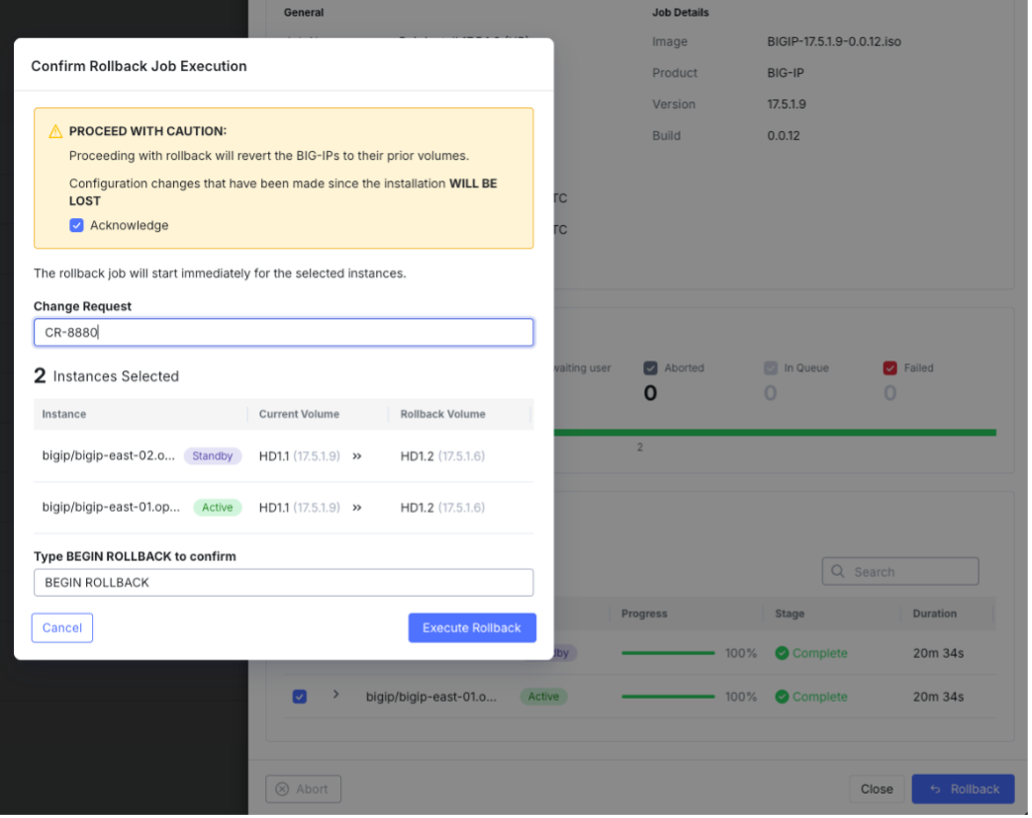
F5 Insight est également une solution hautement résiliente. Outre les fonctionnalités de sauvegarde et de restauration de BIG-IP et de F5OS, les opérateurs peuvent sauvegarder et restaurer les configurations, les tableaux de bord et les données de télémétrie de F5 Insight (directement depuis l’interface utilisateur) afin de rétablir rapidement le service en cas de panne.
4 – Qu’est-ce qui s’exécute réellement, et quel est son niveau de sécurité ?
Demandez à cinq équipes ce qui se cache derrière un serveur virtuel, et vous obtiendrez peut-être cinq réponses différentes. Les noms des objets suivent des conventions, et ces conventions varient selon l’équipe, la fonction ou le jour de la semaine.
Grâce à l’intégration de F5 AI Data Fabric, F5 Insight v2.0 identifie et catégorise automatiquement les charges de travail applicatives, notamment celles liées à l’IA/ML, à la santé, à la finance et à la gestion des identités et des accès (IAM). Il s’appuie sur les signaux de trafic déjà collectés par Insight : les clients devront simplement partager des métadonnées avec F5 pour qu’elles soient traitées de manière sécurisée. Chaque détection est assortie d’un score de confiance, et vous pouvez la confirmer, la renommer ou la rejeter.
Le tableau de bord de sécurité et l’identification des charges de travail, optimisés par l’IA, aident les équipes à comprendre rapidement leur posture de sécurité et à voir ce qui s’exécute derrière les instances BIG-IP.
F5 Insight v2.0 rend le tableau de bord de sécurité et l’identification des charges de travail accessibles à tous. Cette vue intuitive attribue à chaque application un score de 0 à 100 et une note de A à F, tout en mettant à la disposition des équipes d’exploitation les éléments probants qui étayent chaque constat. Ces informations opérationnelles sont précieuses pour hiérarchiser l’allocation des ressources et agir rapidement.
Pour bénéficier de ces fonctionnalités, vous activez F5 AI Data Fabric et partagez un ensemble limité de métadonnées de trafic avec F5. Le contenu des requêtes et des réponses n’est pas inclus.
5 – Sommes-nous prêts pour la cryptographie post-quantique ?
Se préparer au jour Q est une préoccupation majeure pour de nombreuses équipes. Le principal défi consiste à recenser les ressources cryptographiques présentes sur l’ensemble des équipements. Beaucoup d’équipes ne savent tout simplement pas par où commencer, ce qui bloque la planification de la migration. Le nouveau tableau de bord de préparation à la cryptographie post-quantique (PQC) fonctionne à l’échelle du serveur virtuel. Pour chaque serveur virtuel et son profil SSL client, il indique si la PQC est prise en charge, configurée, utilisée ou configurée mais non utilisée, ainsi que les dépendances et les lacunes cryptographiques.
Le tableau de bord de préparation à la cryptographie post-quantique (PQC) de F5 Insight offre aux équipes un excellent point de départ pour évaluer leur agilité cryptographique globale et planifier les mises à jour.
Alors que les exigences fédérales américaines imposent d’accélérer la préparation à la cryptographie post-quantique (PQC), le tout nouveau tableau de bord de préparation à la PQC fait le point sur l’agilité cryptographique et permet aux organismes du secteur public, aux institutions financières, aux établissements de santé et aux autres opérateurs d’infrastructures critiques de disposer d’une vision claire de leur situation et d’une base solide pour développer et améliorer leur agilité cryptographique.
6 – Puis-je faire tout cela avec les outils dont je dispose déjà ?
F5 s’efforce de s’adapter à la réalité de ses clients. Cela signifie ne pas leur imposer la manière de présenter les informations ni les obliger à abandonner les outils qu’ils ont choisis. Les équipes jonglent déjà avec une moyenne de 10 outils de supervision, selon Dynatrace. Personne n’a besoin d’un onzième qui impose de remplacer tout l’existant.
F5 Insight v2.0 permet aux équipes d’exporter des métriques de séries temporelles vers des plateformes comme Datadog et Splunk, afin de corréler les données F5 avec le reste de vos données de télémétrie. Mieux encore, vous choisissez les métriques et les points de données à exporter, ce qui aide les équipes à respecter facilement les politiques de l’entreprise.
F5 Insight v2.0 améliore également l’ergonomie globale grâce à une fonction de recherche dans l’historique des conversations avec l’IA, qui permet de retrouver les informations recherchées en quelques clics seulement.
Enfin, nous avons également amélioré l’accès, l’authentification et le contrôle d’accès basé sur les rôles : les rôles d’administrateur, d’opérateur et de lecteur prennent en charge l’authentification unique SAML, les groupes d’annuaires LDAP peuvent être associés aux rôles Insight, et un journal d’audit de l’IA assure la visibilité et la traçabilité des interactions. Toutes ces améliorations renforcent la gouvernance de l’entreprise.
De l’observation à l’action
La complexité des environnements multicloud hybrides ne va pas disparaître, pas plus que la réduction des fenêtres de déploiement des correctifs. F5 Insight v2.0 associe l’expertise de F5 en matière de visibilité et d’analyses guidées par l’IA à une exécution encadrée des opérations sur l’ensemble du parc, pour aider les équipes à adopter une approche évolutive et reproductible des opérations : observer le signal, comprendre le contexte et agir sur la base de ces informations avancées.
Ce principe opérationnel aide les équipes NetOps, SecOps et les équipes plateforme à réduire l’écart entre « risque identifié » et « correctif appliqué ».
Pour en savoir plus, inscrivez-vous à notre webinaire F5 Insight for ADSP et consultez notre article technique sur DevCentral.
Pensez également à lire mon précédent article de blog, « Présentation de F5 Insight for ADSP : les réponses à six questions essentielles ».
À propos de l’auteur
.jpeg)
Nirav Shah est vice-président senior et responsable du marketing des produits et solutions chez F5, où il définit l’orientation stratégique en matière de sécurité des applications et de l’IA. Avant de rejoindre F5, il a passé onze ans chez Fortinet, où il a occupé plusieurs postes de direction, notamment à la tête des solutions SASE optimisées par l’IA, des solutions SOC et des solutions de réseau sécurisé. Son vaste parcours comprend également des fonctions importantes chez Cisco Systems, où il a piloté des initiatives majeures dans le domaine du SD-WAN. Fort de plus de vingt ans d’expérience dans le secteur de la cybersécurité, il a fait ses preuves dans le lancement de produits qui redéfinissent le marché et dans la constitution d’équipes hautement performantes, en alignant le développement des produits sur les ventes et le marketing afin de maximiser leur impact. Expert reconnu et ancien étudiant de l’USC, il intervient fréquemment lors de conférences professionnelles et contribue régulièrement à des publications de premier plan sur la convergence entre l’IA et la cybersécurité, tout en restant engagé dans l’accompagnement des professionnels émergents de la cybersécurité.
Autres articles de Nirav ShahArticles de blog associés

F5 rejoint le projet PQC du NIST pour contribuer à l’élaboration de normes résistantes aux attaques quantiques
En rejoignant le consortium du projet « Migration to PQC » du NIST, F5 contribue à élaborer des recommandations pratiques pour un monde résistant aux menaces quantiques.

La dernière version de F5 Distributed Cloud Bot Defense offre des fonctionnalités et des améliorations de nouvelle génération
Les mises à jour de la console de F5 Distributed Cloud Bot Defense améliorent la gestion des menaces automatisées et l’intégration dans des cadres de sécurité plus larges.

La nouvelle surface de risque liée à l’IA : invisible, autonome et déjà à l’intérieur
James White, vice-président de l’ingénierie chez F5 À mi-parcours de l’année 2025, le moment est bien choisi pour dresser un état des lieux de l’adoption de l’IA en entreprise et de la sécurité de l’IA. L’utilisation de l’IA générative est désormais la norme dans les entreprises De manière générale, les entreprises possèdent au moins une compréhension élémentaire de l’IA générative. Elles savent ce qu’elle est et où elle peut […]
Évaluation des LLM : renforcer la confiance grâce à la notation de sécurité
À mesure que l’adoption de l’IA s’accélère dans les entreprises, l’évaluation des LLM ne porte plus uniquement sur leurs performances, mais aussi sur la confiance qu’ils inspirent. Les équipes de sécurité doivent évaluer non seulement les performances d’un modèle, mais aussi la sûreté de son comportement. Pourtant, la plupart des cadres d’évaluation se concentrent sur des critères de précision, laissant les facteurs de sécurité et de risque dans le flou ou sans mesure.
Évaluer le niveau de préparation de votre organisation à la sécurité de l’IA
Dans un paysage de l’intelligence artificielle (IA) en constante évolution, il est non seulement important, mais impératif de savoir si votre organisation est prête à instaurer et à soutenir une culture de la sécurité de l’IA. À mesure que les technologies d’IA progressent, elles font émerger une multitude de nouveaux défis de sécurité qui, pour être gérés efficacement, exigent une approche réfléchie, globale et proactive […]
Déployer des LLM en entreprise : via une API dans un cloud privé
Pris isolément, sans mesures de protection spécialisées ni protocoles de sécurité en place, le déploiement de modèles d’IA générative (GenAI), en particulier de grands modèles de langage (LLM), à l’échelle de l’entreprise représente pour toute organisation une opportunité à haut risque, mais potentiellement très rentable. La manière précise dont votre organisation doit franchir ce grand pas dans l’univers de la GenAI nécessite une planification mûrement réfléchie. Peut-être serait-il […]