Les fournisseurs de services œuvrent depuis des années à la mise en place de réseaux cloud natifs. Mais le contexte est désormais différent. Les déploiements de réseaux 5G autonomes se multiplient, Kubernetes a gagné en maturité, les fournisseurs d’équipements réseau proposent des fonctions cloud natives prêtes pour la production, et les opérateurs ont davantage développé les compétences nécessaires à leur exploitation.
Ces dynamiques convergent alors que les fournisseurs de services se préparent à la poursuite de la croissance de la 5G, à la transition vers la 6G et à une répartition plus distribuée des charges de travail réseau et d’IA. L’enjeu consiste à se moderniser sans reproduire dans Kubernetes les coûts et la complexité de l’ère des fonctions réseau virtualisées (VNF).
F5 BIG-IP Cloud-Native Edition fournit une base commune native de Kubernetes pour les services de réseau et de sécurité BIG-IP, avec la flexibilité nécessaire pour déployer les fonctionnalités requises pour chaque charge de travail.
L’IA accélère l’adoption du cloud natif
L’IA accélère la transition vers le cloud natif. Les fournisseurs de services évaluent de plus en plus les usines d’IA, les clouds GPU, les environnements d’IA souveraine et les services d’inférence distribuée, qui exigent tous une infrastructure efficace, ainsi qu’un haut niveau d’automatisation, de visibilité, de sécurité et une gestion cohérente du trafic.
Ces environnements modifient également l’économie des infrastructures. La capacité des processeurs, l’énergie, l’espace en baie et les ressources de calcul accéléré gagnent en valeur, d’où l’importance croissante d’utiliser efficacement l’infrastructure réseau et de faire évoluer les services sans alourdir inutilement la charge opérationnelle.
Pour les fournisseurs de services, cela crée un lien naturel entre la modernisation des réseaux selon une approche cloud native et les infrastructures d’IA émergentes. Une base commune native de Kubernetes peut prendre en charge les services qu’ils exploitent aujourd’hui, tout en leur permettant d’évoluer progressivement vers une combinaison plus distribuée de charges de travail réseau et d’IA.
Une fondation cloud native unifiée
Les solutions F5 BIG-IP offrent aux fournisseurs de services une base cloud native commune pour prendre en charge un éventail de plus en plus distribué de charges de travail réseau et d’IA, avec des fonctionnalités couvrant la gestion du trafic, la sécurité, l’application des politiques et l’observabilité. BIG-IP Cloud-Native Edition regroupe des services BIG-IP qui prennent en charge différentes parties du parcours du trafic des fournisseurs de services :
- BIG-IP Next for Kubernetes étend aux environnements Kubernetes les fonctionnalités de gestion du trafic, de sécurité, de contrôle des flux entrants et sortants, ainsi que de mutualisation de BIG-IP.
- BIG-IP DNS fournit une résolution de noms à grande échelle.
- BIG-IP Carrier-Grade NAT (CGNAT) aide à gérer les ressources d’adresses et le trafic des abonnés.
- BIG-IP Advanced Firewall Manager (AFM) fournit une protection par pare-feu réseau et contre les attaques DDoS.
- BIG-IP Policy Enforcement Manager (PEM) prend en charge le contrôle des politiques et des services en fonction des abonnés
- BIG-IP eBPF Observability offre une visibilité au niveau du noyau sur des infrastructures cloud natives de plus en plus dynamiques.
À mesure que ces environnements deviennent plus distribués, la visibilité s’impose comme une exigence d’infrastructure. BIG-IP eBPF Observability fournit des données de télémétrie issues du noyau Linux, aidant ainsi les équipes d’exploitation à comprendre les flux de trafic, les dépendances et le comportement des applications dans des environnements cloud natifs dynamiques.
La consolidation est tout aussi importante que chacune des fonctions prises individuellement. Les fournisseurs de services peuvent intégrer ces capacités à une architecture cloud native commune, au lieu de créer, de faire évoluer et d’exploiter une pile d’infrastructure distincte pour chaque fonction réseau. BIG-IP Cloud-Native Edition complète également les déploiements matériels et virtuels BIG-IP existants, offrant ainsi aux opérateurs une plus grande flexibilité dans leur démarche de modernisation.
F5 continue également d’investir dans du matériel spécialement conçu pour les environnements des fournisseurs de services. Une plateforme de nouvelle génération, prévue pour le courant de l’année, est conçue pour assurer la gestion à haut débit du trafic de couche 4 et les services de sécurité des abonnés, offrant ainsi aux opérateurs une option supplémentaire pour faire évoluer les services de classe opérateur à mesure que le trafic et les exigences de sécurité augmentent.
L’impact économique peut être considérable. L’analyse menée auprès des clients de F5 a montré que la consolidation des services aux abonnés, tels que le pare-feu, la protection contre les attaques DDoS, le CGNAT, le DNS et l’orientation du trafic, peut réduire les dépenses d’investissement de plus de 60 % en diminuant les besoins en processeur et en mémoire et en éliminant les infrastructures redondantes entre les différentes fonctions réseau. Cette consolidation peut également simplifier les opérations et faciliter le déploiement de nouveaux services à mesure que les besoins évoluent.
L’efficacité change la donne économique
À l’échelle d’un fournisseur de services, l’efficacité de l’infrastructure devient rapidement un enjeu de coût total de possession (TCO). Les besoins en processeur et en mémoire influent sur le nombre de serveurs, la consommation électrique, le refroidissement, l’espace occupé dans les baies et la capacité disponible pour des services supplémentaires.
F5 a chargé The Tolly Group d’évaluer deux charges de travail représentatives de F5 BIG-IP Cloud-Native Edition, DNS et couche 4 avec CGNAT, par rapport à un déploiement VNF testé dans Red Hat OpenShift. Les résultats montrent toute l’importance du modèle de déploiement. Lors des tests DNS, F5 BIG-IP Cloud-Native Edition a fourni un débit de requêtes près de 1,9 fois supérieur tout en utilisant 91,5 % de CPU en moins. Lors du test de couche 4 avec CGNAT, F5 BIG-IP Cloud-Native Edition a fourni un débit comparable tout en utilisant 79,7 % de CPU et 98,5 % de mémoire en moins.
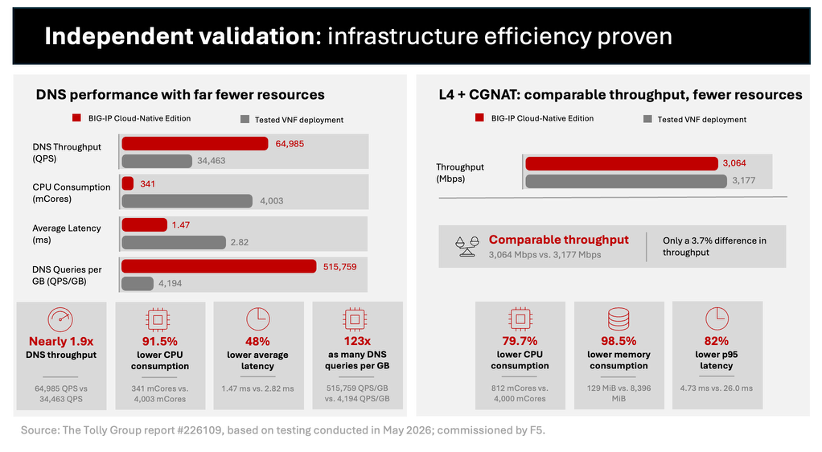
Ces tests portent sur deux fonctions, tandis que la proposition de valeur globale repose sur la consolidation au sein de l’offre F5 BIG-IP Cloud-Native Edition. Les opérateurs peuvent utiliser l’infrastructure plus efficacement tout en prenant en charge les services de réseau, de sécurité, de gestion des politiques et du trafic dont leurs environnements ont besoin.
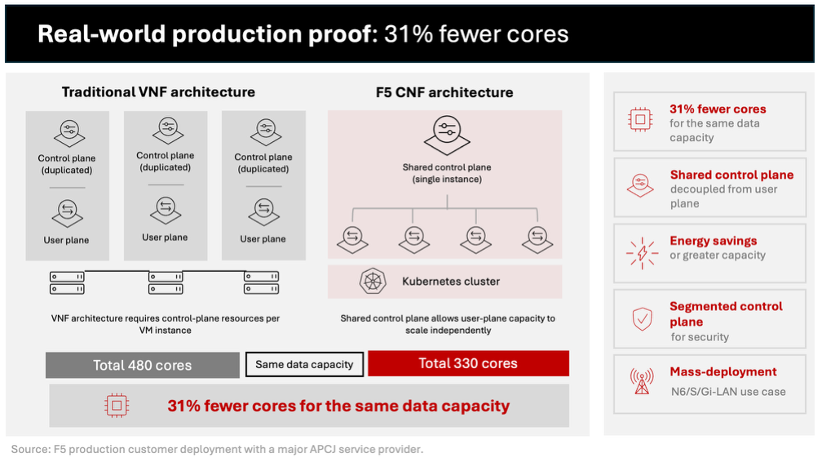
Un déploiement en production chez un client vient confirmer ce constat. Dans le cadre d’un déploiement auprès d’un grand fournisseur de services situé en Asie, le passage d’une architecture basée sur des VNF aux fonctions réseau cloud natives de F5 a permis de réduire les ressources de calcul nécessaires pour une même capacité de données, de 480 à 330 cœurs de processeur, soit une baisse de 31 %. L’architecture dissocie la mise à l’échelle du plan de contrôle de celle du plan utilisateur, afin de pouvoir ajouter de la capacité là où le trafic l’exige, sans dupliquer l’ensemble de la pile.
À l’échelle d’un opérateur, cette différence peut se traduire par une réduction du nombre de serveurs, des besoins énergétiques et de l’infrastructure à exploiter, ainsi que par une plus grande marge de capacité pour de nouveaux services.
Du cloud télécom à la grille d’IA
La prochaine phase de l’infrastructure des fournisseurs de services intègre également l’IA. Les opérateurs disposent déjà d’un atout que de nombreux fournisseurs d’infrastructures d’IA sont encore en train de développer : une présence distribuée entre les centres de données centraux, les installations régionales, les sites en périphérie et les emplacements réseau.
Une grille d’IA peut interconnecter ces ressources afin d’orienter les charges de travail vers le site le mieux placé pour les prendre en charge en fonction de la latence, de la capacité, du coût, de l’emplacement et des politiques applicables. Il devient ainsi possible de transformer une infrastructure réseau distribuée en une plateforme coordonnée pour l’inférence d’IA, l’IA souveraine et le GPU-as-a-Service.
F5 peut fournir des points de contrôle du trafic dans l’ensemble de cette architecture. La fonctionnalité d’équilibrage global de la charge des serveurs (GSLB) de BIG-IP peut acheminer les requêtes entre des sites distribués en fonction de facteurs tels que la disponibilité, les performances et les règles, tandis que BIG-IP Next for Kubernetes peut gérer le trafic des applications et de l’inférence au sein des clusters Kubernetes, assurer l’isolation des locataires et appliquer des règles de gestion du trafic au plus près de la charge de travail.
Pour les infrastructures d’IA accélérée, cette même base F5 BIG-IP Cloud-Native Edition peut prendre en charge les environnements Kubernetes, dans lesquels la gestion hautes performances du trafic, l’isolation des locataires et l’utilisation efficace des ressources de calcul revêtent une importance croissante. Cela est particulièrement pertinent à mesure que les fournisseurs de services développent des clouds de GPU, des usines d’IA et des services d’inférence distribués.
Une architecture unique, moins de duplication
Kubernetes excelle dans l’orchestration des charges de travail, mais la gestion du trafic se complexifie lorsque les équipes la mettent en place indépendamment à l’aide d’outils spécialisés. À grande échelle, cela peut fragmenter le chemin du trafic et ajouter une couche supplémentaire de complexité opérationnelle.
L’avantage concret de BIG-IP Cloud-native Edition réside dans la cohérence opérationnelle. Le DNS, le CGNAT, le pare-feu, l’application des politiques, la gestion du trafic Kubernetes et l’observabilité peuvent être envisagés comme les composantes d’une architecture commune plutôt que comme des projets de modernisation distincts.
C’est important, car chaque pile indépendante ajoute son propre cycle de vie, ses propres besoins en ressources, son propre modèle de sécurité, sa propre télémétrie et ses propres processus opérationnels. La consolidation autour d’un socle commun natif de Kubernetes permet aux fournisseurs de services de réduire cette charge, de faire évoluer chaque service en fonction de la demande et d’introduire de nouveaux services réseau sans avoir à déployer une nouvelle pile d’infrastructure dédiée.
La consolidation offre également aux opérateurs une plateforme capable d’évoluer avec le marché. La même infrastructure cloud native qui prend en charge la 5G et la modernisation du N6/SGi-LAN peut s’étendre aux nouvelles exigences de la 6G, aux services edge distribués et aux infrastructures d’IA. Elle fournit à F5 une plateforme commune pour poursuivre l’innovation dans les fonctions réseau, la gestion du trafic Kubernetes, l’observabilité et l’IA, à mesure que les exigences évoluent.
Cette évolution englobe également l’IA agentique. Avec la version 2.4 de BIG-IP Next for Kubernetes, F5 ajoute une persistance sensible au protocole pour les sessions Model Context Protocol (MCP) et les tâches agent à agent (A2A), afin que les interactions avec état entre agents restent dirigées vers le backend approprié à mesure que les services évoluent. La découverte OIDC et la validation JWT ajoutent des contrôles d’identité au niveau de l’entrée, afin que le trafic des agents et des outils puisse être validé avant d’atteindre les services backend.
Pour les fournisseurs de services qui développent des plateformes d’IA et des services agentiques, cela permet d’étendre le même modèle de contrôle du trafic, jusque-là appliqué aux applications traditionnelles, aux charges de travail agentiques avec état et tenant compte de l’identité.
Préparez-vous à la prochaine étape
La modernisation cloud native entre dans une phase plus concrète pour les fournisseurs de services. Le marché, les technologies et la maturité opérationnelle convergent, tandis que l’IA renforce les exigences en matière d’efficacité et d’automatisation des infrastructures.
BIG-IP Cloud-Native Edition intègre à cet environnement les fonctionnalités de réseau, de sécurité, de gestion du trafic, d’application des politiques et d’observabilité de BIG-IP, au moyen d’une architecture commune native de Kubernetes. Des tests indépendants et l’expérience acquise en production mettent en évidence les gains potentiels en matière d’efficacité de l’infrastructure, tout en conservant une architecture pouvant s’étendre aux environnements d’IA accélérée.
Pour les fournisseurs de services, l’opportunité est claire : simplifier l’infrastructure qui prend en charge les services réseau actuels et dégager des capacités pour les services à venir.
En savoir plus
Découvrez F5 BIG-IP Cloud-Native Edition pour savoir comment F5 intègre la mise en réseau, la sécurité, la distribution d’applications et l’observabilité aux environnements natifs Kubernetes.
Consultez l’évaluation indépendante de The Tolly Group sur BIG-IP Cloud-Native Edition pour découvrir les gains d’efficacité de l’infrastructure pour les charges de travail DNS, de couche 4 et CGNAT, et ne manquez pas de lire le communiqué de presse publié aujourd’hui.
À propos de l’auteur
Articles de blog associés

F5 rejoint le projet PQC du NIST pour contribuer à l’élaboration de normes résistantes aux attaques quantiques
En rejoignant le consortium du projet « Migration to PQC » du NIST, F5 contribue à élaborer des recommandations pratiques pour un monde résistant aux menaces quantiques.

La dernière version de F5 Distributed Cloud Bot Defense offre des fonctionnalités et des améliorations de nouvelle génération
Les mises à jour de la console de F5 Distributed Cloud Bot Defense améliorent la gestion des menaces automatisées et l’intégration dans des cadres de sécurité plus larges.

La nouvelle surface de risque liée à l’IA : invisible, autonome et déjà à l’intérieur
James White, vice-président de l’ingénierie chez F5 À mi-parcours de l’année 2025, le moment est bien choisi pour dresser un état des lieux de l’adoption de l’IA en entreprise et de la sécurité de l’IA. L’utilisation de l’IA générative est désormais la norme dans les entreprises De manière générale, les entreprises possèdent au moins une compréhension élémentaire de l’IA générative. Elles savent ce qu’elle est et où elle peut […]
Évaluation des LLM : renforcer la confiance grâce à la notation de sécurité
À mesure que l’adoption de l’IA s’accélère dans les entreprises, l’évaluation des LLM ne porte plus uniquement sur leurs performances, mais aussi sur la confiance qu’ils inspirent. Les équipes de sécurité doivent évaluer non seulement les performances d’un modèle, mais aussi la sûreté de son comportement. Pourtant, la plupart des cadres d’évaluation se concentrent sur des critères de précision, laissant les facteurs de sécurité et de risque dans le flou ou sans mesure.
Évaluer le niveau de préparation de votre organisation à la sécurité de l’IA
Dans un paysage de l’intelligence artificielle (IA) en constante évolution, il est non seulement important, mais impératif de savoir si votre organisation est prête à instaurer et à soutenir une culture de la sécurité de l’IA. À mesure que les technologies d’IA progressent, elles font émerger une multitude de nouveaux défis de sécurité qui, pour être gérés efficacement, exigent une approche réfléchie, globale et proactive […]
Déployer des LLM en entreprise : via une API dans un cloud privé
Pris isolément, sans mesures de protection spécialisées ni protocoles de sécurité en place, le déploiement de modèles d’IA générative (GenAI), en particulier de grands modèles de langage (LLM), à l’échelle de l’entreprise représente pour toute organisation une opportunité à haut risque, mais potentiellement très rentable. La manière précise dont votre organisation doit franchir ce grand pas dans l’univers de la GenAI nécessite une planification mûrement réfléchie. Peut-être serait-il […]