La question de l’accès à distance est devenue une priorité, car notre réponse à la pandémie continue d’encourager, voire d’imposer, le travail depuis « n’importe où, sauf au bureau ». La première vague de préoccupations liées à l’accès à distance concernait principalement les utilisateurs. Comment accèdent-ils à leur poste de travail ? À leurs applications de productivité ? À leurs applications métier ? À leurs fichiers ? À leurs bases de données ? À leurs dépôts de code ? Le passage au SaaS répond à bon nombre de ces préoccupations. Cette évolution était de toute façon prévisible, puisque les applications métier généralistes (standardisées) étaient déjà rapidement proposées en mode SaaS.
La deuxième vague de préoccupations liées à l’accès à distance est moins visible, mais tout aussi prioritaire : elle concerne l’accès opérationnel aux tableaux de bord et aux consoles sur lesquels les équipes informatiques s’appuient pour déployer et exploiter l’infrastructure et les services applicatifs. En effet, si certaines opérations nécessitent une présence physique — intervenir sur un disque dur défaillant suppose de pouvoir le retirer et le remplacer physiquement —, ce n’est pas le cas de beaucoup d’autres. Les infrastructures et les applications qui peuvent être gérées à distance doivent l’être.
Ces deux aspects sont particulièrement difficiles à gérer, notamment lorsque plusieurs environnements cloud et centres de données sont concernés. Trop souvent, les organisations, en particulier celles qui ont dû migrer dans l’urgence, se retrouvent avec plusieurs points de contrôle des accès : un pour Azure, un pour Amazon, un pour le centre de données, et ainsi de suite. Au-delà de la charge opérationnelle excessive qu’entraîne une telle situation, il convient de prendre en compte l’incidence de politiques d’accès multiples et distinctes dans ces différents environnements.
Premièrement, les infrastructures et applications actuelles étant des combinaisons distribuées de composants automatisés provenant de multiples sources ou fournisseurs — déployés dans des centres de données de colocation centraux ou régionaux, par l’intermédiaire d’infrastructures de services cloud, dans des environnements multicloud et au sein de services SaaS —, les infrastructures informatiques centralisées traditionnelles et les processus métier cloisonnés ne disposent pas de la visibilité de bout en bout nécessaire pour surveiller efficacement l’ensemble des interactions complexes entre les applications distribuées.
Deuxièmement, le centre de gravité des données se déplace. Les entreprises placent désormais les données en périphérie afin de les rapprocher des utilisateurs et des applications. Le déplacement de ces données vers la périphérie nécessite une conception rigoureuse. Outre la nécessité d’assurer une gestion et une distribution appropriées de ces données, il convient de prendre en compte leur sécurité et leur confidentialité. Les architectes doivent concevoir des solutions qui protègent les données contre toute exposition potentielle et garantissent la mise en place de contrôles d’accès appropriés. Les données sensibles doivent être transférées vers la périphérie en étant chiffrées et assorties de contrôles d’accès afin que seuls les utilisateurs et systèmes autorisés puissent y accéder.
Troisièmement, la charge opérationnelle augmente pour garantir la cohérence des politiques, en particulier lorsque les entreprises déploient différents points de contrôle d’accès dans différents environnements. Après tout, les politiques d’accès ne devraient pas changer selon qu’une application donnée se trouve sur Amazon, Azure, Google ou dans le centre de données. C’est l’accès à l’application qui compte, et non l’endroit où elle réside. Les différences entre les points de contrôle d’accès déployés pour protéger une application peuvent entraîner des incohérences entre les politiques, susceptibles de conduire à un accès non autorisé ou à une compromission.
La cohérence des politiques entre plusieurs environnements cloud constitue le principal défi auquel les organisations sont confrontées depuis que nous les interrogeons sur les problématiques liées au multicloud. La récente dispersion des applications et des contrôles d’accès ne fait que renforcer l’importance de mettre en œuvre un point de contrôle d’accès unifié, capable d’appliquer un ensemble cohérent de politiques d’accès.
La bonne nouvelle, c’est qu’un tel point de contrôle d’accès unifié existe. Equinix est l’emplacement idéal pour déployer des points de contrôle de sécurité, permettant ainsi une application cohérente des politiques dans un environnement multicloud. Déployé à un emplacement stratégique au sein d’Equinix, Access Manager de F5 fournit aux entreprises le point de contrôle dont elles ont besoin pour assurer la cohérence requise afin de réduire les coûts et les risques de compromission.
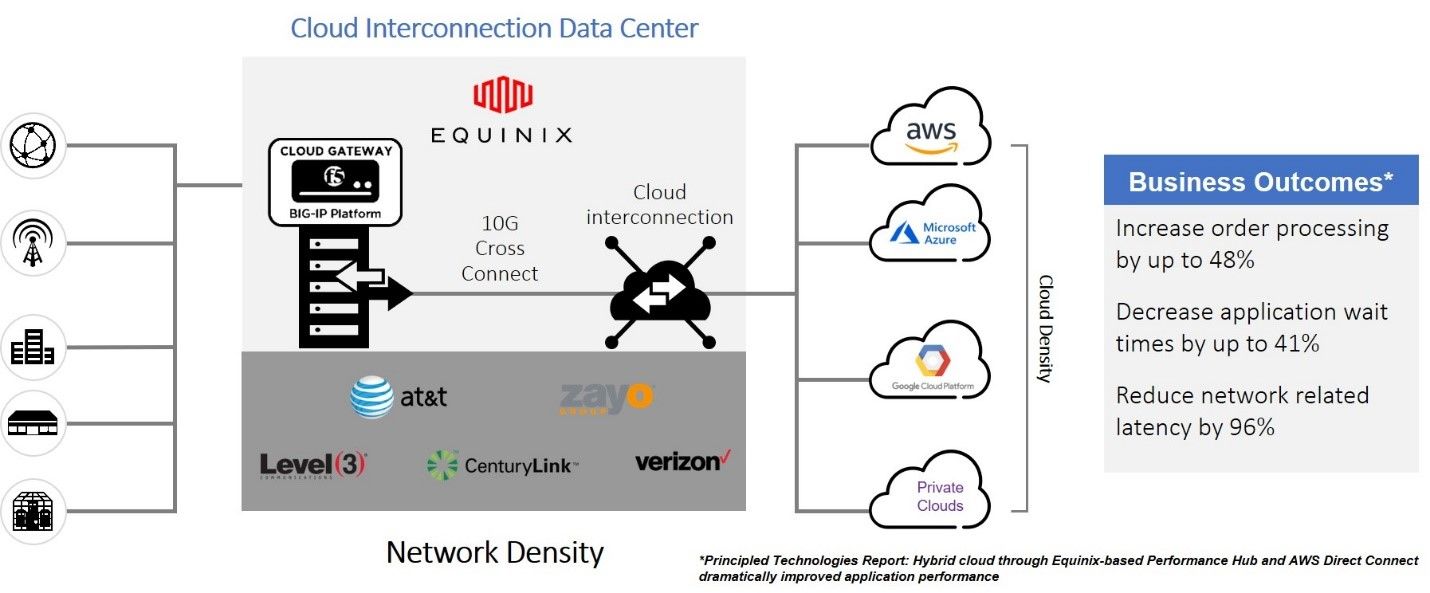
F5 Access Manager
Lors de la migration des charges de travail vers le cloud, il est essentiel de contrôler l’accès aux applications et de leur appliquer les mêmes politiques de sécurité afin de maintenir un niveau de sécurité satisfaisant et de protéger les données sensibles des clients et de l’entreprise. Les organisations doivent pouvoir déterminer qui a accès à quelles applications et depuis quels réseaux, jusqu’au niveau de l’appareil. Mon accès à une application restreinte peut, par exemple, dépendre de l’utilisation ou non de la dernière version du logiciel antivirus sur mon appareil client. Il peut également dépendre de mon navigateur, voire de ma localisation. Les services de contrôle d’accès doivent être suffisamment flexibles pour prendre en charge un large éventail de critères d’accès variables, sans pour autant rendre la création de politiques excessivement complexe.
Les opérateurs doivent également proposer des fonctionnalités telles que l’authentification unique (SSO), ainsi que mettre en place des cadres de sécurité comme le modèle Zero Trust. En s’appuyant sur F5 Access Manager, ils peuvent ajouter différents niveaux de contrôle d’accès, notamment des politiques déterminant quels utilisateurs peuvent accéder à quelles applications et dans quel cloud (public ou privé), quel que soit le réseau sur lequel l’application est hébergée. Access Manager est une solution proxy de gestion des accès sécurisée, flexible et hautement performante, qui fournit des contrôles d’accès globaux unifiés.
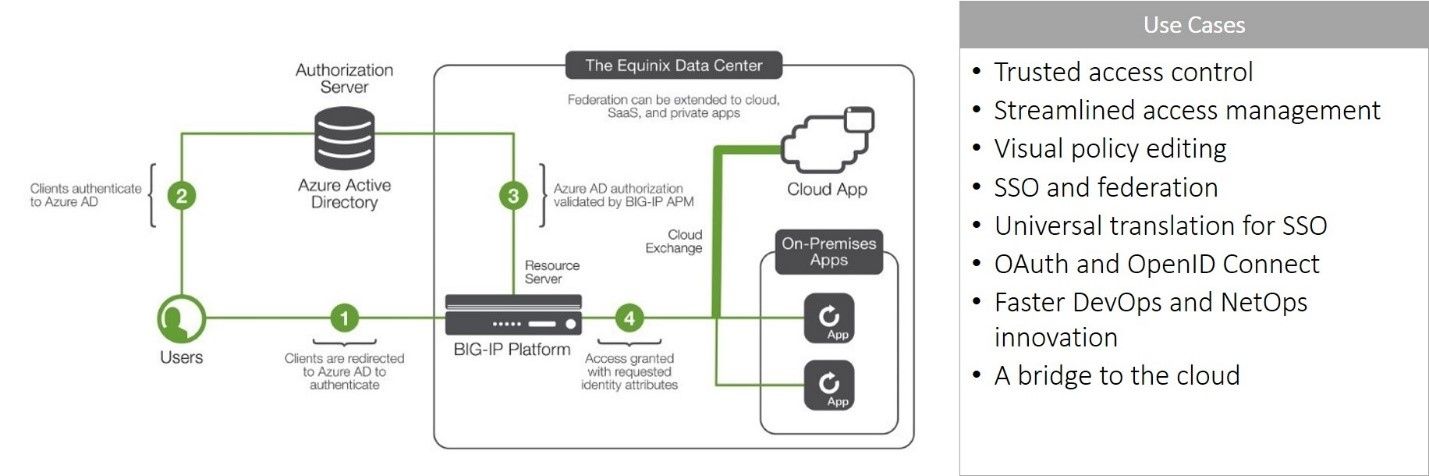
L’éditeur visuel de politiques de F5 Access Manager permet aux opérateurs et aux professionnels de la sécurité de concevoir facilement la politique appropriée sans avoir à apprendre un langage de politique complexe. Il assure le contrôle des accès aussi bien pour les applications personnalisées que pour les applications SaaS et prend en charge l’authentification unique (SSO), afin d’offrir aux utilisateurs une expérience plus fluide où qu’ils travaillent.
L’utilisation de F5 Access Manager dans Equinix pour appliquer des politiques d’accès centralisées offre notamment les avantages suivants :
- Optimisation de la rentabilité. Les ressources cloud ne sont utilisées qu’après vérification de l’utilisateur et de la requête, et après confirmation de l’absence de contenu ou d’intention malveillante. Le rejet des accès non autorisés permet de maîtriser les coûts du cloud.
- Opérations simplifiées. Un point de contrôle d’accès unique réduit la surcharge opérationnelle liée à la multiplicité des tableaux de bord, des consoles, des journaux et des langages de définition des politiques.
- Amélioration des résultats en matière de sécurité. La centralisation du contrôle des accès permet d’appliquer des politiques cohérentes couvrant toutes les applications. La cohérence des politiques et de leur mise en œuvre est essentielle pour renforcer la posture de sécurité de l’entreprise et empêcher les attaques par bourrage d’identifiants d’aboutir.
L’utilisation des solutions F5 dans l’environnement Equinix offre encore d’autres avantages. Si vous ne les avez pas découverts la première fois, voici d’autres ressources à consulter pour en savoir plus :
- Alliance technologique Equinix
- Equinix & F5 : prenez le contrôle de la sécurité de votre cloud hybride
- Améliorer les résultats commerciaux et l’expérience applicative grâce à une passerelle cloud chez Equinix
- Améliorer les résultats en matière de sécurité avec F5 SSLO dans Equinix
Restez en sécurité !
À propos de l’auteur

Lori MacVittie est ingénieure émérite et évangéliste en chef au sein du bureau du directeur technique de F5. Elle possède une expertise approfondie dans la fourniture d’applications, les stratégies d’automatisation et les infrastructures. Elle est réputée pour sa capacité à rendre la complexité intelligible, qu’elle définisse des garde-fous pour les agents d’IA, analyse des architectures multicloud fragiles ou explore les limites des systèmes évolutifs. Elle cumule plus de trente ans d’expérience dans le secteur, couvrant le développement d’applications, l’architecture informatique ainsi que l’exploitation des réseaux et des systèmes. Avant de rejoindre F5, elle a été rédactrice spécialisée dans les technologies et a reçu plusieurs distinctions. MacVittie est titulaire d’un master en informatique et est une autrice prolifique dont les publications couvrent la sécurité, le cloud et l’architecture d’entreprise. Elle est également une passionnée de jeux de société et de jeux vidéo, et assume pleinement ses avis bien tranchés sur le fromage.
Autres articles de Lori Mac VittieArticles de blog associés

F5 NGINXaaS pour Google Cloud : des applications résilientes et évolutives
Découvrez comment NGINXaaS s’intègre à Google Cloud pour renforcer les performances et la sécurité, et préparer vos applications critiques à un avenir propulsé par l’IA.

L’intégration de F5 Web Application Firewall (WAF) à AWS est disponible dès aujourd’hui
En faisant appel à un partenaire de déploiement AWS WAF tel que F5, vous pouvez renforcer la sécurité de vos applications web grâce à des règles personnalisées qui bloquent les schémas d’attaque courants, comme les injections SQL ou les attaques par scripts intersites (XSS).
Appliquer le principe de Peter Parker à l’inspection TLS
« Un grand pouvoir implique de grandes responsabilités. » Si l’on en trouve des échos chez Voltaire et Churchill, cette citation est surtout connue grâce aux bandes dessinées Spider-Man, où elle est attribuée à l’oncle Ben. Bien entendu, si cette phrase est si répandue dans la culture populaire, c’est notamment parce qu’elle peut s’appliquer à une multitude de situations et de sujets, y compris à l’inspection TLS.
Le NetOps a besoin de défenseurs, pas d’adversaires
Il est important de reconnaître que les équipes NetOps ne sont pas toujours celles qui font obstacle au déploiement de la dernière nouveauté, application ou service. Les freins à la rapidité sont souvent dus au fait que les organisations n’adoptent pas tous les principes du DevOps lorsqu’elles cherchent à transformer leurs opérations informatiques.
Mise à jour des services applicatifs : sécurité, rapidité et visiteurs suspects
Il est de nouveau temps de nous pencher sur les services applicatifs que les entreprises utilisent réellement pour rendre leurs applications plus rapides et plus sûres. On constate notamment une hausse du recours aux services de protection contre les bots, ainsi que la progression lente mais régulière de HTTP/2. Bien qu’il ne s’agisse pas d’une application…
Les templates prennent le contrôle du cloud
Les modèles s’imposent dans le cloud. Lisez le blog de F5 pour découvrir comment l’infrastructure en tant que code et les API déclaratives automatisent la mise à disposition des applications.