Dans les années 1990, le monde de la technologie évoluait à un rythme fulgurant, mais dans le domaine de la transformation numérique, peu d’innovations ont été aussi importantes que F5 BIG-IP. Ce n’était pas un simple produit, mais un pionnier qui a façonné et défini le marché des contrôleurs de mise à disposition d’applications (ADC) tel que nous le connaissons aujourd’hui. Près de trois décennies plus tard, BIG-IP est désormais une pierre angulaire de la F5 Application Delivery and Security Platform (ADSP), ce qui témoigne de sa capacité d’adaptation et de sa valeur durable dans un paysage technologique en constante évolution.
Ce n’est un secret pour personne : le rythme du changement ne fait que s’accélérer. L’essor de l’IA, le potentiel imminent de l’informatique quantique et l’évolution constante des cybermenaces imposent des solutions de mise à disposition et de sécurité des applications plus intelligentes, plus rapides et plus sûres que jamais. Ces tendances montrent clairement que la capacité d’adaptation est essentielle, et non simplement souhaitable. Depuis près de 30 ans, BIG-IP incarne cet esprit d’innovation et de résilience, et continuera de le faire à l’avenir.
Dans cette optique, beaucoup d’entre vous ont probablement connaissance de la récente décision de F5 d’abandonner BIG-IP Next et de recentrer ses efforts sur la modernisation de la suite logicielle BIG-IP TMOS. Cette décision découle des nombreux retours de nos clients et du constat qu’une grande partie des améliorations initialement prévues pour BIG-IP Next peuvent désormais être intégrées à BIG-IP TMOS. Associées à de nouvelles fonctionnalités innovantes conçues pour répondre aux évolutions du paysage technologique, ces améliorations permettront à BIG-IP de prendre en charge vos charges de travail stratégiques tout au long de la prochaine ère applicative.
Ce nouveau chapitre commence aujourd’hui avec la disponibilité de F5 BIG-IP v21.0, une mise à jour conçue pour améliorer le plan de contrôle et la transmission des données d’IA, tout en renforçant la sécurité. Dans cet article de blog, nous allons vous présenter ce que vous pouvez attendre de cette version majeure. Entrons sans plus attendre dans le vif du sujet.
Modernisation du plan de contrôle de BIG-IP
Le plan de contrôle peut être considéré comme le centre de commande de BIG-IP : il prend les décisions critiques, gère les configurations du système et permet d’effectuer les opérations d’administration. Ces dernières années, des écosystèmes applicatifs toujours plus dynamiques et étendus ont exercé une pression accrue sur le plan de contrôle de BIG-IP, faisant de sa mise à niveau un objectif majeur du programme BIG-IP Next. Toutefois, à la suite de l’abandon de BIG-IP Next, les prochaines versions se concentreront désormais sur la modernisation du plan de contrôle de BIG-IP TMOS. Avec BIG-IP v21.0, deux composants du plan de contrôle, le démon Master Control Program (plus connu sous le nom de MCPD) et eXtremeDB, bénéficieront d’améliorations majeures visant à renforcer la fiabilité, l’évolutivité et les performances du plan de contrôle.
1. MCPD : Véritable cerveau de BIG-IP, MCPD gère les configurations et orchestre les communications entre les différents composants de BIG-IP. MCPD peut être comparé à un contrôleur aérien dans un aéroport. Tout comme les contrôleurs aériens coordonnent les mouvements des avions — décollages, atterrissages et circulation au sol —, MCPD coordonne tous les composants du système BIG-IP afin que les modifications de configuration et les commandes système soient appliquées de manière cohérente et que les flux de trafic soient traités efficacement.
Avec BIG-IP v21.0, MCPD passera d’un fonctionnement monothread à un fonctionnement multithread. Il pourra ainsi traiter certaines tâches simultanément plutôt que séquentiellement, ce qui réduira le risque de goulets d’étranglement du plan de contrôle dans les situations de forte sollicitation. Nous simplifions et accélérons également la procédure de redémarrage de MCPD afin de réduire les temps d’arrêt en cas de redémarrage du système. Enfin, nous réduisons jusqu’à 25 % le délai de validation de bout en bout des configurations — c’est-à-dire le temps écoulé entre la réception d’une demande de modification de configuration et l’envoi d’une réponse de validation à l’utilisateur — afin de garantir des mises à jour rapides des configurations dans les environnements très dynamiques.
2. eXtremeDB : Si MCPD s’apparente à un contrôleur aérien, eXtremeDB, un système de gestion de base de données, est comparable au système d’information de vol d’une tour de contrôle, qui assure le suivi de la position des avions, de leurs itinéraires, de leurs horaires, etc. Pour BIG-IP, eXtremeDB fait office de référentiel centralisé à haut débit pour toutes les informations relatives à la configuration et à l’état du système, permettant au plan de contrôle d’accéder en temps réel aux données les plus récentes.
Avec BIG-IP v21.0, eXtremeDB passe à la version 8.4, qui apporte diverses nouvelles fonctionnalités. Le multithreading améliore les performances du plan de contrôle, tandis que l’utilisation du mode SharedDB, qui permet à plusieurs processus d’accéder simultanément aux mêmes ressources, accroît l’efficacité. Cette mise à niveau fait passer eXtremeDB d’une architecture 32 bits à une architecture 64 bits, ce qui augmente considérablement le nombre d’objets de configuration pris en charge et renforce la capacité du plan de contrôle de BIG-IP à gérer des configurations plus vastes et plus complexes. Que vous gériez des milliers de serveurs virtuels, de politiques de sécurité ou de configurations avancées d’équilibrage de charge, la mise à niveau vers eXtremeDB v8.4 garantit que BIG-IP pourra continuer à répondre aux besoins de votre portefeuille d’applications en pleine croissance.
Progrès en matière de diffusion de données pour l’IA
Avant d’aller plus loin, permettez-moi d’expliquer ce que j’entends par fourniture de données pour l’IA. Il s’agit du processus consistant à déplacer, stocker et rendre accessibles efficacement les données nécessaires aux charges de travail d’IA, afin de garantir que les bonnes données sont disponibles, évolutives et prêtes à l’emploi, qu’elles soient ingérées dans des systèmes ou fournies pour l’entraînement de modèles d’IA, leur ajustement fin ou des workflows de génération augmentée par récupération (RAG). Sans surprise, ce cas d’usage est au cœur du savoir-faire de BIG-IP. Alors que 96 % des organisations déploient désormais des modèles d’IA, optimiser la fourniture de données pour l’IA et la rendre aussi fluide que possible constitue une priorité absolue pour F5.
Examinons maintenant quelques-unes des améliorations prévues dans BIG-IP v21.0 qui renforceront la fourniture de données pour l’IA :
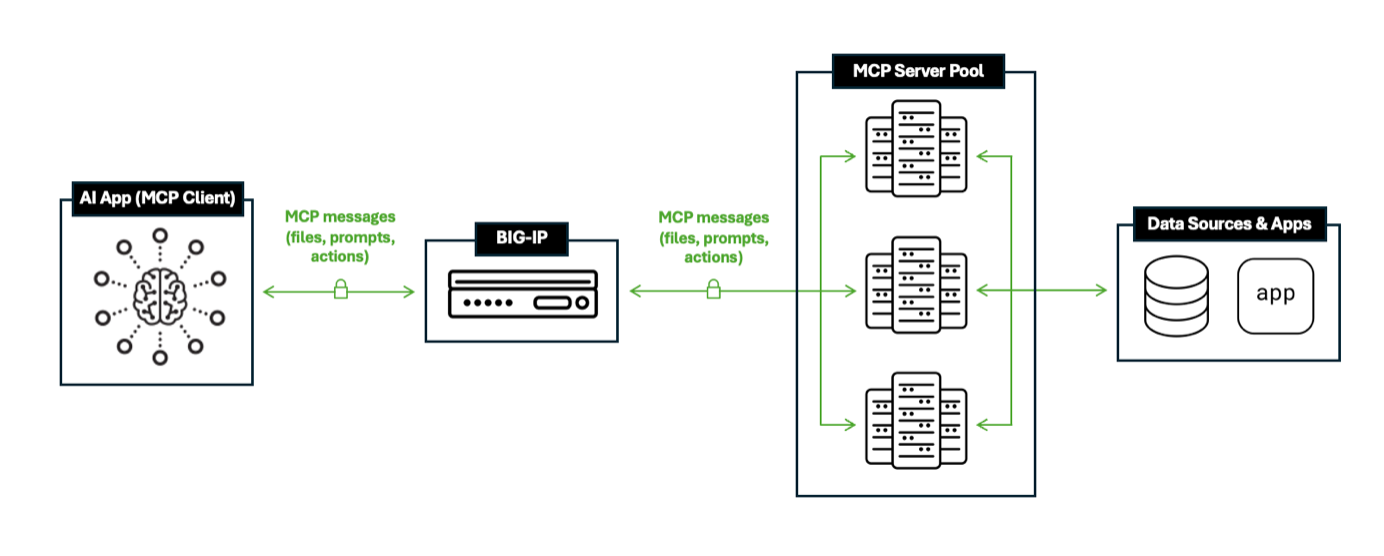
1. Prise en charge du protocole Model Context Protocol (MCP) : MCP est un protocole ouvert relativement récent qui normalise la manière dont les applications et les sources de données interagissent avec les modèles d’IA. Considérez-le comme l’USB-C du monde de l’IA : un connecteur universel prêt à l’emploi qui évite d’avoir à créer des connexions sur mesure entre chaque outil, application et source de données. Sans entrer trop avant dans les détails techniques, MCP repose sur un modèle client-serveur dans lequel les clients MCP (applications d’IA) peuvent demander aux serveurs MCP, qui donnent accès aux sources de données sous-jacentes, des éléments de contexte tels que des fichiers, des invites ou des actions.
Grâce à la prise en charge de MCP, BIG-IP peut plus facilement équilibrer la charge, optimiser et sécuriser le trafic d’IA, ce qui contribue à réduire la latence et à maximiser la résilience des modèles d’IA. BIG-IP v21.0 prendra en charge un premier ensemble de cas d’usage de gestion du trafic MCP, tandis que des fonctionnalités supplémentaires, notamment en matière de sécurité, seront introduites dans de futures versions.
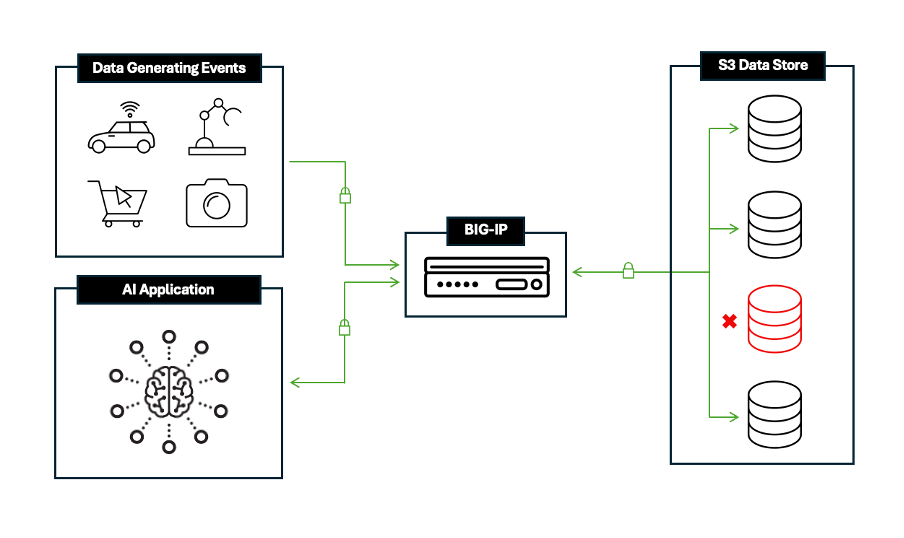
2. Disponibilité de profils BIG-IP spécifiques à S3 : Pour de nombreuses organisations, Amazon S3 et les solutions de stockage compatibles S3 (telles que MinIO, Dell, DDN, PureStorage et NetApp) sont devenus indispensables pour gérer d’immenses jeux de données, alimenter des applications d’IA et prendre en charge d’autres applications gourmandes en données. À mesure que ces charges de travail gagnent en ampleur, il devient de plus en plus crucial de pouvoir transférer efficacement, de manière fiable et sécurisée, des données vers et depuis le stockage S3, un domaine dans lequel BIG-IP excelle.
Déjà reconnu comme une solution de confiance dans ce domaine, BIG-IP assure une distribution des données hautes performances, analyse le trafic S3 afin de détecter et de bloquer les accès non autorisés, protège les applications et les API qui interagissent avec S3, et fournit des informations détaillées sur le trafic S3 afin de simplifier le dépannage et d’améliorer la prise de décision.
À partir de la version 21.0, BIG-IP proposera des profils optimisés pour S3 afin de simplifier la configuration de S3 tout en maximisant les performances et la sécurité. Préconfigurés et prêts pour la production, ces profils améliorent les flux de données entrants et sortants de S3 et incluront des politiques de sécurité robustes qui empêchent les accès non autorisés et atténuent les menaces. Par rapport aux profils BIG-IP par défaut, ces nouveaux profils optimisés pour S3 augmentent considérablement le débit, permettant ainsi à vos modèles d’IA de fonctionner à une capacité encore supérieure.
Pour en savoir plus sur la manière dont BIG-IP optimise les performances de S3 et sécurise les pipelines de données d’IA, consultez cette analyse technique approfondie.
Améliorations de F5 BIG-IP SSL Orchestrator
Jouant un rôle de plus en plus essentiel dans les architectures de sécurité modernes, F5 BIG-IP SSL Orchestrator (https://www.f5.com/products/big-ip-services/ssl-orchestrator) renforce les défenses des organisations en déchiffrant, en orchestrant et en rechiffrant efficacement le trafic TLS/SSL. Grâce à son intégration transparente aux chaînes de services de sécurité, il permet une inspection approfondie du trafic à grande échelle, contribuant ainsi à détecter les menaces dissimulées et à assurer une protection complète de vos applications et de votre réseau. Lancé pour la première fois en 2016, BIG-IP SSL Orchestrator approche rapidement d’une décennie de succès en tant que solution de sécurité de confiance, et la version BIG-IP v21.0 ajoute deux nouvelles fonctionnalités à son arsenal :
1. Les iRules à double service améliorent le service d’inspection :
Pour les entreprises qui s’appuient sur BIG-IP SSL Orchestrator afin de simplifier leurs processus de sécurité, l’enrichissement des en-têtes via les iRules est un composant essentiel permettant aux outils de sécurité connectés d’inspecter le trafic plus en profondeur. Cependant, jusqu’à présent, il n’existait aucun moyen simple de supprimer ces en-têtes enrichis après l’inspection. S’ils étaient conservés, ils risquaient d’exposer des informations sensibles, d’enfreindre les normes de conformité ou de perturber les opérations en aval, ce qui amenait certains utilisateurs à créer des scripts personnalisés pour les supprimer.
L’introduction des iRules à double service va toutefois changer la donne en offrant une fonctionnalité intégrée permettant à la fois d’injecter et de supprimer des en-têtes. Les services d’inspection reçoivent ainsi les données enrichies dont ils ont besoin, tandis que le trafic en aval reste propre et conforme, sans qu’il soit nécessaire de recourir à des solutions de contournement personnalisées et sujettes aux erreurs.
2. La préservation du SNI côté client renforce la sécurité de la connexion :
L’indication du nom du serveur (SNI) est essentielle lors des négociations TLS, car elle permet d’acheminer le trafic vers l’application ou le nom d’hôte approprié. Sans elle, les systèmes back-end ne pourraient pas effectuer les tâches reposant sur le SNI, ce qui perturberait les processus d’acheminement propre à chaque application, d’application des politiques de sécurité et de prise de décision. Auparavant, en mode passerelle entrante, BIG-IP SSL Orchestrator ne conservait pas le SNI lors du proxy des connexions clientes, et la seule solution consistait à utiliser des iRules ou des configurations personnalisées.
Avec BIG-IP v21,0, la conservation du SNI est toutefois activée par défaut. Cette fonctionnalité prête à l’emploi transmet de manière transparente les données SNI de la connexion côté client aux serveurs back-end, ce qui réduit le temps de configuration et garantit le fonctionnement fluide et fiable des processus critiques du back-end. Bien qu’elle soit activée par défaut, vous pouvez bien entendu toujours remplacer ce comportement par des configurations et des iRules personnalisées, si vous le souhaitez.
Migration de BIG-IP d’Entrust vers d’autres autorités de certification
Entrust, l’un des pionniers de la sécurité numérique, sera bientôt retiré de la liste des autorités de certification reconnues par de nombreux navigateurs majeurs. À la suite de plusieurs manquements aux normes du secteur ces dernières années, des navigateurs tels que Google Chrome et Mozilla ont publiquement annoncé l’an dernier qu’ils ne faisaient plus confiance aux certificats Entrust. Par conséquent, les certificats Entrust émis à compter du 12 novembre 2024 sont considérés comme non sécurisés par la plupart des navigateurs.
Pendant plusieurs années, Entrust a été la seule autorité de certification utilisée par BIG-IP lors de la connexion à divers services web, notamment pour la validation des licences, les services de mise à jour logicielle et la transmission de rapports d’utilisation. Toutefois, à la suite de ces récents développements, BIG-IP remplacera Entrust par d’autres autorités de certification de premier plan, telles que DigiCert, Let’s Encrypt et bien d’autres. Ainsi, toutes les données transmises entre vos appareils BIG-IP et les sites web publics respecteront les normes de chiffrement et continueront de bénéficier du plus haut niveau de confiance et de sécurité. Cette modification sera non seulement mise en œuvre dans BIG-IP v21.0, mais également rétroportée dans BIG-IP v17.1.3 et v17.5.1.2.
Et ce n’est pas tout : à quoi s’attendre après BIG-IP v21.0
BIG-IP v21.0 représente une avancée majeure dans le cadre de notre mission continue de modernisation de BIG-IP, mais ce n’est qu’un début. Les prochaines versions poursuivront sur cette lancée, en mettant résolument l’accent sur l’amélioration du plan de contrôle afin de simplifier les opérations dans les environnements les plus exigeants.
Parmi les améliorations prévues figurent des mises à niveau logicielles plus rapides, la séparation du plan de contrôle et du plan de données, ainsi qu’une interface utilisateur repensée. (Rassurez-vous, vos réglages et boutons préférés ne vont pas disparaître.) Par ailleurs, nous remanions la feuille de route de BIG-IP afin non seulement de proposer des fonctionnalités innovantes répondant aux nouveaux défis, mais aussi d’intégrer les fonctionnalités en attente que de nombreux clients avaient demandées pour BIG-IP Next.
Sur le plan de la sécurité, F5 s’engage à relever le niveau de qualité de ses logiciels. À la suite de la communication de F5 en octobre concernant un incident de sécurité, la semaine dernière, F5 a annoncé une intégration avec CrowdStrike qui dote les terminaux BIG-IP de capacités de détection des menaces et de réponse, contribuant ainsi à identifier et à prévenir de manière proactive les activités malveillantes. Bien que cette intégration ne soit pas encore prise en charge par BIG-IP v21.0, sa prise en charge est attendue très prochainement. BIG-IP v21.0 est à ce jour notre version la plus sécurisée, avec le plus faible nombre total de CVE jamais enregistré. Elle corrige plus de 200 CVE depuis la version v17.5.0 et, à l’avenir, le maintien d’une qualité logicielle et d’un niveau de sécurité exceptionnels restera notre priorité absolue.
Enfin, pour les utilisateurs de BIG-IQ désireux de commencer à utiliser BIG-IP v21.0, BIG-IQ v8.4.1 sera bientôt disponible et ajoutera la compatibilité avec BIG-IP v21.0.
Pour en savoir plus sur BIG-IP v21.0, consultez notre communiqué de presse et notre webinaire. Consultez également les notes de version et essayez BIG-IP v21.0 en téléchargeant le logiciel depuis my.f5.com.
À propos de l’auteur

Articles de blog associés

F5 rejoint le projet PQC du NIST pour contribuer à l’élaboration de normes résistantes aux attaques quantiques
En rejoignant le consortium du projet « Migration to PQC » du NIST, F5 contribue à élaborer des recommandations pratiques pour un monde résistant aux menaces quantiques.

La dernière version de F5 Distributed Cloud Bot Defense offre des fonctionnalités et des améliorations de nouvelle génération
Les mises à jour de la console de F5 Distributed Cloud Bot Defense améliorent la gestion des menaces automatisées et l’intégration dans des cadres de sécurité plus larges.

La nouvelle surface de risque liée à l’IA : invisible, autonome et déjà à l’intérieur
James White, vice-président de l’ingénierie chez F5 À mi-parcours de l’année 2025, le moment est bien choisi pour dresser un état des lieux de l’adoption de l’IA en entreprise et de la sécurité de l’IA. L’utilisation de l’IA générative est désormais la norme dans les entreprises De manière générale, les entreprises possèdent au moins une compréhension élémentaire de l’IA générative. Elles savent ce qu’elle est et où elle peut […]
Évaluation des LLM : renforcer la confiance grâce à la notation de sécurité
À mesure que l’adoption de l’IA s’accélère dans les entreprises, l’évaluation des LLM ne porte plus uniquement sur leurs performances, mais aussi sur la confiance qu’ils inspirent. Les équipes de sécurité doivent évaluer non seulement les performances d’un modèle, mais aussi la sûreté de son comportement. Pourtant, la plupart des cadres d’évaluation se concentrent sur des critères de précision, laissant les facteurs de sécurité et de risque dans le flou ou sans mesure.
Évaluer le niveau de préparation de votre organisation à la sécurité de l’IA
Dans un paysage de l’intelligence artificielle (IA) en constante évolution, il est non seulement important, mais impératif de savoir si votre organisation est prête à instaurer et à soutenir une culture de la sécurité de l’IA. À mesure que les technologies d’IA progressent, elles font émerger une multitude de nouveaux défis de sécurité qui, pour être gérés efficacement, exigent une approche réfléchie, globale et proactive […]
Déployer des LLM en entreprise : via une API dans un cloud privé
Pris isolément, sans mesures de protection spécialisées ni protocoles de sécurité en place, le déploiement de modèles d’IA générative (GenAI), en particulier de grands modèles de langage (LLM), à l’échelle de l’entreprise représente pour toute organisation une opportunité à haut risque, mais potentiellement très rentable. La manière précise dont votre organisation doit franchir ce grand pas dans l’univers de la GenAI nécessite une planification mûrement réfléchie. Peut-être serait-il […]