
La communauté informatique mondiale est actuellement confrontée à une conjonction de facteurs difficiles.
L’un des facteurs les plus manifestes est la pénurie mondiale de semi-conducteurs, largement documentée, qui a allongé les délais de livraison du matériel de mise à disposition et de sécurisation des applications. Si la demande d’appliances F5 iSeries reste forte, la demande élevée d’appliances et la pénurie persistante de puces ont entraîné un allongement des délais de livraison des appliances iSeries (les pénuries touchant la chaîne d’approvisionnement n’affectent pas autant les appliances F5 rSeries et les châssis VELOS).
Un deuxième facteur majeur est la poursuite du conflit en Europe de l’Est, ainsi que les préoccupations liées à la cyberguerre. Comme l’a indiqué F5 Labs dès 2018, de telles attaques peuvent cibler les organismes publics, le secteur privé et même les bureaux à domicile.
Ces deux facteurs ont largement contribué à créer un contexte dans lequel le déploiement de nouvelles solutions de sécurité est devenu urgent, alors même que de nombreuses organisations ne sont pas en mesure de se les procurer rapidement. Cela étant, nous savons qu’il n’est pas envisageable de mettre la sécurité en suspens, car les menaces avancées se multiplient.
Un exemple marquant : les rançongiciels. La menace croissante des rançongiciels, qui sont passés de 6 % de l’ensemble des violations de données en 2019 à 42 % de l’ensemble des chaînes d’attaque étudiées par F5 Labs en 2021, entraîne des répercussions en cascade dont l’ampleur ne saurait être exagérée. Peut-être plus que tout autre type de logiciel malveillant, les rançongiciels peuvent nuire à la chaîne d’approvisionnement en se propageant par l’intermédiaire de fournisseurs de confiance, en rendant indisponibles des infrastructures et des données critiques, et en affectant négativement les économies à l’échelle nationale comme internationale.
Pour stopper net les chaînes d’attaque par rançongiciel, il est essentiel de mettre en œuvre une solution de visibilité capable d’inspecter les canaux chiffrés qui dissimulent les différents vecteurs d’attaque. Déployé dans le cloud, BIG-IP SSL Orchestrator peut vous aider à déchiffrer ces canaux et à obtenir une visibilité sur le trafic SSL/TLS qui transite par votre réseau. Il peut acheminer le trafic déchiffré vers votre pile de sécurité afin d’y détecter les menaces, tout en évitant les longs délais dus à la pénurie mondiale de puces et aux problèmes liés à la chaîne d’approvisionnement.
Pour vous aider à répondre à vos besoins en matière de sécurité dans un contexte de multiplication des cyberattaques et de pénuries touchant les chaînes d’approvisionnement mondiales, nous nous sommes associés à Amazon Web Services (AWS) afin de proposer des éditions virtuelles hautes performances de BIG-IP SSL Orchestrator, que vous pouvez déployer sur AWS. Voici quatre raisons pour lesquelles SSLO Orchestrator sur AWS pourrait être la solution la mieux adaptée à vos besoins :
1) Vous êtes confronté à des délais de livraison du matériel plus longs que d’habitude
La sécurité est trop importante pour être mise en suspens en raison de la pénurie mondiale de semi-conducteurs et des perturbations de la chaîne d’approvisionnement. Dans de nombreux cas, votre organisation ne peut pas se permettre d’attendre des mois le matériel dont elle dépend pour déployer son infrastructure de sécurité et protéger ses applications.
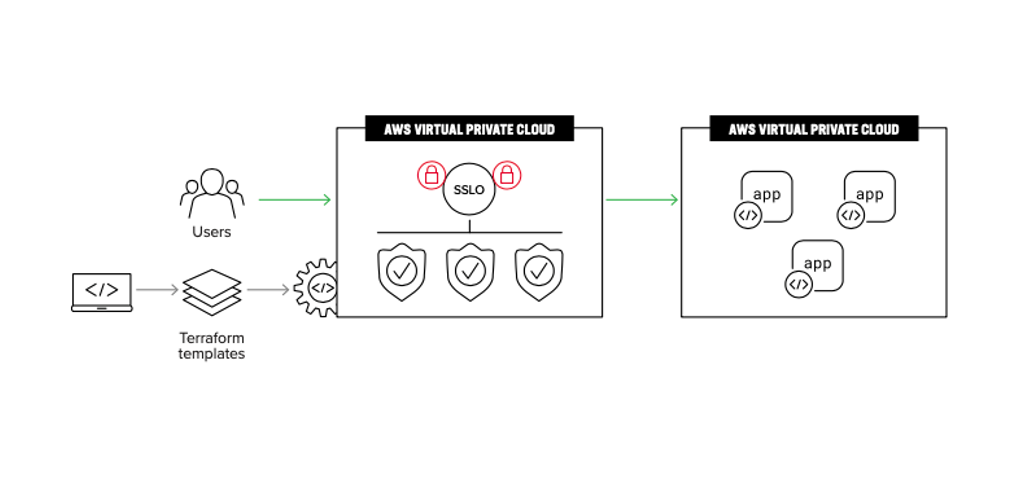
Heureusement, il existe d’autres options. Avec une édition virtuelle BIG-IP haute performance, vous pouvez éviter les longs délais d’approvisionnement en déployant BIG-IP SSL Orchestrator sur Amazon Web Services, ce qui vous permet de répondre aux priorités de sécurité de votre organisation, même en période de pénurie mondiale de matériel. En déployant SSL Orchestrator sur AWS, vous bénéficiez des mêmes fonctionnalités que celles de nos solutions sur site et de nos solutions VE. Tous les formats reposent sur notre logiciel phare BIG-IP et partagent un ensemble commun de cas d’usage et de fonctionnalités. Avec AWS, vous pouvez déployer rapidement BIG-IP SSL Orchestrator et adapter les ressources à la demande, à mesure que vos besoins en capacité augmentent ou que vos exigences de sécurité évoluent.
2) Vous devez faire évoluer rapidement l’inspection SSL/TLS et souhaitez tirer parti de l’accélération de l’infrastructure et du délestage
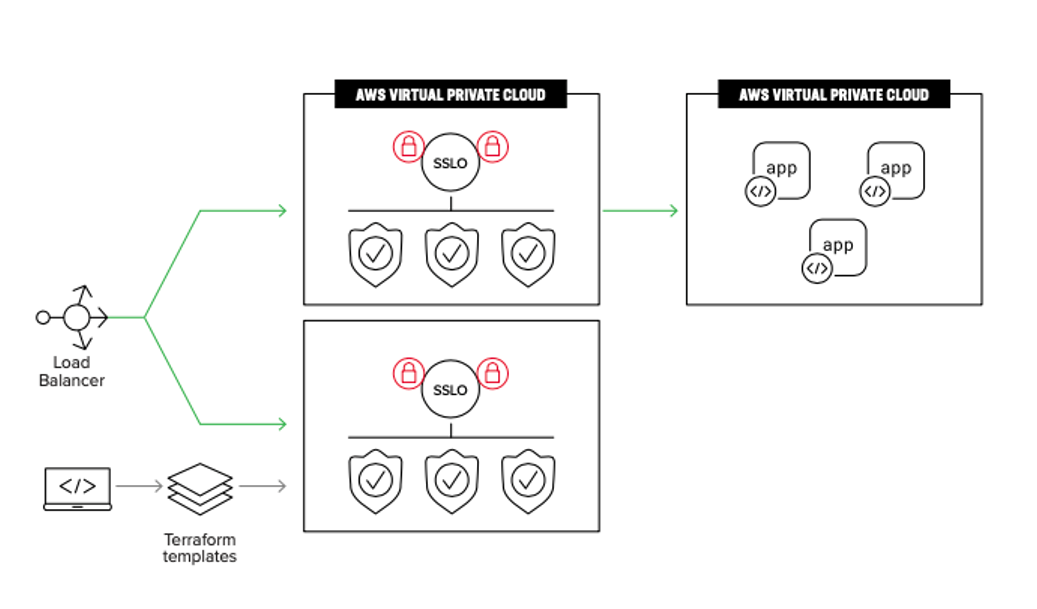
L’un des avantages du déploiement de SSL Orchestrator sur AWS est que vous n’avez pas à vous soucier de faire évoluer votre infrastructure réseau à mesure que vos besoins en capacité augmentent. Avec AWS, vous pouvez déchiffrer et rechiffrer le trafic sur la plateforme AWS hautement évolutive. Vous améliorez ainsi les performances du déchargement SSL, pour une sécurité et une rentabilité optimales. À mesure que le volume de trafic chiffré transitant par votre réseau augmente, vous pouvez adapter avec souplesse votre solution de déchiffrement et d’orchestration en fonction de vos besoins.
Avec SSL Orchestrator déployé sur AWS, votre solution de gestion des menaces chiffrées et d’orchestration offrira des performances élevées et s’adaptera à l’évolution des conditions de votre réseau et des besoins de votre organisation, tout en répondant aux exigences de flexibilité et d’évolutivité du paysage moderne de la sécurité.
3) Vous devez vous protéger contre les rançongiciels qui s’introduisent au niveau des couches 3 à 7
Malheureusement pour les professionnels de la sécurité, les rançongiciels peuvent s’introduire dans un réseau par le biais d’un large éventail de vecteurs d’attaque. Toutefois, nombre de ces vecteurs ont un point commun : ils empruntent des canaux chiffrés. Il est donc absolument essentiel de disposer d’une visibilité sur le trafic chiffré pour mettre en place une défense complète contre les rançongiciels. Selon les estimations, 90 % du trafic est aujourd’hui chiffré, ce qui permet aux attaquants d’exploiter facilement la confidentialité offerte par le chiffrement pour échapper aux outils de surveillance du réseau. En effet, F5 Labs a indiqué que 83 % des sites de phishing utilisent un certificat TLS valide. Le phishing, les vulnérabilités des logiciels et des navigateurs (CVE), ainsi que les téléchargements furtifs figurent parmi les points d’entrée les plus courants des rançongiciels, et tous ces vecteurs d’attaque sont susceptibles d’être chiffrés. La surveillance du trafic chiffré est donc essentielle pour détecter les rançongiciels qui s’introduisent dans votre réseau ou y circulent.
Avec BIG-IP SSL Orchestrator, vous pouvez chaîner des services de sécurité en exploitant les métriques de classification intelligente de la solution afin de créer des chaînes de services de sécurité ciblées et adaptées en fonction du trafic, des conditions du réseau et de vos besoins en matière de sécurité.
4) Vous souhaitez bénéficier d’options d’achat flexibles
La « flexibilité » est le maître-mot lorsque BIG-IP SSL Orchestrator est déployé sur AWS. Utilisez SSL Orchestrator en toute flexibilité avec une VE haute performance, selon le modèle et le type de licence de votre choix, tout en réduisant le coût total de possession de votre sécurité et l’empreinte de votre infrastructure grâce à la puissance combinée de SSL Orchestrator et d’AWS. Compte tenu des capacités requises pour déchiffrer le trafic SSL/TLS, il est vivement recommandé d’acquérir une licence haute performance pour la VE SSL Orchestrator. Les VE dont la licence est basée sur le débit ne sont pas recommandées pour SSL Orchestrator, car ce mode de licence peut entraîner des problèmes de performances. Tirez parti des VE BIG-IP haute performance pour déployer SSL Orchestrator sur AWS. Sans limitation de débit, ces instances Virtual Edition non bridées ne sont limitées que par le nombre de processeurs virtuels (vCPU) pouvant les alimenter.
Avec AWS, vous n’utilisez que les ressources et l’infrastructure nécessaires au fonctionnement de SSL Orchestrator, ce qui vous permet d’optimiser vos investissements en matière de sécurité.
Détendez-vous et laissez BIG-IP SSL Orchestrator, dans son édition virtuelle haute performance sur AWS, apaiser vos inquiétudes liées à la pénurie de semi-conducteurs et aux perturbations de la chaîne d’approvisionnement quant à la protection de vos applications et de vos données contre les rançongiciels et autres logiciels malveillants, ainsi que contre les communications avec des serveurs de commande et de contrôle et l’exfiltration de données.
Plus d’informations
Pour savoir si le déploiement de SSL Orchestrator sur AWS peut répondre à vos besoins, consultez notre présentation de la solution conjointe ainsi que la fiche AWS Marketplace. Pour toute question concernant la solution, contactez sales.f5.com.
Prêt à déployer ? Consultez notre ensemble de modèles Terraform et notre documentation de déploiement pour vous aider à démarrer.
À propos de l’auteur
Articles de blog associés

F5 NGINXaaS pour Google Cloud : des applications résilientes et évolutives
Découvrez comment NGINXaaS s’intègre à Google Cloud pour renforcer les performances et la sécurité, et préparer vos applications critiques à un avenir propulsé par l’IA.

L’intégration de F5 Web Application Firewall (WAF) à AWS est disponible dès aujourd’hui
En faisant appel à un partenaire de déploiement AWS WAF tel que F5, vous pouvez renforcer la sécurité de vos applications web grâce à des règles personnalisées qui bloquent les schémas d’attaque courants, comme les injections SQL ou les attaques par scripts intersites (XSS).
Appliquer le principe de Peter Parker à l’inspection TLS
« Un grand pouvoir implique de grandes responsabilités. » Si l’on en trouve des échos chez Voltaire et Churchill, cette citation est surtout connue grâce aux bandes dessinées Spider-Man, où elle est attribuée à l’oncle Ben. Bien entendu, si cette phrase est si répandue dans la culture populaire, c’est notamment parce qu’elle peut s’appliquer à une multitude de situations et de sujets, y compris à l’inspection TLS.
Le NetOps a besoin de défenseurs, pas d’adversaires
Il est important de reconnaître que les équipes NetOps ne sont pas toujours celles qui font obstacle au déploiement de la dernière nouveauté, application ou service. Les freins à la rapidité sont souvent dus au fait que les organisations n’adoptent pas tous les principes du DevOps lorsqu’elles cherchent à transformer leurs opérations informatiques.
Mise à jour des services applicatifs : sécurité, rapidité et visiteurs suspects
Il est de nouveau temps de nous pencher sur les services applicatifs que les entreprises utilisent réellement pour rendre leurs applications plus rapides et plus sûres. On constate notamment une hausse du recours aux services de protection contre les bots, ainsi que la progression lente mais régulière de HTTP/2. Bien qu’il ne s’agisse pas d’une application…
Les templates prennent le contrôle du cloud
Les modèles s’imposent dans le cloud. Lisez le blog de F5 pour découvrir comment l’infrastructure en tant que code et les API déclaratives automatisent la mise à disposition des applications.