

La plupart des organisations n’avaient pas planifié le déploiement de leur IA générative. Une équipe a mis en place un chatbot, une autre a connecté un modèle aux données internes, et désormais, un agent fait discrètement appel à des outils en production. Quelque part dans cette course entre le projet pilote et le déploiement, la sécurité a dû rattraper son retard.
C’est précisément cette lacune que le livre blanc de F5, « Sécuriser l’IA générative : un cadre d’action sur 30, 60 et 90 jours », vise à combler. Au lieu de considérer la sécurité de l’IA comme une simple case à cocher lors des achats ou comme un audit ponctuel, notre cadre propose un parcours structuré sur 90 jours, permettant aux équipes de passer de la sécurisation d’une seule application à la mise en œuvre d’un programme à l’échelle de l’ensemble de leur parc, puis à la protection des agents autonomes.
Alors, à quoi ressemble ce cadre ?
Les 30 premiers jours sont une question de rigueur, pas de vitesse de déploiement
Avec toute nouvelle application d’IA générative, la tentation est de la mettre immédiatement en production. Pourtant, notre cadre de sécurité de l’IA préconise une autre approche initiale : considérer la sélection du modèle, les tests d’intrusion et la conception des garde-fous comme le véritable travail des 30 premiers jours, et non comme des obstacles à surmonter.
Cela implique de soumettre le modèle brut à des tests d’intrusion afin d’établir un niveau de sécurité de référence, de développer l’application à partir de ce modèle, puis de soumettre le système combiné à de nouveaux tests pour déterminer si l’application a renforcé ou affaibli la sécurité. Cela implique également de mettre en place des garde-fous couvrant quatre catégories distinctes — réglementations existantes, réglementations propres à l’IA, menaces liées au cas d’usage et résultats des tests d’intrusion — afin que rien ne soit négligé sous prétexte que cela ne rentrait pas clairement dans une catégorie donnée.
Cette première phase débouche sur un cycle reproductible : lorsqu’une nouvelle menace zero-day apparaît, il faut reprendre les tests d’intrusion, corriger les garde-fous, valider les modifications, puis redéployer.
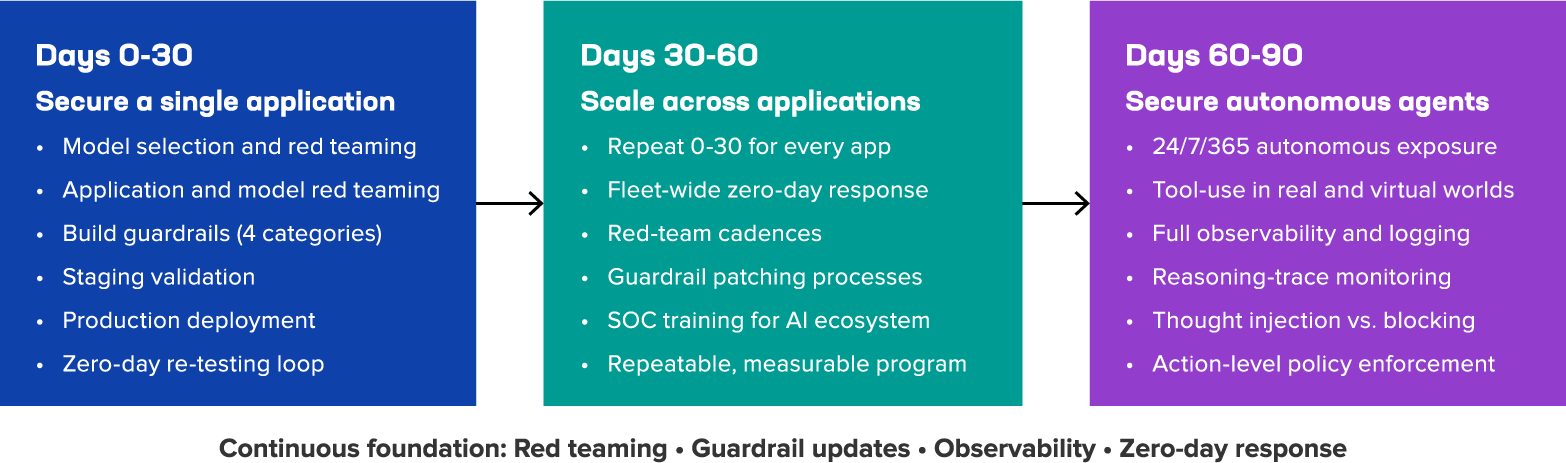
Jours 30 à 60 : passer d’une application sécurisée à un programme
Sécuriser correctement une application est un bon résultat. En sécuriser 20 de la même manière, au même rythme et avec la même traçabilité des audits constitue un tout autre défi. C’est à ce stade que la plupart des organisations se retrouvent bloquées.
Notre cadre repose sur quatre piliers qui transforment les initiatives de sécurité ponctuelles en un programme évolutif :
- Cadences définies pour les exercices de red team, adaptées au niveau de risque
- Mettre en place un pipeline de correctifs pour les garde-fous, capable de déployer (et d’annuler) simultanément des mises à jour sur de nombreuses applications
- Créez un processus de réponse aux vulnérabilités zero-day à l’échelle de l’ensemble du parc, assorti de véritables SLA
- Donner au SOC les moyens nécessaires pour que les opérateurs de sécurité puissent enquêter sur les incidents liés à l’IA avec la même aisance que pour toute autre menace
Cette deuxième phase est achevée lorsqu’une organisation est en mesure d’indiquer, pour chaque application d’IA, qui en est responsable et quand elle a été testée pour la dernière fois.
Les jours 60 à 90 confrontent l’organisation à un risque fondamentalement différent
Les agents autonomes ne se contentent pas de répondre à des questions. Ils fonctionnent en continu, raisonnent sur des plans en plusieurs étapes et effectuent des actions concrètes à l’aide d’outils. Cela signifie que le modèle de sécurité conçu pour les applications fondées sur un système de requête-réponse ne peut pas être transposé tel quel.
La réponse apportée par notre cadre repose sur deux idées. Premièrement, l’observabilité doit aller au-delà de la journalisation des résultats pour inclure celle du raisonnement : chaque réflexion, appel d’outil et décision d’un agent doit être consigné et relié aux autres afin qu’une analyse post-incident puisse reconstituer non seulement ce qui s’est passé, mais aussi comment. Deuxièmement, lorsque le raisonnement d’un agent s’engage sur une voie risquée, le simple fait de bloquer cette réflexion tend à interrompre l’agent en pleine tâche. Le cadre préconise plutôt l’injection de pensées — qui consiste à remplacer une pensée risquée par une autre, plus sûre, permettant à l’agent de rester productif — associée à des contrôles au niveau des actions, tels que des autorisations d’utilisation des outils et des étapes d’approbation pour les opérations à fort impact. La sécurité de l’IA générative n’est pas un objectif ponctuel que l’on atteint avant de passer à autre chose. C’est un processus opérationnel continu que ce cadre vise à aider les équipes de sécurité à mettre en place avant que les failles de leurs déploiements d’IA ne se transforment en incidents.
Lisez notre livre blanc pour découvrir le cadre complet sur 30, 60 et 90 jours, notamment les listes de contrôle des phases 1 à 3 que votre équipe peut mettre en œuvre immédiatement. Pensez également à vous inscrire à notre prochain webinaire.
À propos des auteurs
James White est un ingénieur accompli et un dirigeant d’entreprise qui possède près de vingt ans d’expérience dans le secteur des logiciels d’entreprise.
Autres articles de James WhiteArticles de blog associés

IA et cybersécurité
Découvrez comment l’IA et la cybersécurité fonctionnent de concert. Découvrez comment l’IA et le machine learning (ML) permettent à votre entreprise de rester sécurisée, efficace et prête à innover avec F5.

Suivre le rythme de l’innovation de pointe ne suffit pas à faire avancer l’entreprise : se préparer à la réglementation de l’IA
À mesure que la réglementation de l’IA évolue, réfléchissez aux mesures de protection que vous pouvez mettre en place dès maintenant.

Les contrôleurs de mise à disposition d’applications reviennent au cœur des priorités stratégiques
L’IA rebat les cartes de la livraison d’applications. Nirav Shah de F5 revient sur la nouvelle étude de Gartner® consacrée aux ADC et explique ce qu’elle implique pour les décisions des entreprises en matière d’infrastructure.

Ce que nos clients nous disent sur l’IA, le multicloud hybride et la sécurité des applications
Le nouveau vice-président senior du marketing produit de F5 explique les pressions liées à l’IA auxquelles sont confrontés les dirigeants d’entreprise et ce dont ils ont besoin pour renforcer leur organisation.

Cinq niveaux de cyberrésilience antifragile transforment les pratiques en résultats
Découvrez comment cinq niveaux de résilience antifragile transforment les perturbations en comportements adaptatifs qui limitent les défaillances et renforcent l’architecture multicloud hybride.

Optimiser les pipelines d’IA en éliminant les goulets d’étranglement dans les charges de travail modernes
À mesure que les charges de travail d’IA montent en puissance, les entreprises constatent des ralentissements provenant du pipeline de données en amont qui alimente le modèle d’IA. Voici comment F5 BIG-IP peut les aider.