Cela fait au moins deux ans que 2030 est évoquée comme échéance probable pour le Q-Day, et l’informatique quantique a depuis connu une accélération fulgurante. La date exacte du Q-Day importe moins qu’il n’y paraît ; en revanche, la menace qui pèse sur l’intégrité des données est déjà bien réelle.
Des acteurs malveillants mènent déjà des attaques de type « collecter maintenant, déchiffrer plus tard », en stockant des données chiffrées en vue de les exploiter à l’avenir. Il est donc urgent de mettre en œuvre dès aujourd’hui la cryptographie post-quantique (PQC), ou du moins une approche PQC hybride, afin de protéger les fondements de la sécurité de l’information.
Les données du secteur public pourraient être particulièrement vulnérables
Ce défi s’annonce particulièrement épineux dans le secteur public. Tout d’abord, les informations classifiées, les secrets militaires et les données d’identification des citoyens constituent des cibles particulièrement attrayantes pour certains acteurs malveillants.
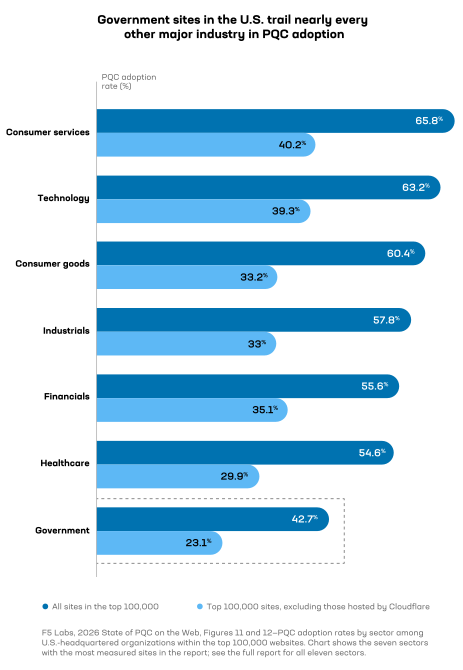
Deuxièmement, une étude de F5 Labs a révélé que les organismes publics aux États-Unis accusent un retard sur la quasi-totalité des autres secteurs, même en matière de simple protection des sites web par cryptographie post-quantique (PQC), avec un taux d’adoption de seulement 42,7 %. Si l’on exclut la PQC automatisée ou les algorithmes de chiffrement hybrides fournis par défaut par les CDN et les fournisseurs de cloud hyperscale natifs, ce chiffre tombe encore plus bas, à 23,1 %.
Ce chiffre plus faible reflète probablement de façon plus réaliste le véritable niveau de préparation des agences fédérales à l’ère quantique, notamment si l’on considère que les choix cryptographiques par défaut d’un CDN ne peuvent pas assurer la protection des infrastructures, le chiffrement des appareils, la sécurité des communications ou la protection d’autres domaines.
Troisièmement, les organismes du secteur public sont souvent soumis à des exigences légales supplémentaires qui leur permettent rarement de faire preuve d’autant d’agilité que les entreprises d’autres secteurs. Toutes les organisations font face à des contraintes financières et à des ressources limitées, mais rares sont celles qui doivent composer avec les lourdes procédures de passation de marchés et les critères de décision imposés par la loi dans le cadre des investissements fédéraux.
En quoi les cycles de la commande publique posent des défis particuliers
J’ai travaillé pendant plus de vingt ans pour le gouvernement américain, dont plus de la moitié à la Defense Information Systems Agency (DISA), où j’ai occupé le poste de directeur technique au cours des sept dernières années. Je connais bien les rouages et les délais des cycles de passation des marchés publics fédéraux. Bon nombre de ces étapes de validation et de ces exigences ont leur raison d’être. Toutefois, ces processus suivent rarement le rythme d’évolution des menaces.
Ayant vécu l’arrivée du cloud computing et, plus récemment, les premières années de l’adoption de l’IA par les agences fédérales, j’ai pu constater de près à quel point la longueur des délais de budgétisation et d’acquisition dans le cadre des marchés publics fédéraux peut compliquer le suivi des évolutions technologiques rapides. Je me souviens également des difficultés auxquelles les agences étaient systématiquement confrontées, du moins lorsque j’y travaillais, pour adapter les exigences des marchés publics à la réalité du marché à un instant donné.
“Selon une étude de F5 Labs, les sites web du gouvernement américain sont à la traîne par rapport à tous les grands secteurs d’activité privés en matière d’adoption de la cryptographie post-quantique (PQC), avec un taux de seulement 42,7 %, voire 23,1 % si l’on exclut la protection assurée par défaut par les CDN.”
Traduire fidèlement les exigences en spécifications réalistes, ce qui nécessite généralement une communication claire et réciproque avec les fournisseurs, s’est souvent avéré difficile. Le recours aux mécanismes contractuels « Other Transactional Authorities » (OTA) et aux réponses à des appels à défis a été utile, mais des améliorations restent possibles.
Même lorsqu’un décideur anticipe très bien les tendances et détermine la meilleure façon d’y répondre, les achats et les déploiements ont tendance à prendre du retard sur les bonnes pratiques, les innovations et les intégrations les plus récentes. Lors du choix de la méthode d’achat, privilégiez la souplesse et prévoyez des possibilités d’évolution. J’ai trop souvent constaté que le critère du prix le plus bas techniquement acceptable (LPTA) conduisait à des investissements qui répondaient aux exigences d’achat de base, mais manquaient de souplesse pour s’adapter aux évolutions technologiques. Cette approche était souvent source de frustration, tant pour les professionnels du secteur que pour les agents publics chargés, en définitive, de mettre en œuvre ces solutions. De plus, il est difficile de mettre correctement en œuvre les solutions retenues si les besoins évoluent au-delà du cadre très strict de la procédure d’achat LPTA. L’informatique étant rarement figée, cela devient presque impossible.
En outre, les acheteurs de l’administration fédérale privilégient souvent les contrats d’assistance à long terme ou la dépendance à un fournisseur, simplement pour mieux rentabiliser leurs efforts d’approvisionnement. Mais les engagements à long terme peuvent réduire l’agilité à une époque où les technologies — et leurs combinaisons optimales — peuvent évoluer avant même que l’encre des contrats ne soit sèche. Plus préoccupant encore, les garde-fous en matière de sécurité ne sont trop souvent envisagés qu’après l’adoption, comme une préoccupation secondaire.
Dans le cadre de transformations numériques telles que le passage à une stratégie privilégiant le cloud, les conséquences de décisions d’achat malavisées ou tardives étaient principalement financières ou opérationnelles. Une initiative censée réduire les coûts n’avait peut-être pas permis de réaliser les économies escomptées, ou les gains d’efficacité n’étaient pas au rendez-vous. Il était possible de corriger ces erreurs en rapatriant les applications, en changeant de fournisseur de cloud ou en rééquilibrant les déploiements sur site et dans le cloud au sein d’une architecture hybride. De même, une erreur dans l’adoption de l’IA pourrait ne nécessiter que l’utilisation de meilleurs jeux de données d’entraînement, le choix d’un autre modèle ou l’ajustement du modèle à partir de données internes.
En revanche, lorsqu’il s’agit de mettre en œuvre la cryptographie post-quantique (PQC), les conséquences de décisions erronées ou trop tardives pourraient être catastrophiques. Une fuite massive de données due à une cryptographie compromise est irréversible. Aucune agence ne peut se permettre de commettre des erreurs d’achat qui exposeraient les systèmes de sécurité nationale, les communications sensibles ou d’autres actifs fédéraux de grande valeur à une attaque quantique. En particulier, lorsque les données circulent à travers le monde plutôt que simplement entre deux territoires souverains, elles transitent par des lieux qui ne sont pas nécessairement alliés ni totalement sûrs. Ces points de passage constituent un terrain propice aux attaques de type « stocker maintenant, déchiffrer plus tard ».
La peur de commettre des erreurs ne justifie toutefois pas de repousser toute prise de décision. Les décideurs du secteur public ne peuvent pas se permettre d’attendre de voir comment la situation évoluera d’ici à 2030, car les procédures d’achat et le déploiement prendront probablement la majeure partie du temps restant d’ici là.
Faire de la PQC une priorité dès le départ, et non après coup
Ne sous-estimez pas le temps nécessaire pour remplacer les solutions cryptographiques. Je suis de près les enjeux de la cryptographie post-quantique (PQC) depuis ma première réunion d’information sur le sujet en 2019, et ils me tiennent à cœur depuis lors. Mais il a fallu du temps pour que le sujet attire davantage l’attention — et plus encore, semble-t-il, pour susciter de véritables actions. Le rapport F5 2026 sur l’état des stratégies applicatives révèle que si deux tiers des organisations ont évalué leurs risques liés à la PQC, seules 27 % commencent à agir. Nous devons cesser de contempler le problème et nous mettre au travail dès maintenant.
La National Security Agency (NSA) a mis à jour et précisé à plusieurs reprises sa suite d’algorithmes Commercial National Security Algorithm Suite 2.0 (CNSA 2.0) depuis sa publication en 2022. L’été dernier, le décret présidentiel américain 14412 a officiellement lancé ce qui sera probablement la plus grande migration cryptographique de l’histoire. Il a été suivi peu après par le mémorandum M-26-15 de l’Office of Management and Budget, qui fait office de guide de mise en œuvre pour les agences fédérales civiles. Celles-ci sont tenues d’adopter progressivement les normes de cryptographie post-quantique (PQC) approuvées par le National Institute of Standards and Technology (NIST), avec une mise en conformité attendue au plus tard le 31 décembre 2030. Cette échéance correspond à la date limite officielle fixée par le NIST pour l’abandon des anciens algorithmes de chiffrement. Pour les systèmes de sécurité nationale soumis aux règles de la NSA, la première échéance majeure en matière d’acquisition intervient encore plus tôt, le 1er janvier 2027.
D’autres directives sont attendues. Nous sommes à moins de deux mois du 19 décembre 2026, date limite à laquelle le Federal Acquisition Regulatory (FAR) Council doit publier son premier projet de réglementation imposant aux prestataires concernés de se conformer aux normes de cryptographie post-quantique (PQC) approuvées par le NIST. Mais n’attendez pas cette réglementation. Trois normes approuvées par le NIST — à savoir FIPS 203 (ML-KEM), FIPS 204 (ML-DSA) et FIPS 205 (SLH-DSA) — ainsi que la cryptographie post-quantique hybride sont déjà disponibles pour accompagner cette transition. Les normes FIPS 203 et 204 font partie de CNSA 2.0.
Comment se lancer dès aujourd’hui
Commencez donc dès maintenant à vous mettre en conformité avec les exigences de la cryptographie post-quantique (PQC). Voici comment procéder :
- Anticipez une évolution continue. Tout d’abord, sachez que la mise en conformité avec la cryptographie post-quantique (PQC) ne sera pas un changement réalisé une fois pour toutes. Les organismes publics — ainsi que leurs principaux prestataires et fournisseurs — disposent déjà des moyens nécessaires pour faire les premiers pas, mais le NIST et la NSA continueront de faire progresser d’autres algorithmes candidats. Assurer une protection continue nécessitera une évolution constante, et non un attachement indéfectible à un algorithme ou à une solution hybride en particulier. Méfiez-vous des contrats de longue durée et des délais de déploiement prolongés. Pour rester agile, il faudra également continuer à poser les bonnes questions en amont et à faire évoluer les clauses des marchés et des contrats au rythme des avancées technologiques.
- Commencez dès maintenant. Que les contrats soient anciens ou nouveaux, veillez à ce que chaque nouveau déploiement soit conforme aux exigences de la cryptographie post-quantique (PQC), et ce, dès aujourd’hui, pas en 2027 ou en 2030. Assurez-vous que vos partenaires fournissent des solutions conformes dès leur livraison. Il peut être tentant d’ajouter des garde-fous plus tard. Ne prenez pas ce risque.
- Exigez de la transparence. Lorsque vous échangez avec des fournisseurs de technologies et définissez les critères des appels d’offres, exigez des tests d’interopérabilité, des indicateurs de performance de la cryptographie post-quantique (PQC) et une nomenclature des composants cryptographiques afin de bien comprendre les algorithmes, les tailles de clés, les certificats numériques et les protocoles utilisés dans les solutions et les outils. Vous pourrez ainsi identifier les prestataires et les fournisseurs qui suivent réellement les évolutions, afin que vos systèmes puissent en faire autant.
- Misez sur l’agilité. Déployez des plateformes programmables, capables d’évoluer et appelées à le faire à mesure que de nouvelles normes se développent. La F5 Application Delivery and Security Platform (ADSP) en est un exemple : elle intègre la conformité à la cryptographie post-quantique (PQC), avec la prise en charge de ML-KEM et du chiffrement hybride, ainsi que des tunnels VPN résistants aux attaques quantiques.
Les ordinateurs quantiques constituent une menace directe pour la sécurité des informations et des infrastructures. Leur arrivée, qui se profile déjà à l’horizon, fait de la transition vers la cryptographie post-quantique (PQC) une nécessité urgente, et non une simple démarche de réduction des coûts ou de gain d’efficacité, contrairement aux déploiements classiques du cloud ou de l’IA. Le chiffrement est le socle trop souvent sous-estimé de la sécurité de l’information, et les enjeux liés à sa possible obsolescence imminente dépassent largement ceux de la plupart des décisions opérationnelles. Collaborez étroitement avec des experts pour approfondir vos connaissances, éviter les erreurs de déploiement et garantir la protection des actifs nationaux.
Avant tout, ne paniquez pas : F5 est prêt à vous accompagner. Découvrez les solutions F5 pour le secteur public.
À propos de l’auteur
Articles de blog associés
IA et cybersécurité
Découvrez comment l’IA et la cybersécurité fonctionnent de concert. Découvrez comment l’IA et le machine learning (ML) permettent à votre entreprise de rester sécurisée, efficace et prête à innover avec F5.

Suivre le rythme de l’innovation de pointe ne suffit pas à faire avancer l’entreprise : se préparer à la réglementation de l’IA
À mesure que la réglementation de l’IA évolue, réfléchissez aux mesures de protection que vous pouvez mettre en place dès maintenant.
Les contrôleurs de mise à disposition d’applications reviennent au cœur des priorités stratégiques
L’IA rebat les cartes de la livraison d’applications. Nirav Shah de F5 revient sur la nouvelle étude de Gartner® consacrée aux ADC et explique ce qu’elle implique pour les décisions des entreprises en matière d’infrastructure.
Ce que nos clients nous disent sur l’IA, le multicloud hybride et la sécurité des applications
Le nouveau vice-président senior du marketing produit de F5 explique les pressions liées à l’IA auxquelles sont confrontés les dirigeants d’entreprise et ce dont ils ont besoin pour renforcer leur organisation.

Cinq niveaux de cyberrésilience antifragile transforment les pratiques en résultats
Découvrez comment cinq niveaux de résilience antifragile transforment les perturbations en comportements adaptatifs qui limitent les défaillances et renforcent l’architecture multicloud hybride.

Optimiser les pipelines d’IA en éliminant les goulets d’étranglement dans les charges de travail modernes
À mesure que les charges de travail d’IA montent en puissance, les entreprises constatent des ralentissements provenant du pipeline de données en amont qui alimente le modèle d’IA. Voici comment F5 BIG-IP peut les aider.