L’IA accélère tout : nouveaux points de terminaison de modèles, nouveaux pipelines de données, nouveaux schémas de trafic entre agents et nouvelles surfaces d’attaque. La plupart des entreprises y font face avec des infrastructures qui n’ont jamais été conçues à cet effet. Selon le rapport F5 2026 sur l’état des stratégies applicatives (https://www.f5.com/resources/reports/state-of-application-strategy-report), 86 % des entreprises exécutent désormais leurs applications dans des centres de données sur site, des clouds publics et des environnements de colocation.
Cette flexibilité a un coût. Chaque environnement ajoute une nouvelle pile de services de mise à disposition et de sécurité à configurer, sécuriser et surveiller, ce qui entraîne une prolifération des configurations et des lacunes dans les politiques. Chacun de ces environnements exécute généralement ses propres solutions de mise à disposition et de sécurité des applications, possède ses propres configurations et applique ses propres politiques.
Cette fragmentation des solutions et des politiques était déjà un casse-tête à gérer lorsque la mise à disposition des applications consistait à acheminer le trafic HTTP vers des serveurs web. L’IA rend les enjeux encore plus importants. Les données doivent circuler plus rapidement, la sécurité doit pouvoir s’adapter à la charge de travail, et aucune équipe d’exploitation ne peut se permettre d’utiliser un ensemble d’outils différent pour chaque environnement.
“F5 BIG-IP Virtual Edition (VE) sur Equinix Network Edge applique un ensemble cohérent de politiques de mise à disposition, de sécurité et d’observabilité à toutes les applications traditionnelles et d’IA, du centre de données au cloud.”
Les volumes de données nécessaires à l’entraînement, à l’ajustement fin et à la génération augmentée par récupération (RAG) sont dix fois supérieurs à ceux du trafic applicatif traditionnel. Les points de terminaison d’inférence nécessitent un routage prévisible et à faible latence afin d’améliorer leurs performances tout en réduisant les coûts d’inférence. Les agents autonomes commencent à communiquer entre eux à l’aide de protocoles tels que MCP, générant un trafic que les pare-feu d’applications web (WAF) périmétriques traditionnels ne peuvent pas inspecter.
Les contrôleurs de mise à disposition d’applications (ADC) sont précisément conçus pour répondre à ce besoin. Dans la pratique, l’approche fondée sur une infrastructure multicloud hybride implique également que de nombreuses entreprises disposent de plusieurs ADC dans leurs différents environnements, ainsi que d’équipements ADC existants dont la fin du support approche.
Trois défis qui redéfinissent la mise à disposition des applications
Aujourd’hui, la plupart des stratégies de mise à disposition des applications sont confrontées à trois défis majeurs, qui ne feront que s’amplifier au cours des prochaines années. Les voici :
- Complexité opérationnelle. Chaque centre de données, environnement cloud et site en périphérie tend à utiliser une configuration ADC, un pipeline d’automatisation et un dispositif de surveillance différents. Les dérives de configuration et l’application incohérente des politiques dans les différents environnements d’une organisation sont bien trop fréquentes.
- Exigences de diffusion propres à l’IA. Les volumes de données liés à l’IA sont supérieurs de plusieurs ordres de grandeur, ce qui nécessite un débit massif pour l’entraînement et l’ajustement fin des modèles, ainsi que pour la génération augmentée par récupération (RAG), tandis que les points de terminaison d’inférence exigent un routage prévisible à faible latence afin d’améliorer les performances.
- Lacunes de sécurité concernant l’IA et le trafic interne. La plupart des organisations ont mis en place des protections pour les applications accessibles au public. Cependant, elles sont bien moins nombreuses à protéger de manière cohérente les API internes, les points de terminaison servant les modèles et les pipelines de données d’IA, qui échappent à la protection des pare-feu d’applications web périmétriques classiques.
Présentation de F5 BIG-IP Virtual Edition sur Equinix Network Edge
F5 BIG-IP Virtual Edition (VE) sur Equinix Network Edge applique un ensemble cohérent de politiques de mise à disposition, de sécurité et d’observabilité à toutes les applications traditionnelles et d’IA, du centre de données au cloud. Les entreprises qui utilisent BIG-IP au sein de l’infrastructure métropolitaine d’Equinix, à proximité des clouds et des partenaires grâce à une interconnexion privée, peuvent étendre des services applicatifs cohérents de la couche 4 à la couche 7 à l’ensemble des architectures multicloud hybrides.
Network Edge permet aux clients de déployer une présence numérique à l’échelle mondiale, au plus près des clouds, des utilisateurs et des partenaires qu’ils doivent atteindre, et de la connecter de manière privée via Equinix Fabric. Résultat : les applications sont lancées plus rapidement sur de nouveaux marchés, les partenaires et les entreprises acquises sont intégrés plus vite, et les utilisateurs bénéficient de performances constantes où qu’ils se trouvent.
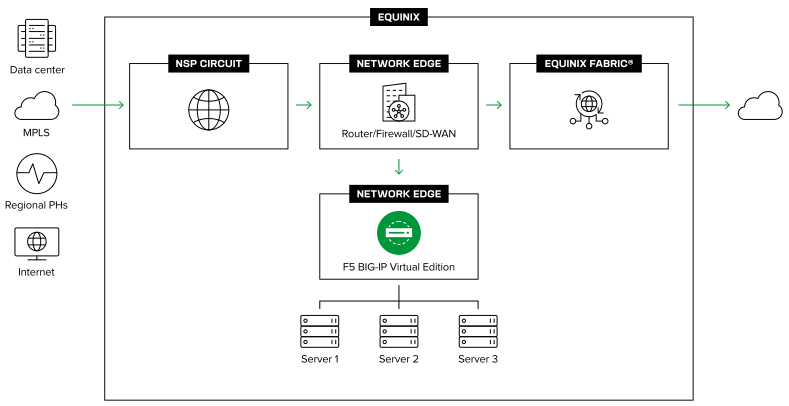
Bien que BIG-IP VE ne soit pas une nouveauté, son exécution sur Equinix Network Edge change l’endroit où il peut fonctionner : Network Edge héberge l’instance BIG-IP VE, tandis qu’Equinix Fabric fournit l’interconnexion privée avec vos clouds, vos partenaires et vos bureaux.
Sur Network Edge, BIG-IP VE fournit les fonctions essentielles de mise à disposition des applications — gestion du trafic local, équilibrage de charge, déchargement SSL/TLS et surveillance de l’état — pour le trafic circulant entre ces environnements. Des modules de sécurité BIG-IP supplémentaires peuvent faire l’objet de licences distinctes, tandis que F5 Distributed Cloud Services , F5 NGINX Plus, et F5 AI Guardrails étendent les fonctionnalités de WAF, de protection des API, de défense contre les bots, d’atténuation des attaques DDoS et d’accès Zero Trust à l’ensemble de cette même architecture Equinix.
Network Edge vous permet de déployer à la demande des instances BIG-IP VE partout dans le monde. Vous pouvez ainsi ajouter, modifier ou retirer un nouveau point de présence numérique en fonction des besoins de l’entreprise, sans engagement matériel à long terme. L’exécution de l’ensemble sur Equinix Fabric assure une interconnexion privée entre cette instance et vos clouds, partenaires et bureaux, en contournant entièrement l’Internet public afin de réduire la latence et d’améliorer les performances des charges de travail exigeantes liées aux applications et à l’IA. Ensemble, F5 BIG-IP VE exécuté sur Equinix Network Edge offre :
- Agilité pour se développer et s’adapter. L’expansion sur de nouveaux marchés, l’intégration de partenaires, les opérations de fusion-acquisition et les évolutions architecturales nécessitent chacune un nouveau point de présence numérique, qui peut être ajouté, modifié ou supprimé sans investissement initial conséquent. La réduction des délais de déploiement découle de cet avantage structurel, plutôt que de constituer la raison de choisir la plateforme.
- Réduction des coûts de sortie et performances plus prévisibles. L’interconnexion privée via Equinix Fabric évite les routes publiques coûteuses et offre la faible latence nécessaire pour améliorer les performances des applications et de l’IA.
- Une sécurité plus simple et plus cohérente. Le WAF, la protection des API, la défense contre les bots, l’atténuation des attaques DDoS et l’accès Zero Trust peuvent être appliqués de manière cohérente dans tous les environnements, que le trafic concerne une application publique, une API interne ou un pipeline d’IA.
- Des opérations standardisées dans tous les environnements. Les mêmes politiques et les mêmes outils d’automatisation et d’observabilité fonctionnent de manière identique dans le centre de données, dans le cloud et à la périphérie. BIG-IP Automation Toolchain (AS3, Declarative Onboarding) s’intègre aux workflows CI/CD et d’infrastructure en tant que code (IaC) existants, tandis que F5 Insight for ADSP assure une observabilité de bout en bout via OpenTelemetry.
- Aucun remplacement complet imposé. Les politiques BIG-IP, les iRules et les connaissances opérationnelles existantes peuvent être réutilisées. Les instances BIG-IP physiques et virtuelles peuvent fonctionner côte à côte sur une même plateforme.
Déployer la F5 Application Delivery and Security Platform sur Equinix
L’ajout de BIG-IP VE vient compléter un autre élément de la F5 Application Delivery and Security Platform (ADSP) exécutée sur Equinix, permettant aux clients de regrouper la mise à disposition et la sécurité des applications au sein d’un ensemble unique de services cohérents, de la périphérie au cloud, afin que chaque application et chaque API bénéficient des mêmes niveaux de disponibilité, de sécurité et d’orchestration, quel que soit leur emplacement.
Comme vous le savez probablement, F5 NGINX Plus, F5 Distributed Cloud et F5 AI Guardrails fonctionnent déjà sur Equinix, NGINX et Distributed Cloud CE étant disponibles sous forme de fonctions réseau virtuelles (VNF) pouvant être déployées sur Equinix Network Edge. L’ajout de BIG-IP VE en tant que fonction réseau virtuelle fournit à cette architecture la couche de contrôle de la mise à disposition des applications, ce qui vous permet de choisir parmi davantage de composants F5 ADSP en fonction de vos stratégies et besoins de déploiement.
Si vous utilisez déjà BIG-IP, c’est une excellente nouvelle. Vous pouvez désormais étendre vos politiques et votre modèle opérationnel existants aux zones métropolitaines compatibles avec Equinix Network Edge, sans avoir à vous familiariser avec une nouvelle solution.
La fourniture d’applications et de services d’IA sur une infrastructure multicloud hybride ne doit pas nécessairement entraîner une complexité accrue en matière de sécurité, la multiplication des contrôleurs ADC ou une hausse des coûts de sortie liée au détour du trafic par des hubs centralisés, dès lors que vous disposez de solutions F5 ADSP éprouvées, telles que F5 BIG-IP VE, intégrées à une architecture d’interconnexion privée et distribuée fournie par Equinix.
Pour en savoir plus, consultez notre page web consacrée à F5 et Equinix. Consultez également notre guide de solutions.
À propos de l’auteur
Articles de blog associés

F5 NGINXaaS pour Google Cloud : des applications résilientes et évolutives
Découvrez comment NGINXaaS s’intègre à Google Cloud pour renforcer les performances et la sécurité, et préparer vos applications critiques à un avenir propulsé par l’IA.

L’intégration de F5 Web Application Firewall (WAF) à AWS est disponible dès aujourd’hui
En faisant appel à un partenaire de déploiement AWS WAF tel que F5, vous pouvez renforcer la sécurité de vos applications web grâce à des règles personnalisées qui bloquent les schémas d’attaque courants, comme les injections SQL ou les attaques par scripts intersites (XSS).
Appliquer le principe de Peter Parker à l’inspection TLS
« Un grand pouvoir implique de grandes responsabilités. » Si l’on en trouve des échos chez Voltaire et Churchill, cette citation est surtout connue grâce aux bandes dessinées Spider-Man, où elle est attribuée à l’oncle Ben. Bien entendu, si cette phrase est si répandue dans la culture populaire, c’est notamment parce qu’elle peut s’appliquer à une multitude de situations et de sujets, y compris à l’inspection TLS.
Le NetOps a besoin de défenseurs, pas d’adversaires
Il est important de reconnaître que les équipes NetOps ne sont pas toujours celles qui font obstacle au déploiement de la dernière nouveauté, application ou service. Les freins à la rapidité sont souvent dus au fait que les organisations n’adoptent pas tous les principes du DevOps lorsqu’elles cherchent à transformer leurs opérations informatiques.
Mise à jour des services applicatifs : sécurité, rapidité et visiteurs suspects
Il est de nouveau temps de nous pencher sur les services applicatifs que les entreprises utilisent réellement pour rendre leurs applications plus rapides et plus sûres. On constate notamment une hausse du recours aux services de protection contre les bots, ainsi que la progression lente mais régulière de HTTP/2. Bien qu’il ne s’agisse pas d’une application…
Les templates prennent le contrôle du cloud
Les modèles s’imposent dans le cloud. Lisez le blog de F5 pour découvrir comment l’infrastructure en tant que code et les API déclaratives automatisent la mise à disposition des applications.