Saviez-vous que 94 % des organisations déploient des applications dans plusieurs environnements comprenant notamment des instances de cloud public, des centres de données privés et des systèmes en périphérie ? Nous sommes entrés dans l’ère du multicloud hybride, ce qui est tout à fait logique au vu de ses avantages. Dans les environnements multicloud, les entreprises ne sont plus tributaires d’un fournisseur en particulier et peuvent choisir les services et les types d’instances les mieux adaptés à chaque charge de travail qu’elles doivent traiter, y compris celles liées à l’IA.
Cependant, l’IA multicloud présente des défis particuliers. Pour préserver sa précision et son efficacité, les entreprises doivent l’alimenter en continu avec des données, ce qui implique de connecter de manière fluide les référentiels de données entre les différents environnements. Les charges de travail d’IA sont également très dynamiques, allant de simples requêtes de questions-réponses à des analyses approfondies ou à la création de contenu, qui sollicitent les ressources GPU de manière inégale.
En outre, le paysage des cybermenaces est plus complexe, car l’IA est devenue un vecteur d’attaque à part entière par le biais de techniques telles que l’injection de prompts et le débridage de modèles. L’IA s’appuie également sur de nombreuses connexions API — là encore en raison de sa forte dépendance aux données —, ce qui élargit la surface d’attaque et accroît le risque de déplacement latéral au sein d’un réseau à partir de l’IA.
Et nous n’avons pas encore abordé la prolifération des environnements multicloud. Il va sans dire qu’à mesure que vous multipliez les environnements, les connexions et la complexité, il devient exponentiellement plus difficile de tout gérer et de conserver une visibilité globale.
Surmonter les défis de l’IA multicloud pour maximiser la valeur
La bonne nouvelle, c’est qu’il existe une méthode éprouvée pour relever ces défis. Elle consiste à combiner des éléments d’infrastructure clés afin de créer des voies d’accès sécurisées et hautement performantes pour l’IA. En règle générale, la configuration se présente comme suit :
- Une infrastructure de connectivité privée constitue une meilleure solution que l’Internet public pour relier des environnements distincts. Les infrastructures privées offrent une connectivité sécurisée et fiable qui vous protège des facteurs indépendants de votre volonté.
- La gestion intelligente du trafic applique des instructions de routage adaptées à l’IA afin de répartir plus efficacement les charges de travail entre les conteneurs et d’éviter que les coûteuses ressources GPU soient sous-utilisées ou surexploitées.
- Les cadres de sécurité unifiés mettent en œuvre les mêmes protections (chiffrement, authentification, etc.) de manière cohérente dans tous les environnements cloud. Ainsi, les mêmes politiques de sécurité et de confidentialité s’appliquent partout : instances de cloud public, serveurs privés et systèmes en périphérie.
- Les plateformes d’orchestration centralisées relient tous les éléments entre eux et vous offrent une visibilité globale de bout en bout. La plateforme d’orchestration idéale fera également ressortir des indicateurs propres à l’IA, tels que les temps de chargement des modèles et la latence d’inférence, afin d’orienter vos efforts d’optimisation.
En remplissant ces critères, vous atteignez le juste équilibre de l’IA multicloud, qui vous permet de déplacer vos données de manière fluide et sécurisée partout où vous en avez besoin afin de prendre en charge l’entraînement, l’ajustement fin, l’inférence et l’optimisation des modèles, ainsi que des cas d’usage avancés tels que la génération augmentée par récupération (RAG).
Une infrastructure multicloud prête pour l’IA à portée de main
Bien entendu, le moyen le plus rapide de concrétiser vos ambitions en matière d’IA multicloud consiste à utiliser des solutions éprouvées proposées par des fournisseurs de confiance. Les solutions F5 complètent les services AWS que vous utilisez probablement déjà, comme Amazon Bedrock pour les modèles d’IA gérés ou Amazon SageMaker pour créer votre propre IA, et constituent le lien qui permet de réunir les environnements multicloud au sein d’une infrastructure unifiée.
- F5 Global Network fournit une connectivité privée, sécurisée et hautes performances entre les environnements, sans exposition à l’Internet public. Grâce à ses nombreux points de présence dans le monde, vos données restent au plus près de vous pour des temps de réponse rapides.
- F5 AI Gateway permet une gestion intelligente du trafic grâce à un équilibrage de charge avancé pour l’IA conteneurisée. Des contrôles de sécurité intégrés et la validation des entrées/sorties protègent également les modèles d’IA contre l’injection de prompts et d’autres pratiques abusives susceptibles d’entraîner des fuites de données.
- F5 Distributed Cloud Services offrent une visibilité et un contrôle centralisés, avec la possibilité de connecter les environnements cloud, edge et sur site grâce à des déploiements en un clic. Ces services permettent d’appliquer facilement et uniformément les politiques de gouvernance informatique et des données à tous les environnements.
Pour les clients NetApp, F5 et AWS fonctionnent également avec les solutions de stockage NetApp, notamment NetApp BlueXP et NetApp ONTAP, vous donnant ainsi accès à toutes ces fonctionnalités unifiées de gestion et de migration des données pour mettre en œuvre et optimiser vos projets d’IA multicloud.
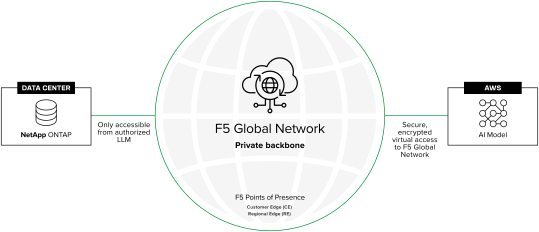
Le RAG et l’edge computing ont le vent en poupe
Le RAG utilise les données propriétaires d’une organisation pour améliorer la précision des modèles grâce à des connaissances propres au domaine, et il est devenu une exigence de fait pour tous les chatbots, à l’exception des plus génériques. Toutefois, puisqu’il s’agit de données propriétaires, celles-ci sont à la fois plus précieuses et plus vulnérables. F5 Distributed Cloud Network Connect protège ces données lors de leur transfert dans des environnements multicloud hybrides, grâce à une connectivité sécurisée de couche 3 et à la prise en charge des protocoles Amazon S3.
La périphérie du réseau offre également un fort potentiel pour améliorer l’IA en traitant les données et en exécutant les inférences au plus près de leur lieu de génération, afin d’obtenir des résultats plus rapides et de réduire la latence. F5 Distributed Cloud Customer Edge facilite la connexion sécurisée des sites périphériques aux modèles gérés de manière centralisée dans Distributed Cloud Services. Cette solution s’intègre également à AI Gateway, ce qui permet de déployer à la périphérie des services d’IA basés sur Kubernetes ainsi que des fonctionnalités de sécurité. Elle fonctionne aussi avec des services périphériques tels qu’AWS Local Zones et AWS Outposts.
Simplifiez l’IA multicloud hybride
L’IA multicloud hybride est complexe, mais elle offre de nombreux avantages en mettant une multitude de référentiels de données et de services à la disposition de vos modèles d’IA, et inversement, où que vous en ayez besoin. Le partenariat entre F5 et AWS répond aux défis du multicloud en proposant une sécurité propre à l’IA, des outils de gestion unifiée et une connectivité pour l’IA reposant sur une infrastructure réseau mondiale. Grâce à ces solutions, vous pouvez concevoir l’IA sécurisée, flexible et évolutive dont vous avez besoin pour prospérer dans l’économie actuelle de l’IA.
Pour en savoir plus, consultez F5 sur Amazon Web Services (AWS).
N’oubliez pas non plus de consulter mes précédents articles de blog :
Protégez l’innovation en matière d’IA sur AWS grâce à la sécurité des API
Créez rapidement des pipelines de données sécurisés pour l’entraînement de l’IA sur AWS
À propos de l’auteur

Articles de blog associés

F5 NGINXaaS pour Google Cloud : des applications résilientes et évolutives
Découvrez comment NGINXaaS s’intègre à Google Cloud pour renforcer les performances et la sécurité, et préparer vos applications critiques à un avenir propulsé par l’IA.

L’intégration de F5 Web Application Firewall (WAF) à AWS est disponible dès aujourd’hui
En faisant appel à un partenaire de déploiement AWS WAF tel que F5, vous pouvez renforcer la sécurité de vos applications web grâce à des règles personnalisées qui bloquent les schémas d’attaque courants, comme les injections SQL ou les attaques par scripts intersites (XSS).
Appliquer le principe de Peter Parker à l’inspection TLS
« Un grand pouvoir implique de grandes responsabilités. » Si l’on en trouve des échos chez Voltaire et Churchill, cette citation est surtout connue grâce aux bandes dessinées Spider-Man, où elle est attribuée à l’oncle Ben. Bien entendu, si cette phrase est si répandue dans la culture populaire, c’est notamment parce qu’elle peut s’appliquer à une multitude de situations et de sujets, y compris à l’inspection TLS.
Le NetOps a besoin de défenseurs, pas d’adversaires
Il est important de reconnaître que les équipes NetOps ne sont pas toujours celles qui font obstacle au déploiement de la dernière nouveauté, application ou service. Les freins à la rapidité sont souvent dus au fait que les organisations n’adoptent pas tous les principes du DevOps lorsqu’elles cherchent à transformer leurs opérations informatiques.
Mise à jour des services applicatifs : sécurité, rapidité et visiteurs suspects
Il est de nouveau temps de nous pencher sur les services applicatifs que les entreprises utilisent réellement pour rendre leurs applications plus rapides et plus sûres. On constate notamment une hausse du recours aux services de protection contre les bots, ainsi que la progression lente mais régulière de HTTP/2. Bien qu’il ne s’agisse pas d’une application…
Les templates prennent le contrôle du cloud
Les modèles s’imposent dans le cloud. Lisez le blog de F5 pour découvrir comment l’infrastructure en tant que code et les API déclaratives automatisent la mise à disposition des applications.