Pour chaque déploiement d’IA, la stratégie de mise en œuvre doit trouver un équilibre entre simplicité et contrôle. Pour certains, un environnement mutualisé dans le cloud public est intéressant, car il permet une mise en œuvre rapide et confie la gestion de l’infrastructure au fournisseur de services cloud. Pour d’autres, les impératifs de confidentialité, les exigences de souveraineté des données et la nécessité de disposer d’environnements de calcul physiquement isolés imposent des ressources dédiées, mieux protégées contre les interférences d’autres utilisateurs ou les fuites d’identifiants.
À mesure que des charges de travail critiques de l’entreprise sont repensées sous la forme d’applications d’IA reposant sur des modèles spécialisés et entraînées à partir d’immenses volumes de données d’entreprise, il est absolument hors de question de confier cette responsabilité à un fournisseur de cloud.
“La F5 AI Security Platform est conçue pour l’IA privée, qui constitue l’un de ses principes fondamentaux de conception.”
Même en faisant abstraction des préoccupations liées à la conformité et aux audits, de plus en plus d’organisations cherchent à éviter les mauvaises surprises liées à des factures de calcul d’inférence élevées et préfèrent héberger leur infrastructure d’IA dans leurs propres centres de données. Au fil des discussions entre les responsables de la sécurité de l’information et les propriétaires d’applications, il apparaît souvent que l’appétence au risque varie en réalité selon la charge de travail et la classification des données associées : il n’existe pas de solution universelle.
Je prendrai aussi un supplément de sécurité
À mesure que les stratégies d’IA gagnent en maturité, les organisations constatent inévitablement que, sans protections contre l’injection de prompts, les problèmes liés à la modération des contenus et les fuites de données privées, l’IA ne peut pas réaliser pleinement son potentiel au sein de l’entreprise. La course commence alors pour sélectionner un fournisseur proposant une plateforme de sécurité de l’IA indépendante des modèles. Parfait ! Bien entendu, toute solution visant à contrôler, encadrer et auditer l’utilisation de l’IA nécessite une inspection complète des prompts, des réponses et du trafic des API d’IA transitant sur le réseau.
Le choix de l’emplacement et du mode d’exécution de ces « garde-fous » (ainsi que du lieu de stockage des données d’audit) ne doit pas être pris à la légère. Le problème, c’est que la plupart des solutions commerciales limitent fortement les modèles de déploiement disponibles. De nombreuses solutions proposées par les fournisseurs sont exclusivement disponibles en mode SaaS ou offrent leur propre conception de la confidentialité, ce qui crée en réalité un modèle de responsabilité partagée avec l’hébergeur et le fournisseur de la plateforme, bien au-delà de la seule couche d’infrastructure. Même certaines des solutions les plus prometteuses qui prônent une approche « zero trust » s’accompagnent d’importantes réserves en matière de confidentialité. Une tendance déplorable qui compromet la confidentialité des données consiste, pour les fournisseurs, à entraîner leurs modèles de sécurité à partir des journaux privés de leurs clients, ce qui va totalement à l’encontre de l’objectif même d’une IA privée.
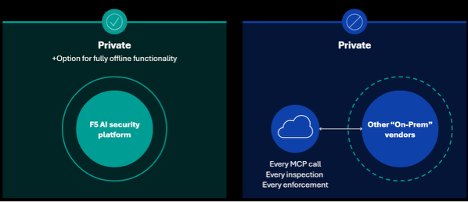
Heureusement, certains progrès ont été réalisés avec l’apparition de plateformes de sécurité offrant aux clients la possibilité d’exploiter au moins le plan de données sous leur propre contrôle. Toutefois, lorsque le plan de gestion réside dans le cloud du fournisseur, les données de configuration, les définitions de politiques, les données de télémétrie et les métadonnées opérationnelles continuent de transiter vers une infrastructure externe, où s’effectue l’application des politiques. Il va sans dire que ce défaut de conception systémique compromet la posture de sécurité de chaque application ainsi « protégée », en introduisant des menaces telles que la création de tunnels inversés et le contournement du périmètre, l’injection de code malveillant, les fuites entre environnements mutualisés et l’élévation de privilèges.
Ces risques sont-ils acceptables au regard des avantages d’un modèle d’exécution hybride ? Les clients devraient pouvoir prendre cette décision pour chaque cas d’usage, en fonction de leur appétence au risque, des coûts et de leur niveau de conformité. Dans certains cas, ce compromis peut être acceptable. Dans d’autres, il est hors de question d’étendre de fait la surface d’attaque à l’ensemble de l’infrastructure du fournisseur, notamment en raison du risque de déplacement latéral vers le réseau central.
Laisser le client décider
C’est là que la stratégie de F5 se distingue en proposant une véritable « IA privée », qui offre au client des options sans exceptions suffisamment béantes pour y faire passer un tracteur. Avec la F5 AI Security Platform, le niveau de confidentialité et de contrôle peut être adapté à chaque emplacement ou cas d’usage. Le provisionnement peut respecter partout les normes de sécurité les plus strictes, tandis qu’une combinaison de modèles de déploiement peut être adaptée aux différents cas d’usage.
Par exemple, les tests d’intrusion par équipe rouge peuvent être réalisés en mode SaaS, mais l’évaluation des réponses de modèles entraînés sur des données sensibles doit s’effectuer sur site ou, éventuellement, dans une instance de cloud privé. Et n’oublions pas qu’il ne s’agit pas uniquement de la manière dont les machines sont connectées : le comportement humain reste un vecteur de menace majeur.
En matière de contrôle des accès, certaines organisations adoptent une approche stricte excluant toute prise de risque et exigent un périmètre informatique qui ne peut être administré que par leur personnel de confiance, à l’intérieur des frontières nationales de leur choix, avec des coûts prévisibles reposant sur leur capacité GPU interne.
En réalité, les charges de travail soumises à des restrictions extrêmes et hautement confidentielles peuvent même être déployées avec la F5 AI Security Platform dans une installation totalement isolée, ce qui signifie que l’environnement informatique ne dispose d’aucune connexion physique ou sans fil à Internet ni à aucun réseau non sécurisé.
Remédier à la pénurie de talents en sécurité de l’IA
Les solutions conçues nativement autour de l’IA pour mettre en œuvre des contrôles de politiques et assurer la conformité des flux d’IA sont si récentes et innovantes que le vivier de talents disponibles dans lequel recruter des spécialistes expérimentés dans le provisionnement et la mise à l’échelle de tels systèmes est très limité.
C’est là que la stratégie de F5 apporte également une solution : l’ensemble de la plateforme s’aligne sur la plateforme cloud native d’automatisation des charges de travail que toutes les entreprises utilisent déjà, à savoir Kubernetes. Celle-ci est de fait devenue le système d’exploitation du cloud permettant de mettre en œuvre un état déclaratif tout en faisant totalement abstraction des détails sous-jacents. Qui plus est, il ne s’agit pas simplement d’utiliser un gestionnaire de paquets tel que Helm pour procéder à l’installation. Un opérateur Red Hat OpenShift certifié est disponible pour simplifier les opérations.
Comment la plateforme F5 AI Security permet de déployer une IA privée
La F5 AI Security Platform est conçue pour l’IA privée, qui constitue un principe fondamental de sa conception. F5 AI Red Team et F5 AI Guardrails prennent en charge l’ensemble des options de déploiement. Ces deux solutions se déploient nativement dans Kubernetes et peuvent fonctionner entièrement au sein d’un environnement contrôlé par le client. L’inspection, l’application des politiques et la remédiation peuvent être effectuées localement, sans appels sortants vers F5 ni vers aucun service cloud tiers. Plus important encore, nous n’entraînons jamais nos modèles sur les données des clients : vos invites, réponses et journaux restent entièrement sous votre contrôle.
Cet engagement va au-delà de la sécurité native de l’IA. Avec l’annonce de la F5 AI Security Platform lors du F5 AI Summit de cette semaine, nous étendons ce même niveau de flexibilité de déploiement et de confidentialité à la protection des applications web et des API de F5. Pour chaque acquisition et chaque fonctionnalité que nous développons, notre philosophie de conception part d’une question : comment apporter cette valeur aux cas d’usage exigeant le plus haut niveau de sécurité ?
F5 offre déjà le plus haut niveau de flexibilité de déploiement et de confidentialité en matière de sécurité de l’IA. À mesure que nous enrichissons notre offre avec la F5 AI Security Platform, nous maintenons notre engagement indéfectible envers le contrôle par le client. Chez F5, la mise en œuvre d’une IA privée n’est ni un élément de notre feuille de route ni une prestation spéciale : elle est au cœur de notre approche de conception.
Pour en savoir plus sur F5 AI Security Platform, consultez le communiqué de presse. Consultez également notre article de blog « The F5 AI Security Platform : éliminer les incertitudes liées à la sécurité de l’IA ».
À propos des auteurs

Articles de blog associés

F5 rejoint le projet PQC du NIST pour contribuer à l’élaboration de normes résistantes aux attaques quantiques
En rejoignant le consortium du projet « Migration to PQC » du NIST, F5 contribue à élaborer des recommandations pratiques pour un monde résistant aux menaces quantiques.

La dernière version de F5 Distributed Cloud Bot Defense offre des fonctionnalités et des améliorations de nouvelle génération
Les mises à jour de la console de F5 Distributed Cloud Bot Defense améliorent la gestion des menaces automatisées et l’intégration dans des cadres de sécurité plus larges.

La nouvelle surface de risque liée à l’IA : invisible, autonome et déjà à l’intérieur
James White, vice-président de l’ingénierie chez F5 À mi-parcours de l’année 2025, le moment est bien choisi pour dresser un état des lieux de l’adoption de l’IA en entreprise et de la sécurité de l’IA. L’utilisation de l’IA générative est désormais la norme dans les entreprises De manière générale, les entreprises possèdent au moins une compréhension élémentaire de l’IA générative. Elles savent ce qu’elle est et où elle peut […]
Évaluation des LLM : renforcer la confiance grâce à la notation de sécurité
À mesure que l’adoption de l’IA s’accélère dans les entreprises, l’évaluation des LLM ne porte plus uniquement sur leurs performances, mais aussi sur la confiance qu’ils inspirent. Les équipes de sécurité doivent évaluer non seulement les performances d’un modèle, mais aussi la sûreté de son comportement. Pourtant, la plupart des cadres d’évaluation se concentrent sur des critères de précision, laissant les facteurs de sécurité et de risque dans le flou ou sans mesure.
Évaluer le niveau de préparation de votre organisation à la sécurité de l’IA
Dans un paysage de l’intelligence artificielle (IA) en constante évolution, il est non seulement important, mais impératif de savoir si votre organisation est prête à instaurer et à soutenir une culture de la sécurité de l’IA. À mesure que les technologies d’IA progressent, elles font émerger une multitude de nouveaux défis de sécurité qui, pour être gérés efficacement, exigent une approche réfléchie, globale et proactive […]
Déployer des LLM en entreprise : via une API dans un cloud privé
Pris isolément, sans mesures de protection spécialisées ni protocoles de sécurité en place, le déploiement de modèles d’IA générative (GenAI), en particulier de grands modèles de langage (LLM), à l’échelle de l’entreprise représente pour toute organisation une opportunité à haut risque, mais potentiellement très rentable. La manière précise dont votre organisation doit franchir ce grand pas dans l’univers de la GenAI nécessite une planification mûrement réfléchie. Peut-être serait-il […]