Au cours de l’année écoulée, j’ai eu des dizaines de fois une variante de cette même conversation. Elle commence lorsqu’un responsable de la sécurité d’une grande entreprise déclare : « Je ne sais pas comment nos employés utilisent l’IA. » Cette affirmation peut sembler reconnaître un manque d’outils. En réalité, elle décrit un problème structurel, et c’est précisément cette structure qu’il est important de comprendre.
Au cours des dernières années, les entreprises sont passées d’une utilisation de l’IA par des individus pour des tâches ponctuelles à l’intégration de modèles aux données de l’entreprise par des équipes, jusqu’au point d’inflexion actuel, où des agents autonomes agissent de leur propre initiative. À chaque étape, l’accès et l’autonomie ont augmenté. À chaque étape, la visibilité et le contrôle ont diminué. Ces deux tendances n’ont cessé d’évoluer en sens inverse.
Appelons cela l’inversion entre adoption et contrôle : plus une organisation intègre l’IA, moins elle est en mesure de voir ce qu’elle fait ou de la gouverner, précisément parce que ce qu’elle intègre est conçu pour agir plus vite et de manière plus autonome que les dispositifs de contrôle chargés de la surveiller. Cette inversion est coûteuse et frappe le plus durement les organisations qui ont adopté l’IA le plus rapidement tout en la surveillant le moins.
“Aujourd’hui, la plupart des solutions de sécurité de l’IA ne sont qu’une surcouche autour d’un chatbot. Ce n’est pas de la sécurité. Les entreprises exécutent l’IA au sein de réseaux réglementés, derrière des API et par l’intermédiaire d’agents qui s’authentifient et agissent de manière autonome. La F5 AI Security Platform apporte aux RSSI ce qui leur manquait : un contrôle continu de chaque modèle, agent et API, où que l’IA soit exécutée, le tout sur la même plateforme F5 qui sécurise et fournit les applications d’entreprise depuis trois décennies.”
La plupart des équipes de sécurité comprennent déjà que l’IA doit être encadrée. S’accorder sur ce point n’a jamais été le plus difficile. La difficulté consiste à déterminer où placer les limites, ce qu’elles doivent autoriser et comment les faire évoluer à mesure que l’environnement change. Sans visibilité continue, chacune de ces décisions relève de la conjecture.
Un schéma que nous avons déjà observé
Cette inversion est inédite dans ses particularités, mais familière dans sa forme. La dernière fois que l’adoption en entreprise a devancé à ce point la visibilité dont disposaient les organisations, c’était lors du passage au SaaS. Les employés ont adopté les applications cloud plus rapidement que les services informatiques ne pouvaient les approuver, et le premier réflexe a été de les bloquer. Cette stratégie a échoué, car elle a relégué les usages dans l’ombre tout en ralentissant l’activité. La solution a consisté à mettre en place un nouveau point de contrôle : une couche intégrée au flux de trafic, capable d’identifier les outils réellement utilisés et d’appliquer les politiques sans imposer de choix entre sécurité et adoption.
Le Shadow AI est au Shadow SaaS ce qu’une version accélérée et au rayon d’impact plus large serait à l’original. La réponse suit la même logique. Ce n’est pas avec une liste de blocage plus intelligente que vous résoudrez cette inversion. Vous la résoudrez en vous positionnant sur le parcours de manière à pouvoir simultanément observer les usages, déterminer les intentions et appliquer les politiques.
Éliminer les approximations
Aujourd’hui, F5 a présenté la F5 AI Security Platform comme point de contrôle : une plateforme qui étend notre stratégie F5 Application Delivery and Security Platform à l’IA d’entreprise. Elle repose sur une boucle adaptative unique. Les équipes identifient en continu la manière dont les collaborateurs utilisent l’IA, testent leurs modèles et applications afin de détecter les vulnérabilités propres à ces déploiements, puis transforment les résultats de leurs analyses et de leurs tests en une protection à l’exécution adaptée aux menaces auxquelles chaque organisation est confrontée.
Pour faire simple, voici la boucle fondamentale : La découverte alimente les tests. Les tests alimentent l’application des règles. L’application des règles alimente le cycle de découverte suivant.
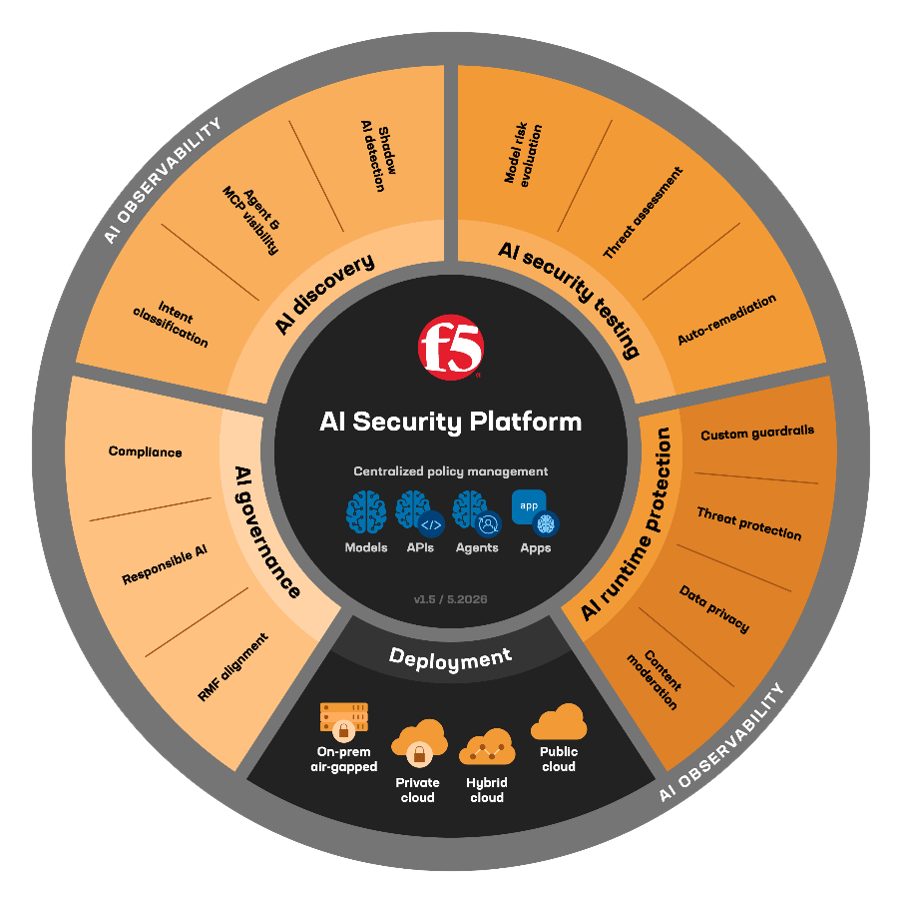
Cette boucle est le mécanisme qui inverse le sens du renversement. Lorsque la découverte, les tests et la protection reposent sur des outils distincts gérés par des équipes différentes, l’adoption continue de progresser plus vite que le contrôle, car rien ne comble l’écart entre ce qui se passe et ce qui est régi. Lorsqu’ils sont réunis au sein d’une même boucle, pilotée depuis un point de contrôle unique, le contrôle évolue au même rythme que l’adoption au lieu de prendre du retard. Le rapport s’inverse alors de nouveau, cette fois en faveur du défenseur.
Ce que SurePath AI rend possible
L’acquisition de SurePath AI est le catalyseur de cette boucle. Elle nous permet de détecter et de classifier en continu l’activité liée à l’IA dans l’ensemble des effectifs, y compris les déploiements connus des équipes et ceux dont elles n’ont pas connaissance. SurePath s’intègre directement au trafic du réseau d’entreprise ainsi qu’aux systèmes SASE, DLP, SIEM et de gestion des identités déjà en place. La solution peut ainsi observer l’utilisation sur les appareils gérés sans nécessiter d’agent sur les terminaux.
Savoir qui utilise quoi est nécessaire, mais ne suffit pas. Les responsables de la sécurité doivent connaître l’intention qui sous-tend l’utilisation. Un agent qui extrait des données sensibles pour rédiger un e-mail destiné à un client présente un risque différent de celui d’un assistant qui rédige des notes internes, même lorsque le modèle et l’utilisateur sont identiques. SurePath classe les usages selon leur finalité, audite l’activité des agents afin de détecter les utilisations abusives d’outils et les élévations de privilèges, et détecte les appels aux outils MCP afin que les agents puissent être orientés vers des destinations approuvées plutôt que d’être purement et simplement bloqués.
Cette dernière capacité sera à surveiller de près. L’appel d’un outil MCP marque le moment où un agent cesse de raisonner et commence à agir dans le monde extérieur, ce qui en fait le point de contrôle naturel des flux sortants pour l’IA agentique. L’acteur qui occupe cette position détermine ce que les agents sont autorisés à faire, et pas seulement ce qu’ils sont autorisés à dire. Depuis trois décennies, F5 occupe précisément ce type de position au sein du réseau. L’ère agentique n’a pas tant créé une nouvelle exigence qu’elle n’a déplacé le point de contrôle le plus important, et elle l’a déplacé là où nous sommes déjà présents.
La boucle complète
L’application des politiques à l’exécution et les tests de sécurité ont été intégrés à la plateforme grâce à notre acquisition de CalypsoAI, désormais proposés sous les noms F5 AI Red Team et F5 AI Guardrails. AI Red Team lance des campagnes adversariales contre les modèles déployés afin de détecter les vulnérabilités propres à chaque modèle, puis transforme ces résultats en nouveaux garde-fous en quelques minutes plutôt qu’en plusieurs semaines. AI Guardrails applique ces politiques à l’exécution, avec des garde-fous personnalisés conçus en fonction des objectifs qui comptent pour chaque organisation. SurePath alimente désormais ces deux solutions en indiquant à la boucle quels modèles, appels d’outils par des agents et schémas d’utilisation sont réellement actifs dans l’entreprise, afin que les tests et l’application des politiques ciblent la véritable surface d’attaque plutôt qu’une surface générique.
Des informations dispersées, des cycles de remédiation de plusieurs semaines et des politiques statiques ne peuvent rivaliser avec des attaquants qui adaptent leurs outils en quelques heures. Depuis des années, les défenseurs subissent cette asymétrie. Une boucle fermée permet de la réduire.
Une sécurité de l’IA qui garde le rythme
La posture de sécurité de l’IA dépend désormais du positionnement, et non des produits. La découverte, les tests et l’application des politiques nécessitent tous d’être présents sur le chemin entre l’utilisateur ou l’agent et le modèle. Avec la F5 AI Security Platform, nous occupons cette position et pouvons exécuter l’intégralité de la boucle de sécurité de l’IA afin d’inverser la tendance. Nous sommes ravis d’accueillir SurePath AI au sein de F5 et avons hâte d’offrir à nos clients une visibilité et une sécurité complète de l’IA.
Pour en savoir plus, consultez le communiqué de presse et rendez-vous sur la page web de F5 AI Security Platform.
Pour en savoir plus, participez demain au « F5 AI Summit », un événement virtuel de trois heures consacré en profondeur à la sécurité de l’IA.
À propos de l’auteur

Kunal Anand dirige l’organisation produit de F5 en tant que directeur des produits. Responsable de la vision, de la stratégie et de l’exécution des produits, il veille au développement de solutions révolutionnaires qui répondent à des enjeux critiques et offrent aux clients des expériences exceptionnelles. Dans ses précédentes fonctions de directeur de la technologie et de l’IA, Kunal a défini la stratégie et la vision de l’entreprise en matière de technologie et d’intelligence artificielle. Avant de rejoindre F5, Kunal a occupé le double poste de directeur de la technologie et de directeur de la sécurité des systèmes d’information chez Imperva. Son parcours chez Imperva a débuté en 2018 avec l’acquisition de Prevoty, une start-up spécialisée dans la sécurité des applications qu’il avait cofondée en 2013. Avant de rejoindre Prevoty, il était directeur de la technologie chez BBC Worldwide. Fort d’une longue expérience en matière d’innovation et d’une solide expertise technique, Kunal a dirigé des équipes chargées de la sécurité, des données, de la technologie et de l’ingénierie chez Gravity, MySpace et au Jet Propulsion Laboratory de la NASA. Kunal possède plus de 15 ans d’expérience dans les domaines de l’IA et de l’apprentissage automatique, notamment dans l’entraînement de modèles, l’utilisation d’algorithmes fondés sur l’IA pour améliorer les produits, ainsi que la conception et la mise en œuvre d’architectures d’IA. Kunal est titulaire d’une licence en informatique du Babson College.
Autres articles de Kunal AnandArticles de blog associés

F5 rejoint le projet PQC du NIST pour contribuer à l’élaboration de normes résistantes aux attaques quantiques
En rejoignant le consortium du projet « Migration to PQC » du NIST, F5 contribue à élaborer des recommandations pratiques pour un monde résistant aux menaces quantiques.

La dernière version de F5 Distributed Cloud Bot Defense offre des fonctionnalités et des améliorations de nouvelle génération
Les mises à jour de la console de F5 Distributed Cloud Bot Defense améliorent la gestion des menaces automatisées et l’intégration dans des cadres de sécurité plus larges.

La nouvelle surface de risque liée à l’IA : invisible, autonome et déjà à l’intérieur
James White, vice-président de l’ingénierie chez F5 À mi-parcours de l’année 2025, le moment est bien choisi pour dresser un état des lieux de l’adoption de l’IA en entreprise et de la sécurité de l’IA. L’utilisation de l’IA générative est désormais la norme dans les entreprises De manière générale, les entreprises possèdent au moins une compréhension élémentaire de l’IA générative. Elles savent ce qu’elle est et où elle peut […]
Évaluation des LLM : renforcer la confiance grâce à la notation de sécurité
À mesure que l’adoption de l’IA s’accélère dans les entreprises, l’évaluation des LLM ne porte plus uniquement sur leurs performances, mais aussi sur la confiance qu’ils inspirent. Les équipes de sécurité doivent évaluer non seulement les performances d’un modèle, mais aussi la sûreté de son comportement. Pourtant, la plupart des cadres d’évaluation se concentrent sur des critères de précision, laissant les facteurs de sécurité et de risque dans le flou ou sans mesure.
Évaluer le niveau de préparation de votre organisation à la sécurité de l’IA
Dans un paysage de l’intelligence artificielle (IA) en constante évolution, il est non seulement important, mais impératif de savoir si votre organisation est prête à instaurer et à soutenir une culture de la sécurité de l’IA. À mesure que les technologies d’IA progressent, elles font émerger une multitude de nouveaux défis de sécurité qui, pour être gérés efficacement, exigent une approche réfléchie, globale et proactive […]
Déployer des LLM en entreprise : via une API dans un cloud privé
Pris isolément, sans mesures de protection spécialisées ni protocoles de sécurité en place, le déploiement de modèles d’IA générative (GenAI), en particulier de grands modèles de langage (LLM), à l’échelle de l’entreprise représente pour toute organisation une opportunité à haut risque, mais potentiellement très rentable. La manière précise dont votre organisation doit franchir ce grand pas dans l’univers de la GenAI nécessite une planification mûrement réfléchie. Peut-être serait-il […]