La sécurité a toujours été au cœur de F5 Distributed Cloud Services. Les clients déploient Distributed Cloud Services pour protéger les applications, les API et les utilisateurs dans des environnements toujours plus complexes.
Avec cette dernière mise à niveau, nous proposons certaines de nos avancées les plus marquantes à ce jour en matière de sécurité, tout en investissant dans un aspect tout aussi important, mais souvent moins visible : les améliorations opérationnelles qui aident les équipes à exploiter et à administrer la plateforme, et à lui faire confiance au quotidien.
La sécurité est au cœur de la dernière mise à niveau
Notre récente mise à niveau continue de renforcer la protection des applications et des API, aidant ainsi les équipes à faire face à l’évolution des menaces sans accroître la complexité opérationnelle.
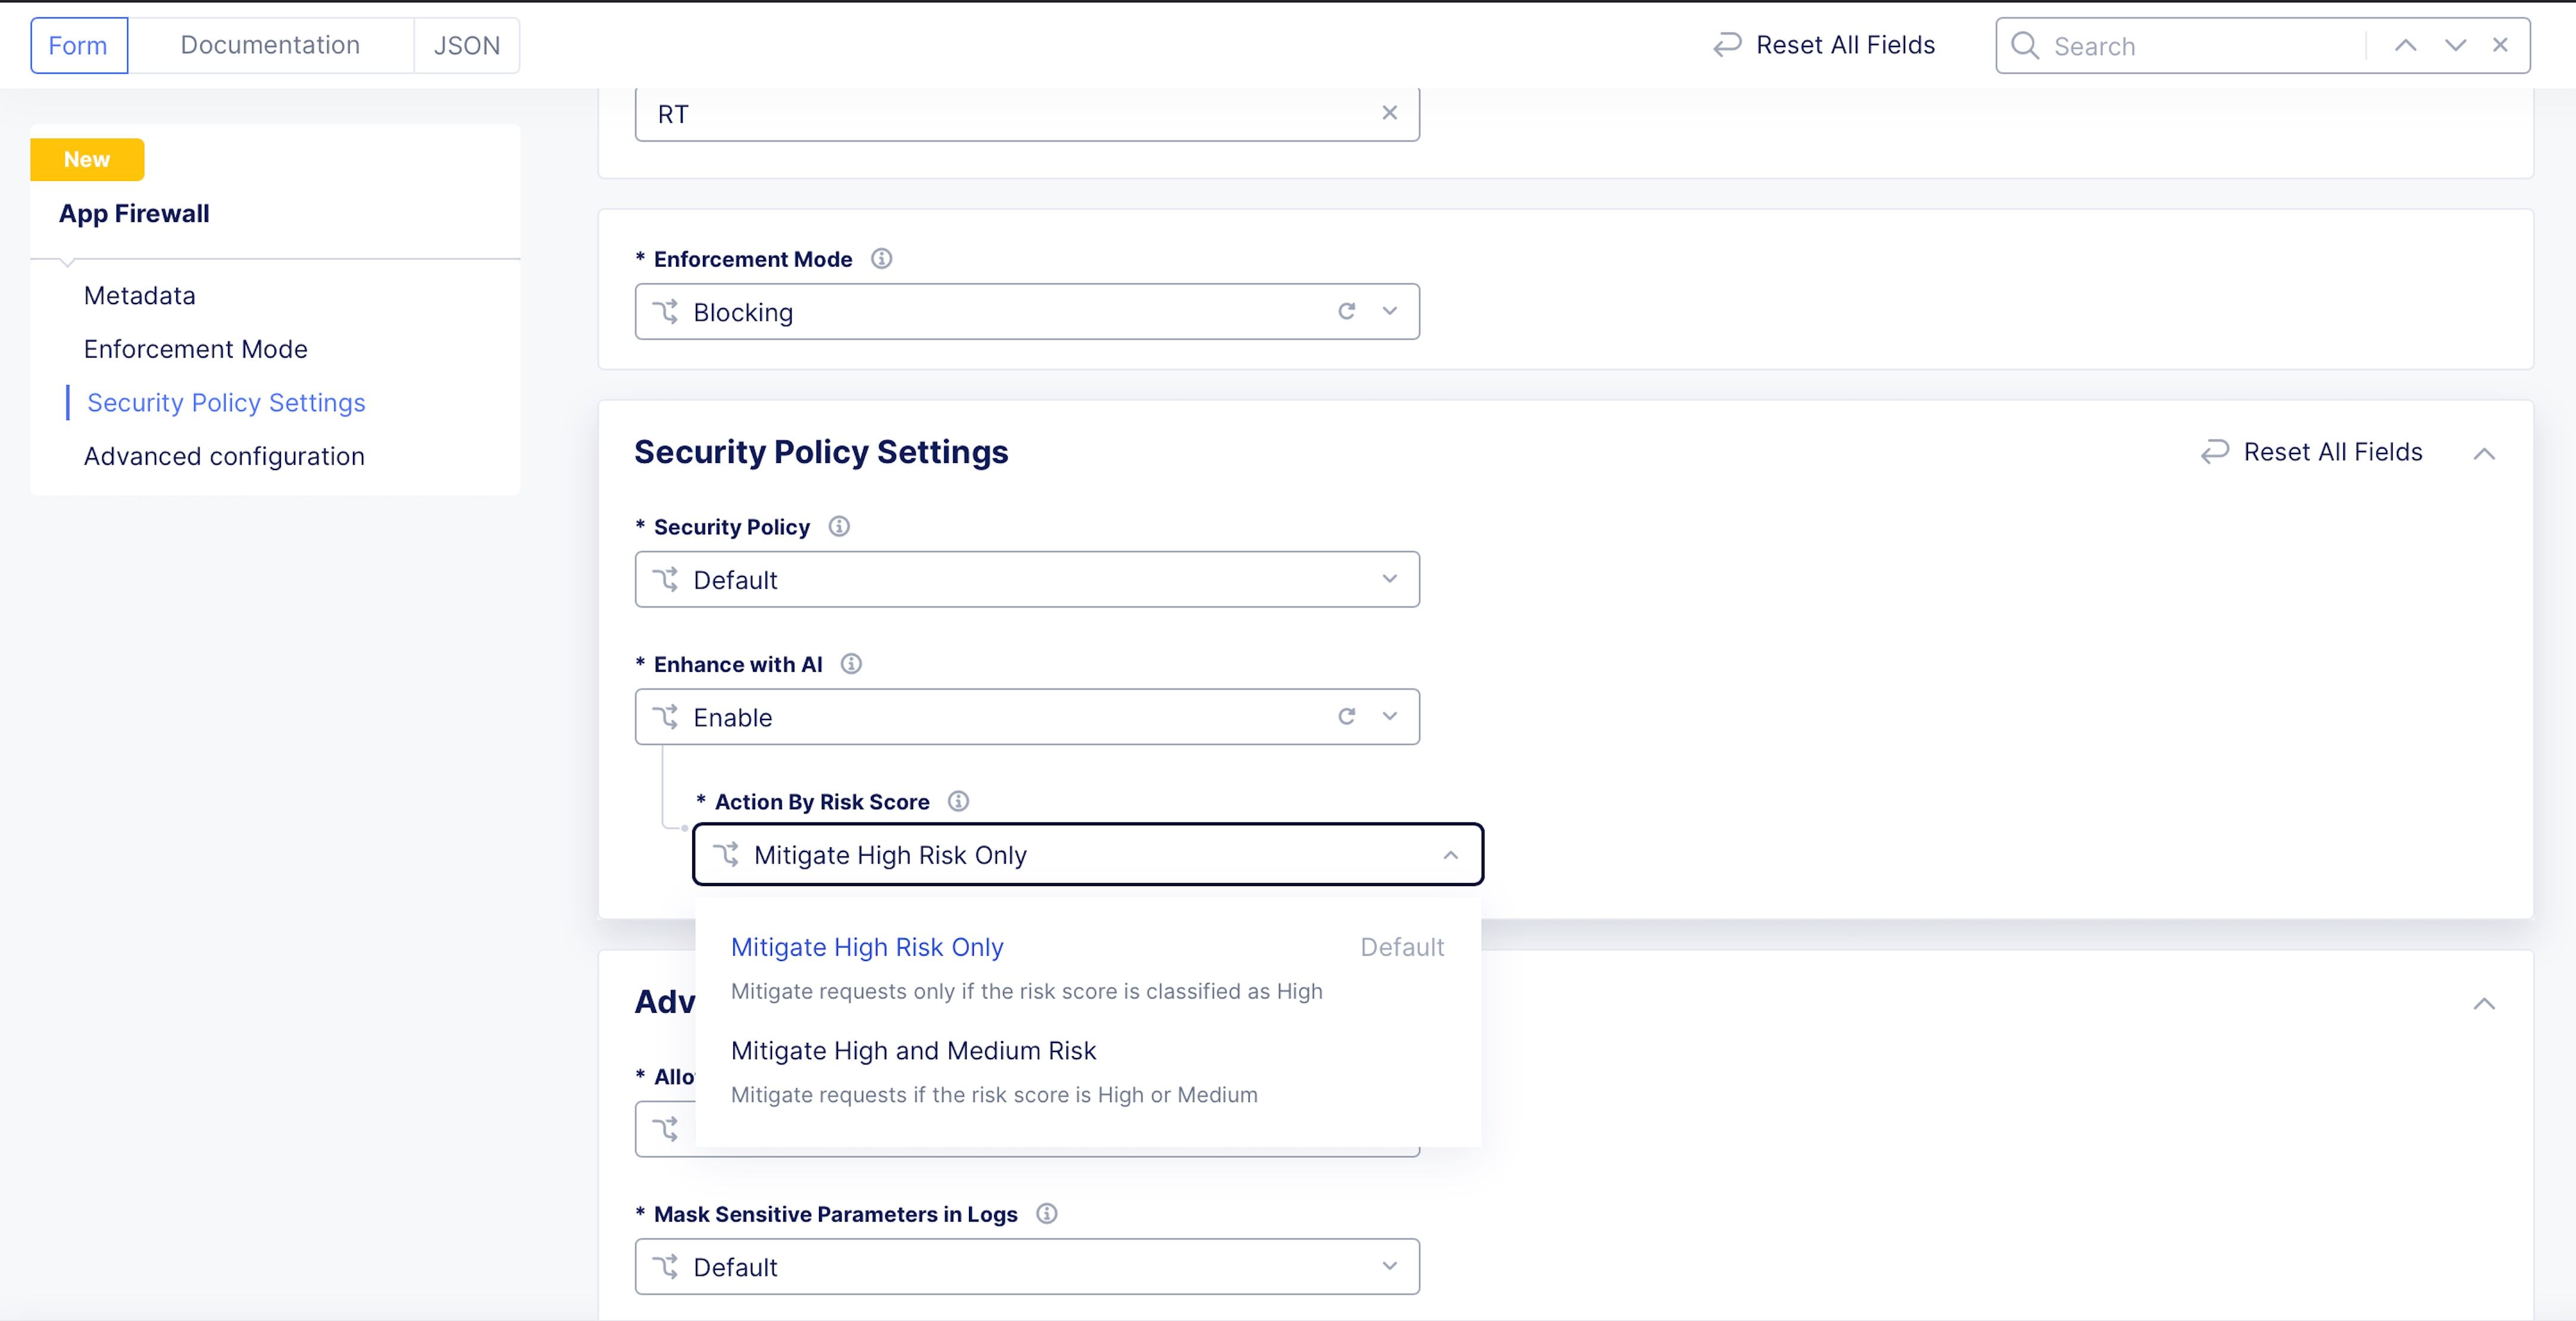
L’évaluation des risques du WAF assistée par l’IA est désormais disponible pour tous. Elle introduit une classification des risques basée sur l’IA, qui met en corrélation plusieurs signaux afin de classer le trafic selon un niveau de risque élevé, moyen ou faible. En combinant signatures, apprentissage automatique et indicateurs comportementaux, les équipes peuvent passer plus sereinement de la surveillance à l’application des règles, tout en réduisant au minimum les ajustements manuels qui ont traditionnellement freiné l’adoption des WAF.
F5 Distributed Cloud Bot Defense pour les applications mobiles est plus facile à déployer et à gérer directement depuis la console. Grâce à l’intégration en libre-service du SDK mobile et à la gestion des politiques depuis la console, les équipes peuvent protéger les applications mobiles beaucoup plus facilement tout au long du cycle de déploiement.
La sécurité des API continue elle aussi d’évoluer, avec une détection plus étendue et une visibilité accrue dans l’ensemble des environnements :
- Amélioration de l’évolutivité de la découverte des API dans les environnements F5 BIG‑IP environments
- Intégration vérifiée de F5 NGINX Ingress Controller pour Kubernetes
- Cartographie des vulnérabilités alignée sur le Top 10 des API de l’OWASP
- Contexte d’identité renforcé grâce à une résolution étendue des jetons web JSON (JWT)
Ensemble, ces éléments offrent une vue plus unifiée et fondée sur des normes des API dans les environnements BIG‑IP, NGINX et Kubernetes.
Des améliorations opérationnelles pour ancrer durablement la sécurité
L’innovation en matière de sécurité ne produit une valeur à long terme que lorsque les équipes peuvent exploiter la plateforme en toute confiance — un fondement essentiel de la F5 Application Delivery and Security Platform (ADSP). La récente mise à niveau de Distributed Cloud Services comprend un ensemble d’améliorations opérationnelles conçues pour renforcer la visibilité, le contrôle et la confiance dans les processus de travail quotidiens.
Les administrateurs peuvent désormais configurer les délais d’expiration des sessions de la console afin de mieux répondre aux exigences de l’organisation en matière de sécurité et de conformité. La prise en charge des délais d’expiration pour cause d’inactivité et des durées maximales de session, ainsi que la possibilité de définir des valeurs par défaut flexibles, permet aux équipes de mieux contrôler la durée d’activité des sessions d’administration, tout en conciliant facilité d’utilisation et gouvernance dans les environnements réglementés et sensibles sur le plan de la sécurité.
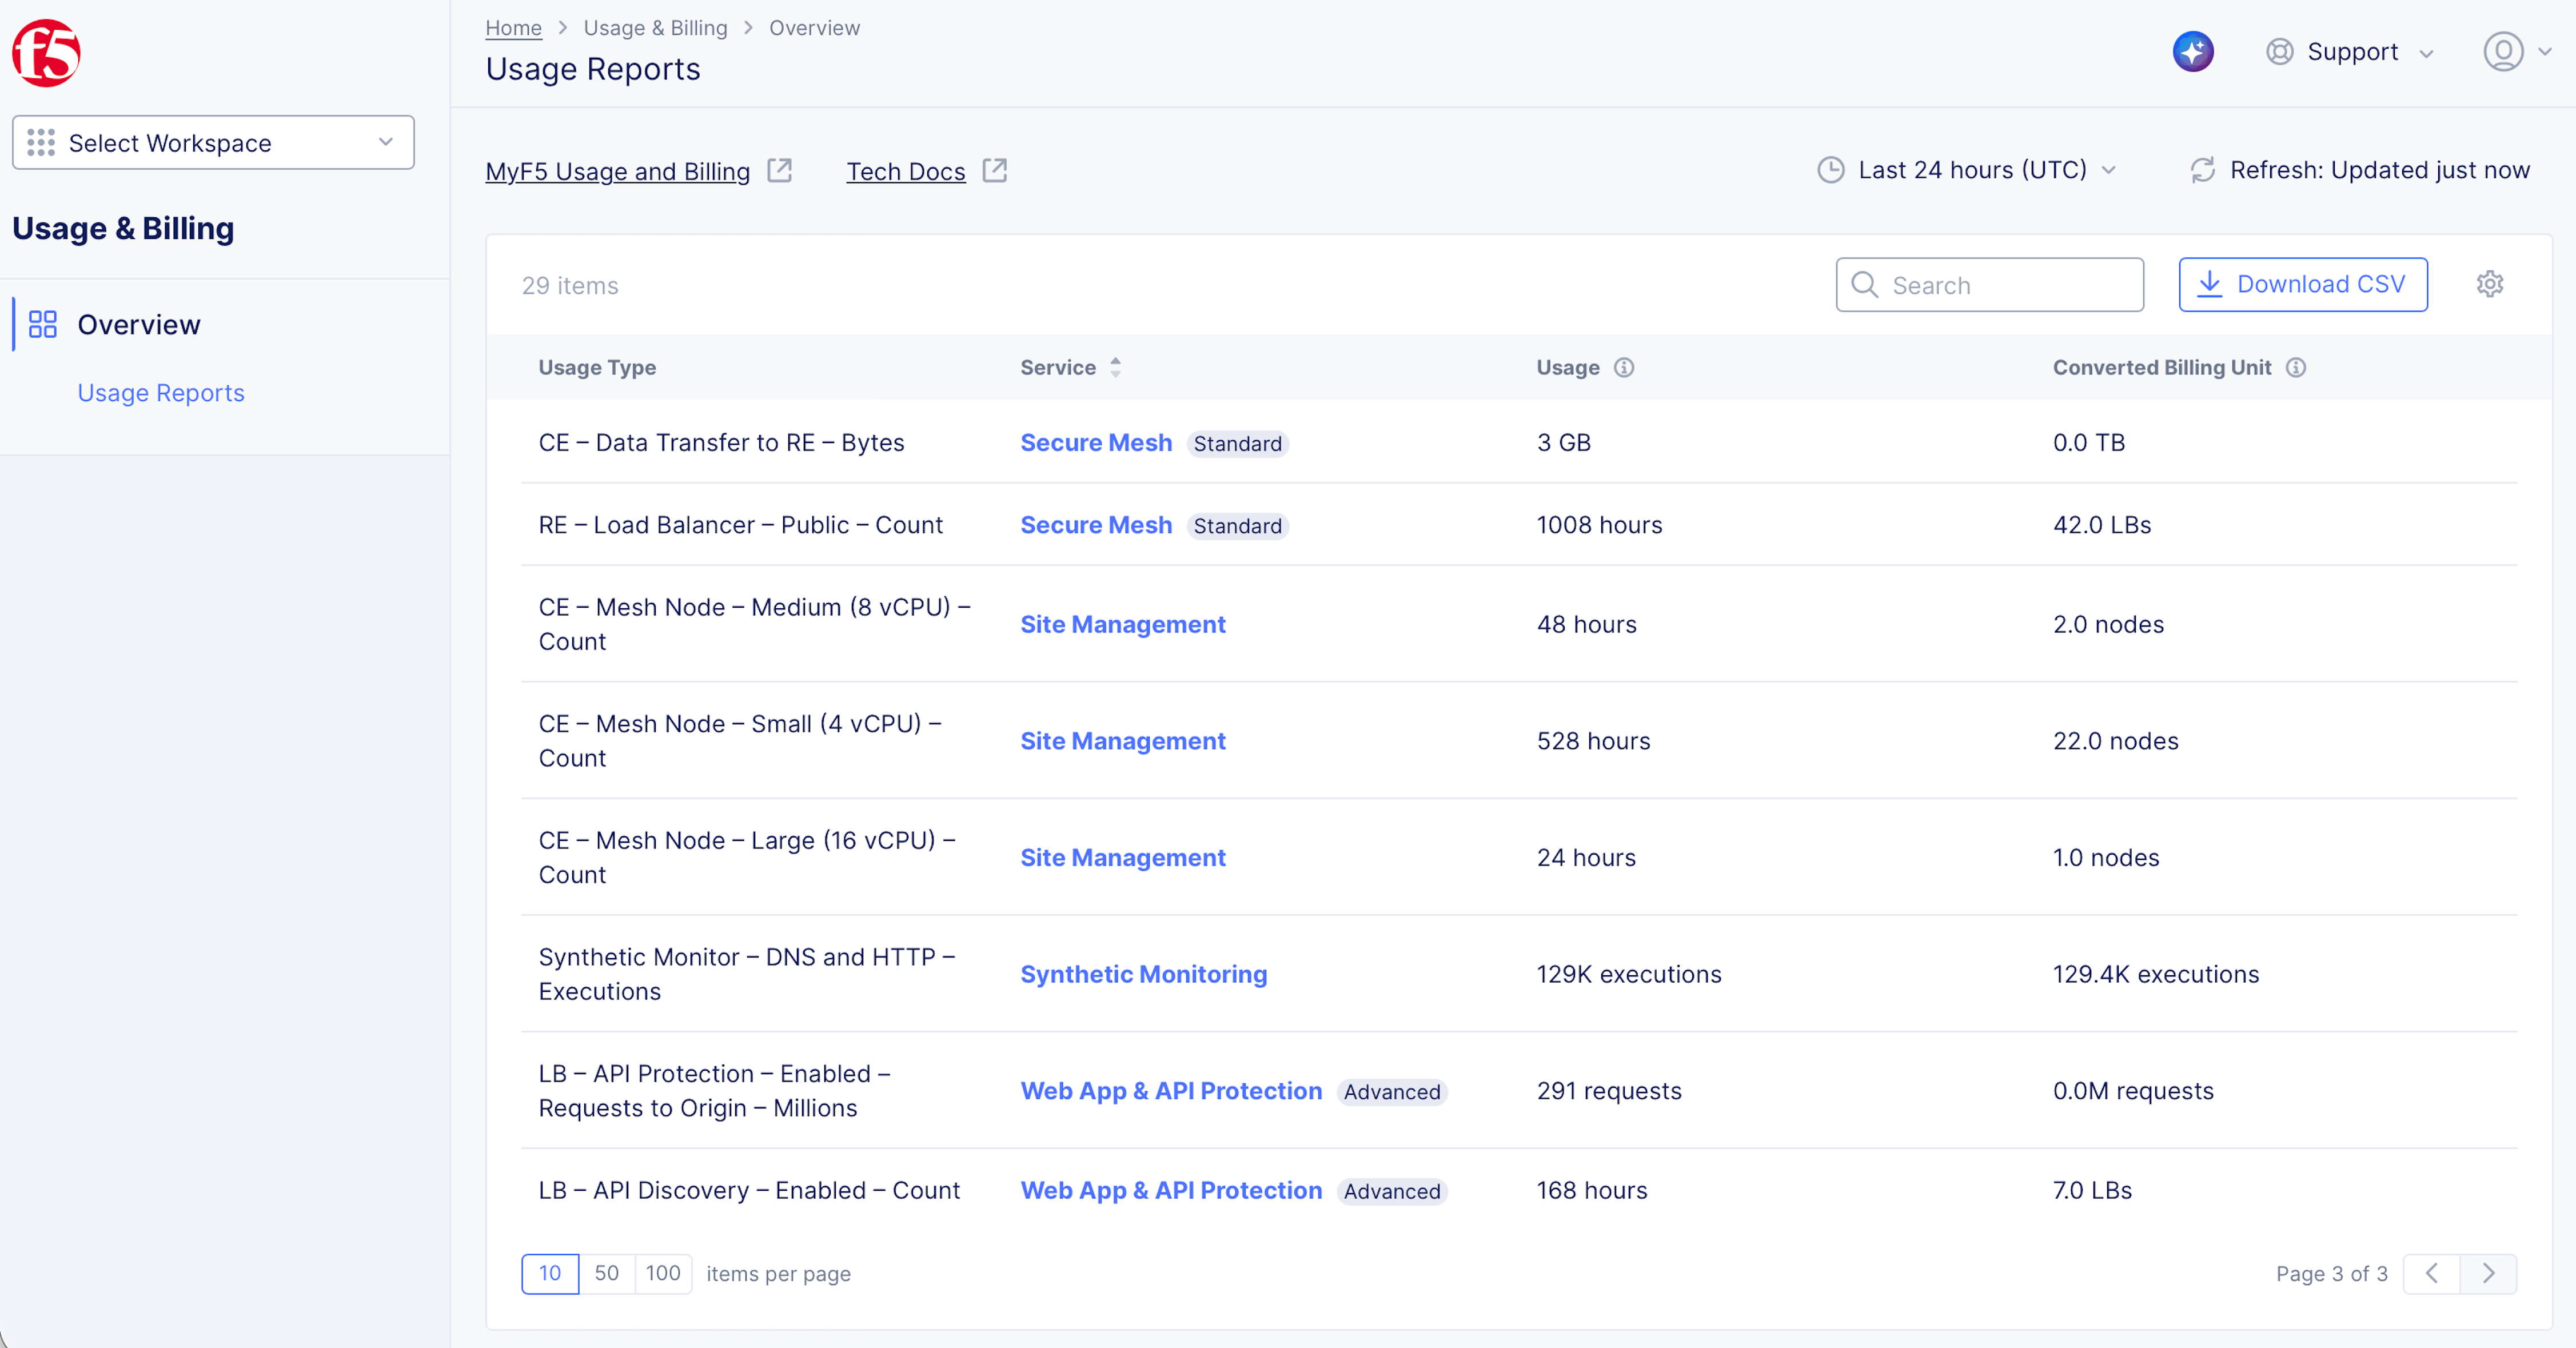
L’expérience de suivi de l’utilisation et de la facturation a également été améliorée grâce à des rapports plus détaillés, actualisés toutes les heures, à des plages de dates personnalisables et à l’exportation au format CSV. Ces améliorations permettent aux équipes de mieux comprendre les tendances de consommation, de rapprocher les données d’utilisation et de planifier leur croissance à long terme.
La convivialité de Global Log Receiver (GLR) a été améliorée grâce à des indicateurs d’état clairs, affichés directement dans l’interface utilisateur. Les équipes peuvent ainsi voir en un coup d’œil si la diffusion des journaux est opérationnelle, à l’aide de valeurs d’état telles que « opérationnel », « indisponible » ou « inconnu », afin de vérifier rapidement son bon fonctionnement et de détecter les problèmes sans avoir à se fier à des messages d’erreur génériques.
La récente mise à niveau des services cloud distribués améliore également les capacités régionales de journalisation. La prise en charge de GLR a été ajoutée à la région LMA des États-Unis, et une nouvelle région LMA au Canada est désormais disponible avec GLR. Ensemble, ces ajouts répondent aux besoins des clients en matière de résidence des données et d’opérations régionales, tout en garantissant des capacités cohérentes de journalisation et de diffusion des journaux dans toutes les régions. Cette étape témoigne de la poursuite des investissements dans la prise en charge régionale des clients soumis à des exigences de résidence et de souveraineté des données.
Une sécurité fiable, des opérations maîtrisées
La dernière mise à niveau de Distributed Cloud Services renforce une idée simple : l’innovation en matière de sécurité et la confiance opérationnelle doivent aller de pair. De la protection basée sur l’IA et de l’intégration simplifiée aux contrôles de gouvernance configurables, en passant par une télémétrie plus claire, des pipelines de journaux plus fiables et une prise en charge régionale étendue, cette mise à jour vise à aider les équipes à déployer des solutions de sécurité et à les exploiter efficacement à grande échelle.
Pour découvrir toutes les nouveautés incluses dans notre récente mise à niveau de F5 Distributed Cloud Services consultez l’intégralité des notes de version.
À propos de l’auteur
Articles de blog associés

F5 rejoint le projet PQC du NIST pour contribuer à l’élaboration de normes résistantes aux attaques quantiques
En rejoignant le consortium du projet « Migration to PQC » du NIST, F5 contribue à élaborer des recommandations pratiques pour un monde résistant aux menaces quantiques.

La dernière version de F5 Distributed Cloud Bot Defense offre des fonctionnalités et des améliorations de nouvelle génération
Les mises à jour de la console de F5 Distributed Cloud Bot Defense améliorent la gestion des menaces automatisées et l’intégration dans des cadres de sécurité plus larges.

La nouvelle surface de risque liée à l’IA : invisible, autonome et déjà à l’intérieur
James White, vice-président de l’ingénierie chez F5 À mi-parcours de l’année 2025, le moment est bien choisi pour dresser un état des lieux de l’adoption de l’IA en entreprise et de la sécurité de l’IA. L’utilisation de l’IA générative est désormais la norme dans les entreprises De manière générale, les entreprises possèdent au moins une compréhension élémentaire de l’IA générative. Elles savent ce qu’elle est et où elle peut […]
Évaluation des LLM : renforcer la confiance grâce à la notation de sécurité
À mesure que l’adoption de l’IA s’accélère dans les entreprises, l’évaluation des LLM ne porte plus uniquement sur leurs performances, mais aussi sur la confiance qu’ils inspirent. Les équipes de sécurité doivent évaluer non seulement les performances d’un modèle, mais aussi la sûreté de son comportement. Pourtant, la plupart des cadres d’évaluation se concentrent sur des critères de précision, laissant les facteurs de sécurité et de risque dans le flou ou sans mesure.
Évaluer le niveau de préparation de votre organisation à la sécurité de l’IA
Dans un paysage de l’intelligence artificielle (IA) en constante évolution, il est non seulement important, mais impératif de savoir si votre organisation est prête à instaurer et à soutenir une culture de la sécurité de l’IA. À mesure que les technologies d’IA progressent, elles font émerger une multitude de nouveaux défis de sécurité qui, pour être gérés efficacement, exigent une approche réfléchie, globale et proactive […]
Déployer des LLM en entreprise : via une API dans un cloud privé
Pris isolément, sans mesures de protection spécialisées ni protocoles de sécurité en place, le déploiement de modèles d’IA générative (GenAI), en particulier de grands modèles de langage (LLM), à l’échelle de l’entreprise représente pour toute organisation une opportunité à haut risque, mais potentiellement très rentable. La manière précise dont votre organisation doit franchir ce grand pas dans l’univers de la GenAI nécessite une planification mûrement réfléchie. Peut-être serait-il […]