Vous pensez donc avoir résolu votre problème de bots. Mais à présent, vous avez des doutes. Ou peut-être votre contrat arrive-t-il à échéance et vous procédez à une vérification approfondie afin de déterminer si votre partenariat avec votre fournisseur de solution de gestion des bots vous offre le meilleur retour sur investissement.
Même si les performances, les analyses et les journaux semblent satisfaisants, quelque chose ne tourne pas rond. Tous vos efforts pour améliorer vos expériences numériques et satisfaire vos clients n’ont pas porté leurs fruits. Les revenus n’ont pas suivi. Les rétrofacturations atteignent un niveau record. Les clients appellent le service d’assistance pour se plaindre des difficultés qu’ils rencontrent lorsqu’ils effectuent des transactions sur votre site et se tournent en masse vers la concurrence. Vos équipes chargées de la sécurité et des risques déplorent un déferlement de faux positifs qui les détourne des initiatives stratégiques de l’entreprise.
Vous avez peut-être posé à votre fournisseur de solutions de gestion des bots certaines des questions figurant dans l’article « 10 questions à poser à un fournisseur de solutions d’atténuation des bots », mais vous souhaitez obtenir une validation supplémentaire.
Il n’est jamais inutile de maintenir votre fournisseur de solutions de gestion des bots sur le qui-vive : voici donc 10 autres questions à poser à un fournisseur de solutions de lutte contre les bots.
1. Comment le fournisseur mesure-t-il la réussite ?
Le maître-mot, c’est l’efficacité… Vraiment ?
Les fournisseurs de solutions de lutte contre les bots aiment mettre en avant leur efficacité comme argument ultime, mais le taux de détection des attaques n’est qu’une partie de l’équation. Une politique de sécurité stricte peut certes entraîner un taux de détection élevé, mais elle risque également de générer des faux positifs qui submergent les équipes de sécurité et créent des frictions rebutant les clients, avec à la clé des ventes abandonnées et un potentiel commercial bridé.
Lorsque l’on prend en compte des facteurs tels que les faux positifs, les frictions rencontrées par les utilisateurs, les possibilités de personnaliser ou d’améliorer l’expérience client, ainsi que la capacité à rester résilient quelle que soit la manière dont les cybercriminels adaptent leurs attaques, il est davantage question d’efficacité.
2. Le service protège-t-il les applications et les API dans différents environnements et clouds ?
Il s’agit d’un point important à prendre en compte. Pouvez-vous gérer votre entreprise comme vous l’entendez, en vous appuyant sur des dispositifs de continuité d’activité et des écosystèmes adaptés qui rationalisent vos opérations et vous procurent un avantage concurrentiel maximal, ou devez-vous repenser l’architecture de votre environnement et transférer votre empreinte numérique vers la plateforme propriétaire du fournisseur ? Que se passe-t-il si les performances de cette plateforme se dégradent, voire si elle subit une panne ?
Dans la nouvelle économie numérique, les consommateurs exigent des expériences simples et sécurisées, et le moindre accroc peut les conduire à abandonner une transaction, voire une marque. Souhaitez-vous vraiment être à la merci d’une dépendance vis-à-vis d’un fournisseur, ou préférez-vous garder la maîtrise de votre propre sécurité ?
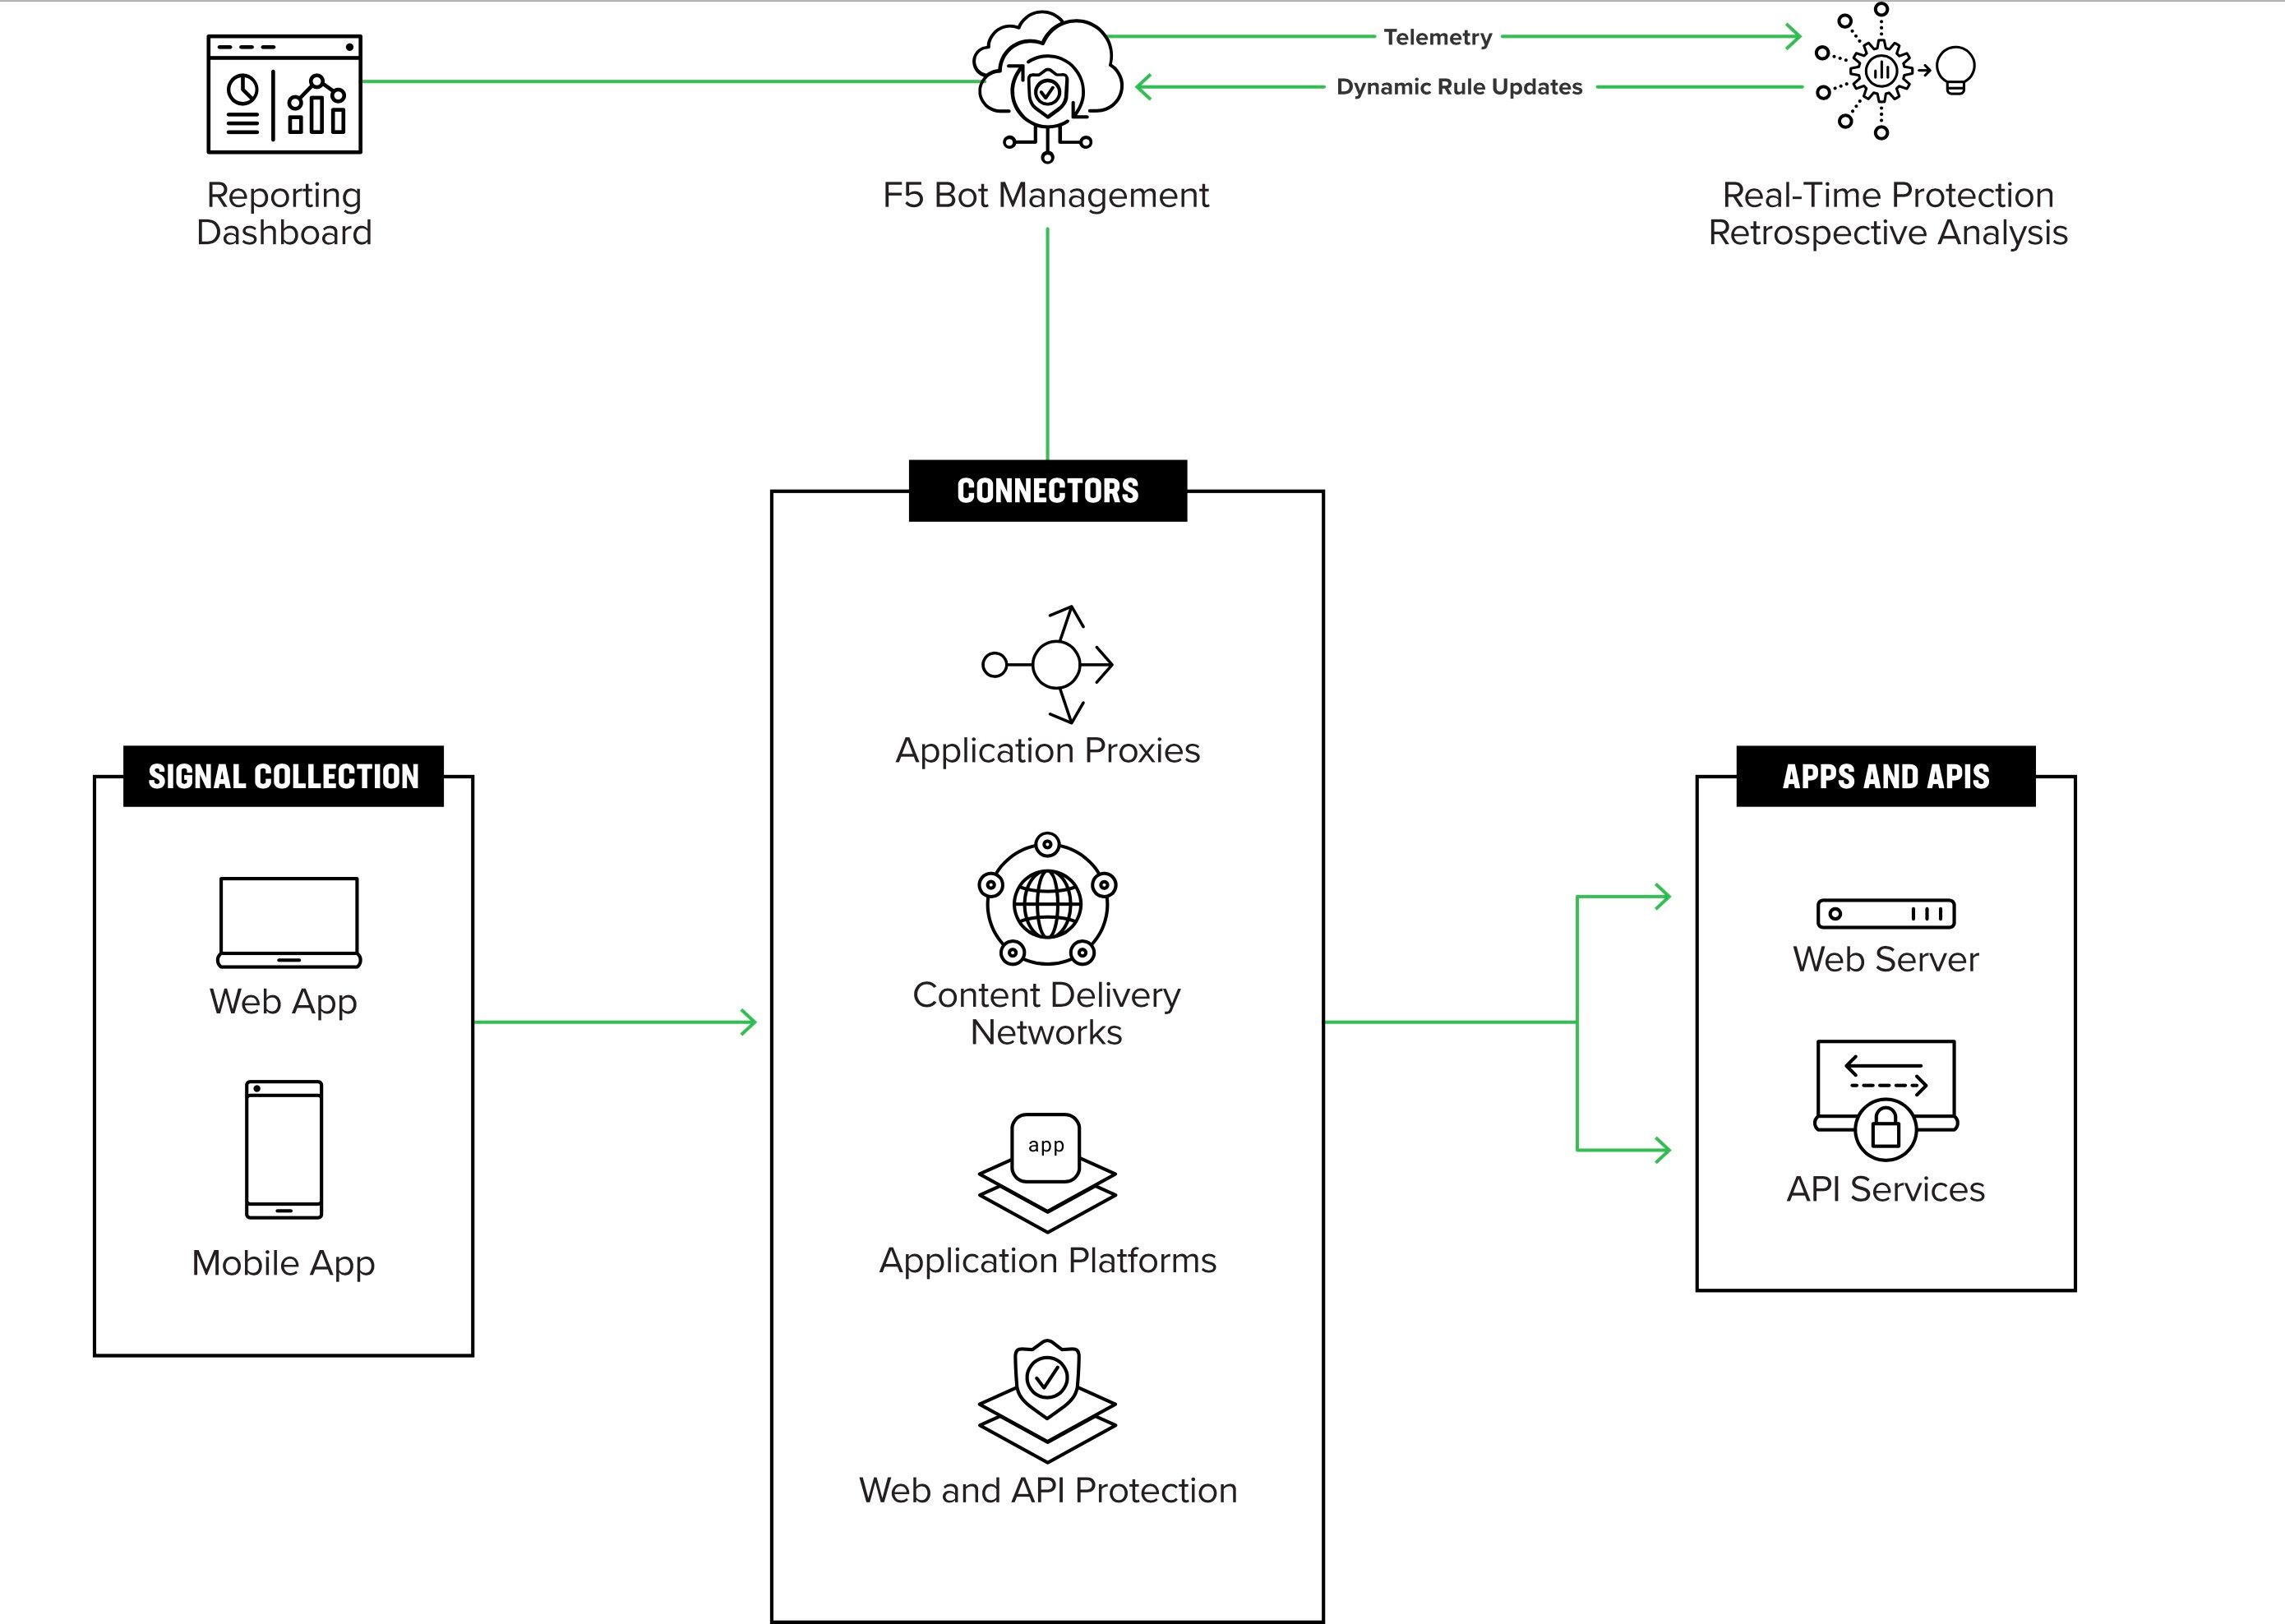
Il est désormais possible de déployer une protection contre les bots n’importe où afin de protéger les applications et les API partout, grâce à des points d’insertion dans différents clouds et différentes architectures qui permettent une protection rapide et robuste, tout en réduisant la complexité, en améliorant la fiabilité et en favorisant l’innovation, avec une gestion efficace des risques.
3. Êtes-vous en mesure de tirer le meilleur parti de vos investissements actuels en matière de sécurité ?
La plupart des équipes chargées de la sécurité et des risques ont déployé un ensemble complexe d’outils pour mener leurs activités et lutter contre des menaces en constante évolution. Il peut s’agir, par exemple, de pare-feu d’applications web, de proxys applicatifs et de plateformes applicatives en tant que service pour le commerce électronique. Si la consolidation peut sembler séduisante, une stratégie de sécurité fondée sur les meilleures solutions du marché et une défense en profondeur reste toujours d’actualité.
En fait, tirer parti des investissements existants tout en renforçant les défenses contre les bots et l’automatisation malveillante constitue une solution idéale pour les professionnels qui disposent de peu de temps pour se familiariser avec les aspects opérationnels d’un nouvel outil ou d’une nouvelle plateforme de sécurité. Cela permet également d’harmoniser les équipes qui, autrement, se concentrent sur différentes étapes du cycle de vie des attaques industrialisées — lequel commence généralement par des bots et une automatisation malveillante, mais peut aboutir à une fraude s’il n’est pas détecté.
Le fournisseur idéal peut optimiser les investissements de sécurité existants et réduire la charge opérationnelle des équipes chargées de la sécurité et de la lutte contre la fraude, afin qu’elles puissent se concentrer sur des initiatives stratégiques de gestion des risques.
4. Quels types de contrôles le fournisseur utilise-t-il pour empêcher toute altération ou tout contournement ?
Des acteurs malveillants motivés et expérimentés auront recours à la reconnaissance et à la rétro-ingénierie pour contourner les défenses contre l’automatisation et échapper à la détection. Les forums du dark web regorgent d’exemples expliquant comment contourner les plateformes courantes de gestion des bots. Des boutiques d’empreintes numériques sur le darknet vendent des jetons clients volés. Les frameworks d’automatisation continuent d’évoluer et peuvent imiter voire adopter un comportement humain (par exemple, en s’intégrant à des services de résolution de CAPTCHA).
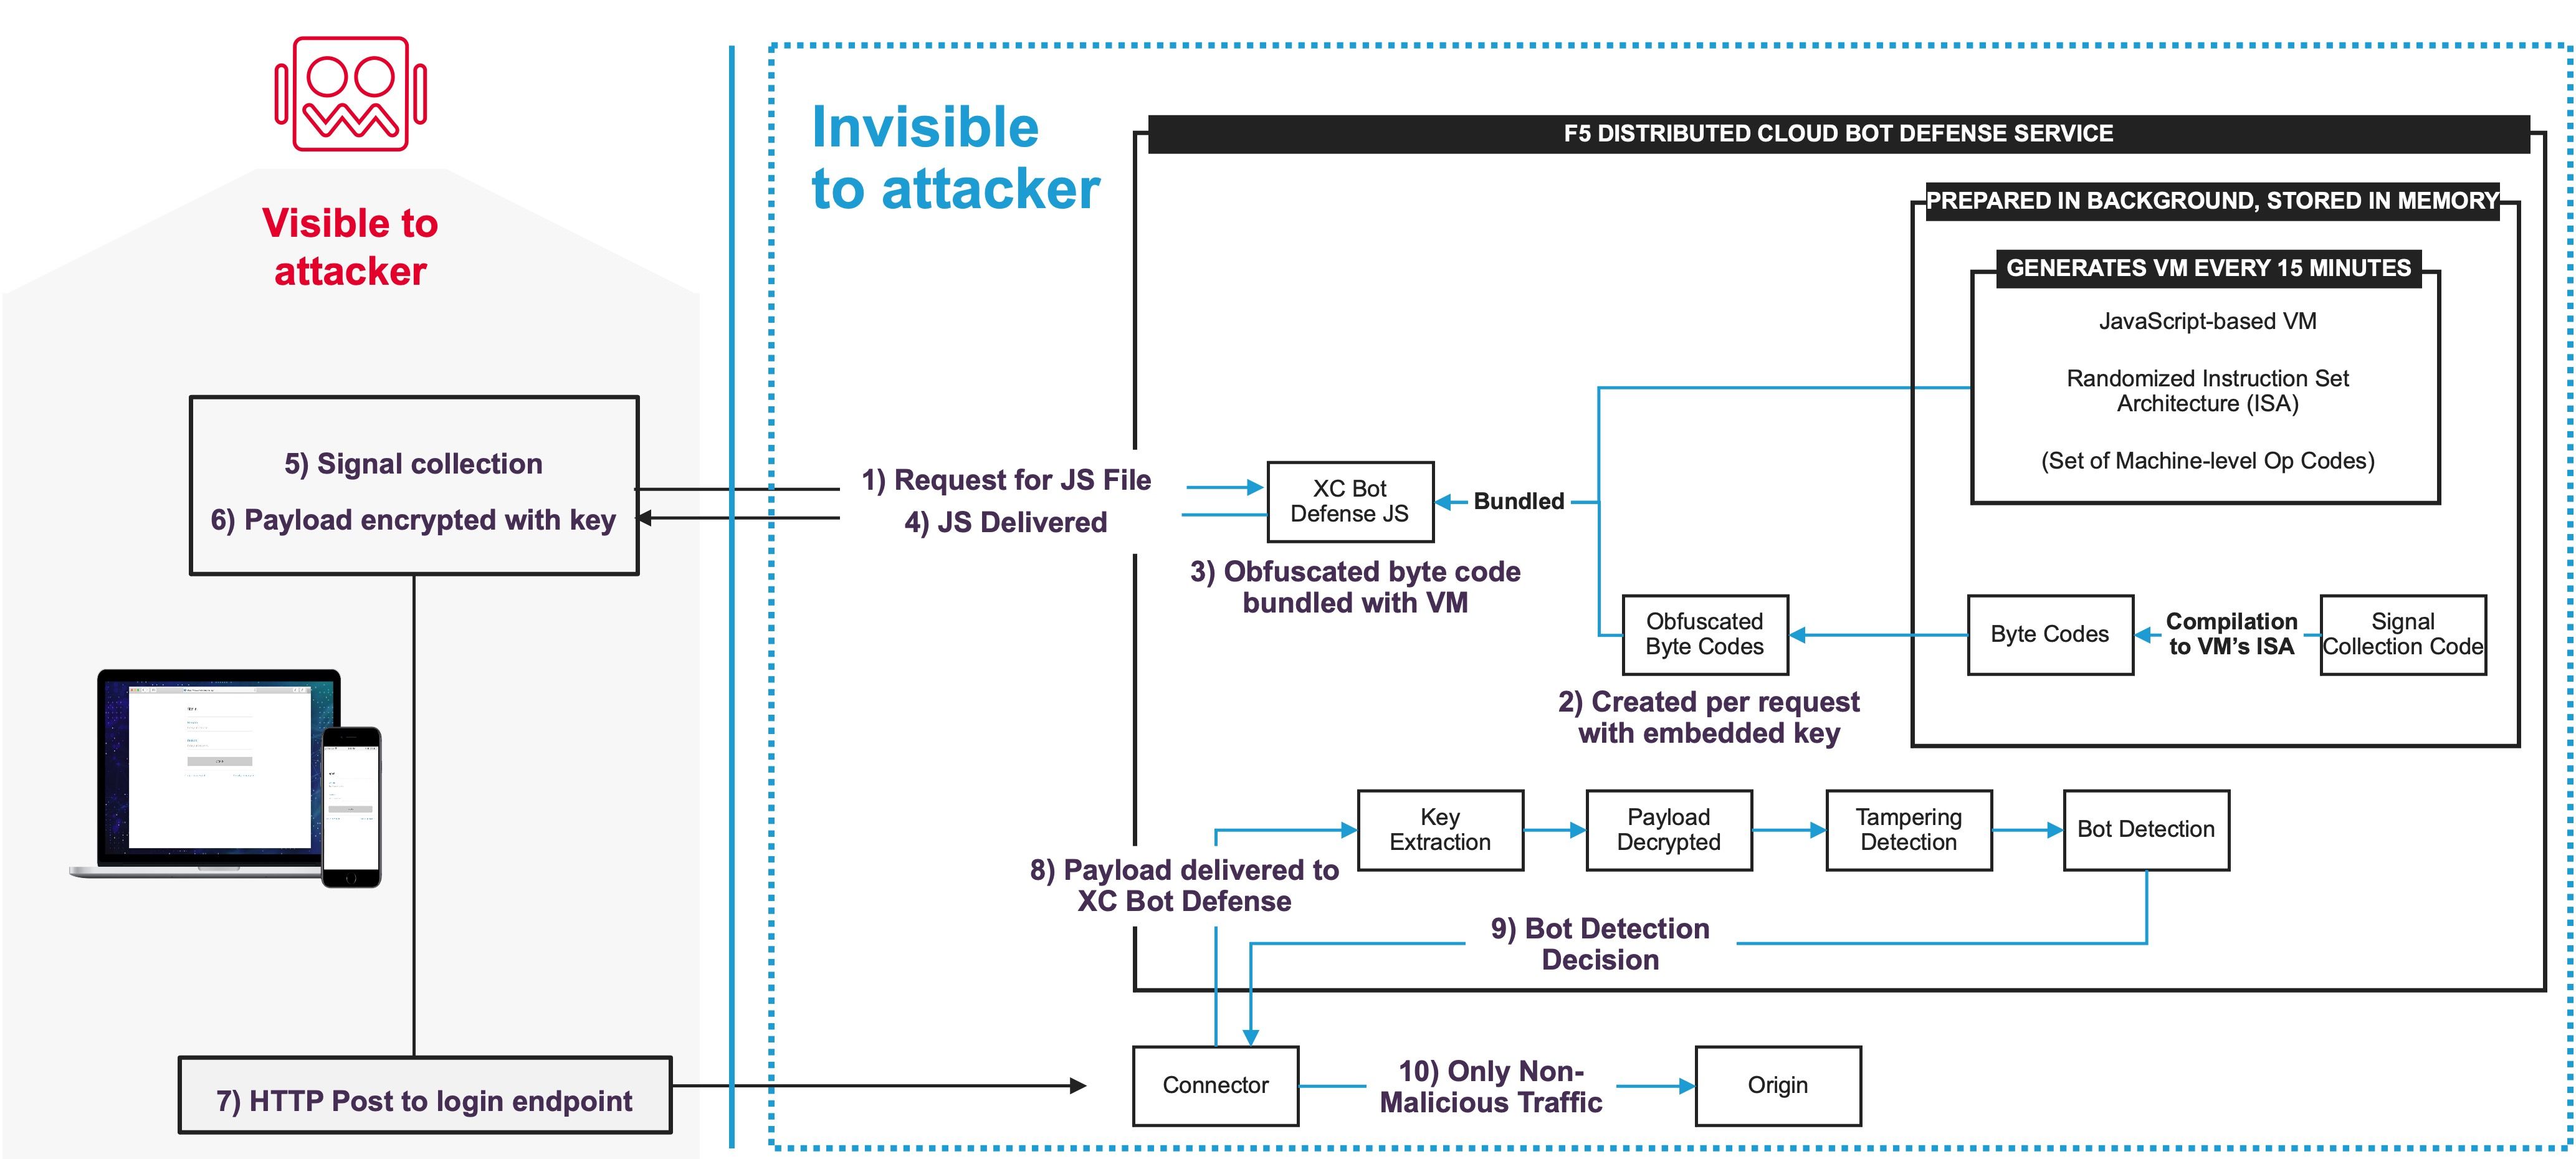
La meilleure défense ? Fonder la détection sur un large éventail de signaux avancés liés au réseau, à l’appareil, à l’environnement et au comportement, en s’appuyant sur une télémétrie robuste et fortement chiffrée/obscurcie, pratiquement impossible à usurper. Le JavaScript de F5 repose sur des implémentations sur mesure propres à chaque client, ainsi que sur de fréquentes randomisations du bytecode au sein des codes d’opération de niveau machine, ce qui rend toute rétro-ingénierie irréaliste sur le plan des ressources informatiques. Cet avantage technologique permet une détection précise et la mise en œuvre de contre-mesures de sécurité résistantes aux manipulations des attaquants.
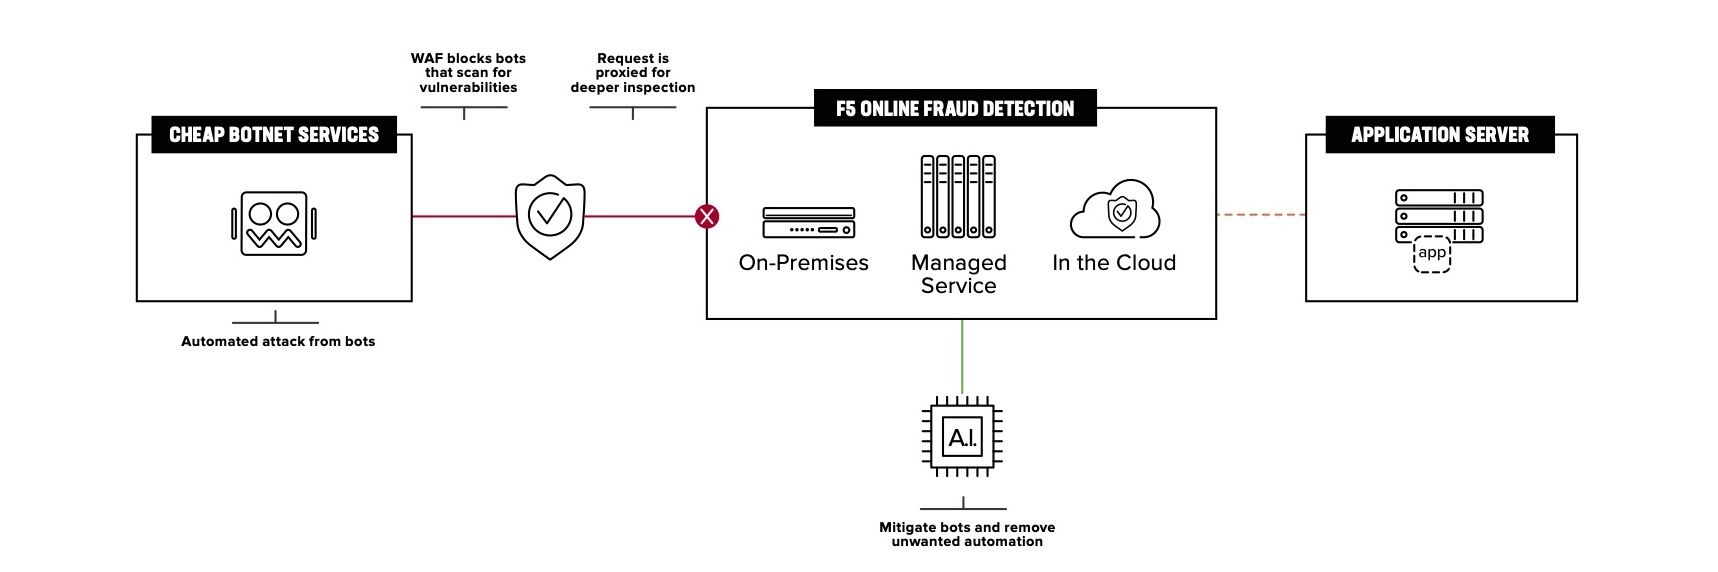
En outre, l’analyse rétrospective basée sur l’IA et la surveillance continue assurée par les membres de l’équipe du centre des opérations de sécurité (SOC) peuvent révéler des schémas de trafic inhabituels ou des tentatives de falsification.
Réduisez à néant le retour sur investissement de la cybercriminalité en rendant toute réussite impossible, ou si peu rentable qu’elle en devient irréalisable.
5. Le service fournit-il des mécanismes de contrôle pour prévenir les attaques menées par l’intermédiaire d’API tierces et d’agrégateurs ?
Vos clients exigent simplicité et valeur ajoutée. Cela implique souvent de disposer d’une vue consolidée des comptes ou des services. Mais comment autoriser des intégrations tierces sans comprendre pleinement les risques involontaires qu’elles peuvent engendrer ? Mieux vaut le déterminer rapidement, car sinon, vos concurrents sauront en tirer parti.
La gestion des bots doit soutenir les opportunités commerciales rendues possibles par les intégrations tierces sans introduire de risque de compromission par le biais de ces intégrations. Comment ? En s’appuyant sur des politiques permettant un contrôle précis des agrégateurs autorisés et légitimes, ainsi que des permissions associées, plutôt que d’adopter une fausse dichotomie consistant à autoriser ou à interdire tous les agrégateurs.
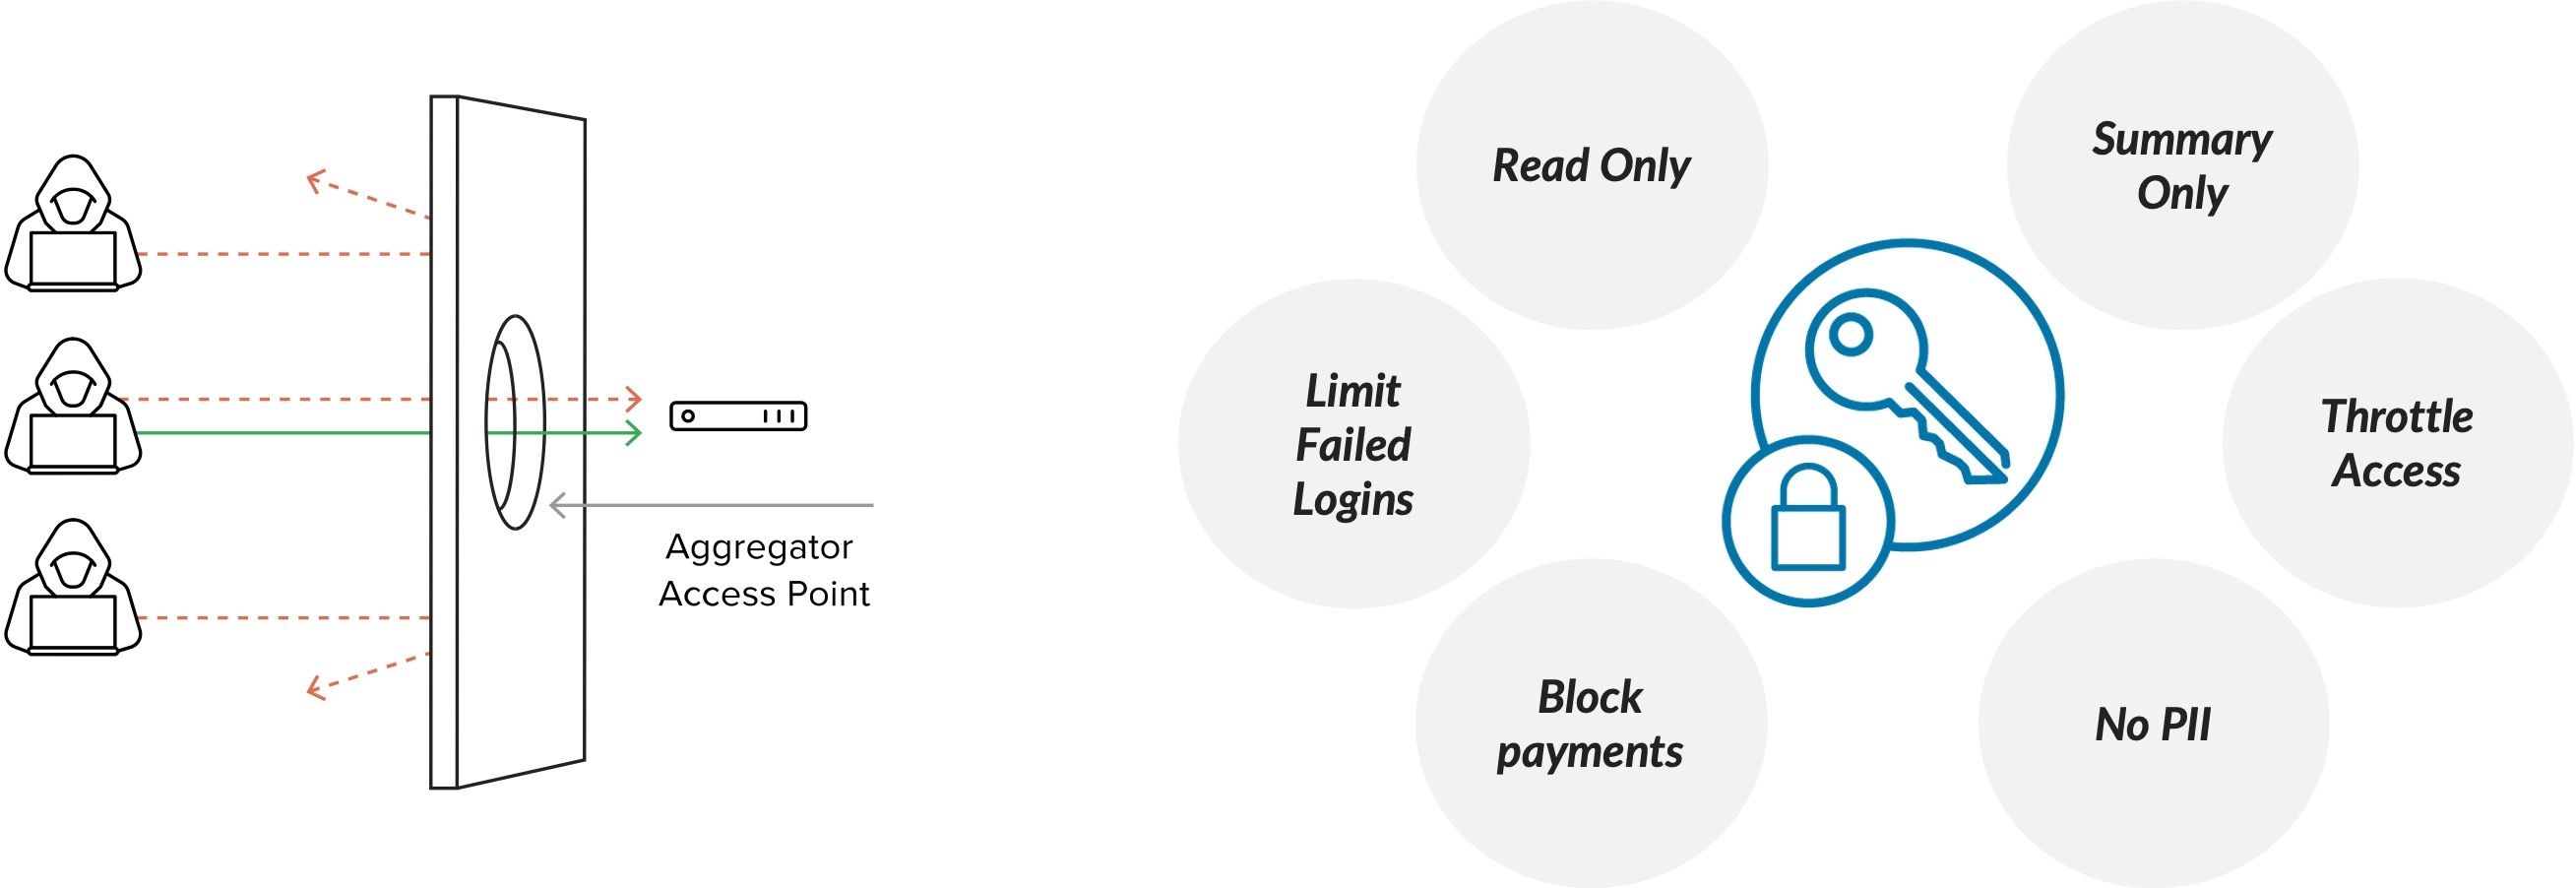
6. Combien de niveaux de détection le fournisseur propose-t-il ?
La cybercriminalité, comme toute forme de criminalité, repose sur trois éléments : les moyens, le mobile, et l’occasion. Pour certaines organisations, notamment dans le secteur des services financiers, la valeur perçue des comptes laisse entrevoir un retour sur investissement perçu comme attractif, ce qui renforce le mobile. Si l’acteur malveillant ainsi motivé est expérimenté, mieux vaut vous préparer à rejoindre la cellule de crise pour une bonne vieille bataille de bots.
C’est pourquoi il est impératif de recourir à plusieurs niveaux de détection reposant sur une télémétrie précise et pérenne, sur une intelligence artificielle hautement entraînée au sein d’un réseau diversifié de défense collective, ainsi que sur des analyses en temps réel et rétrospectives. Une approche en deux étapes faisant appel à l’IA et à des « unités carbone » (des humains) offre une protection et une agilité optimales pour déployer des contre-mesures de manière autonome et/ou délibérée afin de déstabiliser les adversaires motivés et, à terme, de les dissuader.
7. Le service est-il capable de s’adapter à la posture de sécurité et au modèle opérationnel que vous souhaitez adopter ?
Vous souhaitez déployer rapidement une solution robuste et autonome de lutte contre les bots afin de ne plus avoir à vous en préoccuper ? C’est possible. Vous souhaitez garder le contrôle de votre posture de sécurité tout en renforçant l’expertise de vos équipes chargées de la sécurité et de la lutte contre la fraude grâce à un conseiller de confiance ? C’est possible. Vous ne savez pas encore quelle approche adopter, mais souhaitez évaluer différentes options sans être lié à un modèle de déploiement ou d’exploitation particulier ? C’est possible.
Quand agilité et sécurité se conjuguent, le résultat peut être tout à fait remarquable. Dans tous les cas, votre fournisseur de solutions de protection contre les bots doit être à vos côtés et prêt à rejoindre la cellule de crise si nécessaire pour protéger votre entreprise contre les compromissions et les abus.
8. Quels types de mesures d’atténuation le service met-il en œuvre ?
Bon. Il est temps d’avouer mon erreur de débutant. Un jour, j’ai employé le mot « blocage » un peu trop facilement pour parler de l’atténuation des bots, ce qui m’a valu un passage sur le banc de touche et une leçon de la part de l’un de nos plus grands experts. Le type de mesure d’atténuation varie. Tout dépend de la situation. C’est une partie d’échecs.
L’action appropriée peut consister à surveiller discrètement le compte sentinelle de l’attaquant ou à optimiser l’authentification d’un client de confiance.
Il est possible qu’un attaquant soit autorisé à créer de faux comptes, mais qu’il ne puisse ensuite pas s’y connecter.
Il est parfois judicieux de bloquer purement et simplement une requête suspectée d’être frauduleuse. Dans d’autres cas, la requête doit être redirigée vers un pot de miel ou recevoir en réponse une page web personnalisée.
Si une intention malveillante est suspectée, par exemple de la part d’un extracteur de contenu ou d’un agrégateur compromis, la gestion des bots peut transformer les requêtes en transit afin de tromper les attaquants en les induisant en erreur, de limiter l’accès à certaines fonctions de l’application, de réduire le débit du trafic ou de signaler les requêtes en vue d’actions de suivi et de leur ajout à des listes de surveillance.
En définitive, les équipes de sécurité doivent être en mesure d’appliquer des contrôles d’atténuation granulaires en fonction du type, de la source et de la cible du trafic. Les contre-mesures doivent également être dynamiques et adaptables afin de répondre à l’attaque en cours.
N’oubliez pas que l’efficacité réelle va au-delà de l’efficacité théorique. Fini le blocage de l’écrivain pour moi.
9. Le fournisseur peut-il utiliser des contrôles de sécurité pour améliorer les résultats de l’entreprise ?
Les organisations peuvent améliorer plusieurs résultats commerciaux en mettant en œuvre une protection efficace contre les bots afin de sécuriser les applications et API critiques. Tout repose sur trois questions essentielles : êtes-vous un être humain ? Êtes-vous bien la personne que vous prétendez être ? Quelles sont vos intentions ? En répondant systématiquement à ces trois questions pour chaque interaction du parcours numérique, vous êtes en bonne voie pour utiliser les technologies de sécurité afin d’améliorer les résultats commerciaux.
Par exemple :
- Amélioration de la conversion, de la rétention et de la fidélité
- Augmentation du chiffre d’affaires
- Réduction des pertes nettes
- Complexité réduite
- Efficacité opérationnelle accrue
- Moins de fraude, moins de frictions, moins d’efforts
10. Le fournisseur a-t-il fait ses preuves face à des cybercriminels et à des États-nations sophistiqués et déterminés ?
En choisissant le bon fournisseur de solutions de lutte contre les bots, vous pouvez protéger vos applications critiques, quels que soient leur architecture, le cloud ou le CDN utilisés, grâce à une sécurité efficace, facile à utiliser et éprouvée sur le terrain.
L’objectif de toute solution est de rester résiliente, quoi que fassent les attaquants, afin qu’ils ne tirent aucun bénéfice de leur investissement. Ils finiront par abandonner leurs efforts et passer à autre chose.
Il est judicieux d’envisager des fournisseurs qui protègent les marques les plus prestigieuses au monde contre les cybercriminels les plus sophistiqués grâce à des défenses axées sur les résultats et centrées sur l’efficacité.
Pour en savoir plus : https://www.f5.com/solutions/application-security/bot-management
À propos de l’auteur
Articles de blog associés

F5 NGINXaaS pour Google Cloud : des applications résilientes et évolutives
Découvrez comment NGINXaaS s’intègre à Google Cloud pour renforcer les performances et la sécurité, et préparer vos applications critiques à un avenir propulsé par l’IA.

L’intégration de F5 Web Application Firewall (WAF) à AWS est disponible dès aujourd’hui
En faisant appel à un partenaire de déploiement AWS WAF tel que F5, vous pouvez renforcer la sécurité de vos applications web grâce à des règles personnalisées qui bloquent les schémas d’attaque courants, comme les injections SQL ou les attaques par scripts intersites (XSS).
Appliquer le principe de Peter Parker à l’inspection TLS
« Un grand pouvoir implique de grandes responsabilités. » Si l’on en trouve des échos chez Voltaire et Churchill, cette citation est surtout connue grâce aux bandes dessinées Spider-Man, où elle est attribuée à l’oncle Ben. Bien entendu, si cette phrase est si répandue dans la culture populaire, c’est notamment parce qu’elle peut s’appliquer à une multitude de situations et de sujets, y compris à l’inspection TLS.
Le NetOps a besoin de défenseurs, pas d’adversaires
Il est important de reconnaître que les équipes NetOps ne sont pas toujours celles qui font obstacle au déploiement de la dernière nouveauté, application ou service. Les freins à la rapidité sont souvent dus au fait que les organisations n’adoptent pas tous les principes du DevOps lorsqu’elles cherchent à transformer leurs opérations informatiques.
Mise à jour des services applicatifs : sécurité, rapidité et visiteurs suspects
Il est de nouveau temps de nous pencher sur les services applicatifs que les entreprises utilisent réellement pour rendre leurs applications plus rapides et plus sûres. On constate notamment une hausse du recours aux services de protection contre les bots, ainsi que la progression lente mais régulière de HTTP/2. Bien qu’il ne s’agisse pas d’une application…
Les templates prennent le contrôle du cloud
Les modèles s’imposent dans le cloud. Lisez le blog de F5 pour découvrir comment l’infrastructure en tant que code et les API déclaratives automatisent la mise à disposition des applications.