Ceci est le dernier article d’une série consacrée aux défis liés à la transformation numérique.
- La vérité surprenante sur la transformation numérique
- La vérité surprenante sur la transformation numérique : le chaos du cloud
- La vérité surprenante sur la transformation numérique : faire l’impasse sur la sécurité
- La vérité surprenante sur la transformation numérique : les déséconomies d’échelle
Confusion autour des conteneurs.
L’un des principaux objectifs des conteneurs et de l’orchestration qui les gère (sans effort, à ce qu’on nous dit) est de permettre une mise à l’échelle efficace. D’autres avantages, principalement axés sur le développement, motivent le choix d’adopter les conteneurs, mais du point de vue des NetOps, il est surtout question de mise à l’échelle et de sécurité — ou plutôt de son absence.
Les architectures de mise à disposition traditionnelles ne fonctionnent pas dans les environnements de conteneurs. Les communications sont irrégulières, dynamiques et imprévisibles. Elles se multiplient et l’environnement est extrêmement volatil. Son état actuel ne sera plus le même dans deux minutes, et encore moins dans dix.
Mais vous devez tout de même fournir des services réseau et de sécurité essentiels aux « applications » au sein de l’environnement de conteneurs. Vous ne pourrez pas y intégrer la gestion des identités et des accès, ni gérer les certificats sur des instances variables. La terminaison SSL au niveau de l’application devient un véritable cauchemar, tant pour vous que pour les applications elles-mêmes. Même les dispositifs de sécurité applicative, comme la protection contre les bots et les protections contre les dix principaux risques de l’OWASP, deviennent problématiques : où les intercaler dans un environnement aussi volatil ? De plus, il n’est pas question d’associer chaque service d’un environnement de conteneurs à une adresse IP publique. Vous avez besoin d’un chemin entrant sécurisé pour fournir des services applicatifs sans perturber le fonctionnement interne de l’environnement.
Heureusement, les applications déployées sous forme de plusieurs microservices dans un environnement de conteneurs restent des applications (voire des API) et disposent d’un point de terminaison « propre à l’application », qui permet d’établir un chemin entrant sécurisé sans perturber l’environnement de conteneurs. Cela permet de mettre en place une architecture réseau à deux branches, fondée sur les principes traditionnels de stabilité et de mise à l’échelle, tout en adoptant des approches modernes de mise à l’échelle logicielle pour les conteneurs. Cette architecture à deux niveaux fournit un point de terminaison fiable et sécurisé permettant de passer de la dorsale nord-sud aux chemins est-ouest au sein d’un environnement de conteneurs.
Architecture à deux niveaux
Une architecture à deux niveaux offre la fiabilité et la sécurité nécessaires, tout en assurant la rapidité et l’évolutivité requises par les applications conteneurisées. En maîtrisant le chaos des conteneurs, vous préservez un environnement gérable et isolez l’infrastructure partagée de l’entropie inhérente aux applications conteneurisées. Cela présente l’avantage inattendu de prendre en charge un pipeline de production soumis à des changements variables. Si les applications peuvent évoluer plus fréquemment dans l’environnement conteneurisé, les modifications apportées à la gestion des identités et des accès, ainsi qu’aux autres services liés à la sécurité, sont probablement moins fréquentes. Les mises à jour peuvent être effectuées indépendamment les unes des autres, ce qui permet aux équipes DevOps d’avancer plus rapidement sans surcharger les équipes NetOps chargées du trafic nord-sud.
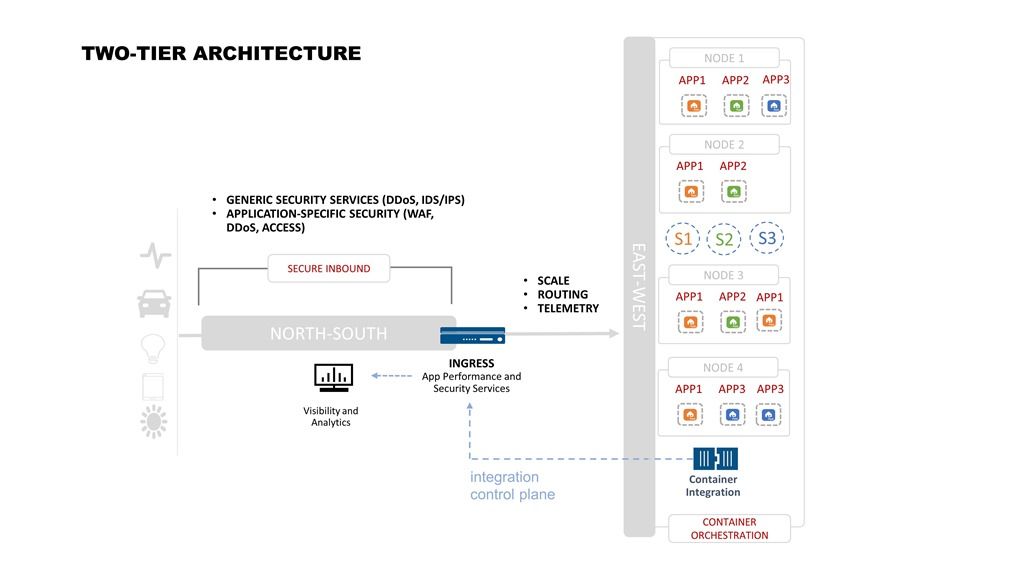
Le point d’entrée peut gérer les politiques propres à l’application (performances et certains aspects de la sécurité), tandis que le reste du réseau entrant sécurisé prend en charge les autres fonctions. L’intégration de conteneurs dans des environnements de production hébergeant des applications existantes s’en trouve ainsi facilitée et moins contraignante, car cette approche est la moins perturbatrice.
Il est important de garder à l’esprit que, pour qu’une architecture à deux niveaux fonctionne, le point d’entrée devient de fait l’application, ou du moins son équivalent virtuel.
Même s’il existe une centaine de microservices de l’autre côté du « mur » de conteneurs, l’ingress constitue le point de contrôle stratégique qui permet la mise à l’échelle et l’accessibilité, tout en protégeant les applications contre les menaces externes. Utilisez l’ingress pour appliquer les services qu’il est préférable de prendre en charge avant que le trafic ne pénètre dans l’univers instable et incertain des conteneurs.
…Et voilà qui conclut notre exploration de la surprenante vérité sur la transformation numérique. Il existe bien d’autres pièges et obstacles à surmonter, mais les quatre abordés dans cette série — le chaos du cloud, la sécurité négligée, les déséconomies d’échelle et la confusion liée aux conteneurs — figurent probablement parmi les plus critiques.
Si vous êtes conscient des répercussions du changement, vous pourrez exploiter la puissance de l’automatisation, de la sécurité logicielle, de la mise à l’échelle et des nouvelles architectures pour réussir votre transition vers le nouveau centre de données.
À propos de l’auteur

Lori MacVittie est ingénieure émérite et évangéliste en chef au sein du bureau du directeur technique de F5. Elle possède une expertise approfondie dans la fourniture d’applications, les stratégies d’automatisation et les infrastructures. Elle est réputée pour sa capacité à rendre la complexité intelligible, qu’elle définisse des garde-fous pour les agents d’IA, analyse des architectures multicloud fragiles ou explore les limites des systèmes évolutifs. Elle cumule plus de trente ans d’expérience dans le secteur, couvrant le développement d’applications, l’architecture informatique ainsi que l’exploitation des réseaux et des systèmes. Avant de rejoindre F5, elle a été rédactrice spécialisée dans les technologies et a reçu plusieurs distinctions. MacVittie est titulaire d’un master en informatique et est une autrice prolifique dont les publications couvrent la sécurité, le cloud et l’architecture d’entreprise. Elle est également une passionnée de jeux de société et de jeux vidéo, et assume pleinement ses avis bien tranchés sur le fromage.
Autres articles de Lori Mac VittieArticles de blog associés

F5 NGINXaaS pour Google Cloud : des applications résilientes et évolutives
Découvrez comment NGINXaaS s’intègre à Google Cloud pour renforcer les performances et la sécurité, et préparer vos applications critiques à un avenir propulsé par l’IA.

L’intégration de F5 Web Application Firewall (WAF) à AWS est disponible dès aujourd’hui
En faisant appel à un partenaire de déploiement AWS WAF tel que F5, vous pouvez renforcer la sécurité de vos applications web grâce à des règles personnalisées qui bloquent les schémas d’attaque courants, comme les injections SQL ou les attaques par scripts intersites (XSS).
Appliquer le principe de Peter Parker à l’inspection TLS
« Un grand pouvoir implique de grandes responsabilités. » Si l’on en trouve des échos chez Voltaire et Churchill, cette citation est surtout connue grâce aux bandes dessinées Spider-Man, où elle est attribuée à l’oncle Ben. Bien entendu, si cette phrase est si répandue dans la culture populaire, c’est notamment parce qu’elle peut s’appliquer à une multitude de situations et de sujets, y compris à l’inspection TLS.
Le NetOps a besoin de défenseurs, pas d’adversaires
Il est important de reconnaître que les équipes NetOps ne sont pas toujours celles qui font obstacle au déploiement de la dernière nouveauté, application ou service. Les freins à la rapidité sont souvent dus au fait que les organisations n’adoptent pas tous les principes du DevOps lorsqu’elles cherchent à transformer leurs opérations informatiques.
Mise à jour des services applicatifs : sécurité, rapidité et visiteurs suspects
Il est de nouveau temps de nous pencher sur les services applicatifs que les entreprises utilisent réellement pour rendre leurs applications plus rapides et plus sûres. On constate notamment une hausse du recours aux services de protection contre les bots, ainsi que la progression lente mais régulière de HTTP/2. Bien qu’il ne s’agisse pas d’une application…
Les templates prennent le contrôle du cloud
Les modèles s’imposent dans le cloud. Lisez le blog de F5 pour découvrir comment l’infrastructure en tant que code et les API déclaratives automatisent la mise à disposition des applications.