Pendant des années, la gestion des vulnérabilités a suivi un schéma bien établi. Une vulnérabilité était découverte et divulguée, les équipes de sécurité évaluaient le risque, les organisations testaient un correctif, puis les correctifs passaient par les processus de contrôle des changements et les fenêtres de maintenance avant d’être déployés en production.
Ce modèle reposait sur une ressource que les organisations pouvaient facilement considérer comme acquise : le temps.
Aujourd’hui, ce temps se réduit. L’intelligence artificielle accélère la découverte de vulnérabilités, le développement d’exploits et l’automatisation des attaques. À mesure que ces capacités s’améliorent et se démocratisent, les équipes de sécurité sont confrontées à un décalage fondamental. Les attaquants peuvent de plus en plus agir à la vitesse des machines, tandis que les défenseurs doivent toujours composer avec les contraintes des systèmes informatiques d’entreprise.
“La réponse n’est pas d’abandonner les fondamentaux de la sécurité ni de miser sur l’IA comme solution miracle. Il s’agit de déterminer comment les organisations peuvent préserver ces fondamentaux alors que le temps dont elles disposent pour les mettre en pratique a radicalement changé.”
La course aux vulnérabilités a changé
Les chiffres illustrent à quel point la donne a changé.
Comme je l’explique lors du sommet virtuel de F5 intitulé « Post-Mythos Security Summit », en 2018, le délai moyen entre la divulgation d’une vulnérabilité et son exploitation dépassait deux ans, ce qui laissait aux équipes de défense environ 771 jours de répit. En 2021, ce délai était tombé à environ 10 mois. En 2024, il était de 53 jours. En 2025, il n’était plus que de trois semaines environ.
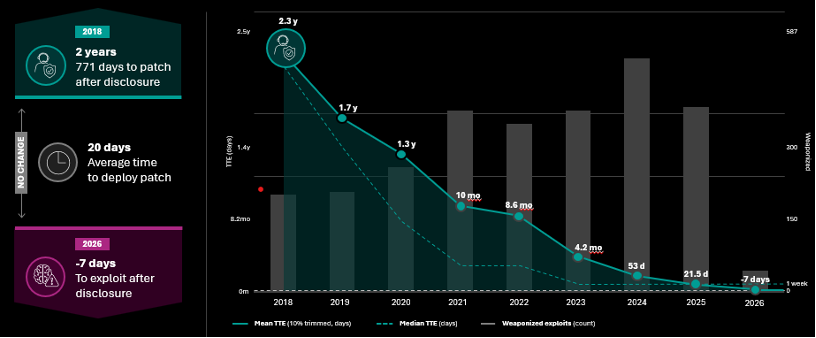
Aujourd’hui, les données de Mandiant M-Trends situent cette estimation à moins sept jours. Autrement dit, l’exploitation peut commencer une semaine avant qu’une vulnérabilité ne soit rendue publique. Dans le même temps, le délai moyen nécessaire au déploiement des correctifs reste pratiquement inchangé, à environ 20 jours, malgré la réduction drastique du temps dont disposent les équipes de défense.
Cela ne signifie pas que les équipes de sécurité et les équipes informatiques doivent simplement travailler plus vite. Le déploiement d’un correctif dans l’ensemble d’un environnement d’entreprise nécessite des tests, un contrôle des changements, une planification de la maintenance, des mesures de protection de la disponibilité et une coordination entre les équipes. Ces processus ont de bonnes raisons d’exister. Précipiter la mise en production d’un changement peut engendrer ses propres risques pour la sécurité et l’activité de l’entreprise.
Le problème est que ces processus ont été conçus pour un contexte de sécurité dans lequel les équipes de défense disposaient généralement de plus de temps.
Les capacités offensives deviennent plus accessibles
L’IA de pointe permet également à de nouveaux acteurs d’agir plus rapidement.
Les modèles les plus avancés concentrent une grande partie de l’attention, mais la tendance de fond est peut-être plus importante. Les modèles d’IA largement accessibles sont déjà capables d’aider à accomplir des tâches telles que la rétro-ingénierie, les tests d’intrusion et la recherche de vulnérabilités. Parallèlement, de nouveaux projets voient le jour autour de simulations d’attaques assistées par des agents et de l’évaluation des vulnérabilités web.
Les capacités initialement réservées aux technologies de pointe le restent rarement indéfiniment. À mesure que les modèles s’améliorent et que les outils offensifs deviennent plus faciles à utiliser, les techniques avancées de découverte de vulnérabilités et de développement d’exploits sont devenues accessibles à un éventail plus large d’acteurs malveillants.
La gestion des vulnérabilités n’est alors plus une course contre d’autres opérateurs humains : elle est de plus en plus dictée par l’automatisation. Cela soulève une question dérangeante : que se passe-t-il lorsque les attaquants peuvent agir avant qu’une organisation ait pu terminer le déploiement de ses correctifs en toute sécurité ?
L’application de correctifs ne peut pas tout résoudre
L’application de correctifs reste essentielle. Mais lorsque l’exploitation d’une vulnérabilité peut précéder sa divulgation, les organisations ne peuvent pas présumer que les seules mesures correctives suffiront à réduire assez rapidement la période d’exposition. Abandonner purement et simplement les garde-fous opérationnels qui garantissent la sécurité des modifications logicielles n’est pas non plus envisageable.
Les responsables de la sécurité doivent plutôt envisager de manière plus globale la période entre la découverte d’une vulnérabilité et sa correction. Comment les organisations peuvent-elles réduire leur exposition pendant qu’un correctif passe par les étapes de test et de validation requises ? Comment peuvent-elles identifier les actifs à traiter en priorité ? Comment peuvent-elles garantir une réaction plus rapide des dispositifs de sécurité sans engendrer de risques opérationnels inacceptables ?
Ces questions relèvent désormais à la fois de la sécurité et des opérations. Elles témoignent également d’une évolution plus profonde de la manière dont les organisations devraient envisager la résilience.
L’objectif n’est pas simplement d’accélérer les processus existants, mais de créer un modèle opérationnel capable de répondre aux menaces fondées sur l’IA tout en préservant la rigueur, la visibilité et la responsabilisation dont les entreprises ont toujours besoin.
Si la technologie jouera un rôle essentiel dans votre réponse, elle ne constitue qu’une partie de la solution. Les organisations sont souvent en difficulté non pas parce qu’elles manquent d’outils de sécurité, mais parce que leurs opérations ne parviennent pas à suivre l’évolution des menaces.
Que se passe-t-il lorsque le délai pour appliquer les correctifs tombe à zéro ?
Lors de ma session au F5 Post Mythos Security Summit, « Quand l’application de correctifs ne suffit plus à suivre le rythme, » je passe de la théorie à la pratique en examinant les mesures que les responsables de la sécurité et des opérations peuvent prendre lorsque les délais de remédiation traditionnels se heurtent à des menaces évoluant à la vitesse de l’IA. Je propose également des mesures concrètes permettant aux organisations de renforcer leur posture de sécurité et je présente l’approche de F5 pour aider les équipes de défense à suivre le rythme.
La réponse n’est pas d’abandonner les fondamentaux de la sécurité ni de miser sur l’IA comme solution miracle. Il s’agit de déterminer comment les organisations peuvent préserver ces fondamentaux alors que le délai dont elles disposent pour les mettre en œuvre a radicalement changé.
Regardez mon intervention à la demande lors du F5 Post-Mythos Security Summit pour en savoir plus sur les approches modernes de gestion des correctifs à l’ère de l’IA de pointe.
À propos de l’auteur
Michael est responsable de la stratégie et de sa mise en œuvre à l’échelle de l’entreprise afin de placer la sécurité et la résilience au cœur de ses activités. Il dirige les équipes de F5 chargées de la sécurité, des risques et des opérations numériques, garantissant ainsi une confiance opérationnelle de bout en bout aux clients, aux partenaires et aux collaborateurs. Montoya a rejoint l’équipe de direction de F5 en octobre 2025, après avoir siégé au conseil d’administration de F5 de 2021 à 2025. Avant de rejoindre F5, Montoya était directeur des opérations chez BlueVoyant. Il avait auparavant occupé le poste de directeur de la sécurité des systèmes d’information chez Equinix et Digital Realty. Il a passé plus de dix ans chez Microsoft à des postes de direction à l’échelle mondiale, notamment en tant que directeur de la cybersécurité, DSI/RSSI régional pour la région EMEA et l’Asie, et responsable mondial des opérations des centres de données.
Autres articles de Michael MontoyaArticles de blog associés

IA et cybersécurité
Découvrez comment l’IA et la cybersécurité fonctionnent de concert. Découvrez comment l’IA et le machine learning (ML) permettent à votre entreprise de rester sécurisée, efficace et prête à innover avec F5.

Suivre le rythme de l’innovation de pointe ne suffit pas à faire avancer l’entreprise : se préparer à la réglementation de l’IA
À mesure que la réglementation de l’IA évolue, réfléchissez aux mesures de protection que vous pouvez mettre en place dès maintenant.

Les contrôleurs de mise à disposition d’applications reviennent au cœur des priorités stratégiques
L’IA rebat les cartes de la livraison d’applications. Nirav Shah de F5 revient sur la nouvelle étude de Gartner® consacrée aux ADC et explique ce qu’elle implique pour les décisions des entreprises en matière d’infrastructure.

Ce que nos clients nous disent sur l’IA, le multicloud hybride et la sécurité des applications
Le nouveau vice-président senior du marketing produit de F5 explique les pressions liées à l’IA auxquelles sont confrontés les dirigeants d’entreprise et ce dont ils ont besoin pour renforcer leur organisation.

Cinq niveaux de cyberrésilience antifragile transforment les pratiques en résultats
Découvrez comment cinq niveaux de résilience antifragile transforment les perturbations en comportements adaptatifs qui limitent les défaillances et renforcent l’architecture multicloud hybride.

Optimiser les pipelines d’IA en éliminant les goulets d’étranglement dans les charges de travail modernes
À mesure que les charges de travail d’IA montent en puissance, les entreprises constatent des ralentissements provenant du pipeline de données en amont qui alimente le modèle d’IA. Voici comment F5 BIG-IP peut les aider.