Networking for Kubernetes
Standardisez la mise en réseau Kubernetes, prenez en charge les charges de travail d’inférence IA et évoluez en toute sécurité, sans surcharge opérationnelle.
Déployez, sécurisez et faites évoluer vos applications, API et charges de travail d’IA sur Kubernetes
Kubernetes répond aux principaux défis opérationnels, mais ne contrôle pas le comportement du trafic. Lorsque les entreprises gèrent plusieurs clusters, locataires et équipes, ce contrôle peut entraîner une fragmentation des outils, une sécurité inégale, une visibilité de bout en bout limitée et des systèmes plus difficiles à exploiter. F5 Application Delivery and Security Platform (ADSP) étend aux environnements Kubernetes modernes des solutions de réseau, de sécurité et d’observabilité de niveau entreprise et prend en charge les charges de travail d’inférence de l’IA.
Standardisez la mise à disposition des applications Kubernetes
Harmonisez vos environnements grâce à une plateforme éprouvée de classe entreprise, plébiscitée par les équipes Platform et DevOps.
Étendez vos investissements ADC à Kubernetes
Connectez vos environnements ADC traditionnels à Kubernetes pour préserver vos investissements tout en permettant la mise à disposition d’applications modernes.
Préparez-vous à l’IA
Accélérez vos charges de travail d’IA grâce à une distribution d’applications optimisée pour l’IA sur Kubernetes, la plateforme de référence pour les applications d’IA.
Assurez une gouvernance à grande échelle
Appliquez des politiques cohérentes de gestion du trafic et de sécurité pour bénéficier d’une visibilité de bout en bout sur l’ensemble des clusters, des locataires, des équipes et des environnements.
Architecture de référence
Les schémas d’architecture de référence suivants sont conçus pour vous aider à comprendre la mise à disposition d’applications dans Kubernetes.
Mise en réseau dans Kubernetes
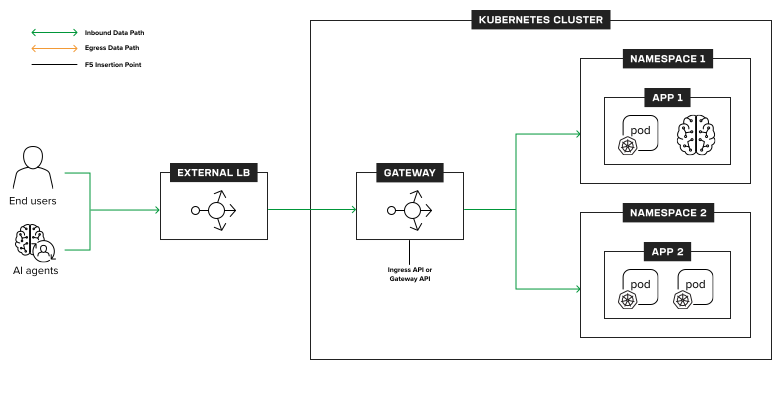
Networking for Kubernetes adapté à la production
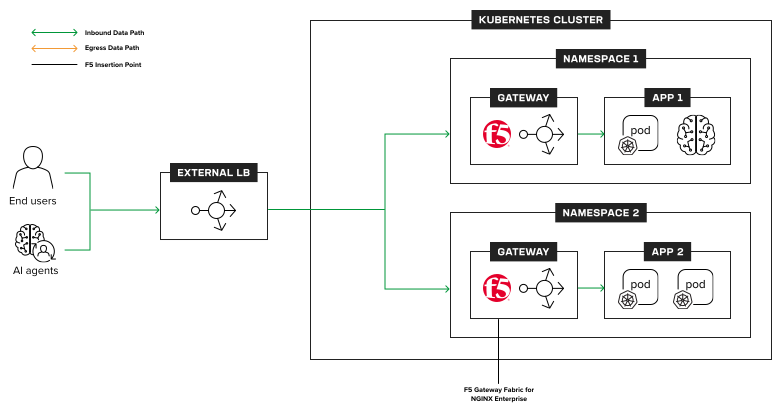
Networking for Kubernetes de qualité professionnelle
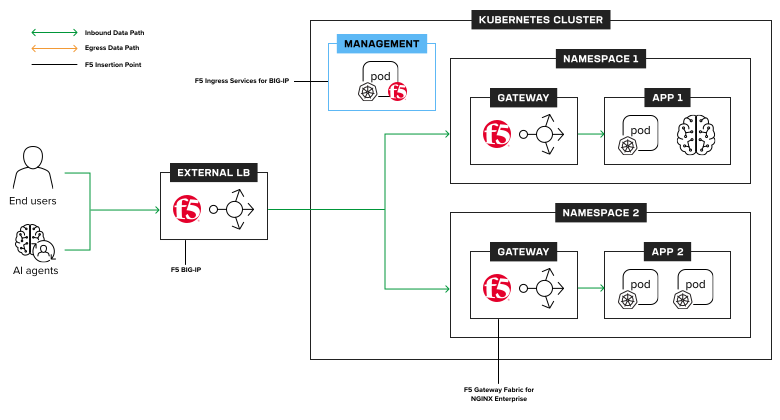
Networking for Kubernetes stratégique
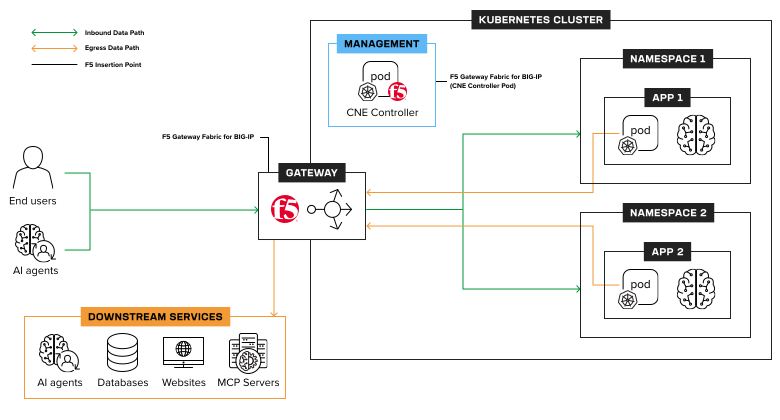
Découvrez les cas d’usage de la mise en réseau Kubernetes
Ingress pour Kubernetes
F5 NGINX Ingress Controller
Une solution Ingress éprouvée, fiable et prête pour la production.
F5 BIG-IP Next for Kubernetes
Contrôle évolutif et mutualisé du trafic entrant et sortant pour les clusters Kubernetes.
F5 NGINXaaS for Azure
Assure une distribution cohérente des applications dans les environnements Kubernetes hébergés sur Azure.
F5 BIG-IP Container Ingress Services
Étendez les fonctionnalités de gestion du trafic et de sécurité de BIG-IP à Kubernetes.
F5 WAF for NGINX
Appliquez et faites évoluer la sécurité des applications et des API au sein d’architectures distribuées et d’environnements hybrides.
F5 NGINXaaS pour Google Cloud
Assure une distribution cohérente des applications dans les environnements Kubernetes de Google Cloud.
API de passerelle
F5 NGINX Gateway Fabric
API Gateway adaptée aux environnements de production, avec prise en charge du routage tenant compte des modèles.
F5 WAF for NGINX
Sécurisez les applications modernes et les API exécutées sur F5 NGINX grâce à un WAF compatible avec Kubernetes
Équilibrage de charge des usines d’IA
F5 BIG-IP Next for Kubernetes
Contrôle évolutif et multilocataire du trafic entrant et sortant pour les clusters Kubernetes.
F5 NGINX Gateway Fabric
Une API Gateway conçue pour la production, avec prise en charge du routage tenant compte des modèles.
Multi-cluster et multilocataire
F5 BIG-IP Container Ingress Services
Étendez les fonctionnalités de gestion du trafic et de sécurité de BIG-IP à Kubernetes.
F5 BIG-IP Next for Kubernetes
Contrôle évolutif et multi-tenant du trafic entrant et sortant pour les clusters Kubernetes.
F5 NGINXaaS for Azure
Assure une distribution cohérente des applications dans les environnements Kubernetes hébergés sur Azure.
F5 NGINX Ingress Controller
Une solution Ingress éprouvée, fiable et prête pour la production
F5 NGINX Gateway Fabric
API Gateway de qualité production prenant en charge le routage tenant compte des modèles.
F5 NGINXaaS pour Google Cloud
Assure une distribution cohérente des applications dans les environnements Kubernetes de Google Cloud.
Observabilité pour Kubernetes
F5 NGINX Gateway Fabric
API Gateway adaptée aux environnements de production, avec prise en charge du routage tenant compte des modèles.
F5 NGINX Ingress Controller
Assurez une protection homogène de vos applications et environnements distribués avec un WAF SaaS
F5 BIG-IP eBPF Observability
Étend les capacités de BIG-IP Cloud-Native Edition en offrant une visibilité en temps réel, au niveau du noyau, sur le trafic Kubernetes, sans sidecars ni instrumentation au niveau applicatif.
F5 BIG-IP Container Ingress Services
Étendez les fonctionnalités de gestion du trafic et de sécurité de BIG-IP à Kubernetes.
Ressources
Articles et livres numériques
Actualités récentes
Vidéos
Blogs
Questions fréquentes
Kubernetes est une plateforme open source de planification et d’orchestration de conteneurs qui automatise le déploiement, la mise à l’échelle, la mise en réseau et la gestion du cycle de vie des applications conteneurisées. Elle fournit des abstractions telles que les pods, les services et les ingress pour dissocier les applications de l’infrastructure sous-jacente, permettant ainsi leur portabilité entre les environnements sur site, cloud et edge. Kubernetes est largement utilisé pour exécuter des microservices, des API et, de plus en plus, des charges de travail d’intelligence artificielle et d’apprentissage automatique (IA/ML), grâce à son évolutivité, à sa résilience et au soutien de son écosystème. Le projet Kubernetes est hébergé par la Cloud Native Computing Foundation (CNCF), une entité rattachée à la Linux Foundation, une organisation à but non lucratif. De nombreuses distributions de Kubernetes sont également proposées par différents éditeurs de logiciels et fournisseurs SaaS.
La maîtrise des coûts de Kubernetes passe d’abord par celle des charges opérationnelles. La priorité doit être de standardiser la mise en réseau, la gestion du trafic et la sécurité, plutôt que de multiplier les outils spécialisés pour chaque cluster ou cloud. Les entreprises réduisent leurs coûts opérationnels en réutilisant une architecture cohérente fondée sur Ingress et Gateway API, en s’appuyant sur des modèles de déploiement et en optimisant l’utilisation des ressources grâce à un équilibrage de charge intelligent et à l’observabilité. Les performances sont préservées grâce à une infrastructure réseau adaptée à la production, offrant un débit élevé, une faible latence et des capacités d’automatisation via les API natives de Kubernetes et les workflows GitOps.
F5 optimise la mise en réseau Kubernetes pour l’IA et le machine learning grâce à une gestion intelligente du trafic qui va au-delà du simple équilibrage de charge à tour de rôle. F5 prend en charge le routage tenant compte des modèles, le traitement à haut débit du trafic des couches L3 à L7 et les performances déterministes nécessaires aux charges de travail d’inférence et d’entraînement exécutées sur GPU.
À mesure que les entreprises étendent leur utilisation de Kubernetes, les clusters et les services cloud Kubernetes peuvent facilement proliférer. Il en résulte généralement une fragmentation du réseau, de la sécurité et de l’observabilité. La diversité des contrôleurs Ingress, des équilibreurs de charge cloud et des modèles de politiques entraîne des dérives de configuration, une application incohérente des mesures de sécurité et une visibilité de bout en bout limitée. La complexité opérationnelle augmente à mesure que les équipes gèrent plusieurs plans de contrôle et chaînes d’outils. Sans une couche de connectivité bien conçue, le déploiement à grande échelle de Kubernetes sur plusieurs clusters et clouds entraîne une hausse des coûts, un dépannage plus lent et une fiabilité moindre.
Le moyen le plus simple d’exécuter Kubernetes en périphérie consiste à utiliser une distribution Kubernetes légère et cohérente, associée à une gestion centralisée du réseau et de la sécurité. Les environnements en périphérie nécessitent des performances prévisibles, des composants légers, une charge d’exploitation minimale et une prise en charge de la connectivité intermittente. En standardisant la gestion du trafic entrant, le routage du trafic et les politiques de sécurité dans les environnements centraux, cloud et en périphérie, les équipes peuvent déployer Kubernetes à grande échelle tout en préservant la visibilité, l’isolation et l’automatisation, sans dépendre de services propres à un fournisseur cloud.