As equipes de AppDev, assim como suas contrapartes de NetOps e SecOps, começam e terminam o dia com um objetivo principal: garantir que as aplicações permaneçam íntegras, seguras, disponíveis e com bom desempenho. No entanto, nem sempre é fácil ter visibilidade do desempenho dos serviços das aplicações.
A demanda por uma abordagem centralizada para a visibilidade dos aplicativos continua crescendo, assim como o tamanho dos portfólios das organizações. A proliferação de centenas, milhares e dezenas de milhares de aplicativos para atender às expectativas dos clientes sobrecarrega os investimentos atuais em TI. O relatório Estado da Estratégia de Aplicações mostra como a complexidade aumenta à medida que a modernização avança e como os aplicativos modernos e móveis estão substituindo gradualmente os tradicionais. O que dificulta a oferta de experiências personalizadas é um cenário complexo de transformação digital, desenvolvimento em altíssima velocidade, opções de serviços em nuvem e superfícies de ataque em constante expansão. A cada dia, torna-se mais desafiador dar suporte a esses aplicativos essenciais e, ao mesmo tempo, proporcionar uma excelente experiência ao cliente. Por exemplo, diante dos diversos vetores de ataque, esses aplicativos essenciais tornaram-se o principal alvo de adversários cibernéticos, gerando custos para as organizações e prejudicando a experiência do cliente.
Para lidar com essa complexidade, precisamos promover a consistência entre os ambientes e garantir que as equipes de desenvolvimento de aplicativos e suas contrapartes tenham acesso a ferramentas unificadas e fáceis de usar, que ofereçam visibilidade e insights para monitorar os aplicativos externamente e visualizar a rede, tudo em um painel de gerenciamento centralizado.
No primeiro blog desta série Um Dia na Vida, Zach Westall destacou que “é necessária uma estratégia mais moderna para enfrentar os desafios anteriores de administração do BIG-IP — uma estratégia que combine visibilidade habilitada por RBAC, análises e fluxos de trabalho de gerenciamento holístico para aplicativos em diferentes ambientes, além de vários cenários de automação e autoatendimento”. Uma abordagem de gerenciamento centralizado é uma forma de encarar essa questão, especialmente no que diz respeito à visibilidade habilitada por RBAC e às análises.
Na segunda parte da série de blogs, destacamos que “obter uma visibilidade real das métricas (dos aplicativos) tornou-se algo complexo para as organizações à medida que elas continuaram expandindo seu portfólio de aplicações web. E, é claro, é difícil proteger aquilo que não se pode ver”. Mais uma vez, uma abordagem centralizada oferece uma solução moderna.
A F5 lançou o BIG-IQ 8.0 no início deste ano para oferecer às equipes de desenvolvimento de aplicações visibilidade e análises completas. O BIG-IQ 8.0 inclui melhorias de visibilidade e amplia os controles de acesso baseados em função (RBAC) para outros fluxos de trabalho e painéis de segurança (Configuration Analyzer). Por exemplo, você pode atribuir RBAC aos desenvolvedores para que visualizem os painéis de integridade de suas aplicações no BIG-IQ quando surgirem problemas de desempenho.
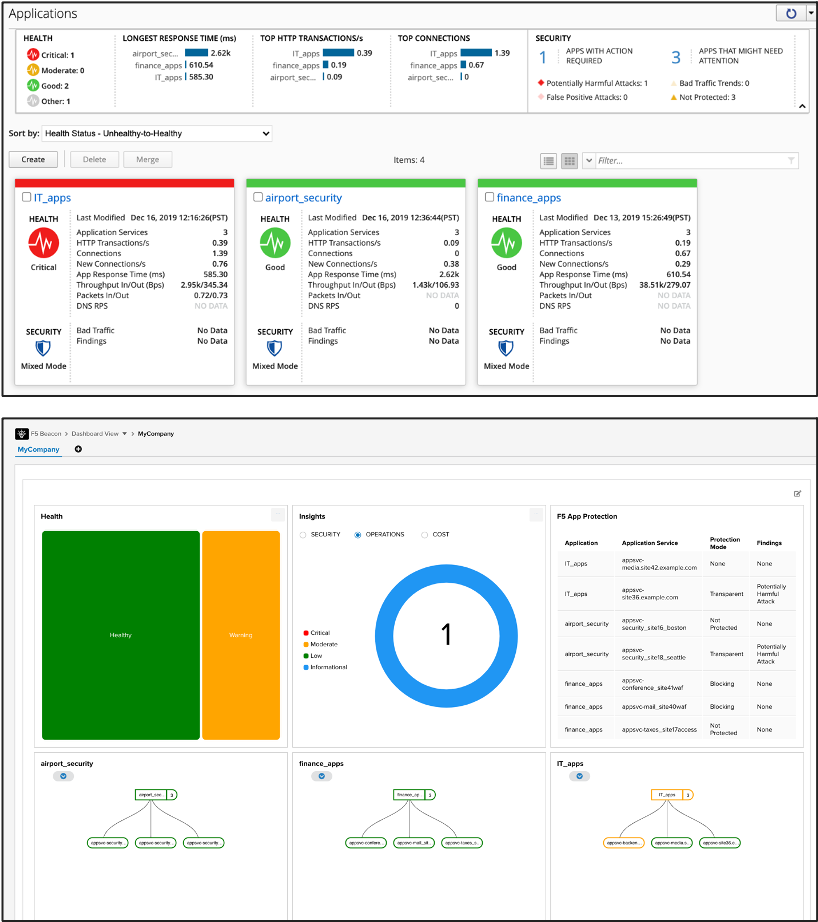
Alguns dos principais recursos da versão incluem RBAC aprimorado para equipes de DevOps e proprietários de aplicativos, fluxos de trabalho de solução de problemas simplificados e otimizados e prazos menores para a resolução de problemas. Além disso, com o BIG-IQ 8.0 e a nova integração SaaS com o F5 Beacon, você obtém modelagem de ponta a ponta, informações sobre a integridade e o desempenho do usuário final, além de insights acionáveis — com análises intuitivas e fáceis de interpretar —, reduzindo o tempo médio de reparo (MTTR) e mantendo todas as equipes informadas para promover a consistência e um nível de visibilidade maior do que nunca.
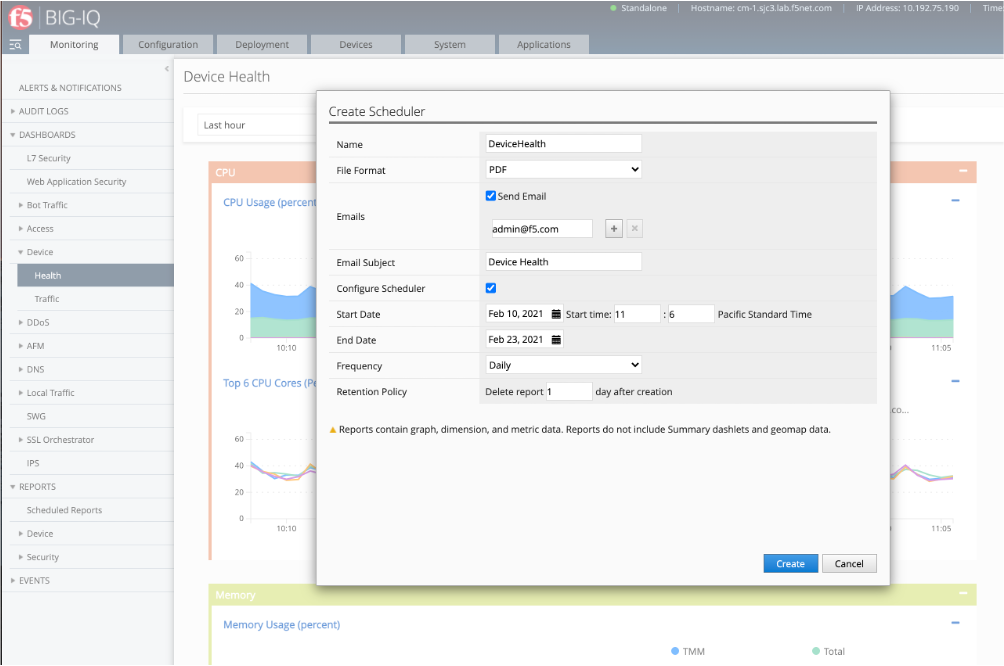
Além disso, é possível agendar o envio de painéis e análises completos sobre a integridade de aplicativos e dispositivos para destinatários com e sem acesso ao BIG-IQ. Do tráfego de aplicativos e serviços de DNS aos painéis de dispositivos e segurança, mantenha todas as partes interessadas de AppDev e DevOps atualizadas sobre seus ativos.
Por fim, incorpore a automação aos fluxos de trabalho alinhados ao DevOps com o AS3 do F5 Automation Toolchain usando APIs declarativas e uma abordagem baseada em modelos que oferece suporte a serviços declarativos de aplicativos e políticas de segurança padronizados e automatizados. Isso permite que suas equipes de desenvolvimento acelerem a implantação de aplicativos, garantam a consistência e aumentem a flexibilidade da implantação — tudo isso sem exigir conhecimentos avançados no domínio.
Há novos e empolgantes recursos e funcionalidades no Gerenciamento Centralizado do BIG-IQ 8.0, incluindo:
- Painéis intuitivos de aplicativos, repletos de dados, para todo o portfólio BIG-IP
- Uma visão global que representa aplicativos e serviços relacionados como entidades únicas
- Painéis de análise rápida e aprofundada
- A capacidade de transmitir dados de telemetria para o F5 Beacon para obter modelagem avançada de aplicações, informações sobre integridade e insights
- Compatibilidade com implantações em ambientes existentes e legados
- Relatórios e alertas automatizados e programados para ajudar a priorizar a identificação de problemas de desempenho ou possíveis problemas de segurança
Para obter mais informações sobre o BIG-IQ Centralized Management, clique aqui. Ou assista ao webinar e à demonstração ao vivo do BIG-IQ sob demanda.
Sobre o autor
Publicações relacionadas no blog

Entrega e proteção de agentes de IA em fábricas de IA: F5 para a arquitetura de referência NVIDIA OpenShell para agentes de IA seguros
As soluções da F5 ampliam a Arquitetura de Referência NVIDIA OpenShell para agentes de IA seguros.

Como medir – e minimizar – o custo total de propriedade do seu Kubernetes
O Kubernetes pode ser baixado e executado gratuitamente, mas sua manutenção está longe de não ter custos. Assim como outras grandes plataformas de código aberto que são “gratuitas” apenas em um sentido simplista, o Kubernetes quase certamente exigirá investimentos para ser implantado e operado.
As-Code: a pilha de TI contínua
Infraestrutura, configuração, pipeline, operações. De repente, tudo é “como código”. Lori MacVittie busca esclarecer a terminologia e identificar os diferentes componentes de uma stack contínua de TI.
O estado da entrega de aplicações em 2017: automação, APIs e DevOps
Explore o relatório State of Application Delivery de 2017. Leia o blog retrospectivo da F5 sobre o início da ascensão das redes declarativas e dos pipelines de DevOps.
DevOps Summit: onde a rede foi convidada para a festa
No DevOps Summit NY, falou-se muito não apenas sobre DevOps, mas também sobre contêineres, IoT e microsserviços. As sessões se concentraram não só na mudança cultural necessária para crescer em escala com uma abordagem DevOps, mas também fizeram questão de incluir...
F5 e Nutanix convergem em infraestrutura no .NEXT
Aplicações empresariais como Microsoft SharePoint e Exchange, juntamente com a VDI, continuam sendo a espinha dorsal da sua empresa. A produtividade, embora não seja tão atraente quanto o lucro, é um fator essencial para o sucesso das operações empresariais atuais. Deixar de...