Para as equipes de Segurança da Informação/SecOps, algumas manhãs podem ser mais ou menos assim:
E embora uma boa dose de cafeína geralmente seja suficiente para fazer as pessoas se mexerem, o que também pode deixar os administradores de SecOps ou BIG-IP bem despertos (ou melhor, inquietos ou em pânico) é se perguntar, ao pegar mais um café, se estão mantendo uma postura de segurança consistente em implantações distribuídas ou em vários ambientes. A imagem acima talvez não retrate como os profissionais de SecOps se vestem para trabalhar, mas pode ilustrar seu estado de espírito no dia a dia.
Muitas equipes de SecOps, assim como suas equivalentes de NetOps, geralmente começam — e terminam — o dia com um objetivo principal: garantir que as implantações do F5 Security e do BIG-IP, bem como os aplicativos executados nelas, permaneçam íntegros, seguros, disponíveis e com bom desempenho. No entanto, obter visibilidade real dessas métricas tornou-se mais complicado para as organizações à medida que elas continuam expandindo seus portfólios de aplicações web. E, é claro, é difícil proteger aquilo que não se pode ver.
Em uma publicação recente no blogue, Jay Kelley destacou que “melhorias de segurança podem ser necessárias para passar por uma nova auditoria ou para proteger melhor a empresa e reduzir o risco de uma nova violação.”
A versão mais recente do BIG-IQ (8.0) faz exatamente isso! O BIG-IQ 8.0 apresenta vários aprimoramentos na administração e visibilidade da segurança que ajudam os profissionais da área não apenas a reduzir o risco de uma nova violação, mas também a simplificar e otimizar as tarefas diárias de gerenciamento.
A versão mais recente do BIG-IQ permite aprimorar o gerenciamento e a visibilidade das soluções de segurança da F5, melhorando a postura geral de segurança e a proteção contra ameaças. Ela ajuda as equipes de SecOps a reforçar os recursos de segurança, ampliar as funcionalidades dos produtos e oferecer uma experiência de usuário simplificada e centrada em aplicativos.
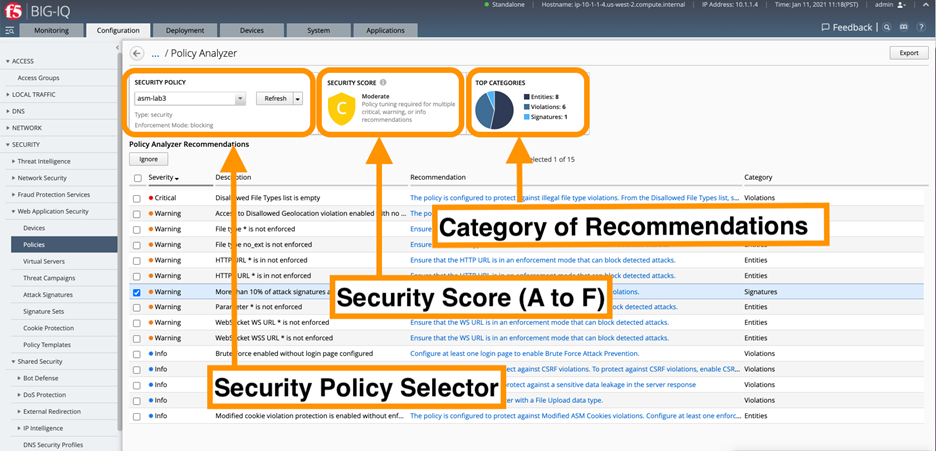
Para os profissionais de segurança que consideram que a edição de arquivos de configuração de servidores web exige uma proteção robusta, o BIG-IQ 8.0 oferece um painel totalmente novo (Configuration Analyzer), que permite aos usuários auditar políticas de segurança, detectar anomalias e vulnerabilidades, avaliar a eficácia e usar sugestões proativas para aprimorar as políticas de forma rápida e fácil, proporcionando uma melhor proteção às aplicações.
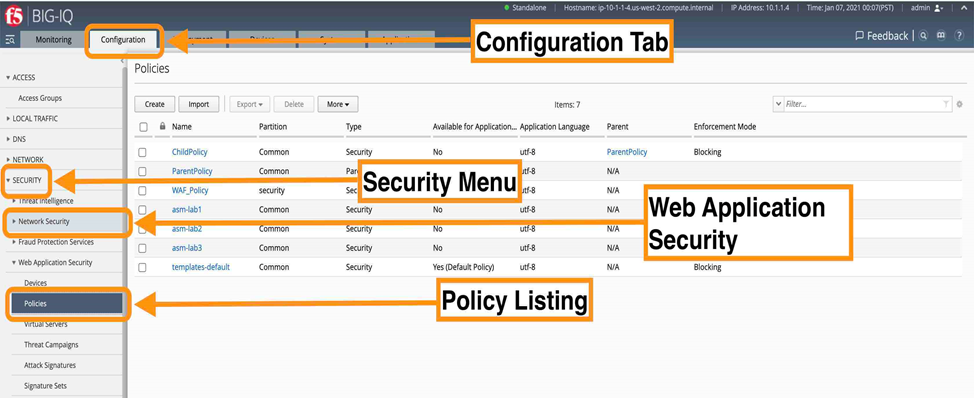
Outro recurso interessante introduzido na versão 8.0 é a comparação de políticas, que permite às equipes de SecOps garantir a consistência e a conformidade entre as soluções de segurança e entrega de aplicações da F5. As equipes de SecOps podem facilmente abrir duas políticas de firewall de aplicações web (WAF) e compará-las lado a lado em formato de tabela. Essa visualização permite identificar mais rapidamente ineficiências, redundâncias ou fragilidades em diferentes políticas para fins de conformidade.
Outros destaques importantes incluem o gerenciamento aprimorado da proteção contra bots e a ampliação dos controles de acesso baseados em função (RBAC) para fluxos de trabalho e painéis de segurança adicionais, ajudando a promover uma melhor colaboração, garantindo que as implantações sejam “aprovadas” pela equipe de SecOps e eliminando gargalos operacionais.
BIG-IQ 8.0 também inclui APIs declarativas para provedores de serviços SAML, suporte unificado a APIs para o F5 SSL Orchestrator e a capacidade de configurar facilmente zonas para o BIG-IP Advanced Firewall Manager (AFM)—tudo isso ajuda a aprimorar o gerenciamento e a visibilidade das soluções de segurança da F5, além de melhorar a postura geral de segurança e a proteção contra ameaças.
Os novos recursos e funcionalidades de segurança introduzidos no BIG-IQ Centralized Management 8.0 incluem:
- Fluxos de trabalho simplificados da Interface de Configuração de Acesso para um provedor de serviços SAML
- Painel do Analisador de Configuração de Políticas
- A capacidade de comparar políticas de segurança de aplicativos web para verificar a conformidade
- Agendamento e exportação de relatórios de análise do WAF
- Busca de URLs do Office 365 para o F5 SSL Orchestrator
- Modificação de objetos de rede por meio do iAppLX
- Painéis de status de alta disponibilidade (HA) e correção
- Relatórios sobre objetos não utilizados e órfãos, firewall baseado em zonas e malha de serviços de rede (NSM) para desbloquear itens criados por endpoints de serviços de rede (NSE), ajudando a garantir a sanitização dos dados
- Insights práticos sobre relatórios de conformidade de SSL/TLS, dias restantes até a expiração de certificados SSL e causa raiz de incidentes com a nova integração SaaS do F5 Beacon SaaS integration
Para obter mais informações sobre o BIG-IQ Centralized Management, clique aqui. Participe do nosso webinar e demonstração ao vivo do BIG-IQ na quarta-feira, 17 de março, às 10h (horário do Pacífico) | 13h (horário do Leste). Esperamos ver você lá!
Fique atento ao terceiro blog desta série para saber como o BIG-IQ 8.0 pode aprimorar ainda mais o dia a dia de proprietários de aplicações e desenvolvedores.
Sobre o autor

Publicações relacionadas no blog

Entrega e proteção de agentes de IA em fábricas de IA: F5 para a arquitetura de referência NVIDIA OpenShell para agentes de IA seguros
As soluções da F5 ampliam a Arquitetura de Referência NVIDIA OpenShell para agentes de IA seguros.

Como medir – e minimizar – o custo total de propriedade do seu Kubernetes
O Kubernetes pode ser baixado e executado gratuitamente, mas sua manutenção está longe de não ter custos. Assim como outras grandes plataformas de código aberto que são “gratuitas” apenas em um sentido simplista, o Kubernetes quase certamente exigirá investimentos para ser implantado e operado.
As-Code: a pilha de TI contínua
Infraestrutura, configuração, pipeline, operações. De repente, tudo é “como código”. Lori MacVittie busca esclarecer a terminologia e identificar os diferentes componentes de uma stack contínua de TI.
O estado da entrega de aplicações em 2017: automação, APIs e DevOps
Explore o relatório State of Application Delivery de 2017. Leia o blog retrospectivo da F5 sobre o início da ascensão das redes declarativas e dos pipelines de DevOps.
DevOps Summit: onde a rede foi convidada para a festa
No DevOps Summit NY, falou-se muito não apenas sobre DevOps, mas também sobre contêineres, IoT e microsserviços. As sessões se concentraram não só na mudança cultural necessária para crescer em escala com uma abordagem DevOps, mas também fizeram questão de incluir...
F5 e Nutanix convergem em infraestrutura no .NEXT
Aplicações empresariais como Microsoft SharePoint e Exchange, juntamente com a VDI, continuam sendo a espinha dorsal da sua empresa. A produtividade, embora não seja tão atraente quanto o lucro, é um fator essencial para o sucesso das operações empresariais atuais. Deixar de...