Para os CISOs de hoje, “Estamos seguros?” já não é mais a pergunta. O crescimento explosivo do uso da IA mudou o jogo.
Nosso e-book Estado da Estratégia de Segurança de Aplicações da F5 em 2026 oferece muitos insights valiosos sobre como a segurança está — ou não está — acompanhando o ritmo das implementações de IA. Uma estatística da nossa pesquisa que me chamou a atenção diz respeito à proliferação da IA agêntica.
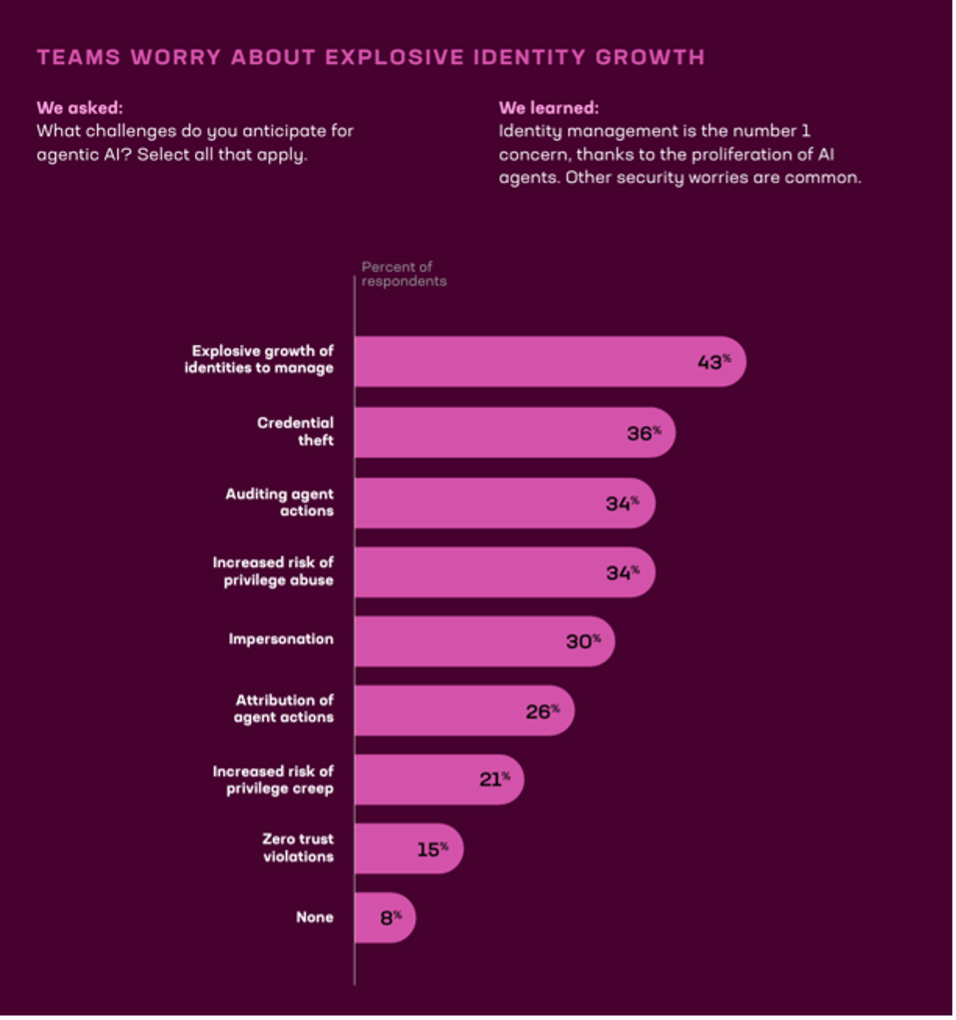
À medida que os agentes de IA continuam a se multiplicar nas empresas, mais de três quartos (77%) das organizações relatam que gerenciar a explosão de identidades não humanas — o que inclui controlar seu acesso e garantir que elas não possam ser exploradas — está se tornando um desafio significativo.
De fato, isso é algo que toda organização precisa abordar, independentemente de ter aderido totalmente à IA ou não. Como praticamente qualquer pessoa pode criar seus próprios agentes de IA e implantar vários agentes que trabalham em conjunto, qualquer CISO que não entenda o que todos esses agentes estão fazendo não terá a menor chance. Por isso, os CISOs precisam cada vez mais fazer e responder às seguintes perguntas: “O que esta IA sabe? O que a IA está autorizada a fazer? E podemos interrompê-la se for necessário?”
A resposta pronta é “melhor visibilidade e governança eficaz”. É impossível ter segurança ou controle sem visibilidade em tempo de execução de todos os agentes que acessam modelos, interagem com dados e acionam fluxos de trabalho. Isso se aplica independentemente de onde seus aplicativos estejam sendo executados, seja em data centers locais ou em implantações híbridas de múltiplas nuvens.
É por isso que a IA invisível é um tema tão recorrente hoje. Como praticamente qualquer pessoa pode criar seus próprios agentes de IA e implantar vários agentes que trabalham em conjunto, qualquer CISO que não consiga lançar luz sobre essas áreas obscuras e entender o que cada agente está fazendo não tem a menor chance.
Expandindo — ou violando — o limite de confiança?
Mas, mesmo que o CISO consiga identificar todos os agentes que atuam na organização — algo nada garantido, já que as identidades não humanas estão rapidamente se tornando três vezes mais numerosas do que as identidades humanas no organograma —, o desafio da governança está longe de ser simples.
Primeiro, a inovação tende a avançar mais rápido do que os mecanismos de controle. Os profissionais responsáveis pela gestão de riscos e pela conformidade regulatória geralmente precisam correr atrás do prejuízo. E, como diz o velho ditado, só porque nós podemos fazer algo não significa que devemos fazê-lo. Antes de implantar um agente de IA específico, as organizações precisam avaliar se os benefícios para o negócio compensam o trabalho necessário para protegê-lo.
Em segundo lugar, os agentes estão sendo desenvolvidos com determinadas finalidades e com as permissões necessárias para atendê-las. Eles acessam dados, tomam decisões, acionam APIs, iniciam processos de negócios e se comunicam com clientes e outros agentes de acordo com seu propósito.
Cada uma dessas identidades não humanas amplia o perímetro de confiança e o cenário de ameaças da empresa. Portanto, seus privilégios precisam ser protegidos com o mesmo rigor aplicado às identidades humanas — ou talvez até mais, pois pode ser muito difícil para a equipe de segurança identificar um invasor que se apropria de uma identidade agêntica e eleva seus privilégios. Esse invasor ainda pareceria um usuário autorizado, especialmente se seu comportamento permanecesse dentro de determinados parâmetros. É nesse ponto que modelos probabilísticos de segurança focados em comportamento podem ajudar.
Infelizmente, muitas organizações ainda não compreenderam completamente essa questão. Os níveis de maturidade variam bastante. No entanto, as implicações de uma falha para os negócios, sejam elas regulatórias, reputacionais ou competitivas, podem ser existenciais. Se um agente ou uma identidade agêntica sem controle causar uma violação de dados, pode ser difícil recuperar a confiança dos clientes ou o valor das ações.
Por fim, sabemos, com base em vários casos recentes de grande repercussão, como o incidente da Hugging Face com a OpenAI, que os agentes frequentemente fazem coisas que seus operadores não pretendiam. A persistência dos agentes diante de obstáculos às vezes faz com que continuem tentando até encontrar uma solução alternativa totalmente imprevista. Eles são incansáveis em fazer aquilo para o qual foram programados, mesmo quando recebem instruções para não fazer determinadas coisas. Quando o obstáculo é uma barreira de proteção implementada para gerenciar riscos ou até mesmo para interromper especificamente o agente sob certas condições, isso representa um problema de segurança.
Os desenvolvedores de IA podem manter o controle não apenas garantindo que tudo esteja configurado corretamente, mas também incorporando mecanismos de segurança aos nossos sistemas de governança. Geralmente, ter um ser humano envolvido no processo não é suficiente. A governança deve começar muito antes da execução do primeiro prompt. Os responsáveis pelas áreas de negócio participam do processo para garantir que seus agentes atuem conforme o esperado, que os resultados sejam rastreáveis e que as decisões possam ser explicadas.
Muitas vezes, falta responsabilização
Acredito que a governança começa pela responsabilização humana, mas, infelizmente, esse tema está ausente de muitas discussões. O que mais me preocupa — e que também ouço de outros CISOs — é: “Quem será responsabilizado quando o modelo inferir algo que não deveria, ou quando o agente ou uma série de agentes fizer algo que não pretendíamos?” Isso porque, por padrão, a responsabilidade por esses erros recairá sobre o CISO.
Responsabilizar exclusivamente os CISOs ou torná-los os responsáveis padrão pelos riscos não é a solução certa. É preciso adotar um modelo de responsabilidade compartilhada. A pessoa que lidera o uso do agente também deve assumir a responsabilidade, pois é ela quem entende a finalidade do agente e seu possível impacto nos negócios, tanto quando ele funciona bem quanto caso saia do controle.
Já estou começando a ouvir falar desse problema entre os CISOs com quem converso regularmente. Eles nem sempre conseguem avaliar as intenções dos agentes, seus prazos de validade ou as possíveis formas de falha. Quando, ainda assim, somos incumbidos dessa tarefa, muitas vezes acabamos nos tornando o “Departamento do Não” — uma posição que a maioria dos CISOs não deseja ocupar. Com isso, a governança de IA corre o risco de se reduzir a uma lista de verificação de conformidade vazia, em vez de ser uma disciplina operacional orientada pela estratégia de negócios.
Em vez disso, os CISOs precisam de ferramentas que os ajudem a envolver os líderes de negócios na responsabilidade pelo que cada agente deve, pode e não pode fazer. Se um agente de IA pode agir em nome da sua organização, alguém dentro dela precisa se responsabilizar por ele. Assim, os CISOs podem ser os arquitetos das soluções, e não meros responsáveis por impor regras.
A governança exige uma boa gestão de ativos
Em essência, a governança é, em parte, uma questão de gestão de ativos, seja esse ativo um agente de IA de grande visibilidade, conhecido e usado por todos na empresa, ou uma identidade não humana não autorizada, adotada às escondidas por um funcionário em busca de maior produtividade.
Como acontece com qualquer ativo, a empresa precisa gerenciar quando cada agente é implantado, quem é responsável por ele, quem se beneficia dele (e a que custo) e quando ele precisa ser atualizado, substituído ou desativado.
Agentes de IA sem responsáveis podem se tornar alvos fáceis de ataques. Por isso, é fundamental atribuir nominalmente a responsabilidade por cada agente. Uma única pessoa pode ser responsável por milhares de agentes, ou essa responsabilidade pode ser compartilhada entre cargos de nível executivo. No entanto, alguém na organização que compreenda a justificativa de negócios desses agentes deve assumir essa responsabilidade e ajudar a estabelecer as salvaguardas necessárias para mantê-los no rumo certo. Identidade explícita, autorização, monitoramento contínuo e gerenciamento do ciclo de vida são aspectos essenciais.
Para os CISOs, o trabalho imediato é prático: inventariar todas as identidades de agentes, designar um responsável de negócios nominal, definir o que cada agente tem permissão para fazer, monitorar continuamente seu comportamento e estabelecer um processo claro de desativação. Sem esses fundamentos, as organizações podem ter atividades de IA em larga escala sem a responsabilização, a visibilidade ou o controle necessários para gerenciar os riscos.
É claro que a governança de identidades agênticas é apenas um dos grandes desafios que os CISOs enfrentam atualmente. Para saber mais sobre segurança na era da IA, recomendo fortemente que você confira nosso e-book 2026 F5 State of Application Security Strategy.
Sobre o autor
Publicações relacionadas no blog

IA agêntica em cibersegurança: promessas e riscos
Saiba por que o uso de IA agêntica na cibersegurança é essencial para combater ameaças impulsionadas por IA e por que os agentes também criam novos riscos para as empresas.

Como os clientes da F5 no setor financeiro lidam com a soberania digital sem desacelerar a inovação
Como é a soberania digital na prática? Dois projetos recentes da F5 com clientes mostram como diferentes empresas estão enfrentando esses desafios.

Soberania operacional: construindo resiliência em um mundo imprevisível
Para muitas organizações, a questão já não se resume apenas a controlar os dados. Trata-se de manter a capacidade de operar, adaptar-se e se recuperar à medida que as leis e as condições evoluem.
Segurança de IA com evidências: o que levaremos ao Gartner SRM
Antes de sua sessão no Gartner SRM, o vice-presidente sênior de Marketing de Produtos da F5 explica como a F5 ajuda as organizações a proteger a IA em três etapas práticas.
Gestão de riscos de IA: como as proteções podem ajudar a mitigá-los
O risco da IA é impulsionado por comportamentos probabilísticos e pela explicabilidade limitada, não apenas por falhas de segurança. Uma gestão eficaz exige controle operacional contínuo.

Lei de IA do Colorado (SB 205): o que as empresas precisam saber antes de 2026
A SB 205 do Colorado, a lei pioneira do estado sobre inteligência artificial, foi sancionada pelo governador Jared Polis em 17 de maio de 2024. O projeto de lei estabelece requisitos para que as empresas que utilizam IA implementem controles destinados a proteger os cidadãos do Colorado.