Como a F5 e a Equinix estão redefinindo as práticas recomendadas para a conectividade segura entre parceiros.
Houve uma época em que criar uma extranet parecia um ritual de magia negra envolvendo BGP, MPLS, concentradores de VPN e regras de roteamento rabiscadas em quadros brancos como runas sagradas. Era preciso ter hardware especializado, magos das redes e fita adesiva suficiente para se qualificar como provedor de WAN.
E, no entanto — prepare-se, porque isso pode surpreender você —, as extranets nunca deixaram de existir.
Os prestadores de serviços de saúde ainda precisam se conectar com segurança a seguradoras e laboratórios. Bancos e processadores de pagamentos ainda precisam de conexões confiáveis e de baixa latência entre sistemas críticos. Os fabricantes ainda integram cadeias de suprimentos envolvendo dezenas de parceiros comerciais.
Então, não: a extranet não está obsoleta. Ela só vem clamando por uma arquitetura melhor.
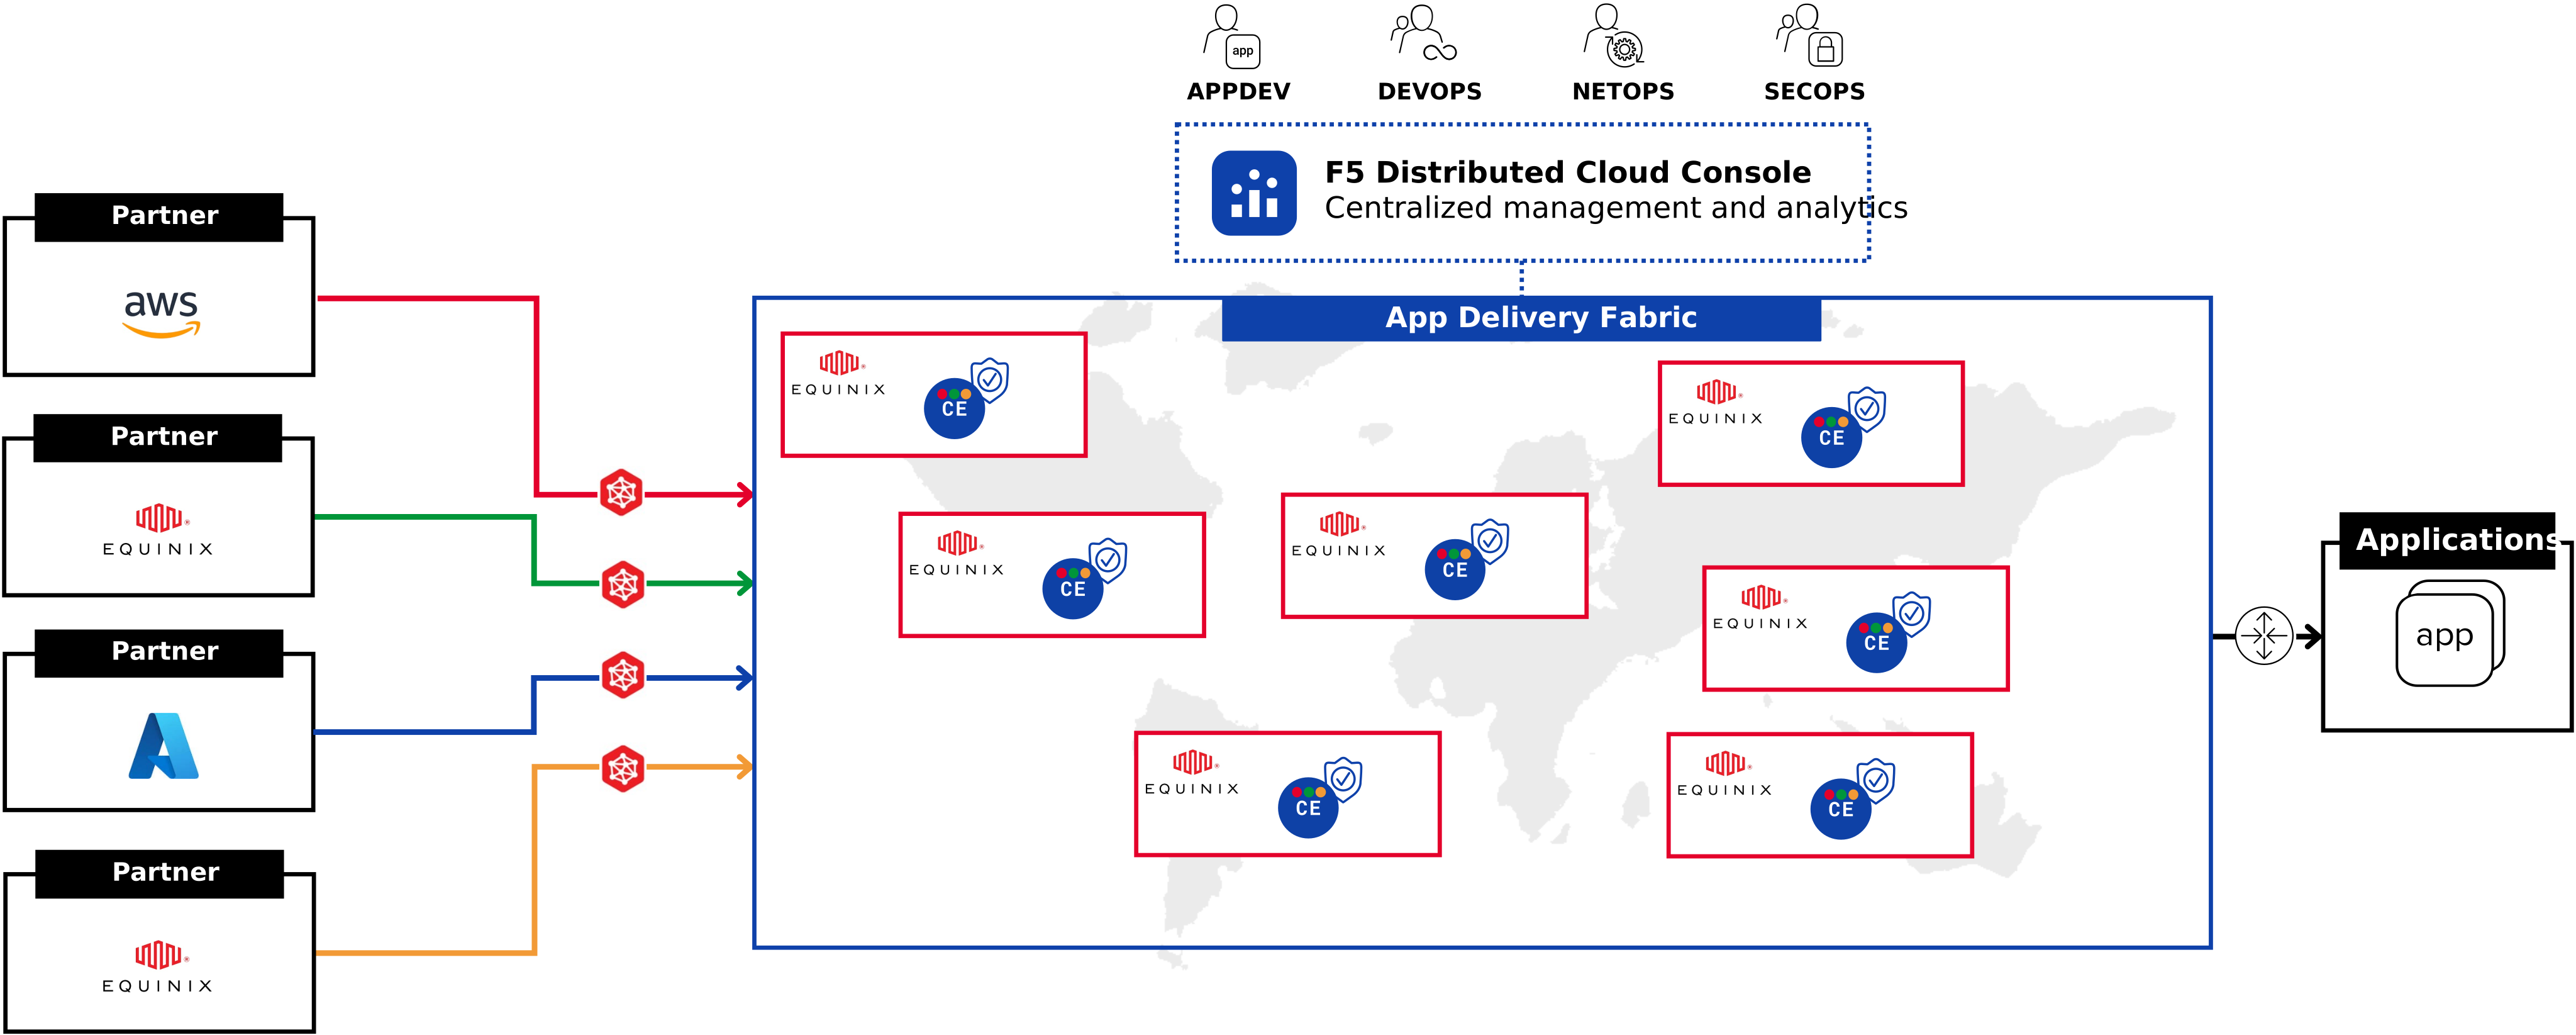
É aí que entram a F5 e a Equinix. Juntas, elas oferecem um novo modelo: uma abordagem centralizada, escalável e orientada por políticas que transforma a “criação de uma extranet” — antes um projeto de roteamento de 12 semanas — em um serviço seguro e replicável.
Do desenvolvimento artesanal ao orientado por plataforma
As extranets tradicionais eram, por definição, feitas sob medida. Cada parceiro tinha seu próprio circuito, suas próprias regras de firewall e sua própria variante de NAT, VPN ou alguma magia obscura de Camada 2. Multiplique isso por dezenas de parceiros e você não estava administrando uma rede, mas mantendo uma coleção de arquiteturas de rede exclusivas.
É aí que o F5 Distributed Cloud Services Customer Edge (CE) no Equinix Edge Marketplace muda o jogo. Em vez de recriar manualmente as arquiteturas de segurança e rede para cada parceiro, você faz uma única implantação em uma unidade da Equinix com conectividade global e aplica políticas lógicas e sensíveis às aplicações para cada relacionamento.
Chega de reinventar o perímetro. Chega de configurações de rede pontuais. Você protege na borda, aplica controles granulares e segue em frente.
O que vem na caixa, figurativamente falando?
Quero dizer literalmente figurativa, porque um dos princípios fundamentais da F5 Application Delivery and Security Platform é que seus serviços podem ser implantados em qualquer lugar. Uma das maneiras de viabilizar isso é por meio do Distributed Cloud CE, uma plataforma nativa da nuvem, disponível globalmente e desenvolvida especificamente para estender os serviços de aplicações e segurança à borda, à nuvem e a todos os ambientes intermediários.
O Distributed Cloud CE oferece os mesmos recursos de gerenciamento e proteção de tráfego de nível empresarial que você esperaria de appliances tradicionais, mas sem as limitações convencionais. Isso significa que WAF, defesa contra bots, segurança de APIs e balanceamento de carga global não ficam mais restritos ao seu data center. Eles acompanham seus aplicativos onde quer que estejam, inclusive em redes de parceiros, regiões de nuvem ou nós da malha da Equinix.
Ou seja, em sentido figurado, em todos os lugares. Mas também, literalmente.
O Distributed Cloud CE no Equinix Network Edge centraliza a segurança de aplicações multicloud ao migrar a aplicação de políticas para a borda.
E, como faz parte da plataforma F5, você obtém muito valor com uma implantação de pequeno porte:
1. Segurança centralizada de aplicações e APIs
Você conta com WAAP como serviço (proteção de aplicações web e APIs) integrada à sua implantação, incluindo firewall de camada 7, defesa contra bots, aplicação de esquemas de API, mitigação de DDoS e terminação TLS.
Isso significa que cada conexão de parceiro tem acesso personalizado a APIs, aplicativos ou dados específicos, sem a necessidade de implantar firewalls redundantes nem criar pesadelos com listas de controle de acesso (ACLs).
2. Aplicação de políticas por parceiro
Com o Distributed Cloud CE, você pode definir controles por conexão na Camada 7 para aplicar autenticação, regras de acesso, limites de taxa e até mesmo modelagem de tráfego. Seu parceiro bancário terá uma exposição de APIs diferente da oferecida ao seu fornecedor terceirizado de CRM.
A segurança não é mais um perímetro compartilhado. É uma política que você atribui com precisão cirúrgica.
3. Integração mais rápida e econômica
Antes, integrar um novo parceiro significava implementar uma infraestrutura com VPNs, roteadores e políticas de NAT, com prazos de entrega que levavam semanas.
E agora? Basta provisionar um namespace, definir uma política, gerar credenciais e colocar em produção. O que antes levava semanas agora leva horas. E o que antes exigia um trabalho de engenharia sob medida agora é feito por meio de uma interface ou de uma chamada de API.
4. Resiliência e observabilidade integradas
Como o Distributed Cloud CE é executado nativamente como uma VNF na Equinix, você conta com disponibilidade global integrada, failover e observabilidade completa do que acontece entre seus aplicativos e seus parceiros.
Isso inclui:
- Monitoramento de tráfego em tempo real
- Análises por API
- Detecção de anomalias
- Integração com seu SIEM ou stack de observabilidade
Este não é um caso de uso teórico. É uma infraestrutura real para setores que dependem de conformidade, rastreabilidade e disponibilidade para sobreviver.
Os prestadores de serviços de saúde podem segmentar o acesso aos dados dos pacientes por laboratório ou sistema parceiro, sem precisar envolver uma VPN em cada interação. Bancos e fintechs podem disponibilizar apenas os serviços necessários para processadores ou afiliadas, aplicando limites rigorosos de requisições e controles comportamentais. Até mesmo os fabricantes podem se integrar a parceiros da cadeia de suprimentos sem abrir brechas em seu modelo de rede interna.
O principal valor? Funciona como uma plataforma, não como uma solução fragmentada composta por produtos isolados.
A extranet, modernizada
O Distributed Cloud CE na Equinix oferece o poder das extranets tradicionais (alto nível de confiança, garantia e conectividade), sem a sobrecarga, a latência ou a rigidez arquitetônica impostas pelas soluções tradicionais.
Você conta com um modelo de implantação replicável que não penaliza sua empresa por ter mais parceiros.
Portanto, se você ainda está estendendo túneis IPsec entre ambientes de nuvem ou solucionando problemas de NAT assimétrico entre a infraestrutura local e um fornecedor, está na hora de parar.
A extranet não morreu. Ela só precisava amadurecer.
Sobre o autor

Lori MacVittie é engenheira distinta e evangelista-chefe no Escritório do CTO da F5, com ampla experiência em entrega de aplicações, estratégia de automação e infraestrutura. Ela é conhecida por transformar complexidade em clareza, seja definindo diretrizes para agentes de IA, analisando arquiteturas multinuvem frágeis ou investigando os limites de sistemas escaláveis. Ela acumula mais de trinta anos de experiência no setor, abrangendo desenvolvimento de aplicações, arquitetura de TI e operações de redes e sistemas. Antes de ingressar na F5, atuou como editora de tecnologia e recebeu diversos prêmios. MacVittie tem mestrado em Ciência da Computação e é uma autora prolífica, com publicações que abrangem segurança, nuvem e arquitetura empresarial. Ela também é uma entusiasta de jogos de tabuleiro e videogames, além de ter opiniões assumidamente fortes sobre queijos.
Mais publicações de Lori Mac VittiePublicações relacionadas no blog

IA agêntica em cibersegurança: promessas e riscos
Saiba por que o uso de IA agêntica na cibersegurança é essencial para combater ameaças impulsionadas por IA e por que os agentes também criam novos riscos para as empresas.

Como os clientes da F5 no setor financeiro lidam com a soberania digital sem desacelerar a inovação
Como é a soberania digital na prática? Dois projetos recentes da F5 com clientes mostram como diferentes empresas estão enfrentando esses desafios.

Soberania operacional: construindo resiliência em um mundo imprevisível
Para muitas organizações, a questão já não se resume apenas a controlar os dados. Trata-se de manter a capacidade de operar, adaptar-se e se recuperar à medida que as leis e as condições evoluem.

Segurança de IA com evidências: o que levaremos ao Gartner SRM
Antes de sua sessão no Gartner SRM, o vice-presidente sênior de Marketing de Produtos da F5 explica como a F5 ajuda as organizações a proteger a IA em três etapas práticas.

Gestão de riscos de IA: como as proteções podem ajudar a mitigá-los
O risco da IA é impulsionado por comportamentos probabilísticos e pela explicabilidade limitada, não apenas por falhas de segurança. Uma gestão eficaz exige controle operacional contínuo.

Lei de IA do Colorado (SB 205): o que as empresas precisam saber antes de 2026
A SB 205 do Colorado, a lei pioneira do estado sobre inteligência artificial, foi sancionada pelo governador Jared Polis em 17 de maio de 2024. O projeto de lei estabelece requisitos para que as empresas que utilizam IA implementem controles destinados a proteger os cidadãos do Colorado.