Escolha uma ou outra — ou ambas — para implantar e operar os Serviços de Aplicações da F5.
O movimento de código aberto sempre teve como foco a liberdade. A liberdade de escolher a solução que melhor atende às suas necessidades, considerando competências, orçamentos, arquitetura e objetivos. Esse princípio continua sendo um fator importante atualmente quando se trata de criar uma infraestrutura reproduzível para o pipeline de implantação.
Há muitas opções excelentes disponíveis para automatizar o provisionamento e a operação de serviços de aplicações. Duas das opções mais populares são o RedHat Ansible e o HashiCorp Terraform.
Permita-me fazer uma pausa aqui para mencionar que a F5 oferece suporte completo ao Ansible e ao Terraform. Trabalhamos com ambos para garantir a interoperabilidade e a integração, para que você não precise se preocupar com isso. Seja qual for a sua escolha, você pode contar conosco.
Mas observamos, durante interações com clientes, que o Ansible se destaca em algumas tarefas, enquanto o Terraform se sobressai em outras. Isso ocorre porque automatizar — e manter — um pipeline exige diferentes conjuntos de tarefas.
O Terraform se destaca na orquestração — o gerenciamento do estado de um ambiente. Isso significa que o Terraform entende como um ambiente deve ser e como deve se comportar. Se algo não estiver certo, o Terraform poderá sinalizá-lo para análise.
O Ansible se destaca no gerenciamento de configurações. Isso significa que seu foco está em manter o estado de componentes individuais. Se houver um problema com um componente específico no ambiente, o Ansible poderá ajustar a configuração para resolvê-lo.
O foco distinto de cada ferramenta faz com que não seja surpresa vê-las sendo usadas em conjunto para automatizar o ciclo de vida da implantação.
Para entender como essas duas ferramentas funcionam com o F5 Application Services, é uma boa ideia estabelecer uma base comum analisando o ciclo de vida da implantação:
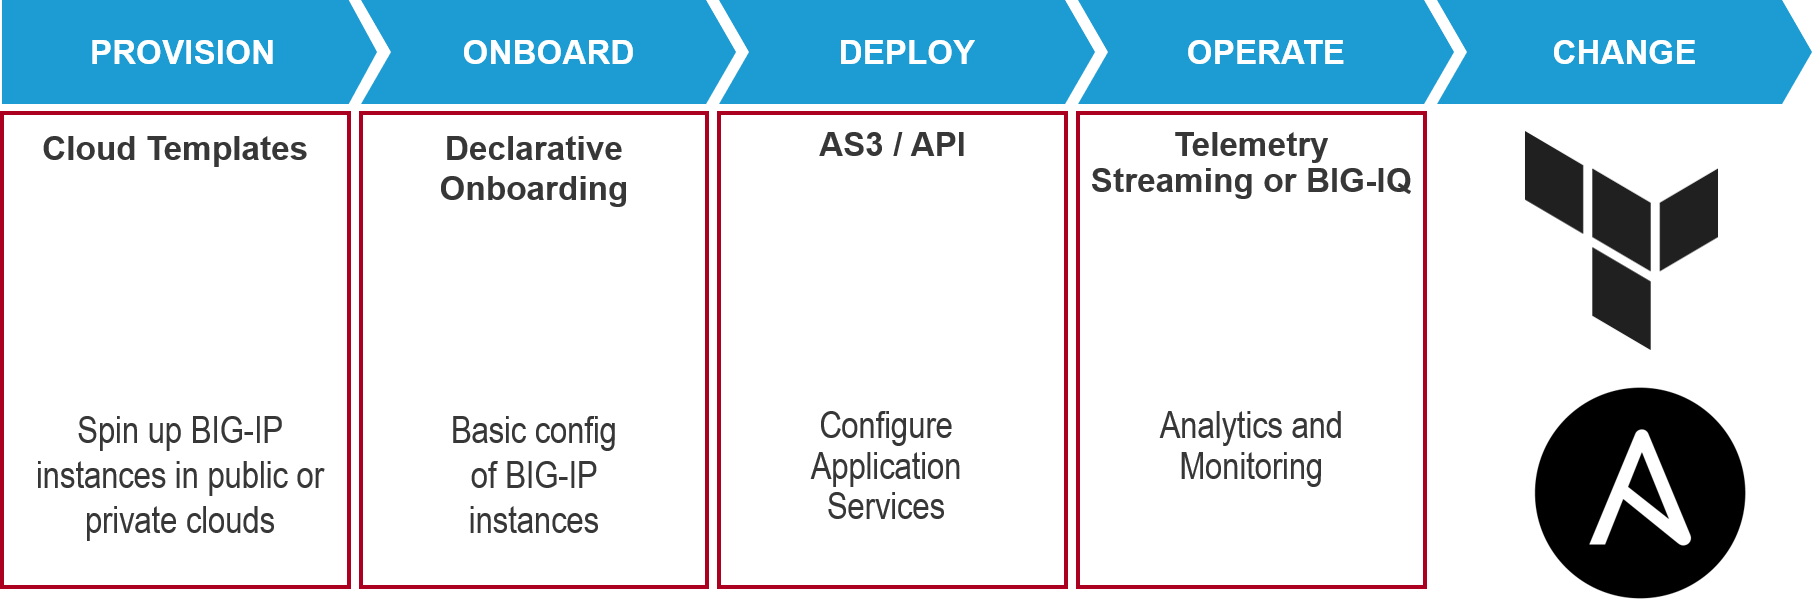
Assim como há um ciclo de vida para aplicações com um pipeline de entrega correspondente, há também um ciclo de vida para serviços de aplicações com um pipeline de implantação correspondente. Esse ciclo de vida requer várias etapas:
- Provisionamento
a. O provisionamento é o processo de efetivamente colocar uma instância em funcionamento, seja uma máquina virtual ou um contêiner, em uma nuvem pública ou privada. - Integrar
a. A integração é necessária para configurar a rede exigida para operar no ambiente em que o BIG-IP foi implantado. - Implantar
a. Durante a fase de implantação do ciclo de vida, um serviço de aplicação é definido, configurado e iniciado. - Operar
a. As operações contínuas exigem monitoramento e análise. O F5 Telemetry Streaming permite que o BIG-IP se conecte a pipelines de telemetria para compartilhar as métricas e os dados desejados. - Alteração
a. A alteração é o processo de modificar configurações existentes (especificadas inicialmente durante a fase de implantação).
Tanto o Ansible quanto o Terraform podem ser a principal ferramenta de automação em todas as cinco fases. No entanto, cada um se destaca em fases diferentes e, por isso, usar ambos pode ser uma estratégia melhor. É mais provável que o Ansible seja usado nas fases de implantação e alteração (gerenciamento de configuração), enquanto o Terraform é usado com mais frequência nas fases de provisionamento e integração (orquestração).
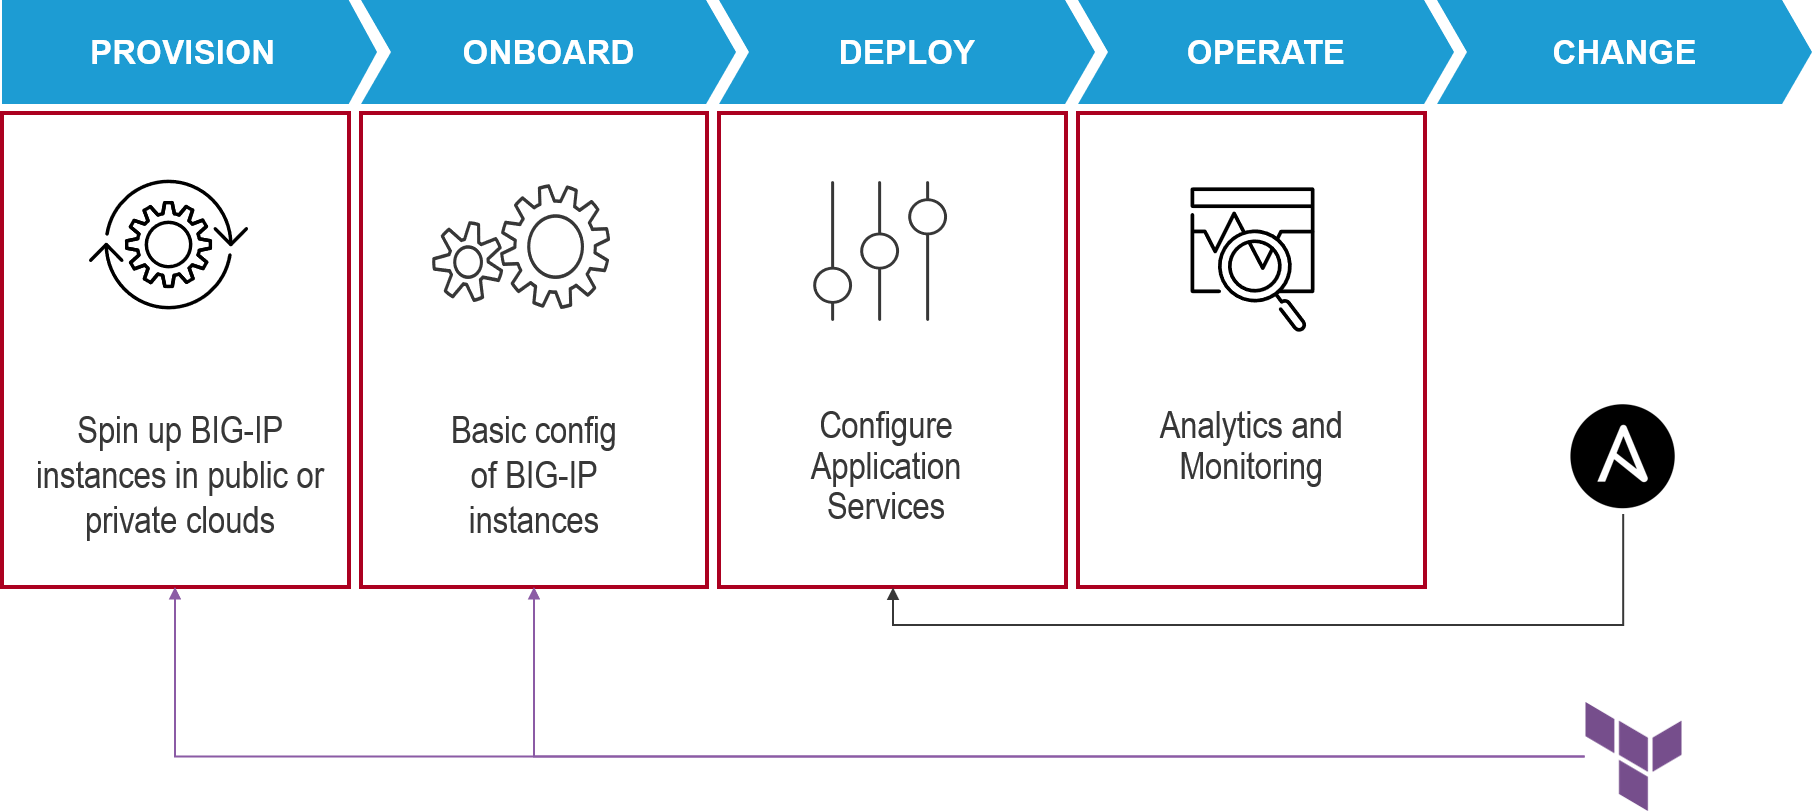
Também sabemos que muitos clientes querem padronizar suas cadeias de ferramentas — e por um bom motivo. Manter o conhecimento especializado em várias ferramentas pode ser difícil, sem falar na operação e manutenção da infraestrutura necessária para executar várias cadeias de ferramentas. Nesse caso, há maneiras de escolher qual dessas excelentes ferramentas adotar como padrão.
- Alterações pouco frequentes na infraestrutura
Nesse cenário, você faz alterações nos serviços de aplicativos, mas não necessariamente na infraestrutura, ou seja, no BIG-IP. Isso costuma ocorrer quando se aproveita um BIG-IP existente para implantar novos aplicativos. O Ansible é uma boa opção nesse caso, pois se destaca no gerenciamento de configurações, e é principalmente isso que você fará. O Ansible oferece suporte a uma ampla variedade de linguagens e estilos de API, sendo uma excelente opção para que as equipes de DevOps e NetOps façam alterações nos serviços de aplicativos. Você pode usar o Ansible para configurar os Serviços de Aplicativos da F5 por meio dos módulos do F5 Ansible ou do F5 AS3. Também pode usar ambos, dependendo das suas necessidades específicas. Para saber mais sobre como escolher sua abordagem com o Ansible, confira este excelente artigo de Mani Gadde e Andrius Benokraitis. - Alterações frequentes na infraestrutura
A nuvem — especialmente a nuvem pública — costuma ser escolhida para viabilizar um alto ritmo de mudanças nas aplicações e na infraestrutura que lhes dá suporte. A infraestrutura imutável geralmente ajuda a gerenciar a volatilidade nessa situação, ou seja, desativando e reimplantando toda uma infraestrutura. O Terraform é uma excelente opção para esse cenário, pois se destaca no provisionamento e na integração ágil de infraestruturas inteiras. Seu design e foco em orquestração são ideais para criar infraestruturas consistentes e reproduzíveis em escala, especialmente em ambientes voláteis como a nuvem. - Mudanças frequentes na infraestrutura e nos serviços de aplicações
Terraform + Ansible podem ser uma ótima combinação para gerenciar um alto volume de mudanças tanto na infraestrutura quanto nos serviços de aplicações. Como são esperadas mudanças frequentes no estado do ambiente e de componentes individuais, é recomendável usar ferramentas de gerenciamento de mudanças e orquestração para ajudar a manter a disponibilidade das aplicações e dos serviços que lhes dão suporte
Independentemente da sua escolha — Ansible, Terraform ou ambos —, a F5 está comprometida em apoiá-la com integrações nativas e modelos prontos para uso, além de uma comunidade que contribui ativamente para ambas as ferramentas e as aprimora.
Sobre o autor

Lori MacVittie é engenheira distinta e evangelista-chefe no Escritório do CTO da F5, com ampla experiência em entrega de aplicações, estratégia de automação e infraestrutura. Ela é conhecida por transformar complexidade em clareza, seja definindo diretrizes para agentes de IA, analisando arquiteturas multinuvem frágeis ou investigando os limites de sistemas escaláveis. Ela acumula mais de trinta anos de experiência no setor, abrangendo desenvolvimento de aplicações, arquitetura de TI e operações de redes e sistemas. Antes de ingressar na F5, atuou como editora de tecnologia e recebeu diversos prêmios. MacVittie tem mestrado em Ciência da Computação e é uma autora prolífica, com publicações que abrangem segurança, nuvem e arquitetura empresarial. Ela também é uma entusiasta de jogos de tabuleiro e videogames, além de ter opiniões assumidamente fortes sobre queijos.
Mais publicações de Lori Mac VittiePublicações relacionadas no blog

Entrega e proteção de agentes de IA em fábricas de IA: F5 para a arquitetura de referência NVIDIA OpenShell para agentes de IA seguros
As soluções da F5 ampliam a Arquitetura de Referência NVIDIA OpenShell para agentes de IA seguros.

Como medir – e minimizar – o custo total de propriedade do seu Kubernetes
O Kubernetes pode ser baixado e executado gratuitamente, mas sua manutenção está longe de não ter custos. Assim como outras grandes plataformas de código aberto que são “gratuitas” apenas em um sentido simplista, o Kubernetes quase certamente exigirá investimentos para ser implantado e operado.
As-Code: a pilha de TI contínua
Infraestrutura, configuração, pipeline, operações. De repente, tudo é “como código”. Lori MacVittie busca esclarecer a terminologia e identificar os diferentes componentes de uma stack contínua de TI.
O estado da entrega de aplicações em 2017: automação, APIs e DevOps
Explore o relatório State of Application Delivery de 2017. Leia o blog retrospectivo da F5 sobre o início da ascensão das redes declarativas e dos pipelines de DevOps.
DevOps Summit: onde a rede foi convidada para a festa
No DevOps Summit NY, falou-se muito não apenas sobre DevOps, mas também sobre contêineres, IoT e microsserviços. As sessões se concentraram não só na mudança cultural necessária para crescer em escala com uma abordagem DevOps, mas também fizeram questão de incluir...
F5 e Nutanix convergem em infraestrutura no .NEXT
Aplicações empresariais como Microsoft SharePoint e Exchange, juntamente com a VDI, continuam sendo a espinha dorsal da sua empresa. A produtividade, embora não seja tão atraente quanto o lucro, é um fator essencial para o sucesso das operações empresariais atuais. Deixar de...