De acordo com uma pesquisa recente da Datos Insights, 57% das empresas de serviços financeiros relataram violações relacionadas a APIs nos últimos dois anos.
Essa única estatística do relatório da Datos Insights de outubro de 2025, “Protegendo os serviços financeiros na era dos riscos: proteção de ambientes multinuvem”, revela uma mudança que deve transformar as discussões sobre estratégia e orçamento nos conselhos de administração: a adoção de open banking, microsserviços e multinuvem ampliou a superfície de ataque muito além daquilo que as defesas de perímetro legadas foram projetadas para proteger.
O resultado é a perda da confiança dos titulares de contas, a exposição a riscos regulatórios e a interrupção das operações — e o novo relatório da Datos Insights, patrocinado pela F5, explica como os líderes de segurança devem agir agora, adotando uma abordagem prática que prioriza WAAP.
“57% [das empresas de serviços financeiros] relataram ter sofrido violações relacionadas a APIs nos últimos dois anos…. É necessário agir imediatamente para corrigir essa vulnerabilidade crítica.”
Datos Insights, Protegendo os serviços financeiros na era do risco, outubro de 2025
Por que o perímetro está comprometido
As APIs proliferam mais rápido do que as equipes conseguem catalogá-las. No setor de serviços financeiros, esse ritmo é evidente: o volume médio de chamadas de API dobrou de 2023 para 2024, e mais de 85% dos bancos participam de ecossistemas de open banking (Datos Insights, outubro de 2025). Os invasores deixaram de sondar perímetros externos e passaram a comprometer sessões autenticadas e explorar APIs legítimas. É por isso que muitas organizações de serviços financeiros estão direcionando seus investimentos para defesas modernas de aplicações e APIs, em vez de fazer ajustes incrementais em firewalls de aplicações web (WAFs).
O cenário de ameaças em constante evolução
O cenário de ameaças contra instituições de serviços financeiros agora é dominado por duas forças: a IA e a persistência. À medida que os invasores utilizam aprendizado de máquina e grandes modelos de linguagem para automatizar o reconhecimento e o phishing, as equipes de segurança precisam responder com análises comportamentais orientadas por IA e controles dinâmicos de políticas.
Grupos ligados a Estados-nação demonstraram persistência de longo prazo em infraestruturas críticas, enquanto grupos criminosos combinam engenharia social com a exploração de APIs — o padrão do Scattered Spider mostra como o comprometimento de uma central de suporte, aliado à exploração de uma API de SSO, pode se tornar um caminho rápido para a movimentação lateral e a exfiltração de dados.
Soma-se a isso a estratégia de “coletar agora, descriptografar depois”: os invasores acumulam dados criptografados hoje com a intenção de decifrá-los offline no futuro, à medida que os computadores pós-quânticos evoluem, aumentando o valor potencial de longo prazo que os hackers podem extrair de cada violação.
O que uma WAAP moderna realmente oferece
Web application and API protection (WAAP) é mais do que um termo de marketing. Ela reúne WAF, descoberta de APIs e aprendizado de esquemas, gerenciamento de bots, proteção contra ataques distribuídos de negação de serviço (DDoS), detecção de anomalias em tempo de execução e inteligência contra ameaças em um único plano operacional. O relatório da Datos Insights destaca os recursos mais importantes para os serviços financeiros:
- Análises comportamentais orientadas por IA que detectam sessões autenticadas anômalas e diferenciam a atividade humana da atividade de agentes de IA
- Aprendizado contínuo do esquema da API e aplicação de políticas em tempo de execução para identificar desvios e prevenir abusos
- Defesas de alvo móvel, como rotação de endpoints e randomização de esquemas, que aumentam o custo para o invasor
- Integração de inteligência de ameaças legível por máquina e de mapeamentos para os frameworks MITRE ATT&CK e D3FEND, visando à mitigação automatizada
- Proteções compatíveis com os protocolos (gRPC, FAPI 2.0, OAuth/OIDC), para que a segurança se integre à stack de APIs em vez de ser adicionada posteriormente
Os sinais do mercado são claros, e os fornecedores estão investindo onde os clientes mais precisam: a Datos projeta que o mercado de serviços de WAAP crescerá de aproximadamente US$ 10 bilhões em 2025 para US$ 25 bilhões até 2033.
Arquitetura e métricas que comprovam o progresso
Os líderes de segurança devem exigir plataformas que ofereçam descoberta/inventário, aplicação automatizada de políticas e resultados mensuráveis. O relatório da Datos Insight destaca dois indicadores-chave de desempenho (KPIs) a serem considerados: tempo médio de mitigação (a rapidez com que os ataques são interrompidos) e cobertura em tempo de execução (a porcentagem do tráfego de produção protegida por WAAP). Os fornecedores devem ser capazes de apresentar esses indicadores juntamente com as taxas de descoberta e o desempenho em relação a falsos positivos.
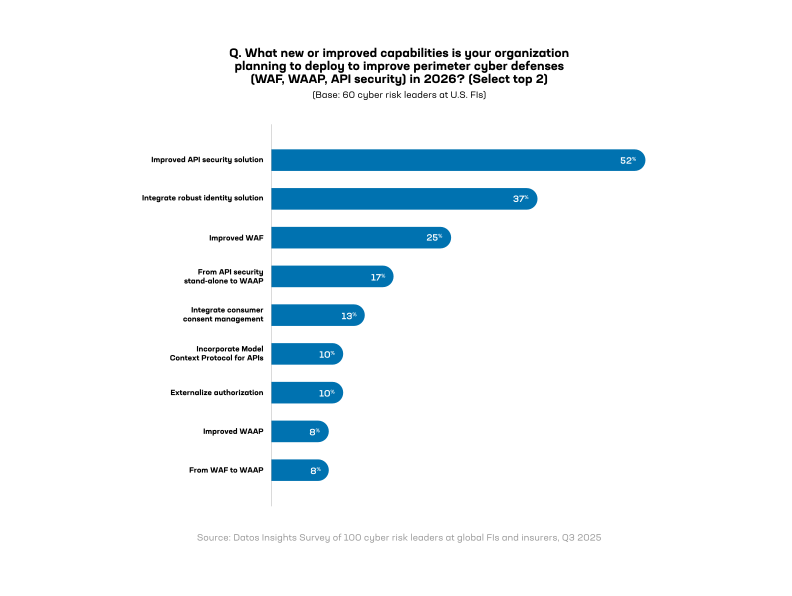
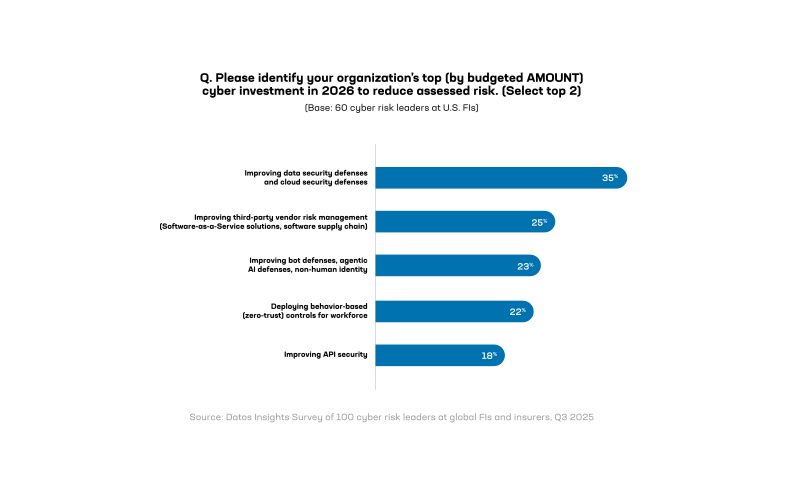
Os líderes de segurança do setor de serviços financeiros precisarão priorizar a segurança de APIs em seus orçamentos e roteiros para 2026, consolidando, ao mesmo tempo, ferramentas pontuais em uma solução WAAP integrada quando isso reduzir a complexidade operacional (e os custos). Eles também devem se concentrar na implementação de análises comportamentais com IA e defesas avançadas contra bots para detectar abusos cometidos por usuários autenticados. Também será fundamental aplicar controles específicos de protocolo para garantir proteção de nível financeiro e integrar MRTI e detecções de mapas para automatizar a resposta. Por fim, monitore os KPIs de WAAP e alinhe-os aos responsáveis pelos riscos de negócios e aos requisitos de conformidade.
Próximos passos
Se você está definindo prioridades de segurança ou preparando uma apresentação sobre o orçamento de 2026, o relatório da Datos Insights de outubro de 2025 —Protegendo os serviços financeiros na era dos riscos: proteção de ambientes multinuvem— é um material prático que você pode usar com seus executivos e o conselho de administração.
O relatório contém figuras e tabelas úteis (incluindo os seis KPIs de WAAP, a Tabela A sobre tendências de ataques a APIs e orientações sobre protocolos), um exemplo técnico de MRTI que relaciona CVEs a mecanismos de defesa e um estudo de caso da campanha Scattered Spider que apresenta a linha do tempo que as equipes de defesa podem usar para testar sua própria postura de segurança.
Baixe o relatório completo aqui.
Se você está pronto para começar, agende uma reunião com um representante da F5 para analisar as conclusões no contexto do seu ambiente e priorizar os recursos de WAAP que reduzirão os riscos para o seu negócio.
Sobre o autor

Publicações relacionadas no blog

IA agêntica em cibersegurança: promessas e riscos
Saiba por que o uso de IA agêntica na cibersegurança é essencial para combater ameaças impulsionadas por IA e por que os agentes também criam novos riscos para as empresas.

Como os clientes da F5 no setor financeiro lidam com a soberania digital sem desacelerar a inovação
Como é a soberania digital na prática? Dois projetos recentes da F5 com clientes mostram como diferentes empresas estão enfrentando esses desafios.

Soberania operacional: construindo resiliência em um mundo imprevisível
Para muitas organizações, a questão já não se resume apenas a controlar os dados. Trata-se de manter a capacidade de operar, adaptar-se e se recuperar à medida que as leis e as condições evoluem.

Segurança de IA com evidências: o que levaremos ao Gartner SRM
Antes de sua sessão no Gartner SRM, o vice-presidente sênior de Marketing de Produtos da F5 explica como a F5 ajuda as organizações a proteger a IA em três etapas práticas.

Gestão de riscos de IA: como as proteções podem ajudar a mitigá-los
O risco da IA é impulsionado por comportamentos probabilísticos e pela explicabilidade limitada, não apenas por falhas de segurança. Uma gestão eficaz exige controle operacional contínuo.

Lei de IA do Colorado (SB 205): o que as empresas precisam saber antes de 2026
A SB 205 do Colorado, a lei pioneira do estado sobre inteligência artificial, foi sancionada pelo governador Jared Polis em 17 de maio de 2024. O projeto de lei estabelece requisitos para que as empresas que utilizam IA implementem controles destinados a proteger os cidadãos do Colorado.