
As interfaces de programação de aplicações (APIs) são o sistema nervoso central oculto de nossa vida digital moderna. Todos os dias, o dia todo, as APIs viabilizam os aplicativos que usamos para comprar o primeiro café do dia em nossa cafeteria favorita, passar o crachá para entrar no escritório, chamar um carro por aplicativo para almoçar com um colega, consultar a previsão do tempo e, por fim, sentar ao final de um longo dia para assistir a uma série de TV que adoramos. Praticamente todas as organizações com as quais interagimos diariamente dependem de APIs para impulsionar seus negócios digitais, tenham elas consciência disso ou não.
A ascensão do desenvolvimento e da entrega de software com foco em APIs mudou o mundo para melhor de inúmeras maneiras. Mas há um problema: quando seus aplicativos e suas arquiteturas mudam, sua superfície de ataque também muda. Medidas de segurança tradicionais, como WAF, proteção contra DDoS e contra bots, continuam sendo essenciais, mas não são suficientes para proteger totalmente essas APIs. Elas foram criadas para as superfícies de ataque da época, sem prever a futura superfície de ataque nem as mudanças provocadas pela rápida adoção de APIs nos últimos anos.
Como líder global em segurança de aplicações e APIs, a tecnologia da F5 está presente no caminho de dados de quase metade das aplicações do mundo, proporcionando uma visibilidade privilegiada dos ataques a aplicações modernas para web e dispositivos móveis. Nossa análise mostra que, atualmente, mais de 90% dos ataques cibernéticos baseados na web têm como alvo endpoints de APIs, buscando explorar vulnerabilidades mais recentes e menos conhecidas, muitas vezes expostas por APIs que não são monitoradas ativamente pelas equipes de segurança.
À medida que os ataques e as superfícies de ataque mudam, sua defesa também precisa se adaptar. O foco atual do setor em IA generativa também está impulsionando o rápido crescimento do número de aplicativos e APIs para dar suporte a modelos de inteligência artificial e aprendizado de máquina (IA/ML), aumentando ainda mais a complexidade. As empresas modernas precisam de uma estratégia de defesa dinâmica, voltada para a identificação e a mitigação de riscos antes que eles resultem em violações dispendiosas, constrangedoras e, muitas vezes, evitáveis.
O ritmo acelerado dessas mudanças tornou a proteção de APIs críticas um desafio significativo para organizações de todos os tipos. Equipes de desenvolvedores e profissionais de segurança, que já trabalham no limite, muitas vezes nem sequer sabem quantas APIs suas empresas utilizam, onde elas estão e quais são os riscos de conformidade e de outras naturezas associados aos dados críticos e aos processos de negócios que essas interfaces sustentam.
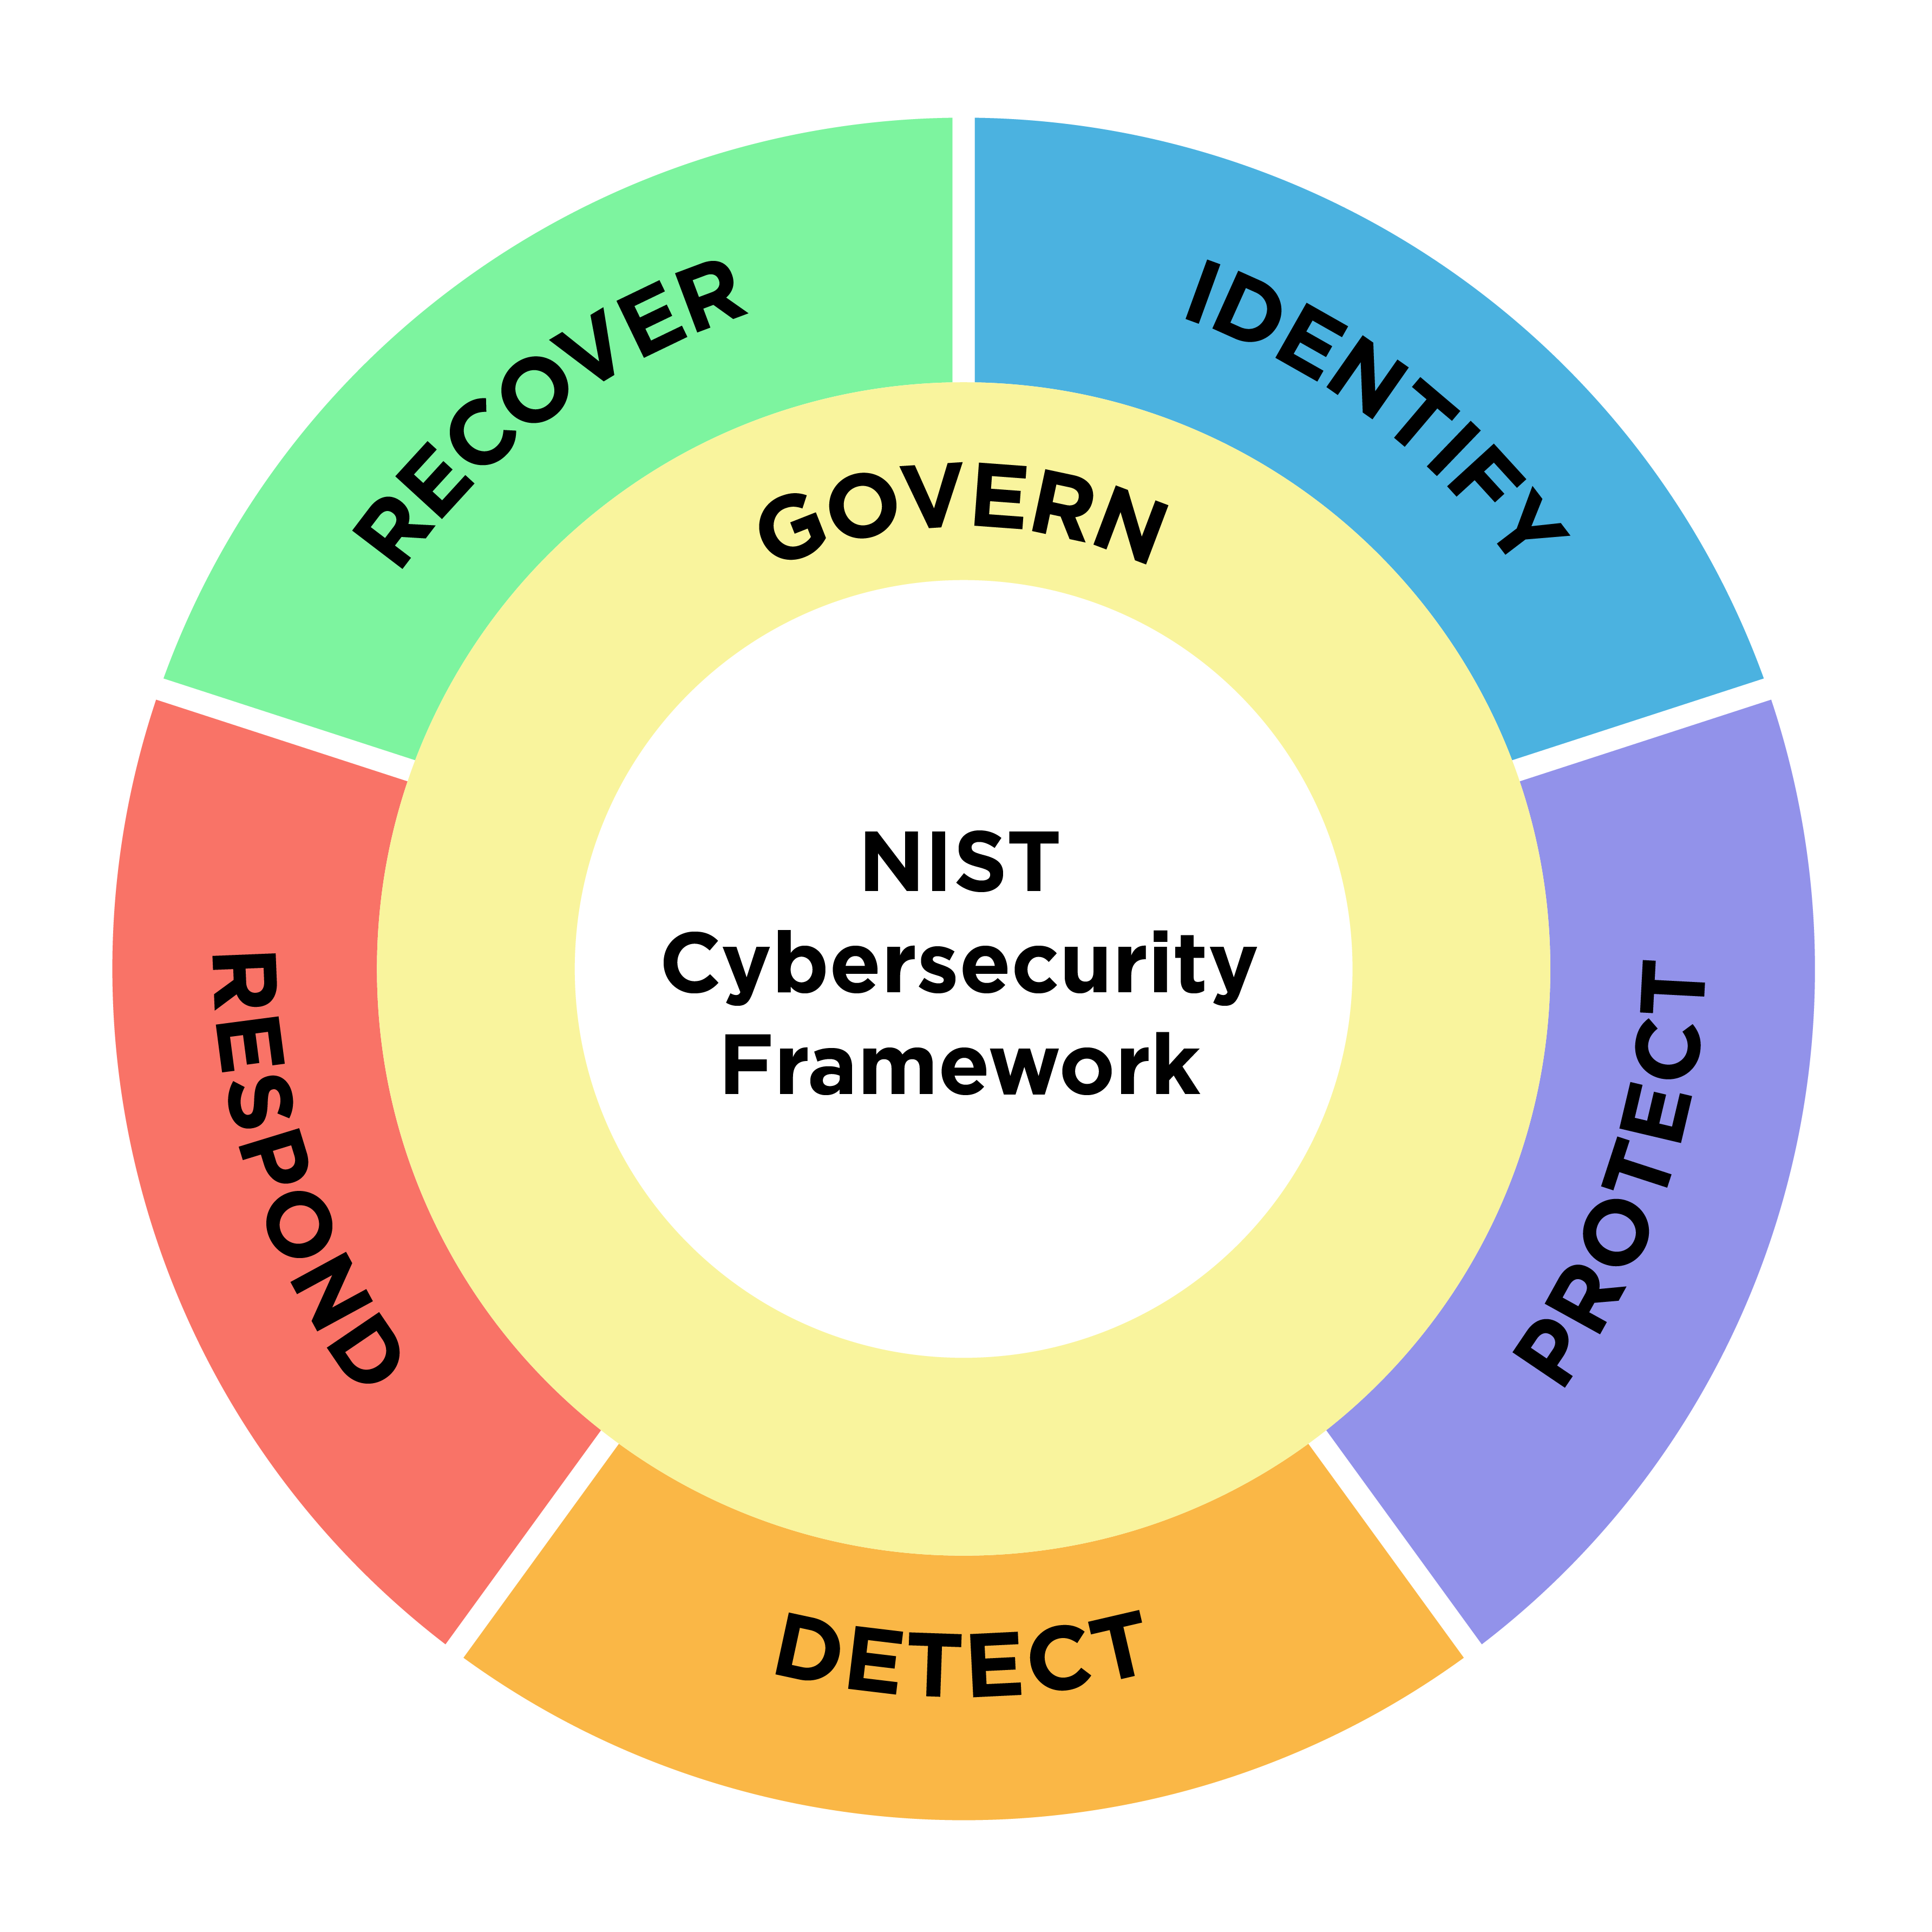
Embora a tecnologia esteja sempre mudando, o fenômeno da segurança de APIs reforça os princípios fundamentais da cibersegurança. Há uma razão para as principais estruturas de controles, como a do NIST, quase sempre começarem por “Identificar”. Em termos simples, não é possível proteger o que não se pode ver, e é impossível gerenciar com eficácia o risco de uma superfície de ataque que não se compreende.
Os pontos cegos relacionados às APIs se tornaram um problema fundamental, e hoje muitas organizações não têm visibilidade alguma sobre suas APIs. Gartner e outros analistas do setor vêm prevendo, pelo menos desde 2019, que as APIs se tornariam o principal vetor de ataque, e nossos dados corroboram essa afirmação, sem qualquer sinal de desaceleração.
O setor de segurança cibernética reagiu, até o momento, principalmente com soluções pontuais voltadas para diferentes aspectos do desenvolvimento de APIs. Esses produtos oferecem recursos variados, porém limitados, como a descoberta de APIs para identificar aquelas que estão em uso ou ferramentas de varredura e teste para ajudar a encontrar vulnerabilidades e tentar corrigir essas lacunas.
Mas o futuro da segurança de APIs não é um conjunto de soluções pontuais que você precisa combinar e tentar integrar por conta própria. É aí que entra o F5 Distributed Cloud Services.
Para construir o futuro da sua empresa, você precisa prepará-la para o futuro.
Os líderes do setor de computação distribuída e segurança de aplicações da F5 previram essa ênfase essencial nas APIs e, há cinco anos, começaram a desenvolver um conjunto revolucionário de recursos, lançado no mercado como F5 Distributed Cloud Services.
Os aplicativos atuais baseados em IA dependem de uma arquitetura distribuída de fontes de dados, modelos e serviços em implantações locais, na nuvem e na borda, interligados por um número cada vez maior de APIs. Para ajudar os clientes a lidar com esses desafios e oportunidades interligados, temos o prazer de anunciar que a F5 está incorporando testes avançados de código de APIs e análise de telemetria ao F5 Distributed Cloud Services, criando a solução de segurança de APIs mais abrangente e preparada para IA do setor. A incorporação de recursos adquiridos recentemente da Wib, empresa inovadora em segurança de APIs, permite detectar vulnerabilidades e obter observabilidade nos processos de desenvolvimento de aplicativos, identificando riscos e implementando políticas antes que as APIs entrem em produção.
Assim como o futuro da segurança de APIs, a F5 Distributed Cloud Platform foi desenvolvida para o futuro de toda a computação empresarial, compartilhando estes atributos essenciais:
- Multinuvem
- API-first
- Desenvolvido com IA
Tornando o melhor ainda melhor
A F5 já oferece recursos robustos de descoberta e proteção de APIs no conjunto de serviços de proteção de aplicações web e APIs (WAAP) do F5 Distributed Cloud. A plataforma cria e valida automaticamente esquemas robustos para APIs, evidencia os riscos de APIs com insights práticos, utiliza IA/ML para mitigar ataques complexos a APIs e muito mais. Com o Distributed Cloud WAAP, juntamente com o NGINX App Protect e o BIG-IP Advanced WAF, a F5 oferece aos clientes a capacidade exclusiva de proteger qualquer aplicação e qualquer API, em qualquer lugar.
E agora a F5 está adotando a abordagem shift-left para abranger todo o ciclo de vida das APIs.
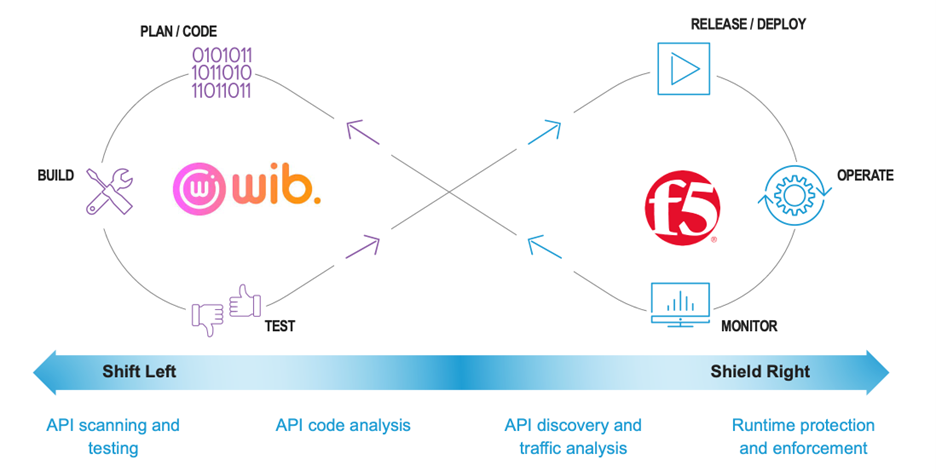
A combinação da plataforma Wib com o F5 Distributed Cloud API Security oferece a solução de segurança de APIs mais abrangente do setor.
Para isso, estamos ampliando os recursos atuais de descoberta e proteção de APIs com:
- Análise de código de APIs para descobrir endpoints de API e avaliar seus riscos antes que sejam implantados em produção.
- Testes de API para investigar vulnerabilidades e validar possíveis ameaças detectadas na análise de código e tráfego.
- Análise de conformidade de APIs para garantir uma postura adequada de segurança de APIs, alinhada aos requisitos regulatórios do cliente.
- Avaliação da superfície de ameaças de APIs para monitorar os ativos públicos de uma organização, identificando o surgimento de novas APIs e aquelas que estão fora da governança de segurança.
- Mecanismo de fusão de segurança de APIs para criar uma solução perfeitamente integrada, na qual cada ameaça, vulnerabilidade ou insight é validado com base em todas as fontes de informação.
Como ex-CTO da Wib e recém-chegado à F5, compartilho o entusiasmo da equipe em levar os recursos da Wib aos serviços do F5 Distributed Cloud, e já estamos trabalhando intensamente na integração da nossa tecnologia para oferecer a plataforma de segurança de APIs mais robusta e abrangente que o mundo já viu.
Junte-se a nós para proteger seus aplicativos e APIs com a primeira solução holística de segurança de aplicativos e APIs do mundo, que oferece visibilidade e segurança reais, do código à nuvem.
Execute em qualquer lugar, proteja em todos os lugares — somente com a F5.
Sobre o autor
Publicações relacionadas no blog

Entrega e proteção de agentes de IA em fábricas de IA: F5 para a arquitetura de referência NVIDIA OpenShell para agentes de IA seguros
As soluções da F5 ampliam a Arquitetura de Referência NVIDIA OpenShell para agentes de IA seguros.

Como medir – e minimizar – o custo total de propriedade do seu Kubernetes
O Kubernetes pode ser baixado e executado gratuitamente, mas sua manutenção está longe de não ter custos. Assim como outras grandes plataformas de código aberto que são “gratuitas” apenas em um sentido simplista, o Kubernetes quase certamente exigirá investimentos para ser implantado e operado.
As-Code: a pilha de TI contínua
Infraestrutura, configuração, pipeline, operações. De repente, tudo é “como código”. Lori MacVittie busca esclarecer a terminologia e identificar os diferentes componentes de uma stack contínua de TI.
O estado da entrega de aplicações em 2017: automação, APIs e DevOps
Explore o relatório State of Application Delivery de 2017. Leia o blog retrospectivo da F5 sobre o início da ascensão das redes declarativas e dos pipelines de DevOps.
DevOps Summit: onde a rede foi convidada para a festa
No DevOps Summit NY, falou-se muito não apenas sobre DevOps, mas também sobre contêineres, IoT e microsserviços. As sessões se concentraram não só na mudança cultural necessária para crescer em escala com uma abordagem DevOps, mas também fizeram questão de incluir...
F5 e Nutanix convergem em infraestrutura no .NEXT
Aplicações empresariais como Microsoft SharePoint e Exchange, juntamente com a VDI, continuam sendo a espinha dorsal da sua empresa. A produtividade, embora não seja tão atraente quanto o lucro, é um fator essencial para o sucesso das operações empresariais atuais. Deixar de...