
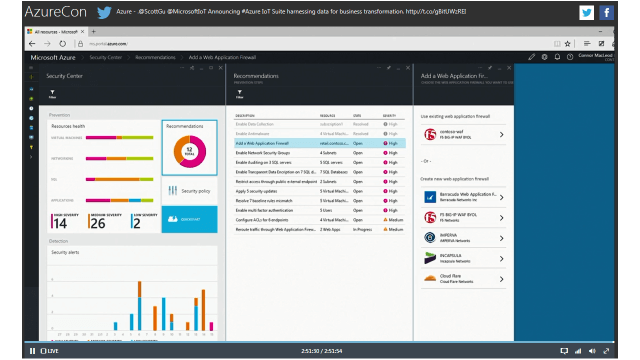
Temos o prazer de anunciar o suporte à solução de firewall de aplicações web (WAF) da F5 para o Microsoft Azure Security Center, agora disponível aos clientes em uma versão prévia pública limitada. O novo serviço F5 WAF ajuda a garantir a conformidade e a proteger melhor seus ativos contra vulnerabilidades de aplicações, as ameaças mais recentes à camada 7 e ataques DDoS, além de proporcionar o mais alto desempenho para as aplicações.
A F5 utiliza as tecnologias comprovadas pelo setor e certificadas pela ICSA BIG-IP Application Security Manager (ASM) e BIG-IP Local Traffic Manager (LTM) como um serviço virtual pré-configurado no Azure Security Center. Ao ativar essa solução no Azure Security Center, as organizações obtêm o mesmo nível de controle e personalização normalmente oferecido aos aplicativos no data center, além de garantir uma resposta rápida às ameaças direcionadas a aplicativos no ambiente do Azure. A solução oferece proteção abrangente na camada 7 e pode ser facilmente ativada usando três níveis de proteção predefinidos por especialistas em segurança da F5.
O BIG-IP ASM ajuda as organizações a se protegerem de forma eficaz contra ataques existentes e emergentes a aplicações na camada 7, a evitarem violações de dados dispendiosas e a manterem a conformidade com os requisitos do PCI-DSS. O BIG-IP ASM oferece o conjunto mais abrangente de recursos de proteção contra ameaças, incluindo OWASP Top 10, ataques DDoS na camada 7, extração de dados de sites, injeções na Web e vulnerabilidades comuns em aplicações, com uma cobertura de proteção incomparável. Desenvolvido com base na tecnologia ADC líder da F5, ele se destaca pela escalabilidade, programabilidade e adaptabilidade, oferecendo às organizações a melhor relação preço/desempenho em comparação com as principais soluções concorrentes.
No Azure Security Center, a solução de firewall de aplicações Web da F5 permite que as organizações identifiquem e interrompam ameaças sofisticadas e complexas com um nível mais elevado de eficácia de segurança. Ela oferece uma defesa proativa e exclusiva contra bots, além de maior precisão do que outras soluções na detecção e mitigação de ataques de força bruta, CSRF, XML e de dia zero. A solução pode aplicar dinamicamente as proteções necessárias para impedir que os ataques cheguem aos servidores.
Configuração simples
A solução de firewall de aplicações web da F5 no Azure vem pré-configurada, tornando a configuração do seu WAF rápida e fácil. Os administradores podem simplesmente selecionar a solução da F5, definir o nível de proteção adequado e, em poucos minutos, começar a proteger suas aplicações contra ameaças. A solução da F5 é perfeita para aplicações nativas da nuvem no Azure que talvez não contem com uma equipe de segurança dedicada, garantindo sua proteção contra ameaças, ou para desenvolvedores que desejam implementar proteção imediata sem o processo de tentativa e erro às vezes necessário para configurar uma solução WAF totalmente personalizada.
Dependendo da disponibilidade de recursos da equipe, os administradores podem optar pela solução de WAF de “um clique”, pré-configurada por especialistas da F5, ou configurar e implantar o ASM e o LTM para atender às suas necessidades específicas.
Personalizável
A F5 oferece a flexibilidade de ativar a solução F5 WAF como está ou executar o ASM e o LTM do BIG-IP como VMs do Azure para atender às suas necessidades. Embora recomendemos selecionar inicialmente um dos níveis de proteção pré-configurados para ajudar a atender de imediato às políticas de conformidade da organização ou do setor, você não precisa parar por aí. Depois de ativar a solução F5 WAF, você também terá acesso à ampla variedade de recursos avançados do ASM, o que permite configurar ainda mais a solução WAF para atender melhor às necessidades ou políticas específicas da sua aplicação ou organização.
A implantação do Application Security Manager e do Local Traffic Manager como VMs no Azure também permite ampliar as políticas de segurança existentes, usar modelos existentes do iApps e iRules, além de aproveitar as licenças existentes da F5 por meio da opção Traga sua Própria Licença (BYOL).
Confiável
A F5 é líder de mercado em tecnologia ADC e a marca mais confiável do setor em proteção de firewall de aplicações web — implantada em mais data centers corporativos do que qualquer outra solução WAF.1 As organizações confiam no ASM para proteger as aplicações web mais acessadas do mundo, onde quer que estejam hospedadas, com o mais alto nível de eficácia de segurança e sem comprometer o desempenho.
Agora, os clientes podem contar com o mesmo conjunto abrangente de recursos, segurança de nível empresarial e funcionalidades de gerenciamento de tráfego altamente integradas ao ambiente do Azure.
Confira os links para recursos relacionados:
- Anúncio da versão prévia pública do Microsoft Azure
- Central de Segurança do Microsoft Azure
- BIG-IP Application Security Manager
- A plataforma BIG-IP e o Microsoft Azure: serviços de aplicações na nuvem
- Demonstração de VEs do F5 BIG-IP no Microsoft Azure
[1] https://informationsecurity.451research.com/?p=5684
Sobre o autor
Publicações relacionadas no blog

Entrega e proteção de agentes de IA em fábricas de IA: F5 para a arquitetura de referência NVIDIA OpenShell para agentes de IA seguros
As soluções da F5 ampliam a Arquitetura de Referência NVIDIA OpenShell para agentes de IA seguros.

Como medir – e minimizar – o custo total de propriedade do seu Kubernetes
O Kubernetes pode ser baixado e executado gratuitamente, mas sua manutenção está longe de não ter custos. Assim como outras grandes plataformas de código aberto que são “gratuitas” apenas em um sentido simplista, o Kubernetes quase certamente exigirá investimentos para ser implantado e operado.
As-Code: a pilha de TI contínua
Infraestrutura, configuração, pipeline, operações. De repente, tudo é “como código”. Lori MacVittie busca esclarecer a terminologia e identificar os diferentes componentes de uma stack contínua de TI.
O estado da entrega de aplicações em 2017: automação, APIs e DevOps
Explore o relatório State of Application Delivery de 2017. Leia o blog retrospectivo da F5 sobre o início da ascensão das redes declarativas e dos pipelines de DevOps.
DevOps Summit: onde a rede foi convidada para a festa
No DevOps Summit NY, falou-se muito não apenas sobre DevOps, mas também sobre contêineres, IoT e microsserviços. As sessões se concentraram não só na mudança cultural necessária para crescer em escala com uma abordagem DevOps, mas também fizeram questão de incluir...
F5 e Nutanix convergem em infraestrutura no .NEXT
Aplicações empresariais como Microsoft SharePoint e Exchange, juntamente com a VDI, continuam sendo a espinha dorsal da sua empresa. A produtividade, embora não seja tão atraente quanto o lucro, é um fator essencial para o sucesso das operações empresariais atuais. Deixar de...