De acordo com o Relatório de Telemetria de TLS de 2017 da F5 Labs, 70% de todo o tráfego da internet agora é criptografado. E, de acordo com o recém-publicado relatório da F5 Labs, Relatório sobre Phishing e Fraude, 68% dos sites de malware utilizam criptografia, e 90% de todos os sites de phishing são criptografados. Portanto, é fácil perceber que a criptografia agora é a norma.
Essa nova realidade é impulsionada por aplicativos baseados em nuvem, como o Microsoft Office 365, o Google G Suite e outros que fazem amplo uso da criptografia, assim como os aplicativos web e as redes sociais atuais. E, embora regulamentações como o Regulamento Geral sobre a Proteção de Dados (GDPR) da União Europeia não exijam a criptografia das comunicações e do tráfego, muitas organizações consideram necessário implementá-la para garantir a privacidade de seus usuários.
Embora seja excelente para a privacidade, a criptografia apresenta desvantagens em outras áreas. A visibilidade do tráfego é significativamente reduzida devido ao crescimento explosivo do uso da criptografia SSL/TLS, aumentando a exposição da organização a ameaças ocultas. Além disso, o uso de soluções de segurança existentes para executar as funções de criptografia, descriptografia e inspeção prejudica o desempenho, especialmente em grande escala, resultando em latência e em uma experiência insatisfatória para o usuário. A complexidade também aumenta, sobrecarregando a equipe com ineficiências e criando mais oportunidades para erros humanos.
As comunicações criptografadas não podem ser visualizadas como texto não criptografado e, portanto, passam sem inspeção, criando pontos cegos de segurança. Avanços criptográficos, como o Perfect Forward Secrecy (PFS), obrigam as organizações a implantar seus dispositivos de segurança em linha para inspecionar o tráfego. No entanto, muitos dispositivos de segurança não conseguem realizar a descriptografia em escala quando instalados em linha. Por isso, as equipes de segurança recorrem à conexão manual de soluções pontuais, criando uma pilha de segurança encadeada composta por vários dispositivos de segurança. Porém, essas pilhas de segurança com configuração estática são complexas, não se adaptam às mudanças nas condições da rede e podem introduzir latência e pontos únicos de falha.
Os invasores exploram os pontos cegos deixados pelo tráfego criptografado, geralmente ocultando malware e outras ameaças em cargas úteis criptografadas. Eles também usam canais criptografados para evitar a detecção durante atividades de comando e controle (C2) e até mesmo durante a exfiltração de dados. Sem visibilidade consistente e sustentável do tráfego criptografado, as organizações ficam indefesas contra essas ameaças, que comprometem seus ativos e dados críticos.
É aí que entram a F5 e a Cisco
A Cisco lançou um dos primeiros firewalls de próxima geração (NGFW) totalmente integrados e focados em ameaças do setor, com gerenciamento unificado. O Cisco Firepower Next-Generation Firewall (NGFW) é um firewall de próxima geração e sistema de prevenção contra intrusões (IPS) líder de mercado, desenvolvido para bloquear mais ameaças e mitigar rapidamente aquelas que conseguem romper as defesas. Para isso, oferece opções de hardware e software que combinam o comprovado firewall de rede da Cisco com o IPS de próxima geração mais eficaz do setor e a proteção avançada contra malware (AMP).
Quando combinada com o F5 SSL Orchestrator, a série Cisco Firepower tem seus recursos de mitigação de ameaças e desempenho otimizados. Como o SSL Orchestrator executa a tarefa computacionalmente pesada de descriptografar o tráfego antes de distribuí-lo a outros dispositivos em uma pilha de segurança, esses mesmos dispositivos agora podem ser dimensionados de forma econômica e garantir a segurança, que é justamente sua finalidade principal.
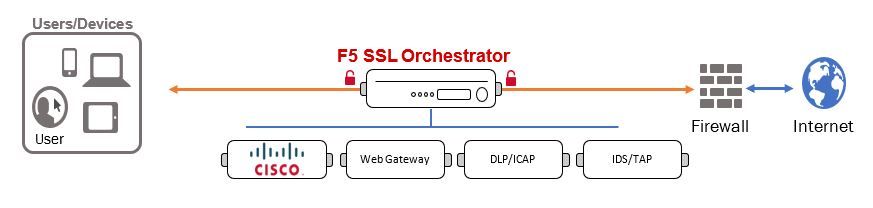
O F5 SSL Orchestrator centraliza a descriptografia e a recriptografia do tráfego usando sua aceleração de hardware líder do setor, com implementações modernas de cifras e orquestração de software. Ele descriptografa o tráfego e o distribui para outros dispositivos da pilha de segurança, como o Cisco Firepower NGFW. Isso permite que o Cisco Firepower NGFW se concentre em fornecer detecção e proteção avançadas contra ameaças.
No entanto, a visibilidade do tráfego criptografado agora é apenas um requisito básico; é preciso ir além. O F5 SSL Orchestrator identifica e categoriza o tráfego criptografado para que ele seja tratado de acordo com as políticas, garantindo a conformidade com as regulamentações de privacidade e as práticas empresariais. Ele permite o direcionamento do tráfego com base em políticas, eliminando a necessidade de conectar vários dispositivos de segurança em cadeia.
O Cisco Firepower NGFW conta com recursos integrados de descriptografia SSL, mas as organizações podem optar por transferir essa tarefa para o F5 SSL Orchestrator, permitindo que toda a considerável capacidade de processamento do Cisco Firepower NGFW seja dedicada à proteção de sua rede.
Juntos, o F5 SSL Orchestrator e o Cisco Firepower NGFW ajudam a otimizar a capacidade de ação, a disponibilidade e a orquestração, fortalecendo a postura de segurança e a mitigação de ameaças, preparando os investimentos existentes em soluções de segurança para o futuro e proporcionando uma experiência superior ao usuário.
Sobre o autor

Publicações relacionadas no blog

Entrega e proteção de agentes de IA em fábricas de IA: F5 para a arquitetura de referência NVIDIA OpenShell para agentes de IA seguros
As soluções da F5 ampliam a Arquitetura de Referência NVIDIA OpenShell para agentes de IA seguros.

Como medir – e minimizar – o custo total de propriedade do seu Kubernetes
O Kubernetes pode ser baixado e executado gratuitamente, mas sua manutenção está longe de não ter custos. Assim como outras grandes plataformas de código aberto que são “gratuitas” apenas em um sentido simplista, o Kubernetes quase certamente exigirá investimentos para ser implantado e operado.
As-Code: a pilha de TI contínua
Infraestrutura, configuração, pipeline, operações. De repente, tudo é “como código”. Lori MacVittie busca esclarecer a terminologia e identificar os diferentes componentes de uma stack contínua de TI.
O estado da entrega de aplicações em 2017: automação, APIs e DevOps
Explore o relatório State of Application Delivery de 2017. Leia o blog retrospectivo da F5 sobre o início da ascensão das redes declarativas e dos pipelines de DevOps.
DevOps Summit: onde a rede foi convidada para a festa
No DevOps Summit NY, falou-se muito não apenas sobre DevOps, mas também sobre contêineres, IoT e microsserviços. As sessões se concentraram não só na mudança cultural necessária para crescer em escala com uma abordagem DevOps, mas também fizeram questão de incluir...
F5 e Nutanix convergem em infraestrutura no .NEXT
Aplicações empresariais como Microsoft SharePoint e Exchange, juntamente com a VDI, continuam sendo a espinha dorsal da sua empresa. A produtividade, embora não seja tão atraente quanto o lucro, é um fator essencial para o sucesso das operações empresariais atuais. Deixar de...