O sistema de nomes de domínio (DNS) é frequentemente chamado de lista telefônica da internet, pois traduz nomes de host de computadores fáceis de entender em endereços IP. Essa função crucial garante o acesso a aplicações da internet e serviços digitais, constituindo uma base essencial para a conectividade online.
Os ataques baseados em DNS aumentaram nos últimos anos e continuam evoluindo para explorar a disponibilidade, a estabilidade e as vulnerabilidades dos serviços de DNS. De acordo com o Relatório de tendências de ataques DDoS de 2023, os invasores cibernéticos estão adotando métodos cada vez mais sofisticados, tornando os ataques baseados em DNS uma ameaça persistente e um tipo de ataque preferido pelos cibercriminosos. Por exemplo, um ataque significativo de negação de serviço distribuída (DDoS), ocorrido em abril de 2021, deixou vários serviços de nuvem da Microsoft indisponíveis por duas horas, incluindo Xbox Live, Office, SharePoint Online, Teams e OneDrive. Em abril de 2023, uma série de ataques DDoS de domínio inexistente (NXDOMAIN) direcionou-se a sites de saúde dos EUA e os sobrecarregou. Esse ataque causou congestionamento na rede, impedindo que os servidores atendessem a solicitações válidas dos usuários e destacando a necessidade crítica de sistemas de DNS robustos e redundantes em uma rede híbrida.
Dada a natureza crítica do DNS e a rápida evolução das tecnologias de nuvem, as organizações precisam buscar as melhores soluções de DNS de alta disponibilidade para garantir a resiliência do DNS em todos os aspectos.
A nuvem é excelente; combiná-la com uma solução complementar local é ainda melhor
As interrupções de DNS baseado em nuvem demonstram que falhas nos serviços de nuvem, especialmente no DNS, podem ocorrer apesar da existência de sistemas redundantes. Essas interrupções podem ser causadas por diversos fatores, como bugs de software, configurações incorretas, erros humanos ou problemas de energia e conectividade de rede. Garantir que um sistema permaneça sempre operacional é um desafio.
Devido ao aumento das interrupções de DNS, as organizações estão buscando formas de aproveitar a agilidade dos serviços de nuvem e, ao mesmo tempo, manter o controle sobre a disponibilidade e a segurança, mesmo quando esses serviços são interrompidos.
Como complemento aos serviços de DNS, o balanceamento de carga global de servidores (GSLB) — um mecanismo de balanceamento de carga baseado no protocolo DNS — proporciona resiliência em ambientes com vários data centers e múltiplas nuvens. Para isso, utiliza informações sobre os recursos dos serviços e o DNS para direcionar o tráfego de forma inteligente entre localidades geograficamente distribuídas, com base em políticas de negócios e de rede. Para garantir a disponibilidade contínua de suas operações, as organizações estão buscando ativamente as melhores arquiteturas de resiliência para esses serviços essenciais e estreitamente integrados de DNS e DNS inteligente.
Aprimorando a resiliência e o desempenho do DNS com uma arquitetura híbrida baseada em F5
A adoção de um serviço de DNS baseado em SaaS da F5 Distributed Cloud Services para operar em conjunto com uma solução F5 BIG-IP DNS local proporciona às organizações maior elasticidade, agilidade e mitigação de DDoS, além de escala global, desempenho e disponibilidade. É quando essas soluções são combinadas — uma local e outra baseada na nuvem — que as vantagens realmente começam a se somar. Com o BIG-IP DNS, os usuários podem aproveitar os recursos de automação para garantir segurança e disponibilidade completas, além de funcionalidades adicionais, como registros DNS primários ocultos e autoridade para ativar serviços de DNS locais.
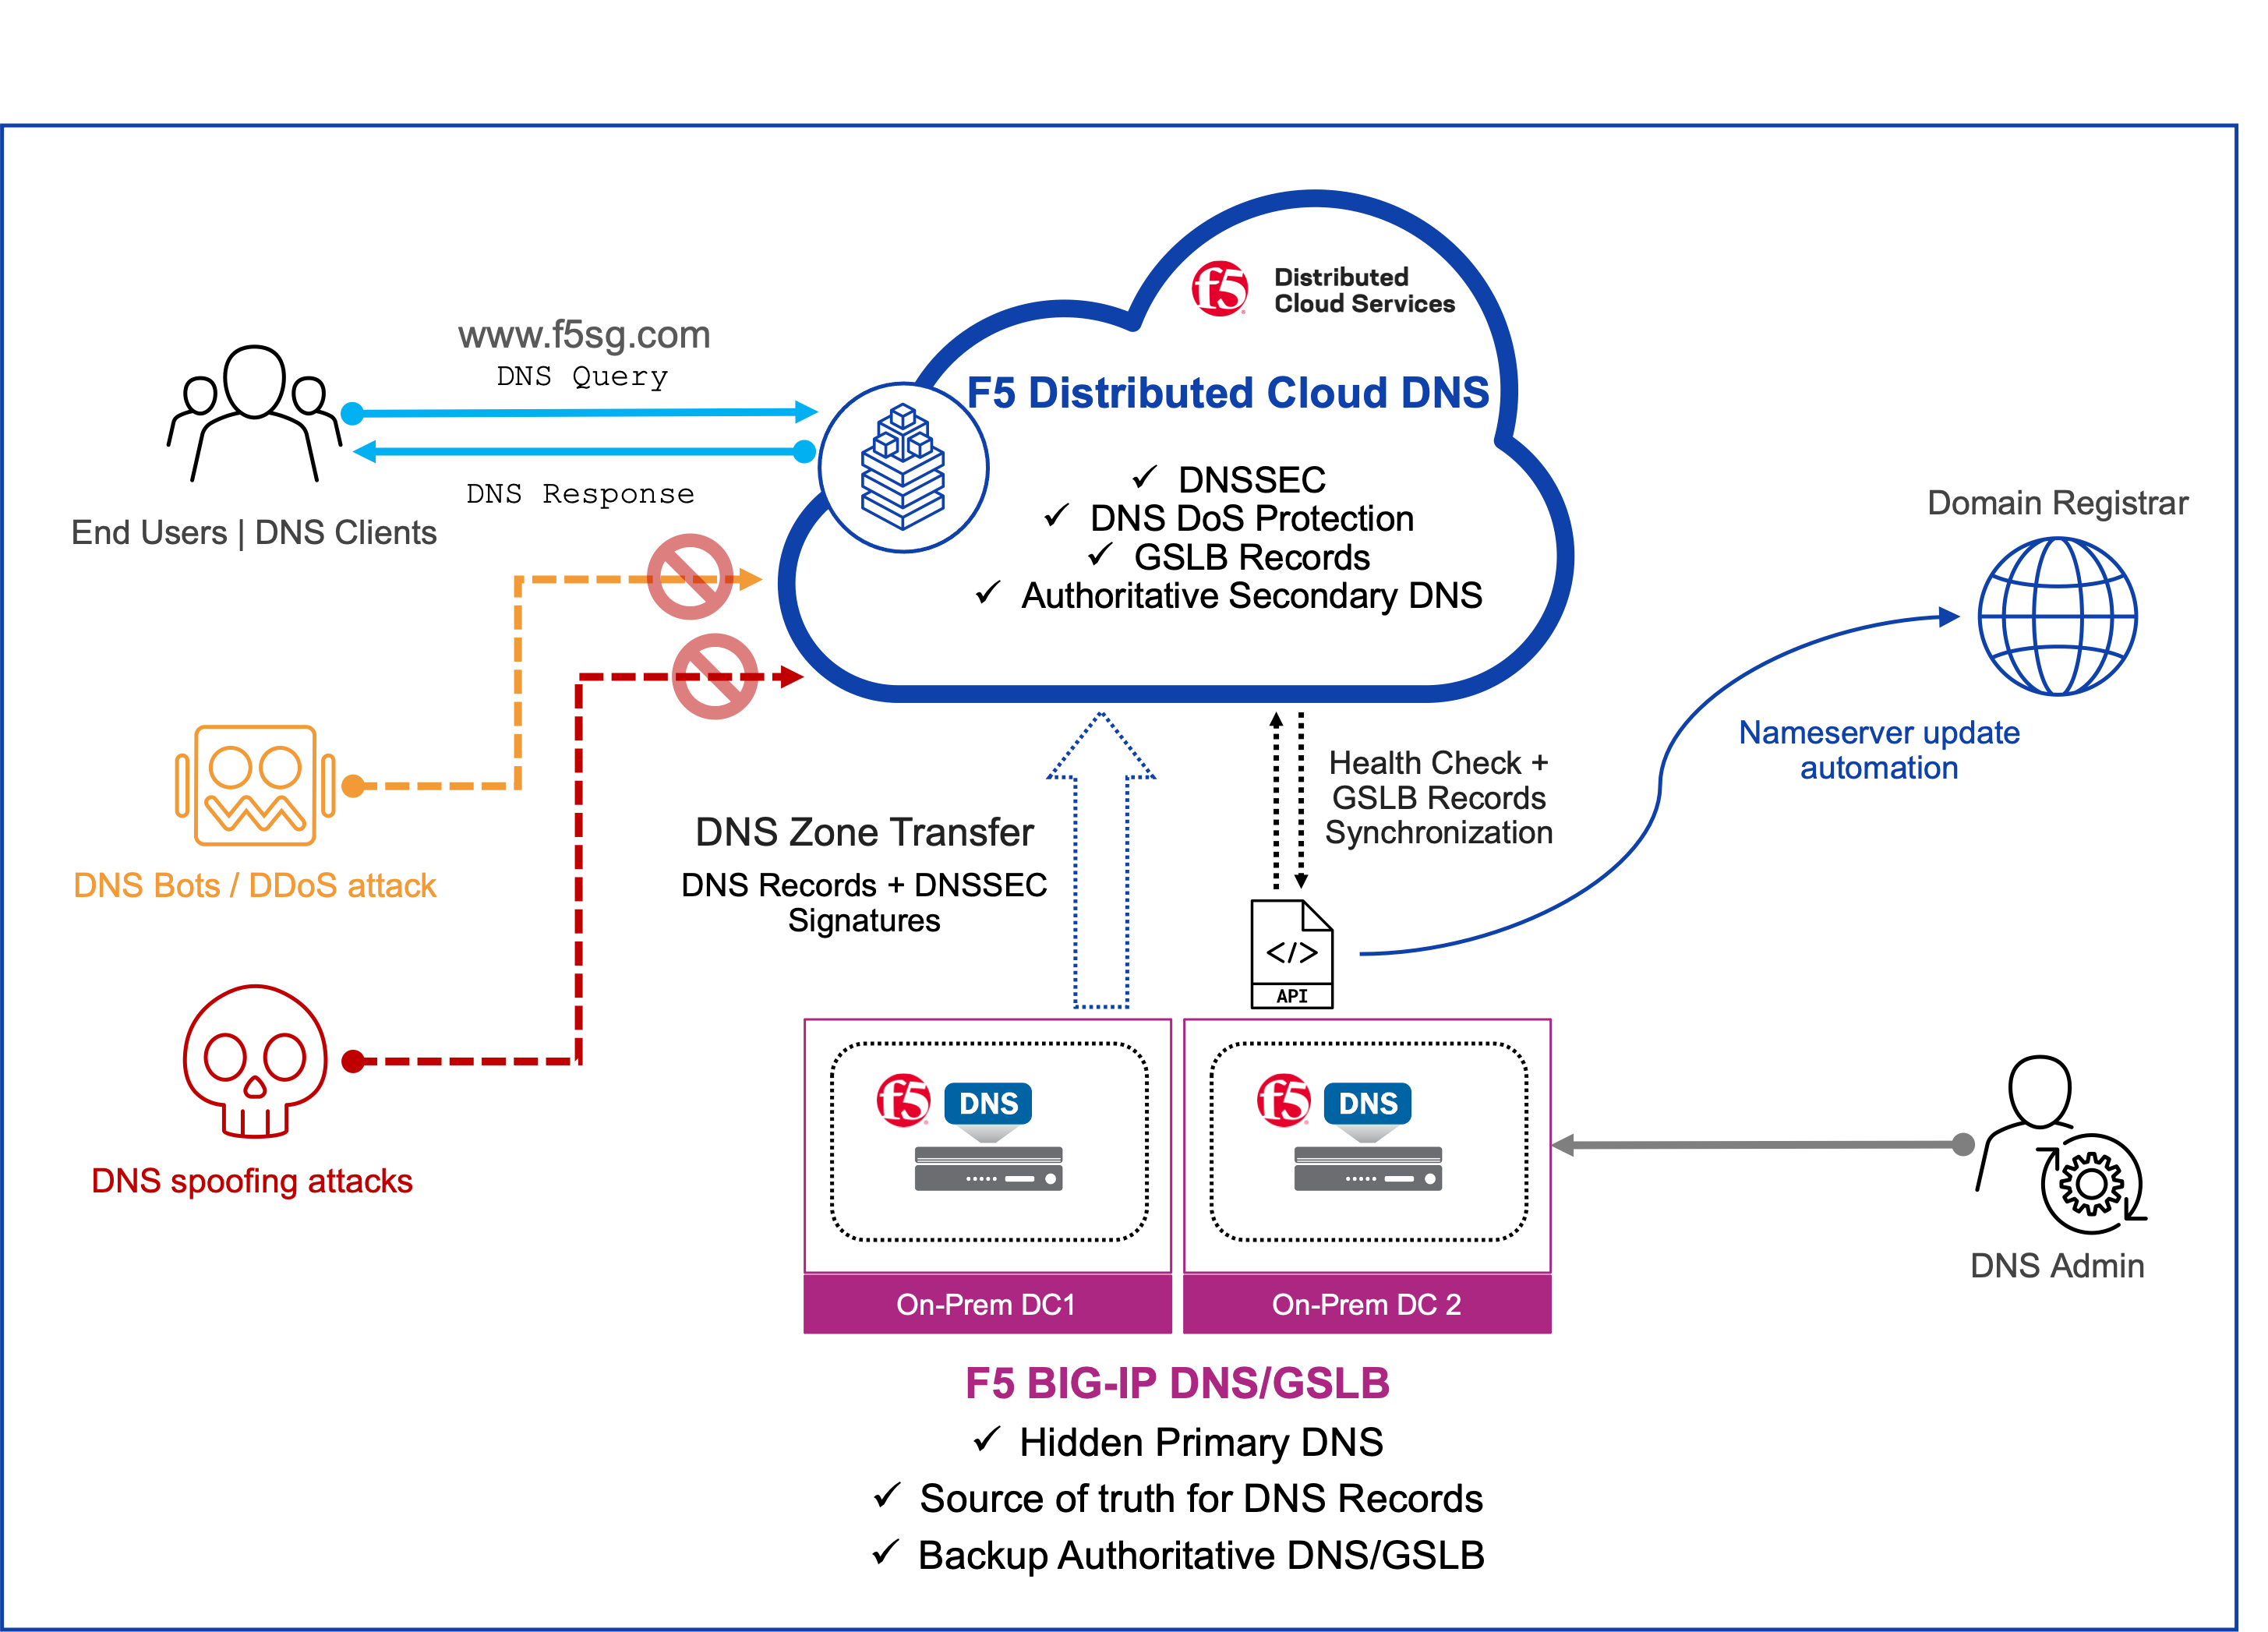
Essa arquitetura permite que as organizações usem os serviços do F5 Distributed Cloud para DNS autoritativo durante as operações normais. Se necessário, elas podem migrar para serviços de DNS locais, garantindo que mantenham o controle sobre sua infraestrutura de DNS.
Na arquitetura de DNS híbrido da F5, o Distributed Cloud DNS funciona como DNS autoritativo e secundário, aproveitando a capacidade baseada em SaaS e recursos como:
- Camadas de segurança: Obtenha segurança dinâmica com failover automático e proteção integrada, evitando ataques DDoS ou a manipulação de respostas de domínio.
- Escalonamento automático de capacidade: Implante e ofereça suporte a aplicações em qualquer lugar. Esta solução de DNS é baseada em um plano de dados global que facilita a implantação e o gerenciamento, além de escalar automaticamente para atender a demandas de alto volume.
- Mantenha a alta disponibilidade: Desenvolvida sobre uma rede anycast global, a solução oferece DNS altamente disponível e responsivo por meio de pontos de presença em mercados do mundo todo.
- Implantação e entrega rápidas: Configure e provisione em minutos com um único conjunto de APIs.
Em situações imprevistas em que os serviços de DNS baseados em SaaS estejam indisponíveis, as organizações podem ativar automaticamente o BIG-IP DNS local para garantir o tráfego de DNS ininterrupto. O BIG-IP DNS oferece recursos robustos, como:
- Desempenho de 100 milhões de RPS: O BIG-IP DNS usa o serviço DNS Express e o Modo de Resposta Rápida para ampliar o DNS autoritativo em hiperescala para até 100 milhões de respostas a consultas por segundo (RPS), garantindo que os usuários se conectem ao melhor site. O serviço F5 DNS Express aprimora as funções padrão de DNS ao descarregar as respostas de DNS e escalar de centenas de milhares para mais de 50 milhões de RPS.
- Firewall de DNS/DDoS: Pode ser combinado com o BIG-IP Advanced Firewall Manager (AFM) para oferecer segurança abrangente, incluindo a proteção do DNS contra ataques DDoS volumétricos, como inundações UDP ou ataques DDoS por amplificação.
- DNSSEC: Protege os servidores de nomes de domínio locais contra envenenamento de cache e ataques man-in-the-middle com extensões de segurança do sistema de nomes de domínio (DNSSEC) em tempo real.
- Consolidação de cache: Reduz a latência e o tempo de resposta em até 80%.
- Failover que garante a disponibilidade: Faça o failover de data centers inteiros ou de aplicações e servidores individuais para garantir que os usuários tenham acesso ininterrupto aos aplicativos de que precisam.
Essa arquitetura atende à necessidade de serviços de DNS contínuos para manter os negócios digitais online e, ao mesmo tempo, aproveitar os benefícios da nuvem. Ela garante que as organizações mantenham o controle e não fiquem desamparadas caso os serviços de nuvem fiquem indisponíveis.
Dê o próximo passo na sua jornada de DNS
Saiba mais sobre o conceito e o design da arquitetura de DNS híbrido da F5 explorando uma configuração de exemplo desenvolvida pelo engenheiro de soluções da F5, Michelangelo Dorado.
Este guia passo a passo descreve a configuração básica para incorporar resiliência de DNS ao seu ambiente. O guia de configuração inclui:
- Configuração de DNS primário oculto e DNS secundário autoritativo
- Configuração de DNSSEC
- Configuração de resiliência de DNS com monitoramento ativo da integridade
- Facilidade de configuração e integração no Distributed Cloud DNS e no BIG-IP DNS, com automação baseada em APIs
Descubra como o F5 Distributed Cloud DNS simplifica a entrega de DNS em ambientes multicloud e aplicações modernas: https://www.f5.com/products/distributed-cloud-services/dns
Sobre o autor
Publicações relacionadas no blog

Entrega e proteção de agentes de IA em fábricas de IA: F5 para a arquitetura de referência NVIDIA OpenShell para agentes de IA seguros
As soluções da F5 ampliam a Arquitetura de Referência NVIDIA OpenShell para agentes de IA seguros.

Como medir – e minimizar – o custo total de propriedade do seu Kubernetes
O Kubernetes pode ser baixado e executado gratuitamente, mas sua manutenção está longe de não ter custos. Assim como outras grandes plataformas de código aberto que são “gratuitas” apenas em um sentido simplista, o Kubernetes quase certamente exigirá investimentos para ser implantado e operado.
As-Code: a pilha de TI contínua
Infraestrutura, configuração, pipeline, operações. De repente, tudo é “como código”. Lori MacVittie busca esclarecer a terminologia e identificar os diferentes componentes de uma stack contínua de TI.
O estado da entrega de aplicações em 2017: automação, APIs e DevOps
Explore o relatório State of Application Delivery de 2017. Leia o blog retrospectivo da F5 sobre o início da ascensão das redes declarativas e dos pipelines de DevOps.
DevOps Summit: onde a rede foi convidada para a festa
No DevOps Summit NY, falou-se muito não apenas sobre DevOps, mas também sobre contêineres, IoT e microsserviços. As sessões se concentraram não só na mudança cultural necessária para crescer em escala com uma abordagem DevOps, mas também fizeram questão de incluir...
F5 e Nutanix convergem em infraestrutura no .NEXT
Aplicações empresariais como Microsoft SharePoint e Exchange, juntamente com a VDI, continuam sendo a espinha dorsal da sua empresa. A produtividade, embora não seja tão atraente quanto o lucro, é um fator essencial para o sucesso das operações empresariais atuais. Deixar de...