A maioria das organizações não planejou a implantação de IA generativa. Uma equipe colocou um chatbot no ar, outra conectou um modelo a dados internos, e agora há um agente acionando ferramentas discretamente em produção. Em algum momento dessa corrida do projeto-piloto à implantação, a segurança ficou para trás.
É essa lacuna que o white paper da F5, Protegendo a IA generativa: um plano de ação de 30, 60 e 90 dias, foi desenvolvido para preencher. Em vez de tratar a segurança da IA como um mero requisito de aquisição ou uma auditoria pontual, nosso plano estabelece uma sequência de etapas ao longo de 90 dias que leva as equipes da proteção de uma única aplicação à implementação de um programa para todo o conjunto de aplicações e à defesa de agentes autônomos.
Então, como funciona esse framework?
Os primeiros 30 dias são uma questão de disciplina, não de velocidade de implantação
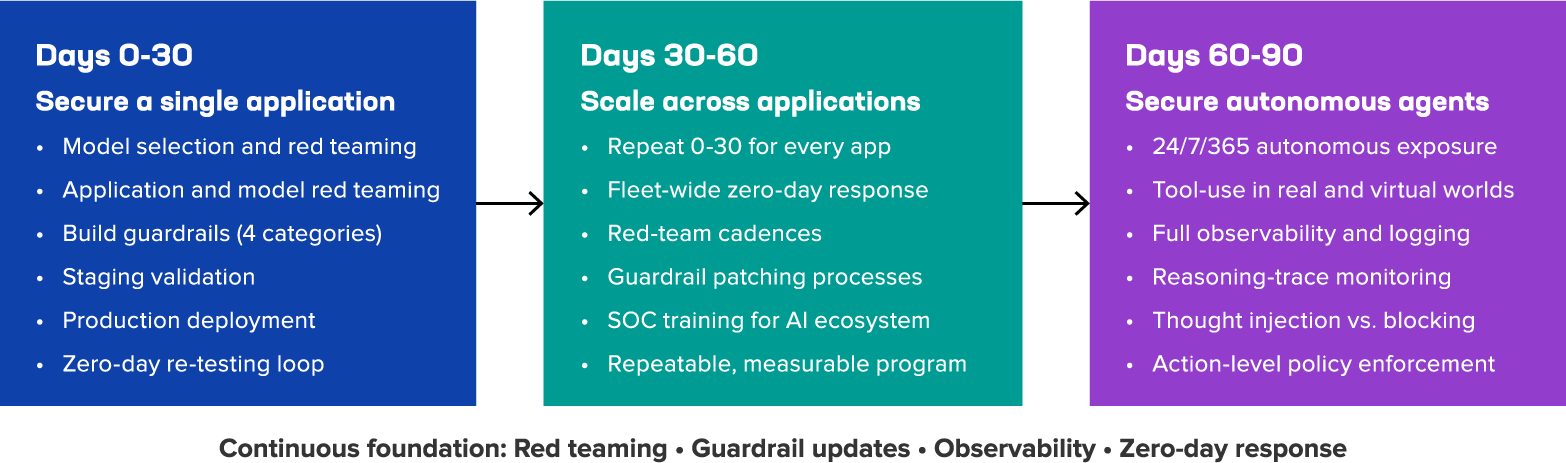
A tentação com qualquer nova aplicação de IA generativa é colocá-la em produção. No entanto, nosso framework de segurança de IA exige um primeiro passo diferente: encarar a seleção do modelo, os testes adversariais e a definição de mecanismos de proteção como o verdadeiro trabalho dos primeiros 30 dias, e não como obstáculos a superar.
Isso significa realizar testes de red team no modelo sem a aplicação para estabelecer uma linha de base de segurança, desenvolver a aplicação sobre ele e, em seguida, realizar testes de red team no sistema integrado para verificar se a aplicação aumentou ou reduziu a segurança. Também significa implementar mecanismos de proteção em quatro categorias distintas — regulamentações existentes, regulamentações específicas de IA, ameaças relacionadas ao caso de uso e descobertas dos testes de red team — para que nada passe despercebido por não se encaixar perfeitamente em uma categoria.
O resultado desta primeira fase é um ciclo repetível: quando surgir uma nova ameaça de dia zero, realize novos testes de red team, ajuste as salvaguardas, valide e implante novamente.
Do dia 30 ao 60, um aplicativo protegido se torna um programa
Proteger bem uma aplicação é um bom resultado. Proteger 20 aplicações da mesma forma, no mesmo ritmo e com a mesma capacidade de auditoria é um desafio completamente diferente. É nesse ponto que a maioria das organizações deixa de avançar.
Nossa estrutura inclui quatro pilares que transformam ações pontuais de segurança em um programa escalável:
- Periodicidade definida para exercícios de red team conforme o nível de risco
- Estabeleça um pipeline de patches para mecanismos de proteção que permita implantar (e reverter) atualizações em várias aplicações ao mesmo tempo
- Crie um processo de resposta a vulnerabilidades de dia zero para todo o parque de aplicações, com SLAs concretos
- Capacite a equipe do SOC para que os analistas de segurança possam investigar incidentes de IA com a mesma desenvoltura com que lidam com qualquer outra ameaça
Esta segunda fase é concluída quando a organização consegue informar, para cada aplicação de IA, quem é o responsável por ela e quando ela foi testada pela última vez.
Do dia 60 ao 90, enfrenta-se um risco fundamentalmente diferente
Agentes autônomos não apenas respondem a perguntas. Eles operam continuamente, raciocinam sobre planos de várias etapas e executam ações reais por meio de ferramentas. Isso significa que o modelo de segurança criado para aplicações baseadas em requisição e resposta não se aplica diretamente a eles.
A resposta do nosso framework se concentra em duas ideias. Primeiro, a observabilidade precisa ir além do registro de resultados e passar a registrar o raciocínio: cada pensamento, chamada de ferramenta e decisão de um agente, interligados para que uma análise pós-incidente possa reconstruir não apenas o que aconteceu, mas como. Segundo, quando o raciocínio de um agente toma um rumo arriscado, simplesmente bloquear esse pensamento tende a interromper seu funcionamento no meio da tarefa. Em vez disso, o framework propõe a injeção de pensamentos — substituir um pensamento arriscado por outro mais seguro, que mantenha o agente produtivo — combinada com controles no nível das ações, como permissões de ferramentas e etapas de aprovação para ações de alto impacto. A segurança da IA generativa não é um marco isolado que se alcança e fica para trás. É uma rotina operacional que este framework foi desenvolvido para ajudar as equipes de segurança a estabelecer antes que as lacunas nas suas implantações de IA se transformem em incidentes.
Leia nosso white paper para conhecer o framework completo de 30, 60 e 90 dias, incluindo as listas de verificação das fases 1 a 3 que sua equipe pode colocar em prática imediatamente. E não deixe de se inscrever no nosso próximo webinar.
Sobre os autores
James White é um engenheiro e líder empresarial de destaque, com quase duas décadas de experiência no setor de software empresarial.
Mais publicações de James WhitePublicações relacionadas no blog
IA agêntica em cibersegurança: promessas e riscos
Saiba por que o uso de IA agêntica na cibersegurança é essencial para combater ameaças impulsionadas por IA e por que os agentes também criam novos riscos para as empresas.
Como os clientes da F5 no setor financeiro lidam com a soberania digital sem desacelerar a inovação
Como é a soberania digital na prática? Dois projetos recentes da F5 com clientes mostram como diferentes empresas estão enfrentando esses desafios.
Soberania operacional: construindo resiliência em um mundo imprevisível
Para muitas organizações, a questão já não se resume apenas a controlar os dados. Trata-se de manter a capacidade de operar, adaptar-se e se recuperar à medida que as leis e as condições evoluem.
Segurança de IA com evidências: o que levaremos ao Gartner SRM
Antes de sua sessão no Gartner SRM, o vice-presidente sênior de Marketing de Produtos da F5 explica como a F5 ajuda as organizações a proteger a IA em três etapas práticas.
Gestão de riscos de IA: como as proteções podem ajudar a mitigá-los
O risco da IA é impulsionado por comportamentos probabilísticos e pela explicabilidade limitada, não apenas por falhas de segurança. Uma gestão eficaz exige controle operacional contínuo.

Lei de IA do Colorado (SB 205): o que as empresas precisam saber antes de 2026
A SB 205 do Colorado, a lei pioneira do estado sobre inteligência artificial, foi sancionada pelo governador Jared Polis em 17 de maio de 2024. O projeto de lei estabelece requisitos para que as empresas que utilizam IA implementem controles destinados a proteger os cidadãos do Colorado.