Já faz pelo menos dois anos que 2030 surgiu como uma data provável para o Dia Q e, desde então, a computação quântica avançou em ritmo acelerado. A data exata do Dia Q é menos relevante do que pode parecer; no entanto, a ameaça à integridade dos dados já é uma realidade.
Adversários já estão realizando ataques do tipo “colete agora, descriptografe depois”, armazenando dados criptografados para explorá-los no futuro. Isso torna urgente implementar a criptografia pós-quântica (PQC) — ou, pelo menos, a PQC híbrida — hoje para proteger os alicerces da segurança da informação.
Os dados do setor público podem ser especialmente vulneráveis
Esse desafio parece especialmente complicado no setor público. Em primeiro lugar, informações sigilosas, segredos militares e credenciais de identidade dos cidadãos são alvos particularmente atraentes para alguns agentes mal-intencionados.
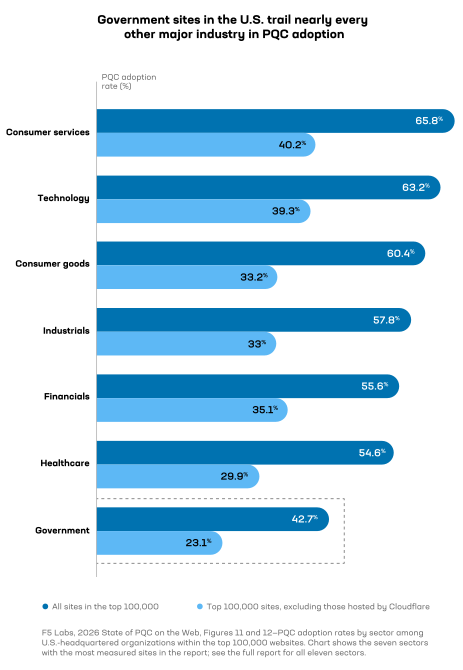
Em segundo lugar, uma pesquisa da F5 Labs constatou que os órgãos governamentais dos Estados Unidos estão atrás de quase todos os outros setores, mesmo na adoção de proteção básica de sites com criptografia pós-quântica (PQC), com uma taxa de apenas 42,7%. Quando são desconsideradas a PQC automatizada ou as cifras híbridas fornecidas por padrão por CDNs e provedores de nuvem de hiperescala, o índice cai ainda mais, para 23,1%.
Esse percentual mais baixo provavelmente reflete de forma mais realista o verdadeiro nível de preparação das agências federais para a era quântica, especialmente considerando que as opções criptográficas padrão de uma CDN não são capazes de fornecer proteção para infraestrutura, criptografia de dispositivos, comunicações seguras ou outras áreas.
Em terceiro lugar, as organizações do setor público costumam estar sujeitas a exigências legais adicionais que raramente lhes permitem ser tão ágeis quanto as empresas de outros setores. Todas as organizações enfrentam restrições financeiras e de recursos, mas poucas precisam lidar com os processos burocráticos de contratação e os critérios de decisão exigidos por lei que regem os investimentos federais.
Como os ciclos de compras públicas apresentam desafios específicos
Passei mais de duas décadas trabalhando para o governo dos Estados Unidos, mais da metade desse tempo na Agência de Sistemas de Informação de Defesa (DISA), onde atuei como diretor de tecnologia (CTO) nos últimos sete anos. Conheço bem os meandros e os prazos dos ciclos de compras públicas federais. Muitas dessas etapas de aprovação e exigências existem por motivos válidos. No entanto, esses processos raramente acompanham o ritmo das ameaças.
Tendo acompanhado a introdução da computação em nuvem e, mais recentemente, os primeiros anos da adoção de IA pelos órgãos governamentais, vi de perto como os longos prazos de planejamento orçamentário e de aquisição nas contratações federais podem dificultar o acompanhamento de tecnologias que avançam rapidamente. Também me lembro da dificuldade que esses órgãos enfrentavam constantemente, pelo menos durante o período em que atuei no governo, para alinhar os requisitos de contratação à realidade do mercado na época.
“Segundo uma pesquisa da F5 Labs, os sites do governo dos EUA estão atrás de todos os principais setores da iniciativa privada na adoção de criptografia pós-quântica (PQC), com apenas 42,7% — ou 23,1% quando se exclui a proteção padrão oferecida por CDNs.”
Traduzir com precisão os requisitos em especificações realistas, o que geralmente exige uma comunicação clara e bidirecional com os fornecedores, costumava ser um desafio. O uso de mecanismos de contratação alternativos (Other Transactional Authorities, ou OTAs) e de respostas baseadas em desafios ajudou, mas ainda há espaço para melhorias.
Por mais que um tomador de decisões consiga antecipar tendências e identificar a melhor forma de responder a elas, os processos de aquisição e implantação tendem a ficar atrás das melhores práticas, inovações e integrações atuais. Ao selecionar a metodologia de aquisição, priorize a flexibilidade e deixe espaço para o crescimento. Com muita frequência, vi o critério de Menor Preço Tecnicamente Aceitável (LPTA, na sigla em inglês) resultar em investimentos que atendiam aos requisitos básicos de aquisição, mas não tinham flexibilidade para evoluir com as mudanças tecnológicas. Essa abordagem frequentemente frustrava tanto os profissionais do setor privado quanto os do governo que, no fim das contas, ficavam responsáveis por essas soluções. Além disso, é difícil implementar adequadamente os resultados se os requisitos evoluírem para além dos limites muito rígidos da aquisição pelo critério LPTA. Como a TI raramente permanece estática, isso se torna praticamente impossível.
Além disso, os compradores do governo federal costumam priorizar contratos de suporte de longo prazo ou a dependência de um único fornecedor simplesmente para aumentar o retorno de seus esforços de aquisição. Mas compromissos de longo prazo podem reduzir a agilidade nesta era em que as tecnologias — e suas combinações ideais — podem mudar antes mesmo de a tinta dos contratos secar. Mais importante ainda, as medidas de proteção de segurança muitas vezes só são consideradas após a adoção, como uma preocupação secundária.
Em transformações digitais, como a migração para uma estratégia que prioriza a nuvem, as consequências de decisões de aquisição mal planejadas ou tardias eram principalmente financeiras ou operacionais. Talvez uma mudança que visava economizar não tenha gerado economia, ou os ganhos de eficiência não tenham se concretizado como esperado. Os erros podiam ser corrigidos com a repatriação de aplicações, a troca de provedores de nuvem ou ajustes no equilíbrio entre implantações locais e na nuvem em uma arquitetura híbrida. Da mesma forma, um erro na adoção de IA pode exigir apenas o uso de conjuntos de dados de treinamento melhores, um modelo diferente ou o ajuste fino do modelo com dados internos.
Quando se trata de implementar a PQC, porém, as consequências de decisões equivocadas ou demoradas demais podem ser catastróficas. Não há como reverter um vazamento massivo de dados causado pela quebra da criptografia. Nenhum órgão pode se dar ao luxo de cometer erros de aquisição que exponham sistemas de segurança nacional, comunicações sigilosas ou outros ativos federais de alto valor a ataques quânticos. Especialmente quando os dados circulam pelo mundo, em vez de apenas entre dois locais sob soberania nacional, eles passam por lugares que podem não ser amigáveis ou totalmente seguros. Esses locais são terreno fértil para ataques do tipo “armazenar agora e descriptografar depois”.
O medo de cometer erros, no entanto, não é desculpa para adiar a tomada de decisões. Os responsáveis pelas decisões no setor público não podem se dar ao luxo de esperar para ver como as coisas vão se desenrolar de agora até 2030, pois os processos de aquisição e implementação provavelmente consumirão a maior parte desse período.
Faça da PQC uma prioridade desde o início
Não subestime o tempo necessário para substituir soluções de criptografia. Tenho acompanhado as questões relacionadas à PQC desde a primeira apresentação que recebi sobre o assunto, em 2019, e, desde então, esse tema tem sido muito importante para mim. Mas levou um tempo para ganhar mais visibilidade — e, ao que parece, ainda mais para motivar ações concretas. O Relatório F5 sobre o Estado da Estratégia de Aplicações de 2026 constatou que, embora dois terços das organizações tenham avaliado seus riscos relacionados à PQC, apenas 27% estão começando a agir. Precisamos parar de apenas contemplar o problema e começar a trabalhar agora.
A Agência de Segurança Nacional dos Estados Unidos (NSA) atualizou e esclareceu repetidamente seu conjunto de algoritmos comerciais de segurança nacional 2.0 (CNSA 2.0) desde seu lançamento em 2022. No último verão do hemisfério norte, a Ordem Executiva 14412 dos Estados Unidos deu início formalmente ao que provavelmente será a maior migração criptográfica da história. Pouco depois, foi publicado o Memorando M-26-15 do Escritório de Gestão e Orçamento, que serve como guia de implementação para os órgãos civis federais. Esses órgãos devem migrar para padrões de criptografia pós-quântica (PQC) aprovados pelo Instituto Nacional de Padrões e Tecnologia (NIST), com conformidade prevista até 31 de dezembro de 2030. Esse prazo coincide com a data-limite oficial do NIST para descontinuar algoritmos de criptografia legados. Para os sistemas de segurança nacional sujeitos às regras da NSA, o primeiro grande marco de exigências para aquisições chega ainda antes, em 1º de janeiro de 2027.
Novas orientações ainda estão por vir. Faltam menos de dois meses para 19 de dezembro de 2026, prazo para que o Conselho de Regulamentação de Aquisições Federais (FAR) publique sua primeira proposta de norma para exigir que as empresas contratadas abrangidas cumpram os padrões de criptografia pós-quântica (PQC) aprovados pelo NIST. Mas não espere por essa norma. Três padrões aprovados pelo NIST — FIPS 203 (ML-KEM), FIPS 204 (ML-DSA) e FIPS 205 (SLH-DSA) — e a criptografia PQC híbrida já estão disponíveis para viabilizar essa adequação. Os padrões FIPS 203 e 204 fazem parte da CNSA 2.0.
Como começar hoje
Então, comece agora a se preparar para a conformidade com a PQC. Veja como:
- Planeje mudanças contínuas. Primeiro, reconheça que a conformidade com a PQC não será uma mudança feita de uma vez por todas. Os órgãos públicos — e seus principais prestadores de serviços e fornecedores — já dispõem do necessário para dar os primeiros passos, mas o NIST e a NSA continuarão a desenvolver outros algoritmos candidatos. A proteção contínua exigirá evolução constante, e não um compromisso inflexível com um único algoritmo ou solução híbrida. Tenha cautela com prazos longos de contratação ou implantação. A agilidade também exigirá continuar fazendo perguntas pertinentes desde o início e adaptar os termos de aquisição e contratação à evolução da tecnologia.
- Comece agora. Seja sob contratos antigos ou novos, garanta que toda nova implantação esteja alinhada à PQC — a partir de hoje, não em 2027 ou 2030. Certifique-se de que os parceiros entreguem soluções que já estejam em conformidade desde o início. Pode ser tentador adicionar medidas de proteção depois. Não corra esse risco.
- Exija transparência. Ao se comunicar com fornecedores de tecnologia e definir critérios para solicitações de propostas (RFPs), exija testes de interoperabilidade, métricas de desempenho de PQC e um inventário de componentes criptográficos para compreender plenamente os algoritmos, os tamanhos de chave, os certificados digitais e os protocolos usados nas soluções e ferramentas. Isso ajudará você a identificar prestadores de serviços e fornecedores que estão de fato acompanhando as mudanças — para que seus sistemas também possam acompanhá-las.
- Prepare-se para a agilidade. Implante plataformas programáveis que possam e venham a evoluir à medida que novos padrões avancem. A F5 Application Delivery and Security Platform (ADSP) é um exemplo, oferecendo conformidade nativa com PQC, com suporte a ML-KEM e cifras híbridas, além de tunelamento VPN seguro contra ameaças quânticas.
Os computadores quânticos são uma ameaça direta à segurança das informações e da infraestrutura. Sua presença cada vez mais próxima no horizonte torna a transição para a criptografia pós-quântica (PQC) uma necessidade urgente, e não apenas uma medida de redução de custos ou ganho de eficiência — diferentemente das implementações típicas de nuvem ou IA. A criptografia é o alicerce pouco valorizado da segurança da informação, e os riscos de seu possível colapso iminente são muito maiores do que os envolvidos na maioria das decisões operacionais. Trabalhe com especialistas de forma criteriosa para ampliar seus conhecimentos, evitar erros de implementação e garantir que os ativos nacionais permaneçam protegidos.
Acima de tudo, não entre em pânico. A F5 está pronta para ajudar. Conheça as soluções da F5 para o setor público.
Sobre o autor
Publicações relacionadas no blog

IA agêntica em cibersegurança: promessas e riscos
Saiba por que o uso de IA agêntica na cibersegurança é essencial para combater ameaças impulsionadas por IA e por que os agentes também criam novos riscos para as empresas.

Como os clientes da F5 no setor financeiro lidam com a soberania digital sem desacelerar a inovação
Como é a soberania digital na prática? Dois projetos recentes da F5 com clientes mostram como diferentes empresas estão enfrentando esses desafios.

Soberania operacional: construindo resiliência em um mundo imprevisível
Para muitas organizações, a questão já não se resume apenas a controlar os dados. Trata-se de manter a capacidade de operar, adaptar-se e se recuperar à medida que as leis e as condições evoluem.
Segurança de IA com evidências: o que levaremos ao Gartner SRM
Antes de sua sessão no Gartner SRM, o vice-presidente sênior de Marketing de Produtos da F5 explica como a F5 ajuda as organizações a proteger a IA em três etapas práticas.
Gestão de riscos de IA: como as proteções podem ajudar a mitigá-los
O risco da IA é impulsionado por comportamentos probabilísticos e pela explicabilidade limitada, não apenas por falhas de segurança. Uma gestão eficaz exige controle operacional contínuo.

Lei de IA do Colorado (SB 205): o que as empresas precisam saber antes de 2026
A SB 205 do Colorado, a lei pioneira do estado sobre inteligência artificial, foi sancionada pelo governador Jared Polis em 17 de maio de 2024. O projeto de lei estabelece requisitos para que as empresas que utilizam IA implementem controles destinados a proteger os cidadãos do Colorado.