
O Threat Stack agora é o F5 Distributed Cloud App Infrastructure Protection (AIP). Comece a usar o Distributed Cloud AIP com sua equipe hoje.
À medida que os clientes avaliam e projetam novas formas de arquiteturas de contêineres gerenciados, a Threat Stack estará presente para oferecer uma visão detalhada dos sistemas em execução, capaz de acelerar casos de uso avançados de conformidade e investigação de ameaças. Hoje, anunciamos a disponibilidade geral do Threat Stack Container Security Monitoring para AWS Fargate, ampliando nossa visibilidade em toda a pilha de segurança na nuvem.
Neste artigo, descreveremos como o novo suporte da Threat Stack ao Fargate pode complementar seus controles de segurança existentes da AWS e também veremos rapidamente como funcionam os alertas e a pesquisa de eventos para metadados do Fargate na Threat Stack Cloud Security Platform®.
Novo agente Fargate do Threat Stack
Como cliente, você pode aplicar os mesmos mecanismos básicos dos seus fluxos de trabalho do Threat Stack aos metadados do AWS Fargate para geração de alertas, personalização de regras, investigação de ameaças e muito mais. Basta implantar o Agente, garantir a conectividade de rede e os dados de segurança começarão a fluir para a sua plataforma Threat Stack.
Nosso Agente do Fargate é executado como um sidecar e é definido como parte da definição de tarefa do Fargate no Amazon ECS. O Agente monitora dois aspectos principais do seu ambiente de execução do Fargate:
- Atividade de processos dentro dos contêineres do Fargate
- Dados de fluxo de rede dentro e fora das tarefas do Fargate
O Threat Stack fornece mais contexto sobre o Fargate com uma visão completa e em tempo real dos logs do AWS CloudTrail . Os aplicativos compatíveis com as tarefas do Fargate recebem proteção adicional em tempo de execução por meio do Threat Stack Application Security Monitoring para códigos em Node.js, Python e Ruby. Embora consolidemos a visualização desses dados na plataforma do Threat Stack, ela complementa os controles de segurança nativos da AWS para as permissões da Amazon VPC e do AWS IAM .
Metadados do Fargate na plataforma Threat Stack
O Threat Stack fornece detecções padrão para atividades do Fargate, incluindo:
- Sessões interativas
- Binários do SSHD
- Tentativas de exfiltração de dados
- Conexões de rede inesperadas
Essas regras de detecção disparam alertas em tempo real, como o alerta a seguir para uma conexão de rede de entrada inesperada:
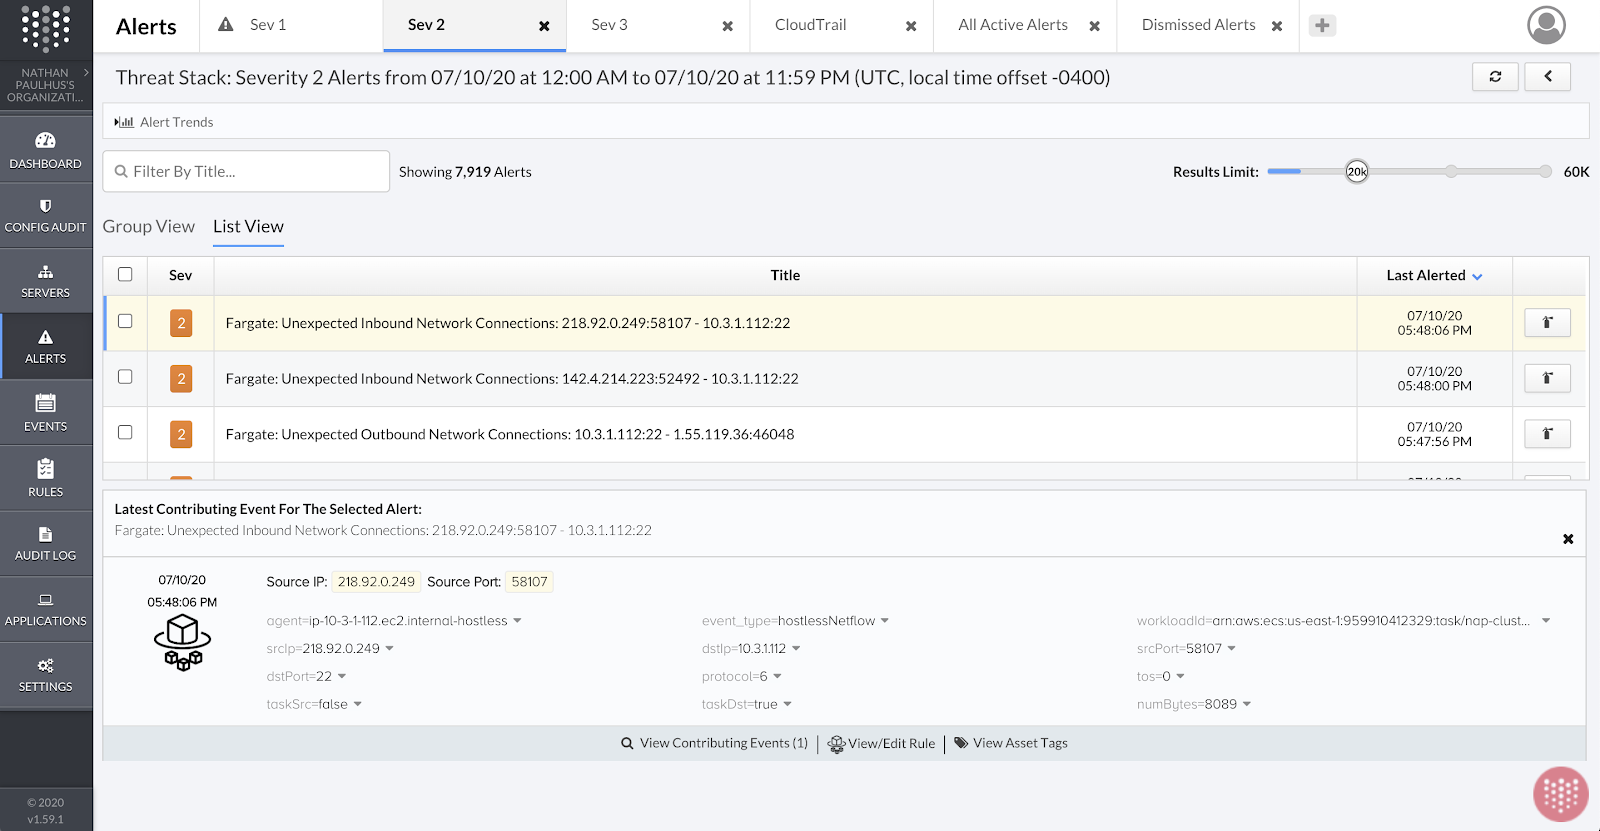
A lógica subjacente que dá suporte a essa regra pode ser facilmente personalizada. Veja um exemplo simplificado:
event_type = "hostlessNetflow" and taskDst = "true" and srcIp != "10.0.0.0/8"
O Threat Stack também oferece uma visão detalhada de todos os dados de eventos para auxiliar em investigações forenses. Por exemplo, os clientes podem refinar facilmente as pesquisas para visualizar todas as atividades de processos de uma determinada tarefa em um período definido:
event_type = "hostlessProcess" AND agent_id = "7dd63b2d-a41d-11ea-92f9-2741263fc82a" AND event_time <
"1594402575809" AND event_time > "1594402565610"
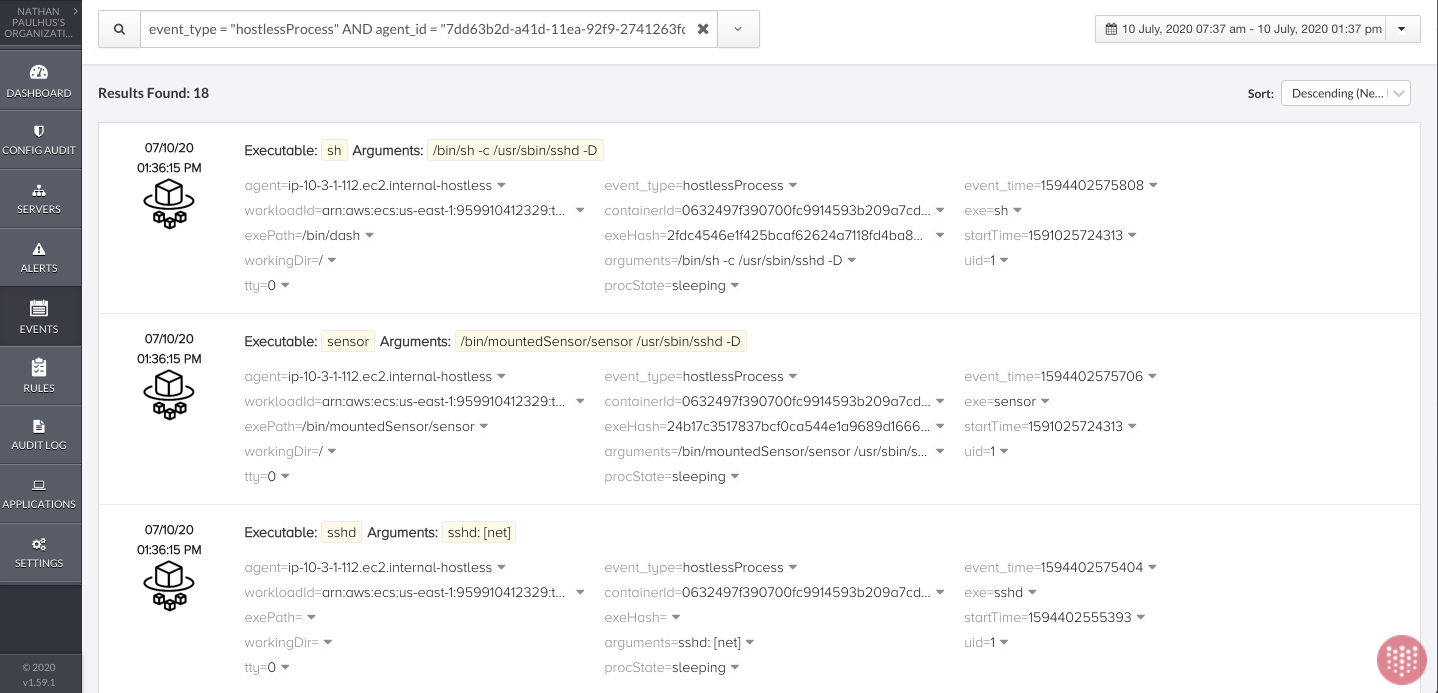
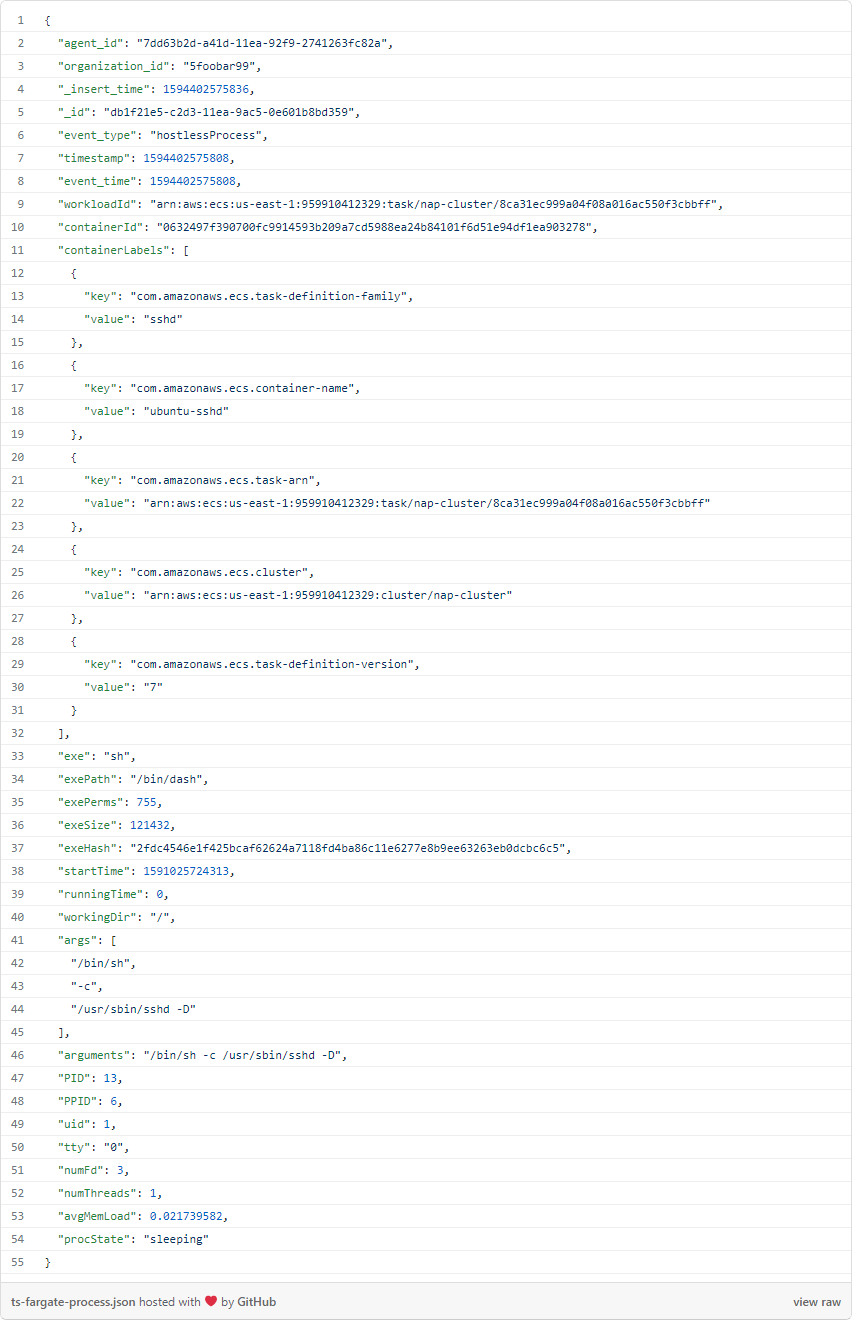
Cada evento conta com detalhes complementares, que os usuários podem exibir na interface. Por exemplo, você pode analisar o primeiro evento da imagem acima para ver o JSON completo do evento:
Experimente você mesmo
Entre em contato com seu gerente de sucesso do cliente ou representante de vendas da Threat Stack para agendar uma demonstração. Os clientes atuais também podem avaliar o Fargate Agent por um período limitado, acessando-o por meio de https://registry.hub.docker.com/u/threatstack.
O Threat Stack agora é o F5 Distributed Cloud App Infrastructure Protection (AIP). Comece a usar o Distributed Cloud AIP com sua equipe hoje.
Sobre o autor
Publicações relacionadas no blog

Entrega e proteção de agentes de IA em fábricas de IA: F5 para a arquitetura de referência NVIDIA OpenShell para agentes de IA seguros
As soluções da F5 ampliam a Arquitetura de Referência NVIDIA OpenShell para agentes de IA seguros.

Como medir – e minimizar – o custo total de propriedade do seu Kubernetes
O Kubernetes pode ser baixado e executado gratuitamente, mas sua manutenção está longe de não ter custos. Assim como outras grandes plataformas de código aberto que são “gratuitas” apenas em um sentido simplista, o Kubernetes quase certamente exigirá investimentos para ser implantado e operado.
As-Code: a pilha de TI contínua
Infraestrutura, configuração, pipeline, operações. De repente, tudo é “como código”. Lori MacVittie busca esclarecer a terminologia e identificar os diferentes componentes de uma stack contínua de TI.
O estado da entrega de aplicações em 2017: automação, APIs e DevOps
Explore o relatório State of Application Delivery de 2017. Leia o blog retrospectivo da F5 sobre o início da ascensão das redes declarativas e dos pipelines de DevOps.
DevOps Summit: onde a rede foi convidada para a festa
No DevOps Summit NY, falou-se muito não apenas sobre DevOps, mas também sobre contêineres, IoT e microsserviços. As sessões se concentraram não só na mudança cultural necessária para crescer em escala com uma abordagem DevOps, mas também fizeram questão de incluir...
F5 e Nutanix convergem em infraestrutura no .NEXT
Aplicações empresariais como Microsoft SharePoint e Exchange, juntamente com a VDI, continuam sendo a espinha dorsal da sua empresa. A produtividade, embora não seja tão atraente quanto o lucro, é um fator essencial para o sucesso das operações empresariais atuais. Deixar de...