
Visão geral
Os ataques maliciosos estão aumentando em escala e complexidade, ameaçando sobrecarregar e comprometer os recursos internos de empresas em todo o mundo. Muitas vezes, esses ataques combinam tráfego de alto volume com técnicas de ataque furtivas, lentas e persistentes, direcionadas a aplicações e executadas por botnets automatizadas ou ferramentas operadas por pessoas.
À medida que a frequência desses ataques e o custo das interrupções continuam aumentando, uma defesa holística e em camadas para mitigar esses ataques tornou-se essencial para as operações. Empresas em todo o mundo precisam de soluções avançadas de mitigação baseadas na nuvem, equipadas com recursos técnicos, infraestrutura e ferramentas sofisticadas de defesa para vencer essa batalha em constante evolução.
Os ataques DDoS continuam aumentando
O artigo “Tendências de ataques DDoS em 2020”, da F5 Labs, deixa claro que os recursos necessários para lançar ataques distribuídos de negação de serviço (DDoS) volumétricos e de grande escala continuam evoluindo em um ritmo sem precedentes. Ao longo dos anos, a F5 Silverline observou um aumento constante no porte dos ataques DDoS, com vários registros de ataques que atingiram picos de cerca de 500 gigabits por segundo (Gbps). Desde o início de 2020, a frequência de ataques de grande porte aumentou. E, em junho de 2021, um novo recorde foi estabelecido, com a mitigação de um ataque de 840 Gbps.
Em 2021, agentes mal-intencionados utilizaram, em média, 2,7 vetores de ataque por ataque DDoS, de acordo com dados coletados pela F5 Silverline. Os principais vetores de ataque DDoS incluem:
- Inundação TCP/SYN
- Reflexão de DNS via UDP
- Inundação UDP
- Fragmentação de IP/UDP
- Reflexão CHARgen
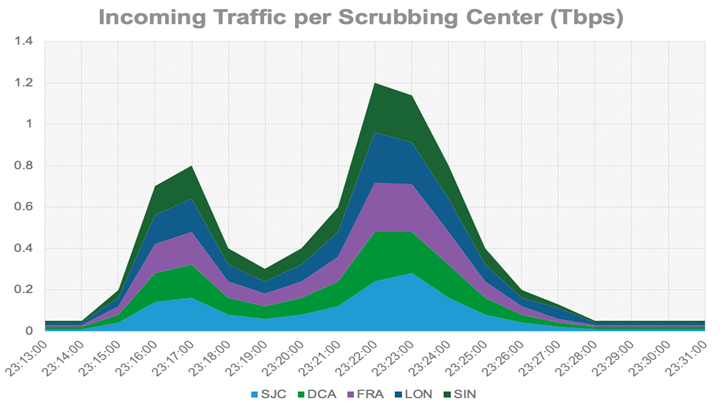
Diante da facilidade cada vez maior de lançar ataques DDoS multivetoriais em larga escala, o recorde de junho de 2021 não durou muito. Em julho de 2021, o F5 Silverline mitigou com sucesso vários ataques. No total, esses ataques atingiram picos de aproximadamente 1,2 terabits por segundo (Tbps). O maior desses ataques DDoS atingiu um pico de aproximadamente 1,15 Tbps, conforme ilustrado no gráfico abaixo:
Proteção contra DDoS em tempo real
Os ataques DDoS atuais atingem rapidamente volumes imprevistos e ocorrem sem aviso prévio. Por isso, uma resposta rápida, uma comunicação eficiente e uma visibilidade detalhada para os clientes — com o mínimo de falsos positivos — são essenciais para mitigar esses incidentes.
Esse ataque recorde de 1,15 Tbps foi gerado principalmente por meio de uma inundação UDP para causar impacto volumétrico e, simultaneamente, teve como alvo todos os IPs da sub-rede Classe C /24 do cliente. A equipe do Centro de Operações de Segurança do F5 Silverline agiu imediatamente após os alertas emitidos pelo sistema proprietário de ação sobre o tráfego, pelos coletores e pelos mecanismos de detecção por host DST do F5 Silverline. Essas notificações e alertas foram encaminhados ao Centro de Operações de Segurança 24x7 do F5 Silverline praticamente em tempo real.
Nesse ataque específico, o tráfego malicioso passou de 0 a 800 Gbps em menos de um minuto, atingindo simultaneamente cerca de 250 alvos. As contramedidas aplicadas pelo Centro de Operações de Segurança do F5 Silverline consistiram principalmente no bloqueio do protocolo UDP e das faixas de portas associadas, após o rápido estabelecimento da comunicação com o cliente e a confirmação de que não era esperado tráfego UDP em determinados hosts/portas.
A resposta a incidentes do F5 Silverline baseia-se nos procedimentos de incidentes em tempo real (RTIPs) de cada cliente. O F5 Silverline ajusta e otimiza continuamente a postura de defesa dos ativos críticos de nossos clientes. Isso inclui tanto a camada de defesa de segurança de aplicações (DDoS de L7, WAF, IPI) quanto a de infraestrutura (DDoS volumétrico de L3/L4).
Após mitigar esse ataque com sucesso, o F5 Silverline aplicou contramedidas adicionais em pontos mais a montante da rede IP Anycast globalmente distribuída do F5 Silverline, usando o BGP Flowspec.
“A F5 Silverline ajusta e otimiza continuamente a postura de defesa de nossos clientes para proteger seus ativos críticos.”
A importância do relacionamento com as operadoras
A F5 Silverline utiliza pelo menos cinco operadoras Tier 1 em sua nuvem de mitigação de DDoS distribuída globalmente para garantir escalabilidade, redundância, desempenho e segurança.
A força do F5 Silverline vem de seus relacionamentos com operadoras, aliados à experiência de seu Centro de Operações de Segurança, que utiliza o conjunto exclusivo e integrado de ferramentas de mitigação de DDoS de excelência da F5. Juntos, esses recursos oferecem a capacidade e os mecanismos necessários para impedir os maiores e mais sofisticados ataques DDoS já observados na Internet.
Conclusão: uma defesa forte é o melhor ataque
À medida que os ataques DDoS continuam aumentando em escala e complexidade, organizações em todo o mundo precisam de várias camadas de proteção para impedir esses ataques antes que eles atinjam a rede corporativa. F5 Silverline Managed Security Services detecta e mitiga até mesmo os maiores ataques DDoS volumétricos, implantando serviços de segurança para todos os aplicativos, em qualquer lugar, sem investimentos iniciais em infraestrutura e suporte de TI.
Saiba mais
Histórias reais de ataques: o maior ataque DDoS da história do Silverline
Sobre o autor
Publicações relacionadas no blog

F5 Silverline: nossos data centers são seus data centers
Os clientes confiam nos Serviços Gerenciados de Segurança F5 Silverline para proteger seus ativos digitais. Para oferecer um serviço altamente confiável em escala global, hospedamos nossa infraestrutura nos locais mais confiáveis e com melhor conectividade do mundo. E, quando a F5 precisa de locais confiáveis e bem conectados, recorre à Equinix, uma das principais fornecedoras de infraestrutura digital.
F5 adiciona prevenção contra bots e fraudes com tecnologia de IA aos populares serviços gerenciados F5 Silverline
Com essa nova oferta, as empresas obtêm a visibilidade e os recursos de detecção e mitigação necessários para reduzir drasticamente as fraudes, diminuir os custos de hospedagem em nuvem, largura de banda e computação, melhorar a experiência dos usuários e otimizar seus negócios com base no tráfego de usuários reais.
Soluções seguras de entrega de aplicações com proteção contra DDoS do F5 BIG-IP
Conheça estratégias robustas de proteção contra DDoS usando as soluções BIG-IP da F5. Proteja suas aplicações com medidas de segurança avançadas e entrega contínua.