Se você acompanha as notícias de tecnologia, muitas vezes parece que é “mais um dia, mais uma violação de segurança”. No entanto, cada vez mais as violações assumem a forma de ataques a APIs. Você não está seguro nem mesmo quando faz uma pausa para se exercitar — recentemente, um pesquisador de segurança descobriu que uma API da fabricante de bicicletas ergométricas Peloton fornecia dados privados de contas de usuários em resposta a solicitações não autenticadas!
No relatório The State of Application Strategy in 2021 da F5, 58% dos entrevistados afirmaram estar criando uma camada de APIs para modernizar as aplicações. Com o crescimento de DevOps, da nuvem e dos microsserviços, as aplicações e as APIs que lhes dão suporte precisam ser sustentadas em um ambiente distribuído que inclui, entre outros:
- Ambientes locais, em nuvem e híbridos
- Ambientes de desenvolvimento, teste, homologação, sandbox e produção
- APIs internas que promovem a colaboração entre desenvolvedores e eliminam os silos de dados
- APIs externas disponibilizadas para seus clientes, parceiros e desenvolvedores terceirizados
Os gateways de API intermedeiam o tráfego de APIs, encaminhando solicitações, autenticando e autorizando clientes de API e aplicando limites de taxa para proteger serviços baseados em APIs contra sobrecarga. Muitos clientes da NGINX implantaram gateways de API com sucesso nos tipos de ambientes distribuídos mencionados acima, mas, ao mesmo tempo, viram as APIs surgirem como um novo vetor de ataque. De acordo com o Relatório de Proteção de Aplicações de 2021 da F5, quase dois terços dos incidentes envolvendo APIs ocorreram porque elas estavam totalmente expostas – não contavam com nenhum mecanismo de autenticação ou autorização.
O módulo de gerenciamento de APIs do NGINX Controller oferece diversos mecanismos para proteger suas APIs, incluindo:
- Limitação de taxa – As políticas de limitação de taxa protegem suas APIs contra sobrecarga e mitigam ataques DDoS ao definir um limite para o número de solicitações que o gateway de API aceita de cada cliente de API em um determinado período. Isso ajuda a solucionar a vulnerabilidade Falta de recursos e limitação de taxa (API4) do OWASP API Security Top 10 2019.
- Autenticação e autorização – Os mecanismos de autenticação e autorização garantem que apenas clientes com os privilégios de acesso adequados possam consumir suas APIs. Um desses mecanismos são as declarações em JSON Web Tokens (JWTs). Isso ajuda a solucionar três vulnerabilidades do OWASP API Security Top 10 2019: Falha na autorização no nível do objeto (API1), Falha na autenticação do usuário (API2) e Falha na autorização no nível da função (API5).
Apresentamos o complemento NGINX Controller App Security para gerenciamento de APIs
Agora você pode reforçar ainda mais a segurança das suas APIs com o complemento NGINX Controller App Security para o módulo NGINX Controller API Management.
Segurança de APIs distribuída em qualquer ambiente
Com o Controller App Security, agora você pode implantar um firewall de aplicações Web (WAF) para proteger suas APIs em um ambiente distribuído e multinuvem. O complemento permite integrar facilmente uma segurança robusta aos gateways de API do NGINX implantados em qualquer lugar: nuvem pública, nuvem privada, servidores bare metal, máquinas virtuais ou contêineres.
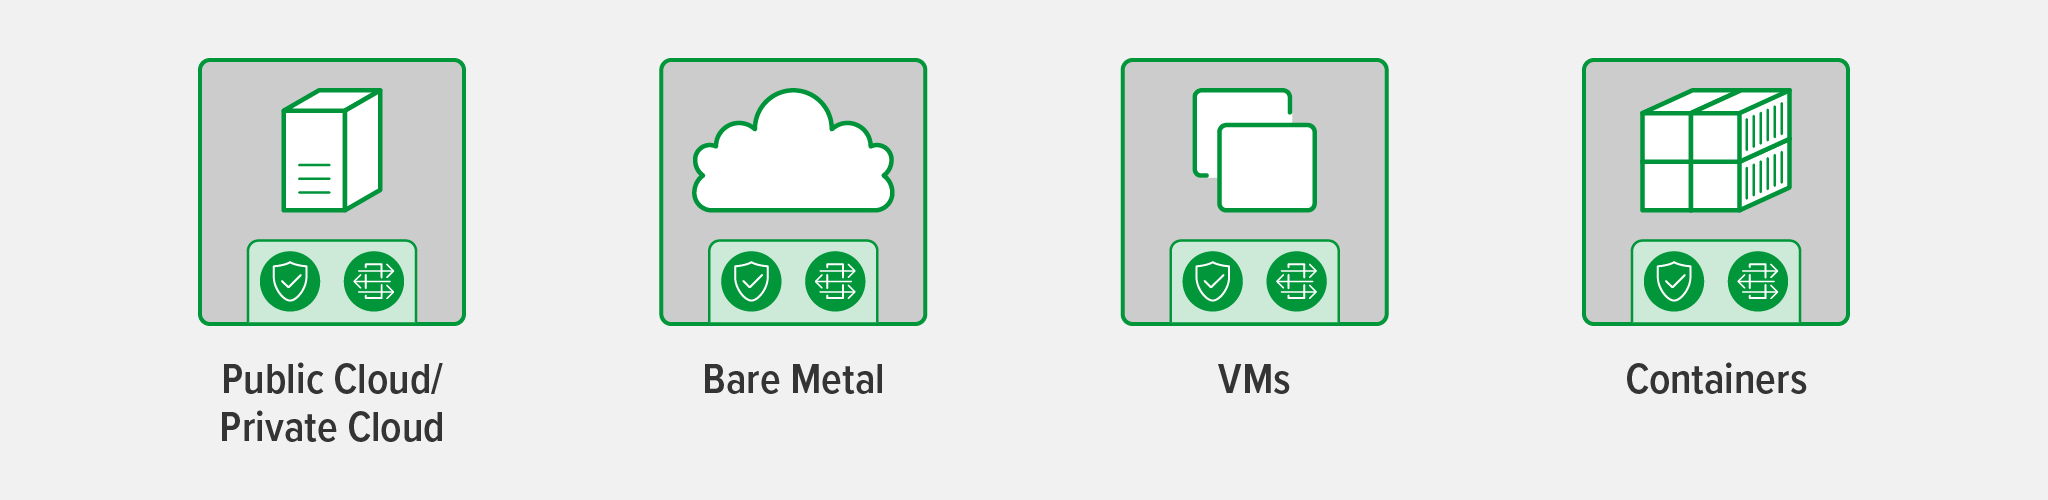
Fiel aos “valores fundamentais” da NGINX, o Controller App Security é leve, independente de plataforma e oferece alto desempenho. Como alcançamos esse alto desempenho? O WAF é executado junto ao gateway de API da NGINX, eliminando uma etapa no tráfego de API e reduzindo tanto a latência quanto a complexidade. Isso contrasta fortemente com as soluções típicas de gerenciamento de APIs, que não se integram a um WAF. É necessário implantar o WAF separadamente e, depois de configurado, o tráfego de API precisa passar pelo WAF e pelo gateway de API de forma independente. A integração estreita do Controller App Security garante alto desempenho sem comprometer a segurança.
Com base na comprovada experiência da F5 em segurança, o Controller App Security oferece proteção pronta para uso contra as vulnerabilidades do OWASP API Security Top 10, além de vulnerabilidades comuns, como injeção de SQL e execução remota de comandos (RCE). O complemento verifica cookies, JSON e XML malformados, além de validar os tipos de arquivo permitidos e os códigos de status das respostas. Ele garante a conformidade com as RFCs do HTTP e detecta técnicas de evasão usadas para ocultar ataques.
Visibilidade e análise aprimoradas
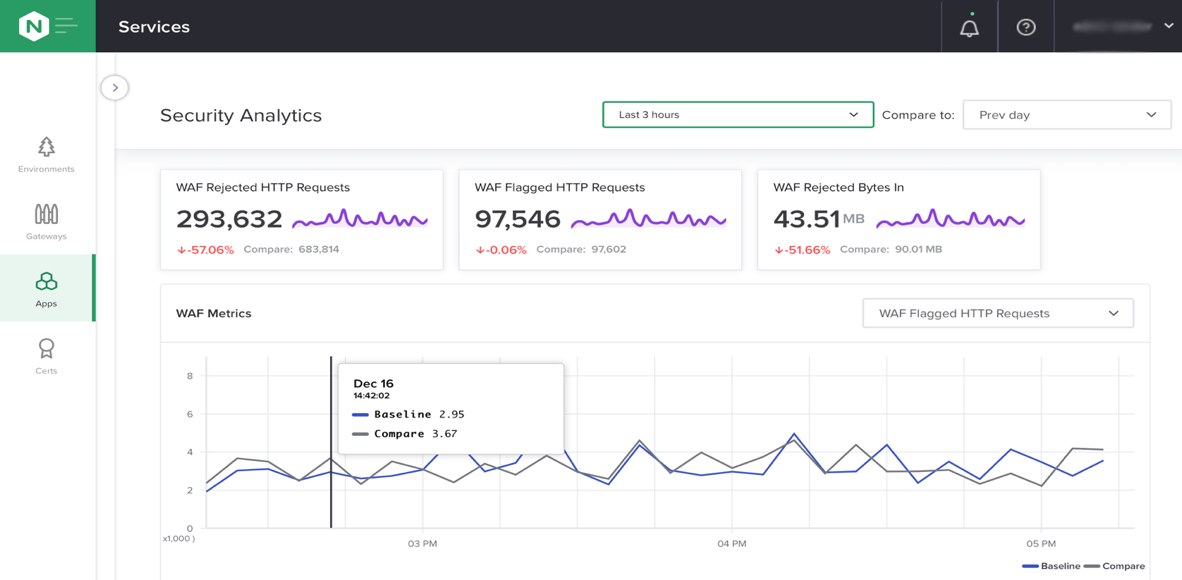
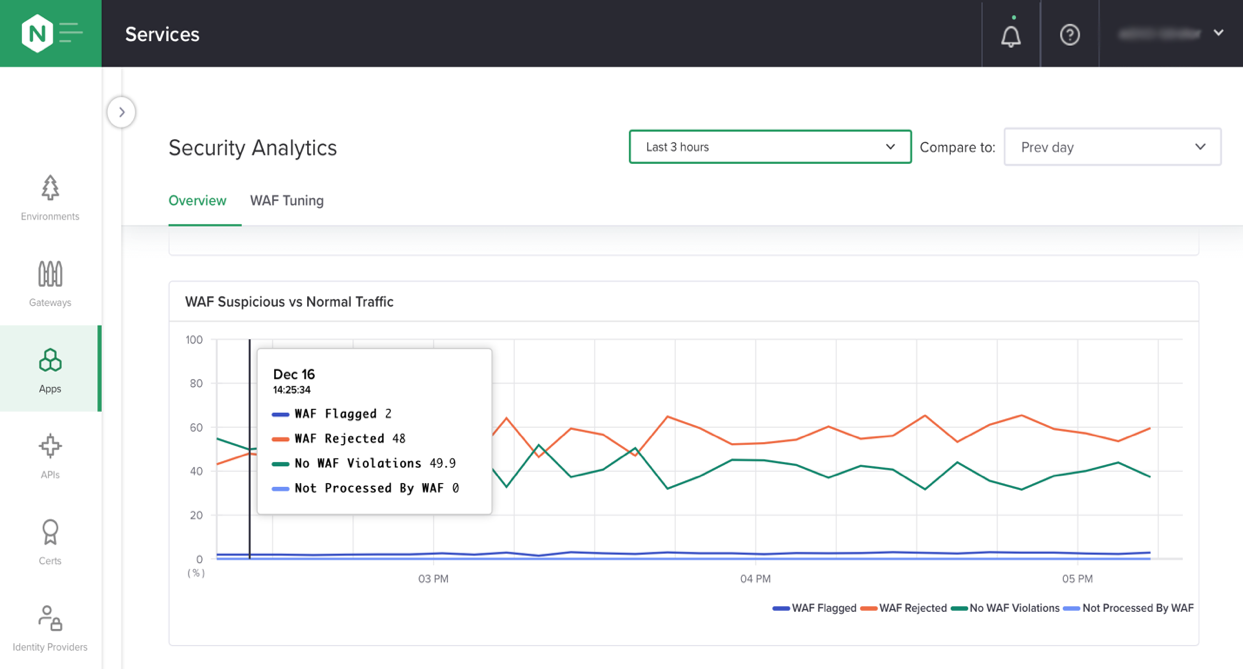
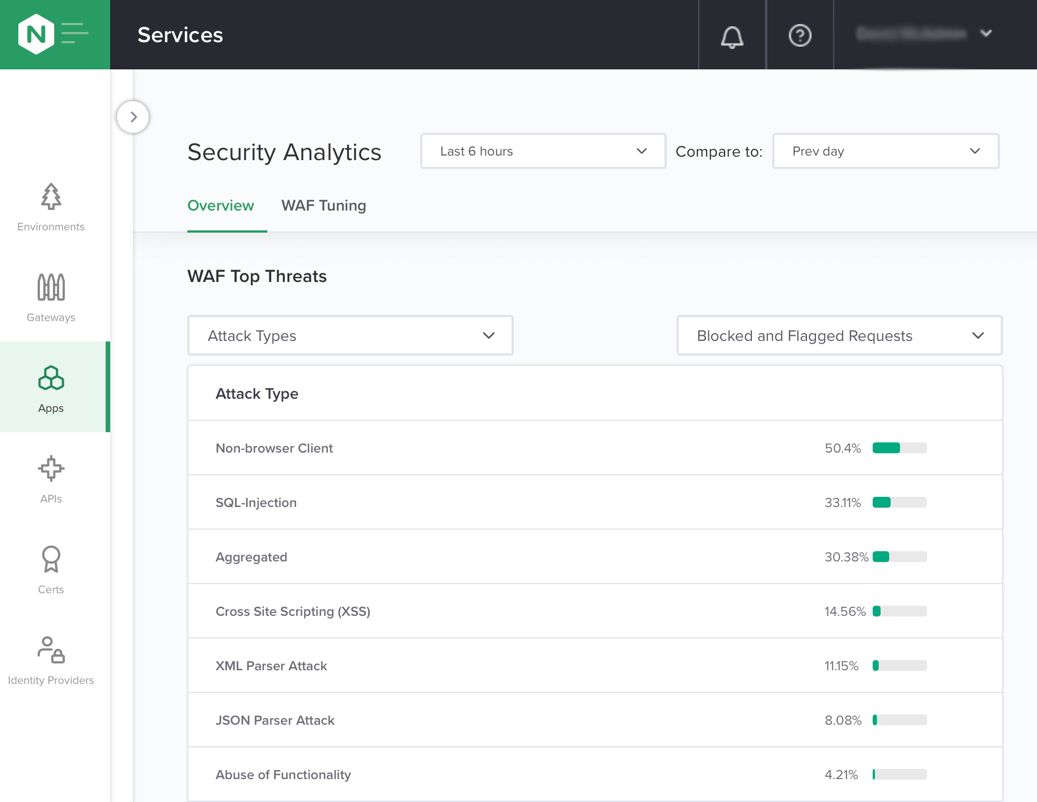
O Controller App Security fornece diversas métricas e informações sobre diferentes tipos de ataques. Entre elas estão as principais ameaças de WAF e APIs visadas, as principais assinaturas para investigação de falsos positivos, estatísticas de resultados do WAF e eventos de violação do WAF. Esse nível de visibilidade ajuda a solucionar a vulnerabilidade de Registro e monitoramento insuficientes (API10) do OWASP API Security Top 10 de 2019.
As capturas de tela a seguir ilustram apenas algumas das métricas que você pode acompanhar:
- O número de tipos específicos de violação nas últimas três horas, em comparação com o mesmo período do dia anterior.
- Os modos de aplicação de regras usados no tráfego da API durante as últimas três horas.
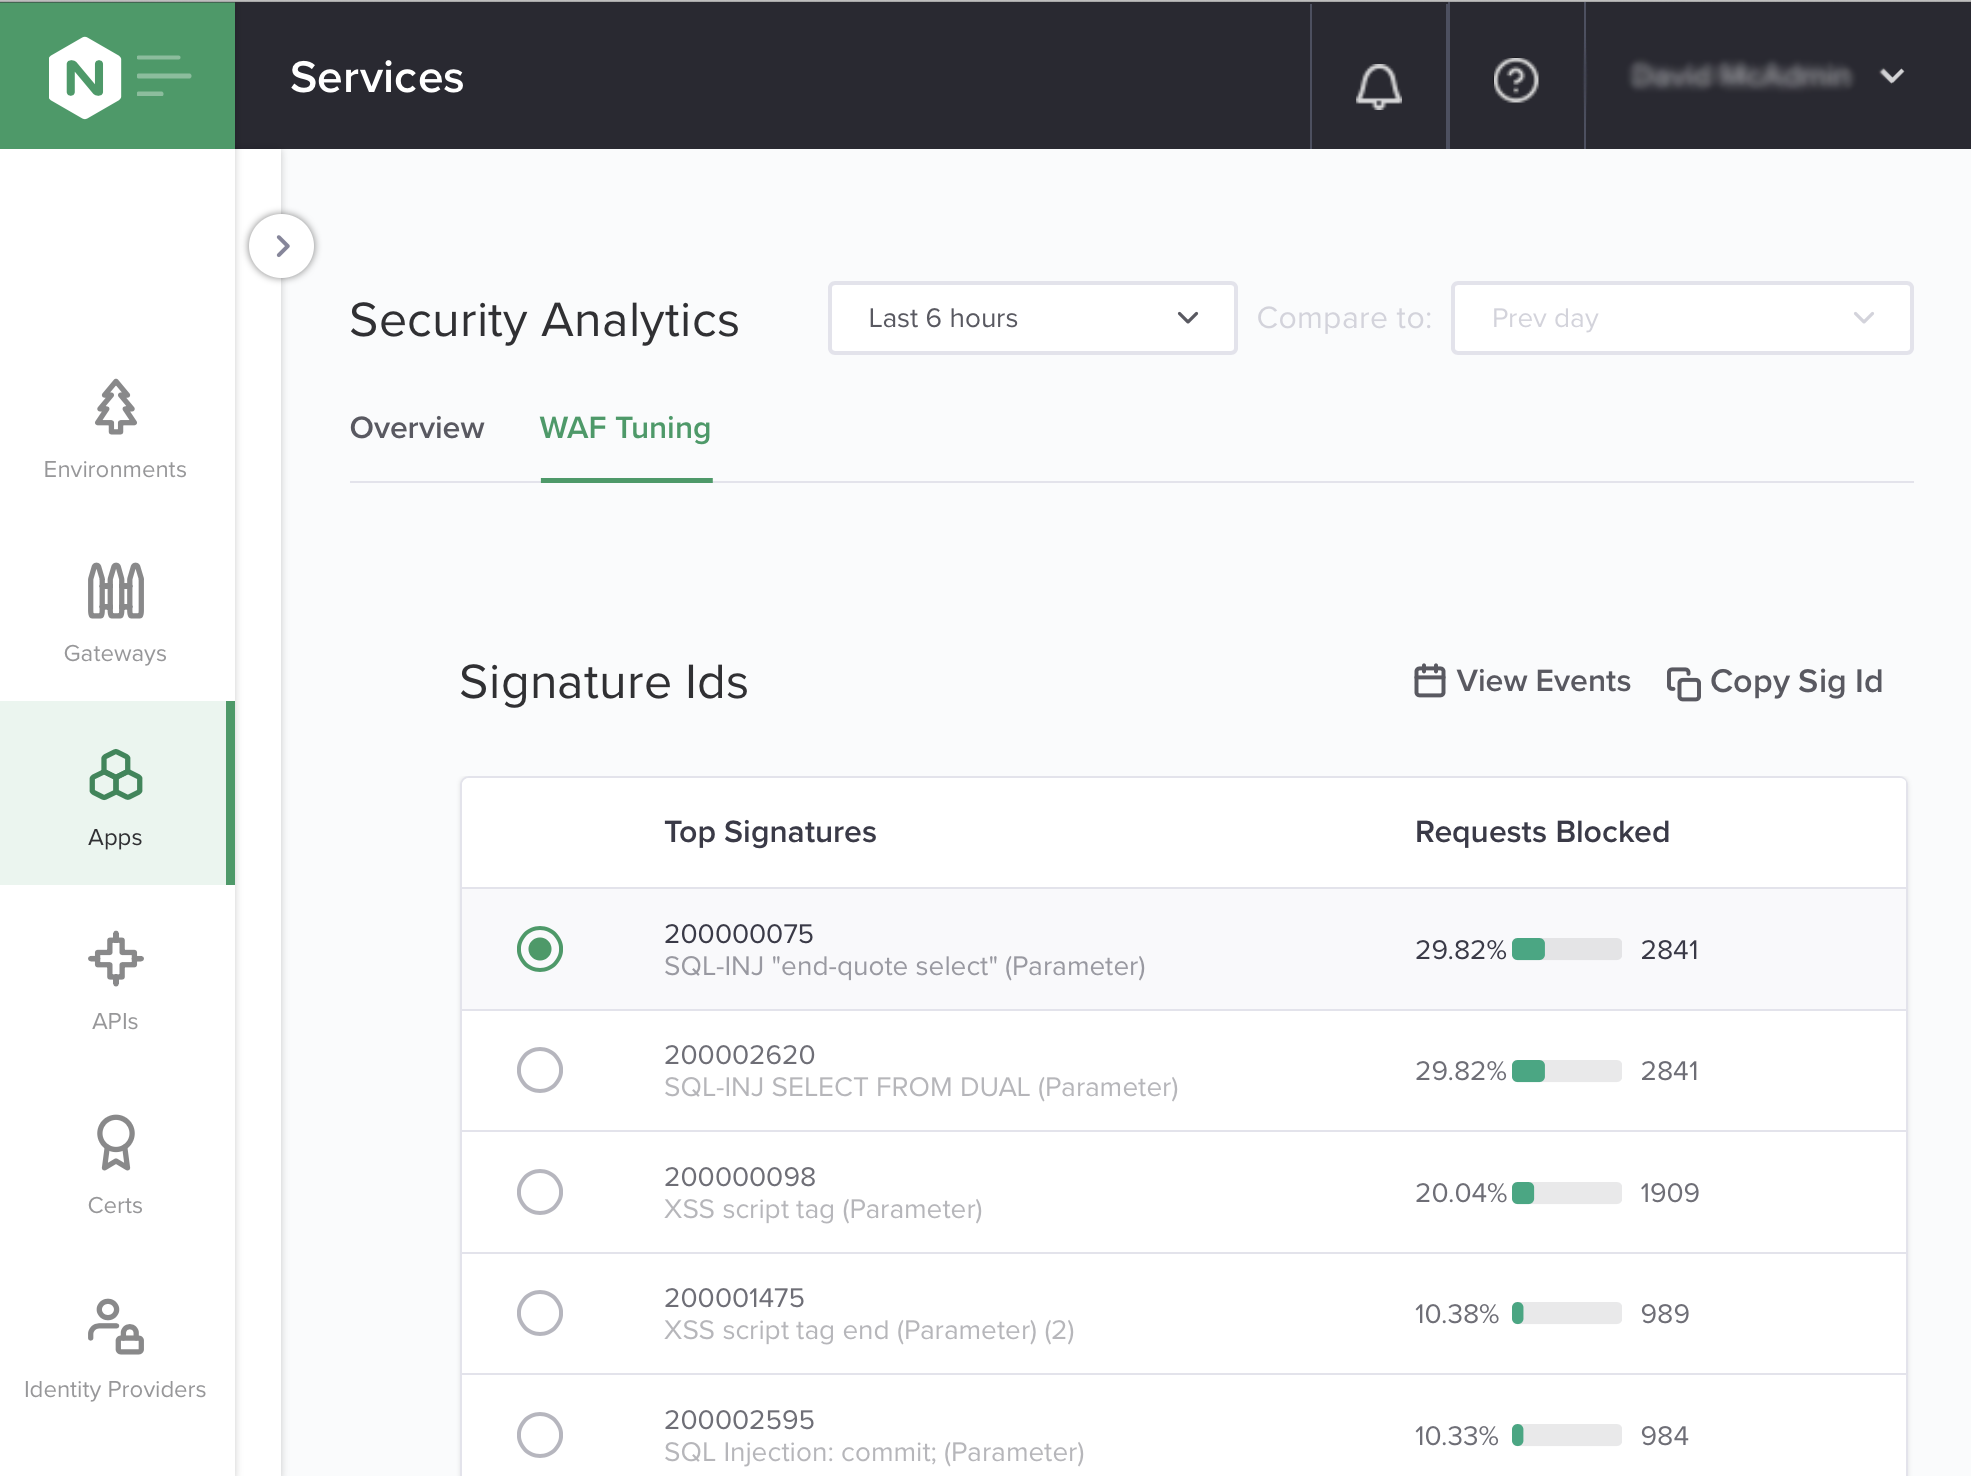
- Os principais tipos de ataque nas últimas seis horas.
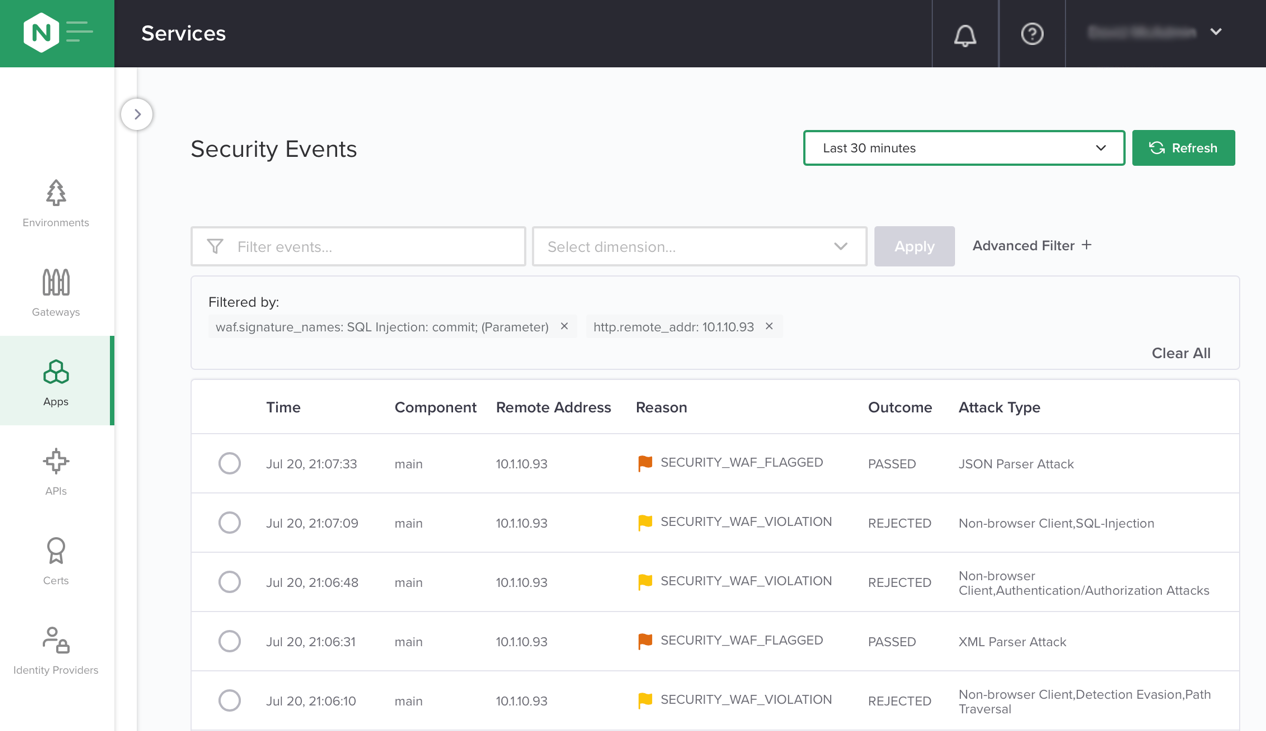
- Registro de eventos de segurança nos últimos 30 minutos.
Políticas flexíveis e ajustadas com precisão
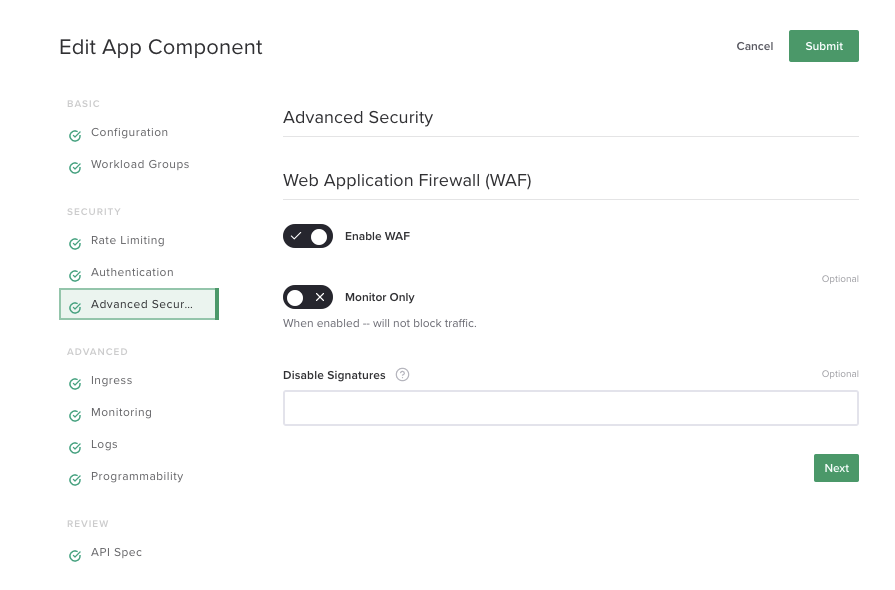
O Controller App Security oferece controle flexível e preciso sobre as políticas de segurança. Como mostra esta captura de tela, você pode definir os modos de aplicação com bloqueio ou somente monitoramento — no segundo modo, o tráfego malicioso é registrado, mas ainda assim encaminhado ao servidor de API. Você também pode desativar as assinaturas padrão para reduzir falsos positivos.
Esta captura de tela mostra uma lista das assinaturas que estão bloqueando o maior número de chamadas de API. Você pode usar essas informações para priorizar quais assinaturas precisam ser ajustadas para reduzir os falsos positivos.
Segurança de APIs compatível com DevOps
O Controller App Security permite capacitar as equipes de DevOps ao viabilizar o autoatendimento e eliminar gargalos operacionais entre as equipes de segurança e DevOps, além de oferecer suporte à automação e integrar o WAF de forma nativa aos pipelines de CI/CD. Esses recursos impulsionam o movimento shift-left, no qual desenvolvedores e equipes de DevOps aplicam a segurança mais cedo no ciclo de desenvolvimento de software (especialmente durante a fase de testes), integrando-a ao pipeline de CI/CD. A segurança de APIs não é tratada como algo secundário, mas como parte integrante do processo de desenvolvimento de APIs, o que resulta em menos problemas no ambiente de produção.
Quer experimentar o NGINX Controller App Security para gerenciamento de APIs? Baixe uma versão de avaliação gratuita por 30 dias ou entre em contato conosco para conversar sobre suas necessidades de segurança de APIs.
Sobre o autor
Publicações relacionadas no blog

Como o F5 NGINX One aprimora o gerenciamento e a observabilidade
Descubra como o F5 NGINX One aprimora o gerenciamento e a observabilidade de ambientes híbridos e multicloud ao oferecer um console web centralizado baseado em SaaS, com insights em tempo real, conformidade automatizada e gerenciamento simplificado de configurações.

Do OpenAPI ao NGINX como gateway de API usando uma API declarativa
Descubra como transformar uma definição de esquema OpenAPI em uma configuração NGINX totalmente funcional, operando como um API Gateway com a segurança de um Web Application Firewall e um Portal do Desenvolvedor, usando uma abordagem declarativa de API.

Como gerenciar picos repentinos de tráfego e sobrecarga do servidor
Picos de tráfego e sobrecarga de servidores são preocupações sérias para varejistas online em qualquer época, mas especialmente durante a “Cyber Season” de compras de fim de ano. Detalhamos como você pode aproveitar as soluções de entrega de aplicações de nível de produção da NGINX para se preparar para aumentos repentinos de tráfego.

Distribuição segura de chaves privadas SSL com o NGINX
Descrevemos três maneiras progressivamente mais seguras de proteger chaves privadas SSL ao configurar o NGINX para processar tráfego HTTPS: permitir acesso de leitura apenas ao usuário root, criptografar as chaves com senhas armazenadas separadamente e distribuir as senhas a partir de um repositório central.

Agrupando solicitações de API em lotes com NGINX Plus e o módulo JavaScript do NGINX
O módulo JavaScript do NGINX lançado com o NGINX Plus R15 oferece suporte a subsolicitações, possibilitando uma classe totalmente nova de casos de uso para o NGINX Plus. Este exemplo completo também usa a API do NGINX Plus e os módulos de chave-valor para converter solicitações de API dos clientes em solicitações separadas para as APIs dos microsserviços que compõem um aplicativo.
Como superar o esgotamento de portas efêmeras no NGINX e no NGINX Plus
Confira dicas para evitar o esgotamento de portas efêmeras com ajustes no kernel do Linux, conexões keepalive e conexões vinculadas dinamicamente a endereços IP locais.