A economia digital continua se expandindo desde a pandemia de COVID-19, com 90% das organizações ampliando suas arquiteturas de aplicativos modernos. No Relatório sobre o Estado da Estratégia de Aplicativos de 2023 da F5, mais de 40% dos 1.000 tomadores de decisão de TI de todo o mundo entrevistados descrevem seus portfólios de aplicativos como "modernos". Esse percentual vem crescendo de forma constante nos últimos anos e deve ultrapassar 50% até 2025. No entanto, o aumento dos aplicativos modernos e do uso de microsserviços é acompanhado pela proliferação de APIs e endpoints de API, ampliando exponencialmente o potencial de vulnerabilidades e a superfície de ataque.
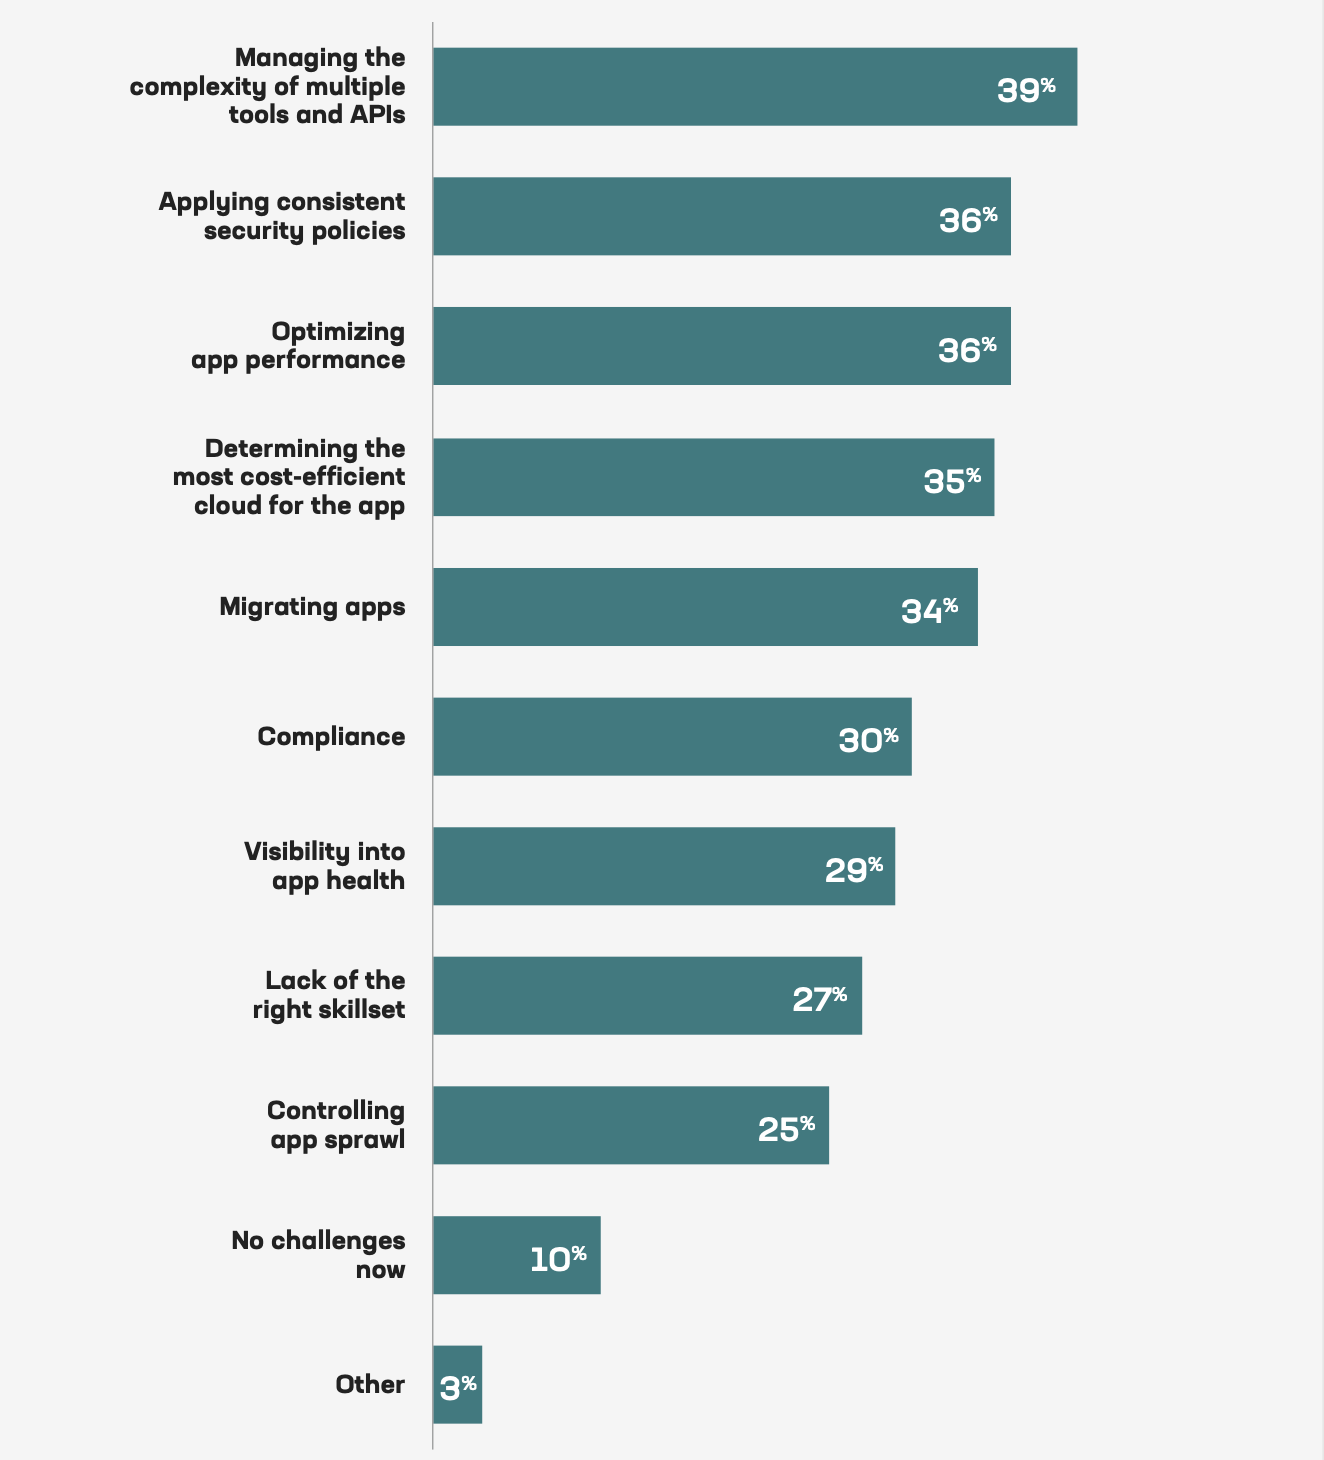
De acordo com o relatório Expansão contínua das APIs, do Escritório do CTO da F5, havia aproximadamente 200 milhões de APIs em todo o mundo em 2021, número que deve chegar perto de 2 bilhões até 2030. Somando-se à complexidade decorrente desse rápido crescimento das APIs, há o desafio de gerenciar aplicações distribuídas em ambientes híbridos e multinuvem. Os participantes da pesquisa Relatório sobre o estado da estratégia de aplicações de 2023 apontaram a complexidade de gerenciar várias ferramentas e APIs como seu principal desafio ao implantar aplicações em ambientes multinuvem. A aplicação de políticas de segurança consistentes e a otimização do desempenho das aplicações ficaram praticamente empatadas em segundo lugar.
Por que a segurança de APIs é fundamental para os seus resultados financeiros
As APIs não são apenas os componentes fundamentais dos aplicativos modernos, mas também estão no centro dos negócios digitais — 58% das organizações entrevistadas no relatório F5 2023 afirmam que obtêm pelo menos metade de sua receita com serviços digitais. As APIs permitem a comunicação entre usuários e aplicativos e entre diferentes aplicativos, e o acesso que oferecem a dados privados de clientes e informações corporativas internas as torna alvos lucrativos para invasores. Em 2022, as APIs foram o vetor de ataque preferido.
Proteger as APIs é fundamental para uma estratégia abrangente de segurança de aplicações. Os ataques podem ter consequências devastadoras que vão muito além da violação da privacidade dos consumidores (por pior que isso seja), chegando a um nível ainda mais grave, que compromete a segurança pública e leva à perda de propriedade intelectual. Veja alguns exemplos de cada um desses tipos de ataques a APIs ocorridos em 2022.
- Privacidade do consumidor – O Twitter sofreu um ataque à API que durou vários anos. Em dezembro de 2022, hackers roubaram os dados de perfil e os endereços de e-mail de 200 milhões de usuários do Twitter. Quatro meses antes, 3.207 aplicativos móveis que vazavam chaves e segredos válidos da API do Twitter foram descobertos por pesquisadores da CloudSEK. E, um mês antes disso, hackers haviam explorado uma vulnerabilidade da API para obter e vender dados de 5,4 milhões de usuários.
- Segurança pública – Uma equipe de pesquisadores encontrou vulnerabilidades críticas de segurança de API em cerca de 20 das principais montadoras, incluindo Toyota, Mercedes e BMW. Como muitos carros hoje funcionam como dispositivos inteligentes, os hackers podem fazer muito mais do que roubar números de identificação veicular (VINs) e informações pessoais dos proprietários. Eles podem rastrear a localização dos carros e controlar o sistema de gerenciamento remoto, o que lhes permite destravar e ligar o carro ou desativá-lo completamente.
- Propriedade intelectual – Um funcionário da CircleCI, uma plataforma de CI/CD usada por mais de 1 milhão de desenvolvedores em todo o mundo para disponibilizar código, foi vítima de um ataque de malware. Esse funcionário tinha privilégios para gerar tokens de acesso à produção e, como resultado, os hackers conseguiram roubar chaves de API e segredos dos clientes. A violação passou despercebida por quase três semanas. Sem conseguir determinar se os segredos de um cliente haviam sido roubados e usados para obter acesso não autorizado a sistemas de terceiros, a CircleCI só pôde recomendar que os clientes substituíssem os tokens de API pessoais e dos projetos.
Esses ataques a APIs servem de alerta. Quando as APIs apresentam vulnerabilidades de segurança e ficam desprotegidas, as consequências de longo prazo podem ir muito além dos prejuízos financeiros. A importância da segurança de APIs não pode ser subestimada.
Como o F5 NGINX ajuda você a proteger suas APIs
A solução NGINX API Connectivity Stack ajuda você a gerenciar seus gateways de API e suas APIs em ambientes multinuvem. Ao implantar o NGINX Plus como seu gateway de API com o NGINX App Protect WAF, você pode ajudar a prevenir e mitigar explorações comuns de APIs relacionadas aos três principais desafios de API identificados no relatório da F5 2023 State of Application Strategy Report — gerenciar a complexidade das APIs em ambientes multinuvem, garantir políticas de segurança e otimizar o desempenho dos aplicativos —, bem como os tipos de ataques a APIs abordados na seção anterior. O NGINX Plus pode ser usado de várias maneiras, inclusive como um gateway de API, no qual você pode encaminhar rapidamente solicitações de API, autenticar e autorizar clientes de API para proteger suas APIs e limitar a taxa de tráfego para evitar que seus serviços baseados em APIs fiquem sobrecarregados.
O NGINX Plus oferece proteção pronta para uso não apenas contra as OWASP 10 principais vulnerabilidades de segurança de APIs. Ele também verifica cookies, JSON e XML malformados, valida os tipos de arquivo permitidos e os códigos de status de resposta, além de detectar técnicas de evasão usadas para ocultar ataques. Um gateway de API NGINX Plus garante proteção para protocolos de API HTTP ou HTTP/2, incluindo REST, GraphQL e gRPC.
NGINX App Protect WAF oferece segurança leve e de alto desempenho para aplicações e APIs, indo além da proteção básica contra o OWASP API Security Top 10 e o OWASP Top 10 (Aplicações), com proteção contra mais de 7.500 assinaturas avançadas, assinaturas de bots e campanhas de ameaças. Ele viabiliza uma estratégia shift-left e facilita a automação da segurança de APIs para integrar segurança como código aos pipelines de CI/CD. Em testes comparativos com os WAFs da AWS, Azure e Cloudflare, o NGINX App Protect WAF demonstrou oferecer segurança robusta para aplicações e APIs, mantendo melhor desempenho e menor latência. Para mais detalhes, consulte este relatório da GigaOm.
O NGINX App Protect WAF é incorporado ao gateway de API do NGINX Plus, eliminando um salto no tráfego de API. Menos saltos entre as camadas reduzem a latência, a complexidade e os pontos de falha. Isso contrasta fortemente com as soluções típicas de gerenciamento de APIs que não se integram a um WAF (é necessário implantar o WAF separadamente e, após a configuração, o tráfego de API precisa passar pelo WAF e pelo gateway de API de forma separada). A integração estreita da NGINX proporciona alto desempenho sem comprometer a segurança.
GraphQL e gRPC estão em ascensão
Os desenvolvedores de aplicativos e APIs estão sempre buscando novas maneiras de aumentar a flexibilidade, a velocidade e a facilidade de uso e implantação. De acordo com o Relatório sobre o Estado das APIs de 2022 da Postman, REST ainda é o protocolo de API mais usado atualmente (89%), mas GraphQL (28%) e gRPC (11%) continuam ganhando popularidade. Em última análise, a escolha do protocolo de API depende muito da finalidade do aplicativo e da melhor solução para a sua empresa. Cada protocolo oferece benefícios próprios.
Por que usar APIs GraphQL?
Os principais benefícios do uso de APIs GraphQL incluem:
- Adaptabilidade – O cliente decide quais dados solicitar, bem como o tipo e o formato.
- Eficiência – Não há busca excessiva de dados; as solicitações são executadas com base em um esquema criado, e os dados retornados são exatamente (e somente) os que foram solicitados. A formatação dos dados na solicitação e na resposta é idêntica, o que torna as APIs GraphQL rápidas, previsíveis e fáceis de escalar.
- Flexibilidade – Oferece suporte a mais de uma dúzia de linguagens e plataformas.
GitHub é um conhecido usuário do GraphQL. A empresa migrou para o GraphQL em 2016 por motivos de escalabilidade e flexibilidade.
Por que usar APIs gRPC?
Os principais benefícios do uso de APIs gRPC incluem:
- Desempenho – O formato de dados leve e compacto minimiza a demanda por recursos e permite codificar e decodificar mensagens rapidamente
- Eficiente – O formato de dados protobufs otimiza a comunicação por meio da serialização de dados estruturados
- Confiabilidade – HTTP/2 e TLS/SSL são obrigatórios, aumentando a segurança por padrão
A maior parte da capacidade vem do lado do cliente, enquanto o gerenciamento e os cálculos são transferidos para um servidor remoto que hospeda o recurso. O gRPC é adequado para casos de uso que exigem regularmente uma quantidade definida de dados ou processamento, como o tráfego entre microsserviços ou a coleta de dados em que o solicitante (como um dispositivo de IoT) precisa economizar recursos limitados.
Netflix é um exemplo conhecido de empresa que utiliza APIs gRPC.
Proteja suas APIs GraphQL com o NGINX App Protect WAF
NGINX App Protect WAF agora oferece suporte a APIs GraphQL, além de APIs REST e gRPC. Ele protege APIs GraphQL aplicando assinaturas de ataque, eliminando explorações maliciosas e oferecendo defesa contra ataques. O tráfego GraphQL é analisado nativamente, permitindo que o NGINX App Protect WAF detecte violações com base na sintaxe e no perfil do GraphQL e aplique assinaturas de ataque. A visibilidade das consultas de introspecção permite que o NGINX App Protect WAF as bloqueie, além de bloquear padrões detectados nas respostas. Esse método ajuda a detectar ataques e executar assinaturas nos segmentos apropriados de uma carga útil, contribuindo, assim, para reduzir falsos positivos.
Saiba nesta demonstração como o NGINX App Protect WAF pode proteger suas APIs GraphQL contra ataques.
 
Benefícios da segurança de APIs GraphQL com o NGINX App Protect WAF:
- Defina parâmetros de segurança – Defina, de acordo com a política da sua organização, o comprimento total e o valor dos parâmetros no modelo do GraphQL e no perfil de conteúdo como parte da política de segurança do aplicativo
- Reduza os falsos positivos – Melhore a precisão da prevenção de ataques com controles granulares para detectar melhor os ataques em uma solicitação GraphQL
- Reduza explorações maliciosas – Defina o número máximo de consultas em lote em uma única solicitação HTTP para reduzir o risco de exploração maliciosa e ataques
- Elimine ataques de DoS – Configure a profundidade máxima da estrutura nos perfis de conteúdo para impedir ataques de DoS causados por consultas recursivas
- Limite a exposição a riscos da API – Aplique restrições às consultas de introspecção para impedir que hackers compreendam a estrutura da API, o que pode levar a uma violação de segurança
Proteja APIs de streaming bidirecional gRPC com o WAF do NGINX App Protect
NGINX App Protect WAF agora oferece suporte a streaming bidirecional de gRPC além dos tipos de mensagem unários, permitindo proteger APIs baseadas em gRPC que usam fluxos de mensagens (do cliente, do servidor ou de ambos). Isso proporciona segurança completa para APIs gRPC, independentemente do tipo de comunicação.
O NGINX App Protect WAF protege APIs gRPC impondo seu esquema, definindo limites de tamanho, bloqueando arquivos desconhecidos e prevenindo tipos de ataques de DoS por esgotamento de recursos. Você pode importar seu arquivo de Linguagem de Definição de Interface (IDL) para o NGINX App Protect WAF, permitindo que ele imponha a estrutura e o esquema das suas mensagens gRPC e verifique a presença de ataques nos locais corretos. Isso possibilita a detecção precisa de tentativas de explorar sua aplicação por meio do gRPC e evita falsos positivos que podem ocorrer quando a verificação de segurança é realizada nos locais errados e sem contexto.
Saiba como o NGINX App Protect WAF pode proteger suas APIs gRPC bidirecionais contra ataques nesta demonstração.
 
Benefícios da segurança de APIs gRPC com o NGINX App Protect WAF:
- Proteção abrangente para gRPC – De chamadas unárias a streaming bidirecional, segurança completa independentemente do tipo de comunicação
- Reduza os falsos positivos – Maior precisão por meio da aplicação da estrutura e do esquema das mensagens gRPC, permitindo uma melhor detecção de ataques em solicitações gRPC
- Bloqueie explorações maliciosas – Garanta que cada campo da mensagem gRPC tenha o tipo correto e o conteúdo esperado, com a capacidade de bloquear campos desconhecidos
- Elimine ataques de DoS – Limites de tamanho das mensagens para evitar ataques de DoS por esgotamento de recursos
Tanto as equipes de SecOps quanto as de desenvolvimento de APIs podem gerenciar e automatizar a segurança de APIs
No Relatório sobre o Estado das APIs de 2022 da Postman, 20% dos 37.000 desenvolvedores e profissionais de API entrevistados afirmaram que incidentes envolvendo APIs ocorrem pelo menos uma vez por mês em suas organizações, resultando em perda de dados, indisponibilidade de serviços, abuso ou acesso indevido. Em contrapartida, 52% dos entrevistados sofreram um ataque a APIs menos de uma vez por ano, o que reforça a importância de incorporar a segurança desde as etapas iniciais como parte de uma estratégia shift-left para a segurança de APIs. Como as APIs são publicadas com mais frequência do que as aplicações, uma estratégia de shift-left vem sendo cada vez mais aplicada à segurança de APIs. Quando as organizações adotam uma cultura shift-left e integram segurança como código aos pipelines de CI/CD, elas incorporam a segurança a cada etapa do desenvolvimento de APIs, permitem que os desenvolvedores mantenham a agilidade e aceleram o ritmo das implantações.
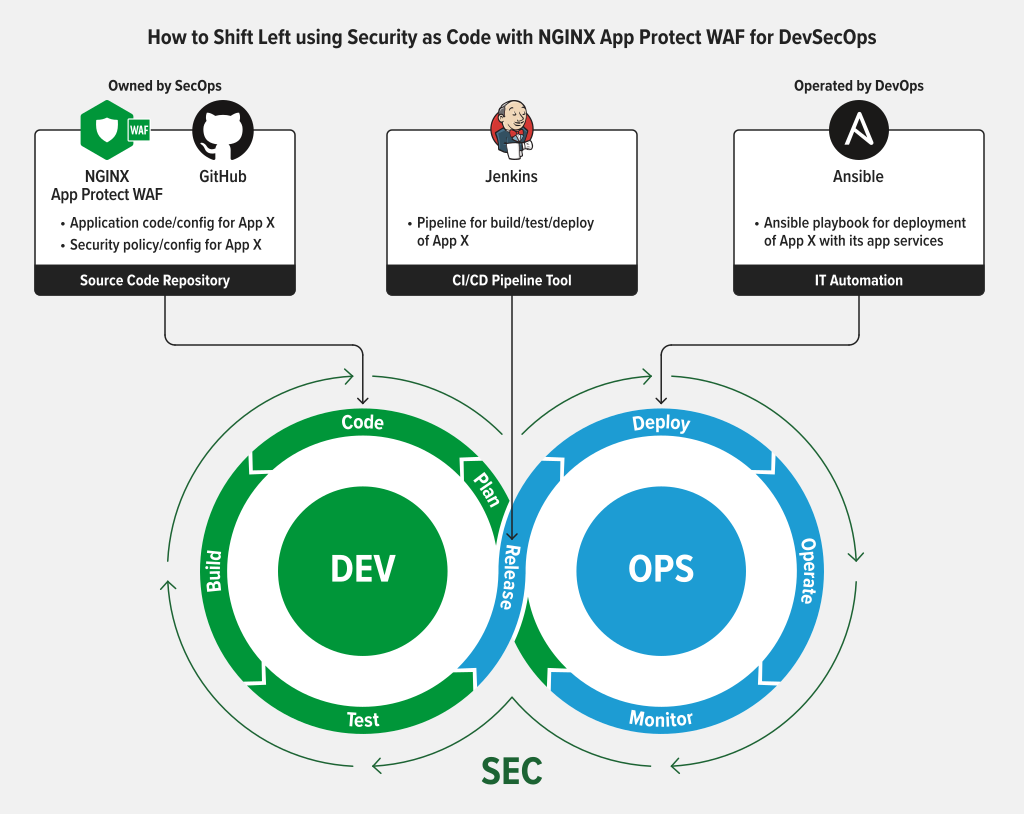
Uma área fundamental em que a proteção deve ser específica para APIs é a validação de esquemas de API, incluindo arquivos IDL de gRPC e consultas GraphQL. Os esquemas são exclusivos de cada API e mudam a cada versão. Ao automatizar o esquema da API, sempre que você atualizar uma API, também precisará atualizar a configuração e o código nesse arquivo. As configurações do WAF podem ser implantadas de forma automatizada para acompanhar as mudanças de versão da API. O NGINX App Protect WAF pode validar esquemas, verificando se as solicitações estão em conformidade com o que a API oferece (métodos, endpoints, parâmetros e assim por diante). O NGINX App Protect WAF proporciona segurança consistente para aplicações por meio de políticas declarativas que podem ser criadas pelas equipes de SecOps, enquanto as equipes de desenvolvimento de APIs podem gerenciar e implantar a segurança de APIs para obter controle mais granular e maior agilidade. Se você deseja automatizar a segurança de APIs em escala em ambientes híbridos e multicloud, o NGINX App Protect WAF pode ajudar.
Resumo
Os portfólios de aplicações modernas continuam crescendo e, com o uso de microsserviços, ocorre uma proliferação ainda maior de APIs. A segurança de APIs é complexa e desafiadora, especialmente para organizações que operam em ambientes híbridos ou multinuvem. A falta de segurança de APIs pode ter efeitos devastadores e duradouros, que vão além dos custos financeiros. O NGINX App Protect WAF oferece segurança abrangente para APIs, incluindo proteção para APIs REST, GraphQL e gRPC, além de ajudar suas equipes de SecOps e de APIs a antecipar e automatizar a segurança durante todo o ciclo de vida das APIs e em ambientes distribuídos.
Experimente o NGINX App Protect WAF hoje mesmo com uma avaliação gratuita de 30 dias gratuita.
Recursos adicionais
Blog: Proteja seu gateway de API com o NGINX App Protect WAF
eBook: Segurança moderna de aplicações e APIs
eBook: Dominando a arquitetura de APIs, da O’Reilly
Ficha técnica: NGINX App Protect WAF
Sobre o autor

Publicações relacionadas no blog

Como o F5 NGINX One aprimora o gerenciamento e a observabilidade
Descubra como o F5 NGINX One aprimora o gerenciamento e a observabilidade de ambientes híbridos e multicloud ao oferecer um console web centralizado baseado em SaaS, com insights em tempo real, conformidade automatizada e gerenciamento simplificado de configurações.

Do OpenAPI ao NGINX como gateway de API usando uma API declarativa
Descubra como transformar uma definição de esquema OpenAPI em uma configuração NGINX totalmente funcional, operando como um API Gateway com a segurança de um Web Application Firewall e um Portal do Desenvolvedor, usando uma abordagem declarativa de API.

Como gerenciar picos repentinos de tráfego e sobrecarga do servidor
Picos de tráfego e sobrecarga de servidores são preocupações sérias para varejistas online em qualquer época, mas especialmente durante a “Cyber Season” de compras de fim de ano. Detalhamos como você pode aproveitar as soluções de entrega de aplicações de nível de produção da NGINX para se preparar para aumentos repentinos de tráfego.

Distribuição segura de chaves privadas SSL com o NGINX
Descrevemos três maneiras progressivamente mais seguras de proteger chaves privadas SSL ao configurar o NGINX para processar tráfego HTTPS: permitir acesso de leitura apenas ao usuário root, criptografar as chaves com senhas armazenadas separadamente e distribuir as senhas a partir de um repositório central.

Agrupando solicitações de API em lotes com NGINX Plus e o módulo JavaScript do NGINX
O módulo JavaScript do NGINX lançado com o NGINX Plus R15 oferece suporte a subsolicitações, possibilitando uma classe totalmente nova de casos de uso para o NGINX Plus. Este exemplo completo também usa a API do NGINX Plus e os módulos de chave-valor para converter solicitações de API dos clientes em solicitações separadas para as APIs dos microsserviços que compõem um aplicativo.
Como superar o esgotamento de portas efêmeras no NGINX e no NGINX Plus
Confira dicas para evitar o esgotamento de portas efêmeras com ajustes no kernel do Linux, conexões keepalive e conexões vinculadas dinamicamente a endereços IP locais.