

As equipes de aplicações modernas estão cada vez mais conscientes da importância e dos benefícios de “deslocar a segurança para a esquerda” — ou seja, incorporar controles de segurança logo no início do ciclo de desenvolvimento e implantação de aplicações. Em um mundo de shift left, cada equipe escolhe as soluções e os parâmetros de segurança mais adequados à sua aplicação. Isso é, obviamente, razoável; nós, da NGINX, defendemos a existência de uma equipe de Operações de Plataforma que ofereça aos desenvolvedores “liberdade de escolha com limites de segurança”, selecionando ativamente um conjunto adequado de soluções de segurança. Os desenvolvedores ficam então responsáveis por configurar a segurança de suas aplicações, o que geralmente inclui a implantação de um firewall de aplicações web (WAF), mesmo para aplicações e microsserviços voltados ao público interno.
Mas o shift left se torna muito mais complicado no Kubernetes – o mecanismo de orquestração de contêineres que é o padrão de fato para equipes de aplicações modernas –, especialmente porque a comunicação e a coordenação apresentam grandes desafios. Não é realista pedir aos desenvolvedores que gerenciem a comunicação entre vários clusters. Além disso, há considerações de arquitetura e desempenho relacionadas ao posicionamento de um WAF no Kubernetes. Com o NGINX App Protect WAF, você pode integrar o WAF ao NGINX Ingress Controller ou implantar um WAF separado à frente de microsserviços ou aplicações específicos.
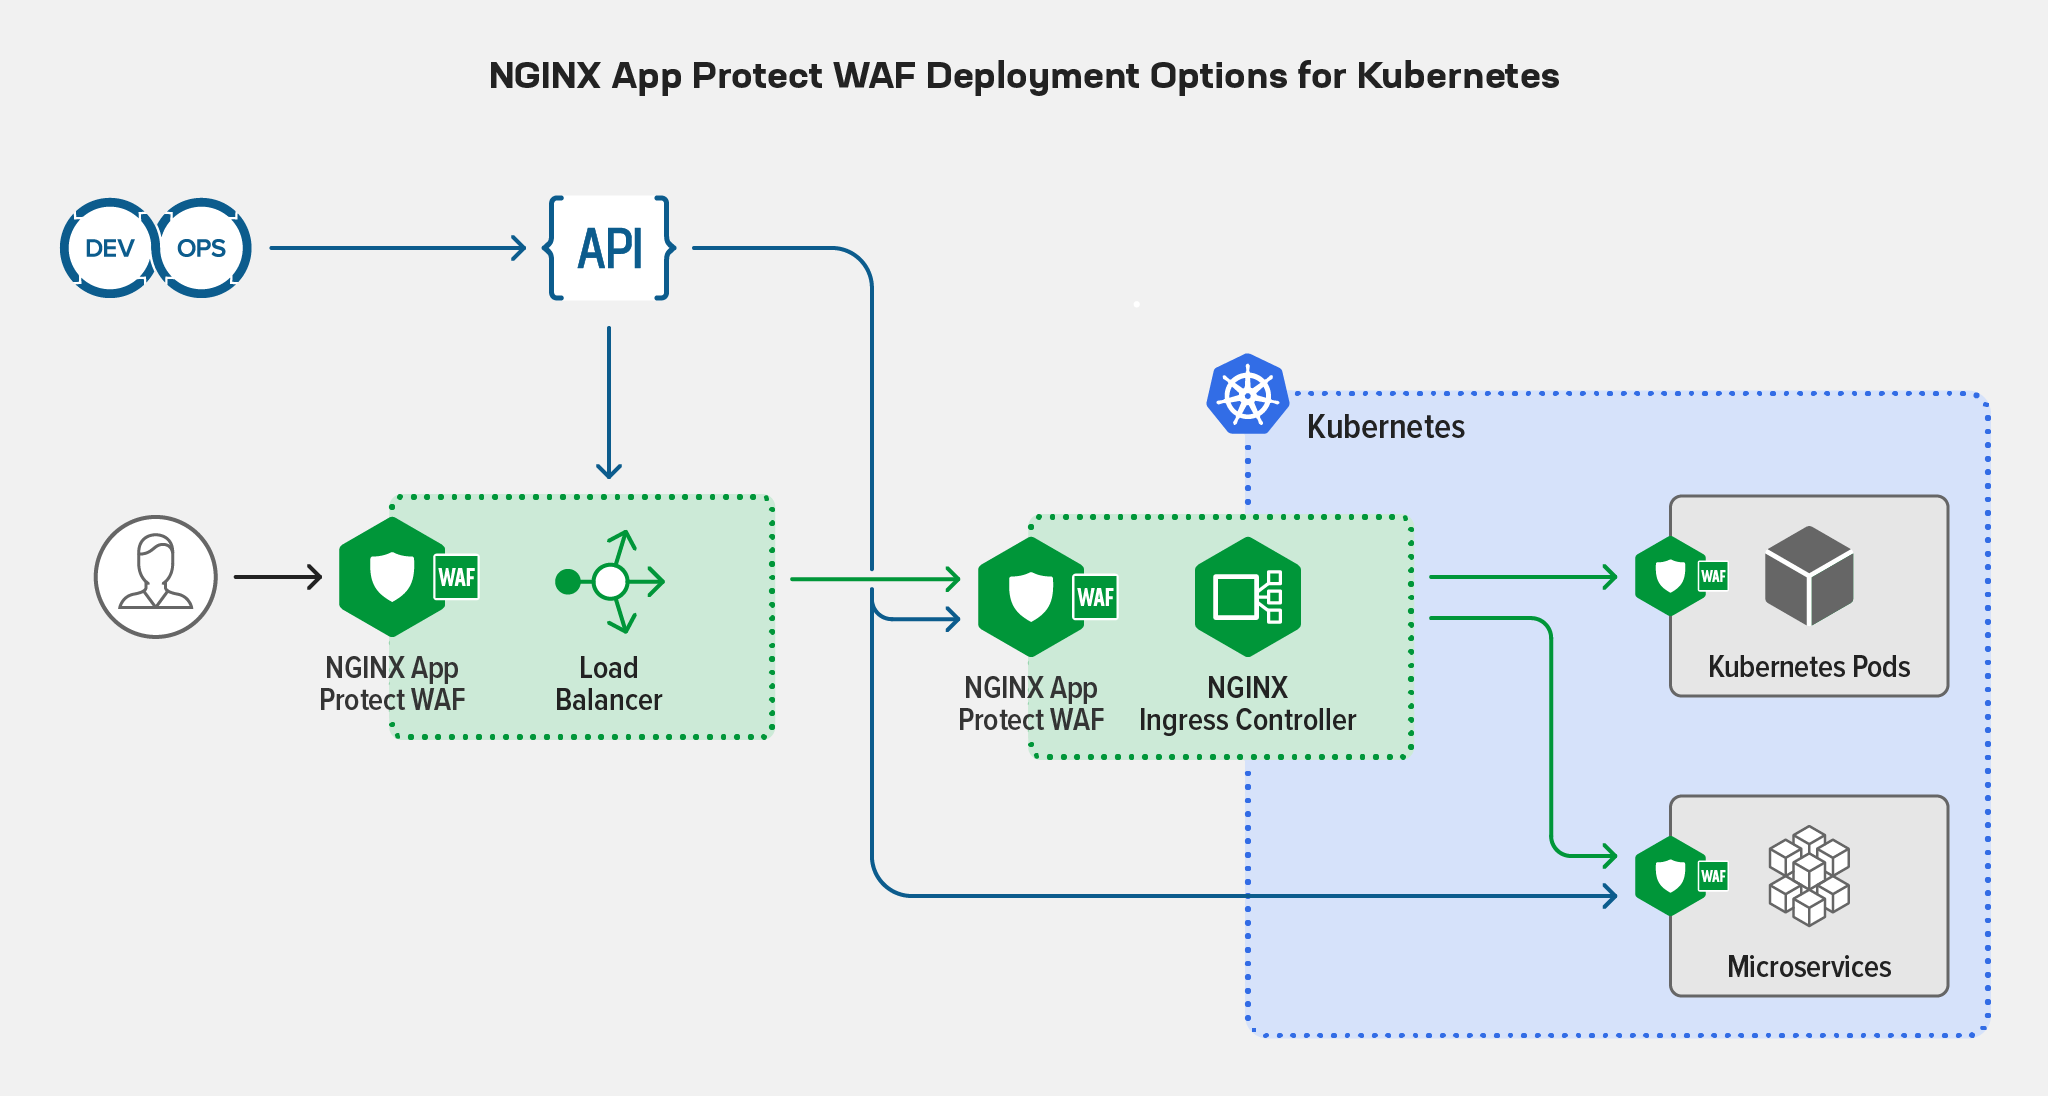
As duas abordagens são excelentes, mas cada uma é mais adequada a diferentes casos de uso. Para desenvolvedores e equipes de aplicativos focados em gerenciar apenas seus próprios aplicativos, implantar o NGINX App Protect WAF em um balanceador de carga NGINX Plus à frente dos aplicativos é a solução perfeita, pois oferece controle e agilidade. Para equipes de DevSecOps que desejam gerenciar a segurança no nível de pod ou serviço para clusters do Kubernetes e os aplicativos executados neles, executar o NGINX App Protect WAF no NGINX Ingress Controller baseado no NGINX Plus é a opção ideal, proporcionando todos os benefícios do controle de Ingress e da integração nativa com a API do Kubernetes.
No entanto, como mencionamos, estabelecer a comunicação entre balanceadores de carga, controladores Ingress e WAFs em diferentes clusters e até mesmo dentro de um mesmo cluster é um desafio. Isso exige um conhecimento aprofundado de redes de Camada 7 e Camada 4, além de ajustes constantes. Ainda assim, uma comunicação robusta e praticamente em tempo real é essencial para manter uma postura de segurança sólida. Com uma comunicação adequada, WAFs, balanceadores de carga e controladores Ingress podem informar rapidamente todas as aplicações e instâncias sobre novos ataques e compartilhar dados sobre o tipo de ataque, os protocolos e softwares visados, os blocos de endereços IP relevantes e muito mais. A comunicação se torna ainda mais poderosa quando o aprendizado de máquina (ML) é incorporado para permitir o rápido reconhecimento de padrões.
O novo recurso de classificação adaptativa de violações no NGINX App Protect WAF
O NGINX App Protect WAF conta com um avançado sistema de ML que facilita o compartilhamento de tendências e dados de ataques entre as equipes de Operações de Plataforma, DevSecOps e SecOps em todos os WAFs gerenciados pelo NGINX Plus ou pelo NGINX Ingress Controller baseado no NGINX Plus em uma única organização. Estamos trabalhando em um novo recurso do NGINX App Protect WAF, o Adaptive Violation Rating, que amplia o uso de ML para aprimorar o ajuste de segurança, detectando mudanças no comportamento de um microsserviço. Com esse recurso de ML, o NGINX App Protect WAF pode analisar tendências de ataques de forma contínua e automática, mesmo em milhares ou dezenas de milhares de WAFs distribuídos pelo mundo. As conclusões dessa análise podem ser usadas para ajustar continuamente a postura de segurança quase em tempo real, sem exigir que desenvolvedores e outras equipes que adotam a abordagem shift-left se tornem especialistas em segurança e tenham que ajustar seus WAFs. Melhor ainda: quanto mais dados forem compartilhados entre as instâncias do NGINX App Protect WAF, mais inteligentes os WAFs se tornarão.
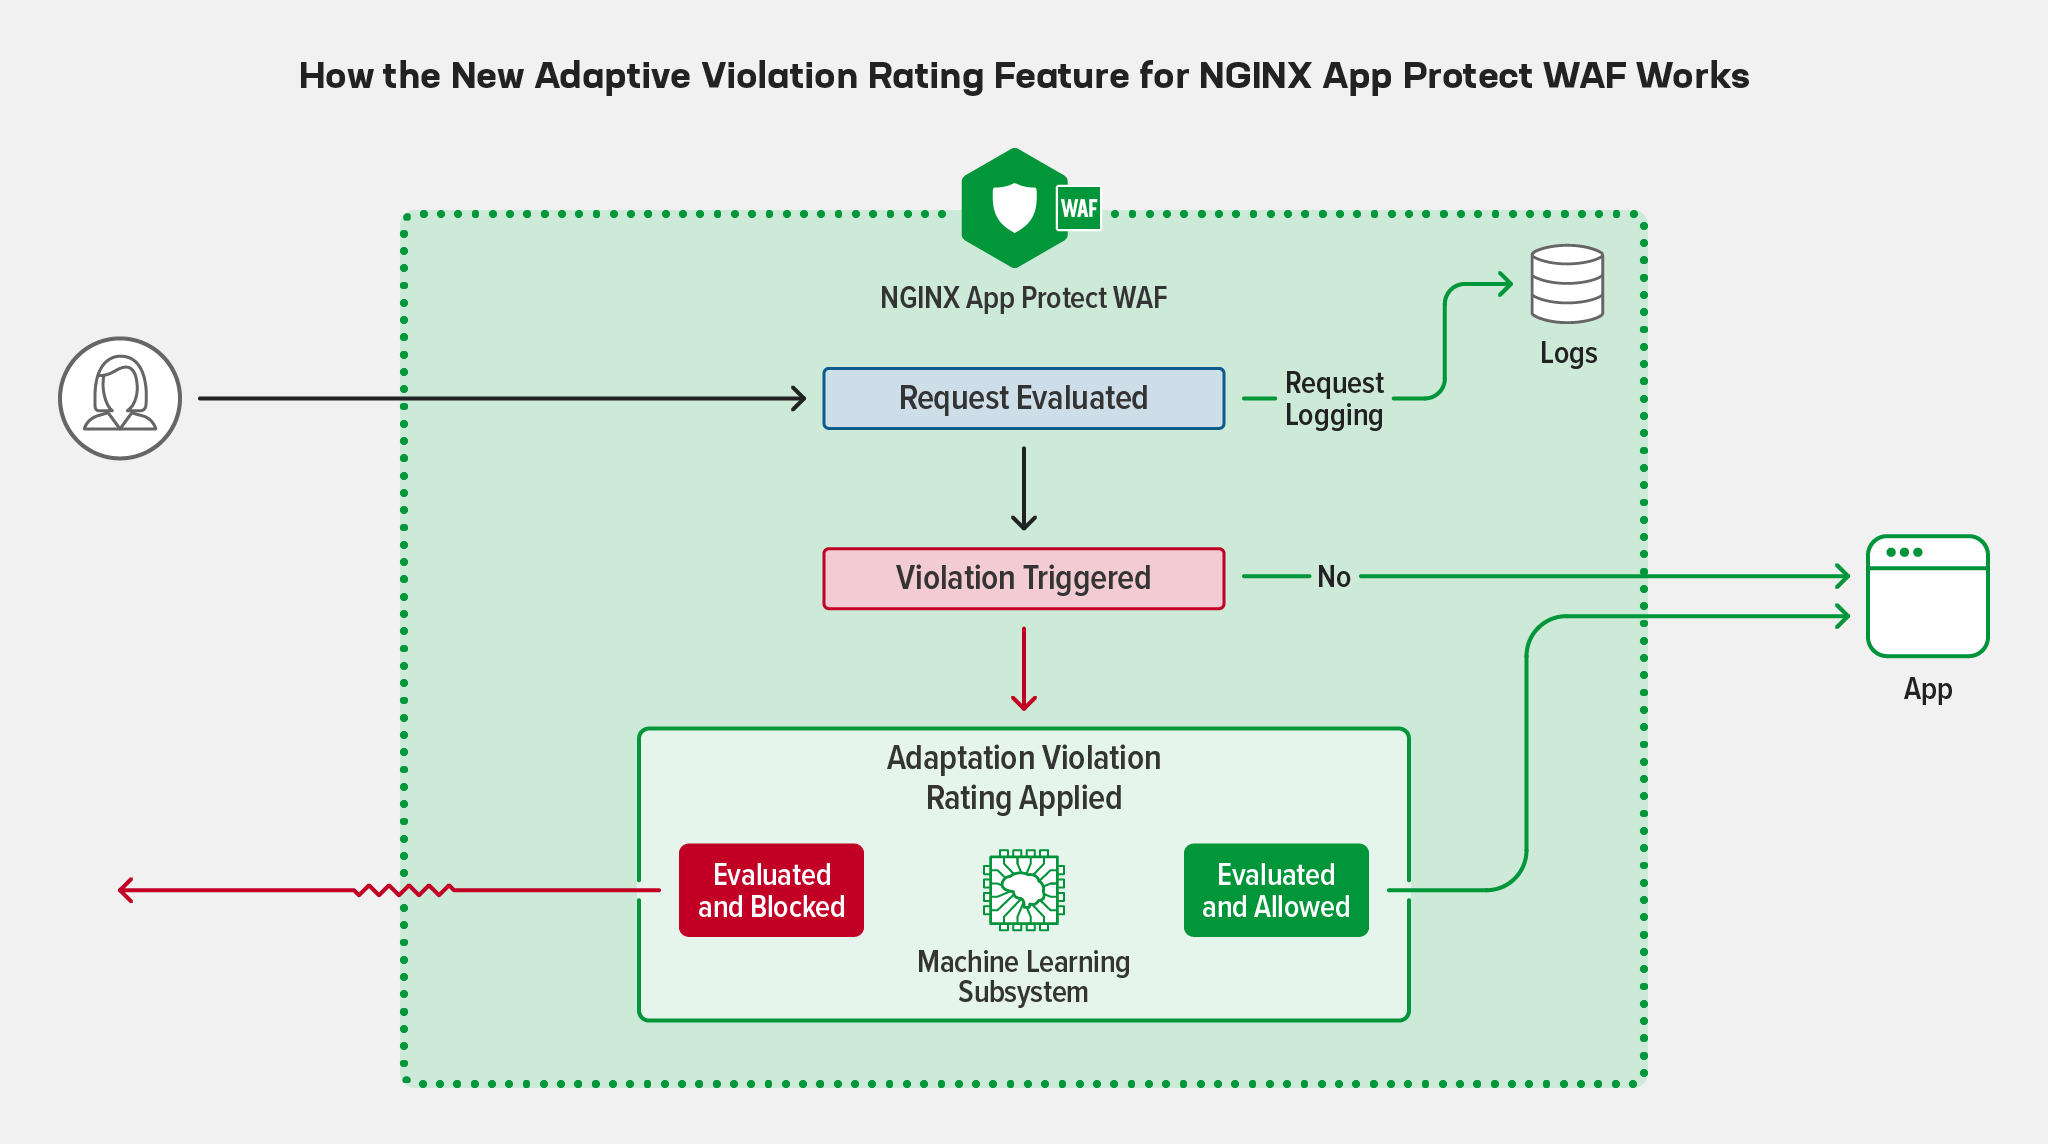
Os recursos de ML se tornam cada vez mais importantes e valiosos à medida que as empresas ampliam o uso de microsserviços e diminui a distinção entre aplicações internas e externas. Com potencialmente milhares de microsserviços, cada um com seu próprio WAF leve, o NGINX App Protect WAF conectado em rede e habilitado para ML se torna o equivalente a um cérebro de segurança vivo que monitora suas aplicações. As aplicações modernas precisam ser mais inteligentes para atender às equipes que adotam a abordagem shift-left e permitir que elas mantenham o foco na entrega de código e funcionalidades sem precisar se tornar especialistas em segurança. As equipes de DevSecOps também se beneficiam da tranquilidade de saber que, mesmo sem ajustes manuais, todos os seus WAFs em todos os clusters estão alinhados.
A comunicação é fundamental. Esse é um recurso essencial que estamos incorporando a todos os nossos produtos para continuar oferecendo a melhor tecnologia possível nesta era de rápida evolução da computação amplamente distribuída e dos aplicativos modernos.
Para saber mais e conferir uma demonstração dos novos recursos de ML que estamos adicionando ao NGINX App Protect WAF, visite-nos no estande nº 5771, no North Hall do Moscone Center, durante a RSA Conference 2022 na próxima semana, em São Francisco, ou entre em contato conosco.
Sobre os autores
Publicações relacionadas no blog

Como o F5 NGINX One aprimora o gerenciamento e a observabilidade
Descubra como o F5 NGINX One aprimora o gerenciamento e a observabilidade de ambientes híbridos e multicloud ao oferecer um console web centralizado baseado em SaaS, com insights em tempo real, conformidade automatizada e gerenciamento simplificado de configurações.

Do OpenAPI ao NGINX como gateway de API usando uma API declarativa
Descubra como transformar uma definição de esquema OpenAPI em uma configuração NGINX totalmente funcional, operando como um API Gateway com a segurança de um Web Application Firewall e um Portal do Desenvolvedor, usando uma abordagem declarativa de API.

Como gerenciar picos repentinos de tráfego e sobrecarga do servidor
Picos de tráfego e sobrecarga de servidores são preocupações sérias para varejistas online em qualquer época, mas especialmente durante a “Cyber Season” de compras de fim de ano. Detalhamos como você pode aproveitar as soluções de entrega de aplicações de nível de produção da NGINX para se preparar para aumentos repentinos de tráfego.

Distribuição segura de chaves privadas SSL com o NGINX
Descrevemos três maneiras progressivamente mais seguras de proteger chaves privadas SSL ao configurar o NGINX para processar tráfego HTTPS: permitir acesso de leitura apenas ao usuário root, criptografar as chaves com senhas armazenadas separadamente e distribuir as senhas a partir de um repositório central.

Agrupando solicitações de API em lotes com NGINX Plus e o módulo JavaScript do NGINX
O módulo JavaScript do NGINX lançado com o NGINX Plus R15 oferece suporte a subsolicitações, possibilitando uma classe totalmente nova de casos de uso para o NGINX Plus. Este exemplo completo também usa a API do NGINX Plus e os módulos de chave-valor para converter solicitações de API dos clientes em solicitações separadas para as APIs dos microsserviços que compõem um aplicativo.
Como superar o esgotamento de portas efêmeras no NGINX e no NGINX Plus
Confira dicas para evitar o esgotamento de portas efêmeras com ajustes no kernel do Linux, conexões keepalive e conexões vinculadas dinamicamente a endereços IP locais.