Aproveitar todo o potencial do F5 NGINX Management Suite pode ajudar sua organização a simplificar a implantação, o gerenciamento e a segurança de aplicativos e APIs. O novo projeto de infraestrutura como código (IaC) do NGINX Management Suite visa ajudar você a começar o mais rápido possível, além de incentivar as práticas recomendadas para o ambiente de implantação escolhido.
Se você é responsável por criar uma infraestrutura de software, provavelmente já conhece a IaC como uma abordagem moderna para obter resultados consistentes. No entanto, como há muitas maneiras de implementar uma configuração de IaC, começar pode parecer uma tarefa intimidadora, e criá-la do zero pode levar muito tempo.
Esta publicação do blog apresenta o repositório de infraestrutura como código do NGINX Management Suite e explica como configurar seus módulos individuais para colocá-los em funcionamento rapidamente.
Visão geral do projeto
Há dois métodos consolidados para projetar sua IaC. Um deles é a abordagem baked, na qual são criadas imagens com o software e a configuração necessários. O outro método, a abordagem fried, consiste em implantar seus servidores e configurá-los continuamente usando uma ferramenta de gerenciamento de configuração. Você pode assistir a esta palestra da NGINX<.htmla> para saber mais sobre infraestrutura imutável, incluindo as diferenças entre imagens baked e fried.
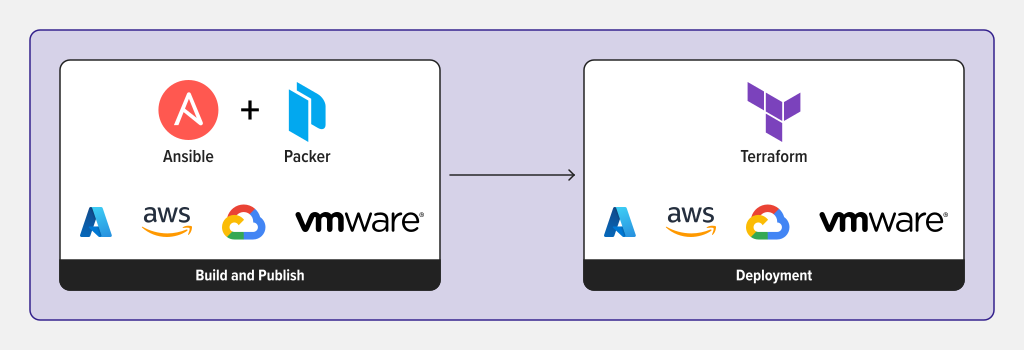
No repositório de IaC do NGINX Management Suite, adotamos a abordagem de imagens pré-configuradas — usando o Packer para criar as imagens e, em seguida, o Terraform para implantar instâncias dessas imagens. Ao criar uma imagem pré-configurada, você pode acelerar o processo de implantação de cada sistema do NGINX Management Suite e aumentar a consistência da sua infraestrutura.
Trabalhando com o repositório do GitHub
A saída do Packer é uma imagem/máquina com o NGINX Management Suite e todos os módulos compatíveis instalados (no momento da redação, são eles: Instance Manager, API Connectivity Manager, Security Monitoring e Application Delivery Manager). A licença aplicada determina quais módulos você poderá utilizar. Você pode encontrar as informações da sua licença no Portal do Cliente MyF5 ou, se ainda não for cliente, solicitar uma avaliação gratuita de 30 dias do API Connectivity Stack ou do App Delivery Stack para começar.
Informações confidenciais, como senhas ou certificados, são removidas durante o processo de geração da imagem. As imagens podem ser criadas usando qualquer sistema operacional compatível com o NGINX Management Suite e por meio da alteração dos parâmetros de compilação. A NGINX oferece suporte a diversos ambientes de nuvem e locais, tanto para a criação quanto para a implantação de imagens, com o objetivo de adicionar ativamente suporte a mais ambientes. No momento da redação deste documento, há suporte para as configurações apresentadas na tabela abaixo.
Cloud Provider | Packer for NGINX Management Suite | Packer for NGINX Plus | Terraform for Basic Reference Architecture | Terraform for Standalone NGINX Management Suite |
AWS | ||||
GCP | ||||
Azure | ||||
vSphere |
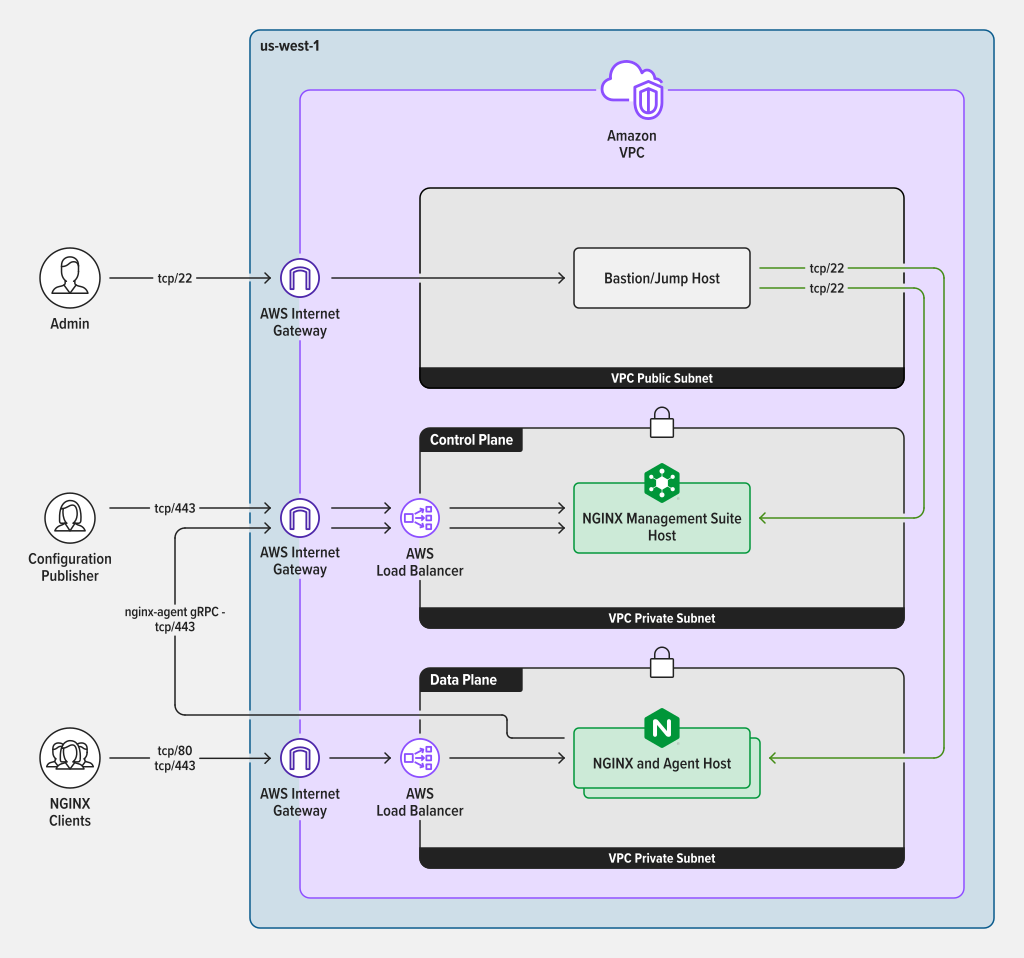
A arquitetura de referência básica implanta uma instância do NGINX Management Suite com a quantidade necessária de instâncias do NGINX Plus. A topologia de rede implantada segue as práticas recomendadas para o provedor de nuvem de destino.
Por exemplo, se você estiver usando a Amazon Web Services (AWS), poderá implantar esta infraestrutura:
Como começar
Para começar a usar IaC com o NGINX Management Suite, clone este repositório e siga as instruções do README para criar suas imagens. Para a arquitetura de referência básica, você precisará seguir os guias do Packer para gerar uma imagem do NGINX Management Suite e outra do NGINX Plus.
Depois de gerar suas imagens, você poderá usá-las para implantar sua arquitetura de referência. A pilha do Terraform usa padrões adequados e oferece opções de configuração que podem ser editadas de acordo com suas necessidades.
Como contribuir
Este repositório está em desenvolvimento ativo e aceitamos contribuições da comunidade. Para mais informações, consulte nosso guia de contribuição.
Recursos adicionais
- Webinar: Como adotar a infraestrutura como código
- Blog: DevOps e entrega imutável
- eBook: Segurança como código
Sobre o autor
Publicações relacionadas no blog

Como o F5 NGINX One aprimora o gerenciamento e a observabilidade
Descubra como o F5 NGINX One aprimora o gerenciamento e a observabilidade de ambientes híbridos e multicloud ao oferecer um console web centralizado baseado em SaaS, com insights em tempo real, conformidade automatizada e gerenciamento simplificado de configurações.

Do OpenAPI ao NGINX como gateway de API usando uma API declarativa
Descubra como transformar uma definição de esquema OpenAPI em uma configuração NGINX totalmente funcional, operando como um API Gateway com a segurança de um Web Application Firewall e um Portal do Desenvolvedor, usando uma abordagem declarativa de API.

Como gerenciar picos repentinos de tráfego e sobrecarga do servidor
Picos de tráfego e sobrecarga de servidores são preocupações sérias para varejistas online em qualquer época, mas especialmente durante a “Cyber Season” de compras de fim de ano. Detalhamos como você pode aproveitar as soluções de entrega de aplicações de nível de produção da NGINX para se preparar para aumentos repentinos de tráfego.

Distribuição segura de chaves privadas SSL com o NGINX
Descrevemos três maneiras progressivamente mais seguras de proteger chaves privadas SSL ao configurar o NGINX para processar tráfego HTTPS: permitir acesso de leitura apenas ao usuário root, criptografar as chaves com senhas armazenadas separadamente e distribuir as senhas a partir de um repositório central.

Agrupando solicitações de API em lotes com NGINX Plus e o módulo JavaScript do NGINX
O módulo JavaScript do NGINX lançado com o NGINX Plus R15 oferece suporte a subsolicitações, possibilitando uma classe totalmente nova de casos de uso para o NGINX Plus. Este exemplo completo também usa a API do NGINX Plus e os módulos de chave-valor para converter solicitações de API dos clientes em solicitações separadas para as APIs dos microsserviços que compõem um aplicativo.
Como superar o esgotamento de portas efêmeras no NGINX e no NGINX Plus
Confira dicas para evitar o esgotamento de portas efêmeras com ajustes no kernel do Linux, conexões keepalive e conexões vinculadas dinamicamente a endereços IP locais.