No relatório da F5 O estado da estratégia de aplicações em 2022, 90% dos tomadores de decisões de TI informaram que suas organizações gerenciam entre 200 e 1.000 aplicativos, um aumento de 31% em relação a cinco anos atrás. Em outra pesquisa do Enterprise Strategy Group sobre como as Tendências modernas de segurança de aplicativos impulsionam a adoção de WAAP (maio de 2022, disponibilizada pela F5), a maioria dos tomadores de decisões de TI afirmou que a segurança de aplicativos se tornou mais difícil nos últimos 2 anos, e 72% usam um WAF para proteger suas aplicações web. À medida que as organizações avançam em sua transformação digital e as aplicações web continuam a se proliferar, também aumenta a necessidade de maior proteção por WAFs. Porém, como ocorre com a maioria das ferramentas, quanto mais WAFs você tiver, mais difícil será gerenciá-los de maneira consistente e eficaz.
Os desafios de gerenciar WAFs em grande escala incluem:
- Falta de visibilidade adequada sobre vetores de ataque e vulnerabilidades na camada de aplicação, especialmente devido à quantidade considerável deles
- Equilibrar as configurações do WAF para que não sejam excessivamente permissivas nem excessivamente restritivas; corrigir os falsos positivos ou negativos resultantes é demorado, especialmente quando feito manualmente e em grande escala
- Garantir o gerenciamento consistente de políticas de aplicações em grande escala, o que é necessário para identificar com sucesso códigos suspeitos e tentativas de injeção
- Possíveis custos de longo prazo — alguns extremamente prejudiciais — decorrentes da falta de manutenção de até mesmo um único WAF em sua infraestrutura, incluindo perdas financeiras, danos à reputação e à marca, perda de clientes fiéis e penalidades por não conformidade regulatória
- A necessidade de oferecer suporte e atualizar a configuração do WAF ao longo do tempo
O gerenciamento de WAFs em escala exige o envolvimento das equipes de segurança e de aplicações na configuração e na manutenção. Para gerenciar WAFs com eficiência — e proteger adequadamente as aplicações —, elas precisam de ferramentas apropriadas que combinem uma visão abrangente dos ataques e do desempenho dos WAFs com a capacidade de editar e publicar configurações em escala global. Neste blog, exploramos os benefícios da visualização centralizada da segurança e do gerenciamento de configurações para sua frota de WAFs.
Insights de segurança acionáveis em escala com visibilidade centralizada do WAF
Para gerenciar WAFs em escala com facilidade e obter os insights necessários para tomar decisões fundamentadas, você precisa de um plano de gerenciamento que ofereça visibilidade de toda a sua frota de WAFs em um único painel. Você pode visualizar informações sobre as principais violações e ataques, falsos positivos e negativos, aplicativos sob ataque e agentes mal-intencionados. Também pode descobrir como ajustar suas políticas de segurança com base em gráficos de ataques — incluindo geolocalizações — e analisar detalhadamente os logs de eventos do WAF.
Como o NGINX pode ajudar: monitoramento de segurança do F5 NGINX Management Suite
Temos o prazer de anunciar a disponibilidade geral do módulo Security Monitoring no F5 NGINX Management Suite, a solução unificada de gerenciamento de tráfego e segurança para sua frota NGINX, que lançamos em agosto de 2022. O Security Monitoring é uma ferramenta de visualização para o F5 NGINX App Protect WAF fácil de usar desde o primeiro momento. Além de reduzir a necessidade de ferramentas de terceiros, ele também fornece insights exclusivos e selecionados sobre a proteção de seus aplicativos e APIs. Suas equipes de segurança, desenvolvimento e operações de plataforma passam a poder analisar ameaças, visualizar insights de proteção e identificar áreas para o ajuste de políticas, facilitando a detecção de problemas e a rápida correção de incidentes.
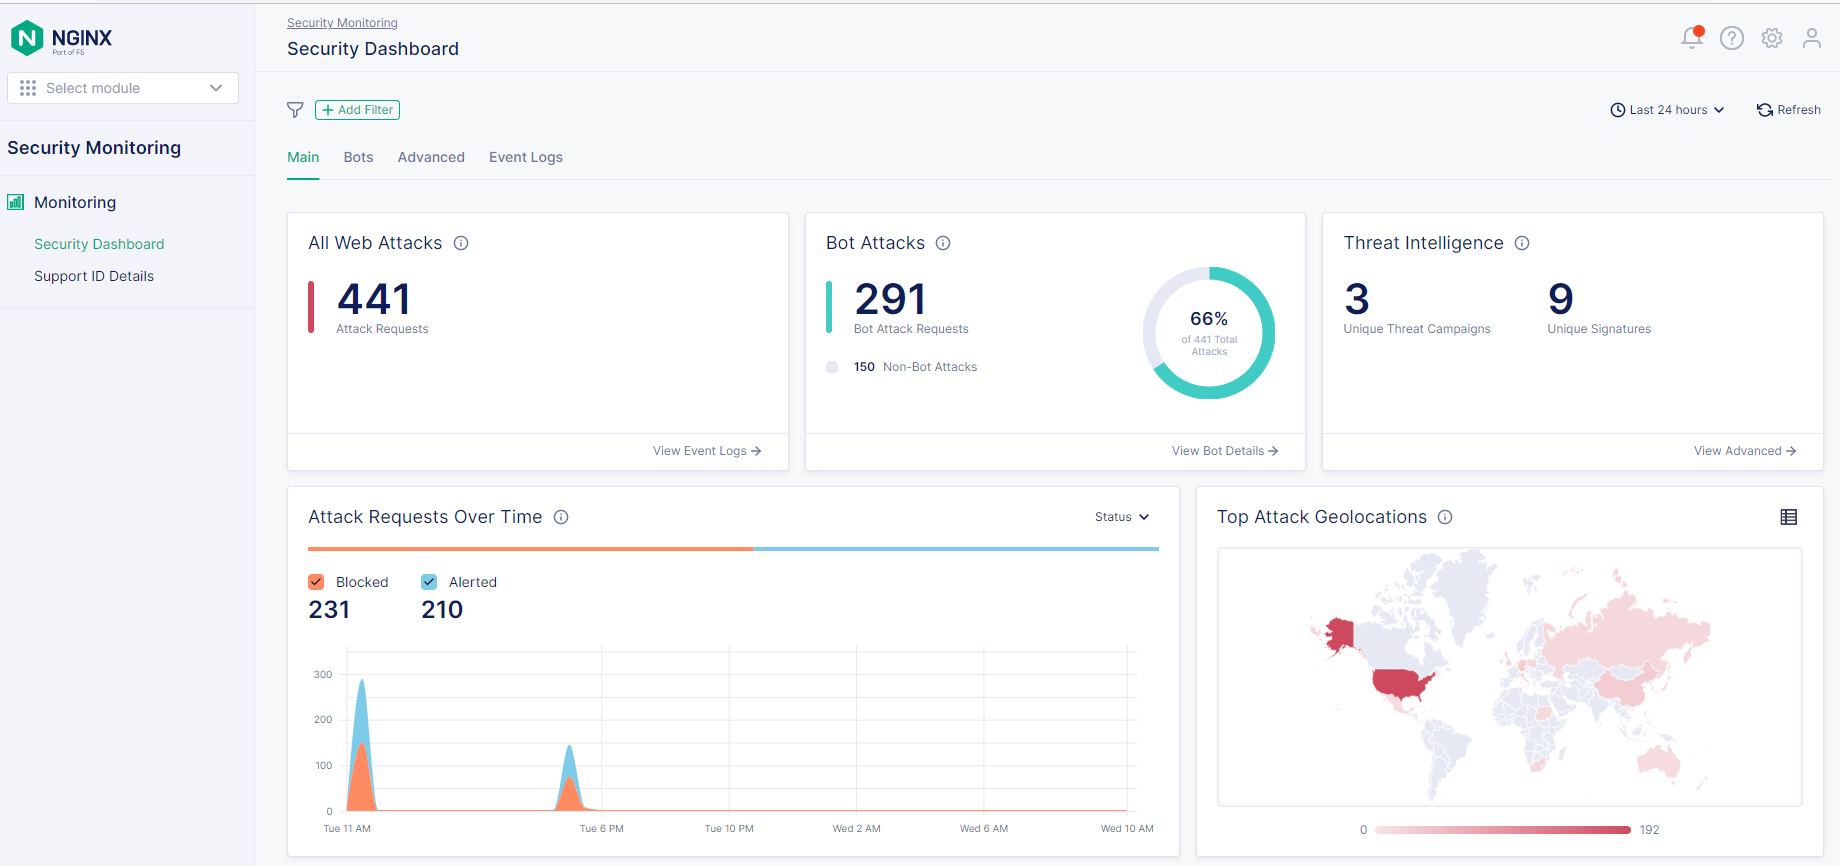
Com o módulo de Monitoramento de Segurança, você pode:
- Use painéis para visualizar rapidamente as principais violações, ataques de bots, assinaturas, instâncias atacadas, CVEs e campanhas de ameaças acionadas por aplicativo ou de forma agregada. Aplique filtros a diversos parâmetros dos logs de segurança para realizar uma análise mais detalhada.
- Tome decisões de ajuste com base em insights sobre eventos acionados por assinaturas, incluindo informações sobre a precisão, o nível de risco e qual parte do payload da solicitação acionou as assinaturas para aplicação das regras.
- Descubra os principais agentes de ataque (endereços IP de clientes), vetores de geolocalização e alvos de ataque (URLs) por aplicativo ou de forma agregada.
- Veja eventos do WAF com detalhes sobre solicitações e violações, pesquisáveis por identificadores de solicitação e outras métricas registradas pelo NGINX App Protect WAF.
 
Gerenciamento de configurações para toda a sua frota do NGINX App Protect WAF
Embora a conscientização e a visibilidade sejam essenciais para identificar ataques e vulnerabilidades em aplicações, elas têm pouco valor se você não puder também agir com base nos insights obtidos, implementando políticas de WAF que detectem e mitiguem ataques automaticamente. O verdadeiro valor de um WAF é definido pela rapidez e facilidade com que você pode criar, implantar e modificar políticas em toda a sua frota de WAFs. As atualizações manuais exigem muito tempo e registros precisos, deixando você mais suscetível a ataques e vulnerabilidades. Além disso, as ferramentas de terceiros — embora possam ser eficazes — acrescentam uma complexidade desnecessária.
Um plano de gerenciamento centralizado permite gerenciar configurações, atualizar políticas de segurança e distribuí-las para um, vários ou todos os seus WAFs com um único clique. Esse método oferece dois benefícios claros:
- Você pode implantar e dimensionar rapidamente as atualizações de políticas em resposta às ameaças atuais em todo o seu ambiente de WAF.
- Sua equipe de segurança pode controlar a proteção de todos os aplicativos e APIs que seus desenvolvedores estão criando.
Como o NGINX pode ajudar: Instance Manager do F5 NGINX Management Suite – Gerenciamento de configurações
Agora você pode gerenciar o NGINX App Protect WAF em escala com o Instance Manager do NGINX Management Suite. Esse aprimoramento oferece uma interface centralizada para criar, modificar e publicar políticas, assinaturas de ataque e campanhas de ameaças para o NGINX App Protect WAF, proporcionando uma proteção mais ágil contra ameaças e um melhor gerenciamento de picos de tráfego.
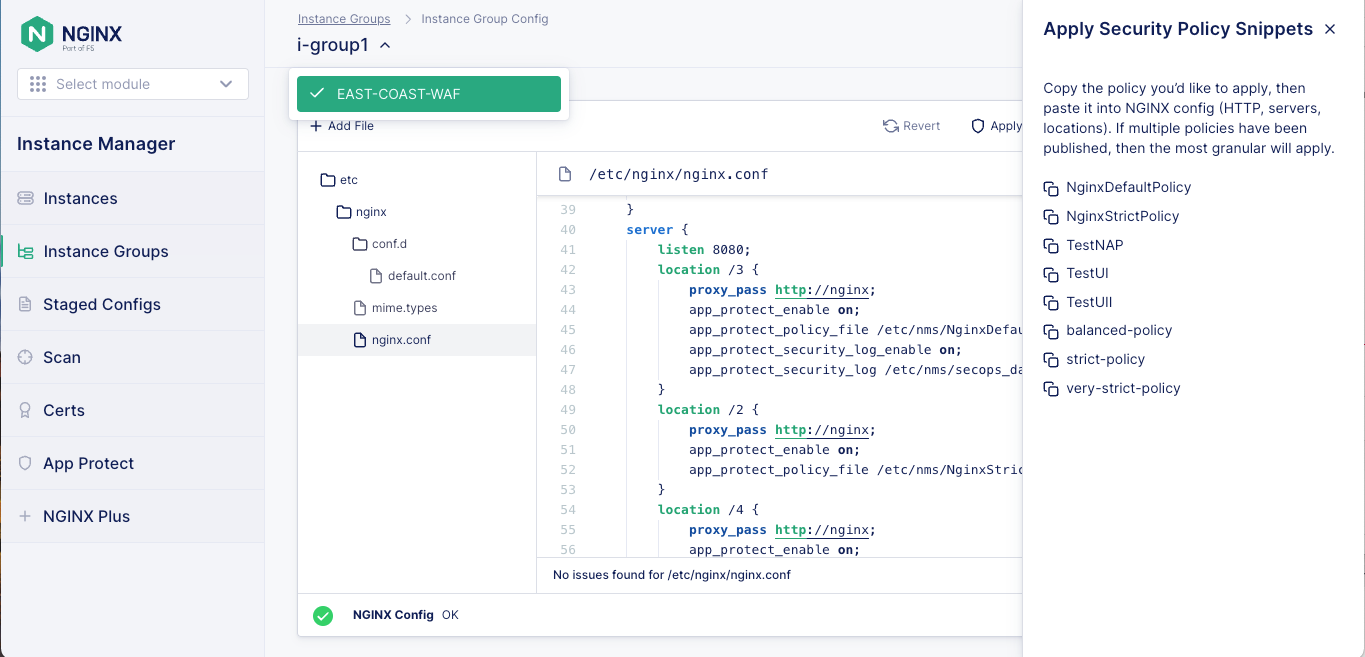
Com o módulo Instance Manager, você pode:
- Defina objetos de configuração em um único local e distribua-os para as instâncias do NGINX App Protect WAF de sua escolha. Os objetos incluem políticas de segurança, implantações de atualizações de assinaturas de ataque e pacotes de campanhas de ameaças.
- Escolha uma interface gráfica do usuário (GUI) ou uma API REST para gerenciar as configurações. Com a API, você pode implantar objetos de configuração no seu pipeline de CI/CD.
- Veja quais políticas e versões estão implantadas em diferentes instâncias.
- Use um editor visual de JSON para criar, visualizar e editar políticas do NGINX App Protect WAF, com a opção de implantá-las instantaneamente.
- Compile as políticas do NGINX App Protect WAF antes da implantação para reduzir o tempo necessário para atualizações nas instâncias do WAF.
- Visualize logs e métricas do WAF por meio do Security Monitoring do NGINX Management Suite.
 
Assuma o controle da segurança do seu WAF com o NGINX Management Suite
Para saber mais, acesse o NGINX Management Suite e o Instance Manager em nosso site ou consulte nossa documentação:
- Monitoramento de segurança do NGINX Management Suite
- Sobre o gerenciamento de configurações do NGINX App Protect WAF
Pronto para experimentar o NGINX Management Suite para gerenciar seus WAFs? Solicite sua avaliação gratuita de 30 dias.
Sobre o autor

Publicações relacionadas no blog

Como o F5 NGINX One aprimora o gerenciamento e a observabilidade
Descubra como o F5 NGINX One aprimora o gerenciamento e a observabilidade de ambientes híbridos e multicloud ao oferecer um console web centralizado baseado em SaaS, com insights em tempo real, conformidade automatizada e gerenciamento simplificado de configurações.

Do OpenAPI ao NGINX como gateway de API usando uma API declarativa
Descubra como transformar uma definição de esquema OpenAPI em uma configuração NGINX totalmente funcional, operando como um API Gateway com a segurança de um Web Application Firewall e um Portal do Desenvolvedor, usando uma abordagem declarativa de API.

Como gerenciar picos repentinos de tráfego e sobrecarga do servidor
Picos de tráfego e sobrecarga de servidores são preocupações sérias para varejistas online em qualquer época, mas especialmente durante a “Cyber Season” de compras de fim de ano. Detalhamos como você pode aproveitar as soluções de entrega de aplicações de nível de produção da NGINX para se preparar para aumentos repentinos de tráfego.

Distribuição segura de chaves privadas SSL com o NGINX
Descrevemos três maneiras progressivamente mais seguras de proteger chaves privadas SSL ao configurar o NGINX para processar tráfego HTTPS: permitir acesso de leitura apenas ao usuário root, criptografar as chaves com senhas armazenadas separadamente e distribuir as senhas a partir de um repositório central.

Agrupando solicitações de API em lotes com NGINX Plus e o módulo JavaScript do NGINX
O módulo JavaScript do NGINX lançado com o NGINX Plus R15 oferece suporte a subsolicitações, possibilitando uma classe totalmente nova de casos de uso para o NGINX Plus. Este exemplo completo também usa a API do NGINX Plus e os módulos de chave-valor para converter solicitações de API dos clientes em solicitações separadas para as APIs dos microsserviços que compõem um aplicativo.
Como superar o esgotamento de portas efêmeras no NGINX e no NGINX Plus
Confira dicas para evitar o esgotamento de portas efêmeras com ajustes no kernel do Linux, conexões keepalive e conexões vinculadas dinamicamente a endereços IP locais.