Chegamos a um ponto de inflexão crucial no cenário das aplicações. Dois dados importantes do Relatório do Estado da Estratégia de Aplicações de 2024 da F5 ressaltam a grande necessidade de automação e de serviços de suporte a aplicações que atendam às organizações no estágio em que se encontram em sua jornada. O relatório nos mostra que:
- 41% dos entrevistados gerenciam mais APIs do que aplicações.
- As aplicações modernas superaram as aplicações tradicionais (51% contra 49%).
Novos avanços em aplicações e cargas de trabalho modernas trazem mudanças profundas às arquiteturas de aplicações (sem falar nos requisitos de entrega e segurança). Em poucas palavras, a necessidade de adotar a conteinerização, a orquestração de contêineres, a automação e as redes de microsserviços nunca foi tão grande. O mesmo relatório apontou as redes de microsserviços como a tendência tecnológica mais empolgante de 2024. Isso não surpreende quando se considera que mais de 60% das empresas adotaram o Kubernetes.
No entanto, essa forma mais recente de desenvolver e operar aplicativos e APIs traz consigo complexidade e riscos significativos. Segundo o relatório da Red Hat sobre o estado da segurança do Kubernetes em 2024, quase 9 em cada 10 organizações relataram um incidente de segurança envolvendo Kubernetes ou contêineres nos últimos 12 meses — o que pode prejudicar a reputação e causar perda de receita. As principais preocupações (e prováveis causas) são vulnerabilidades e configurações incorretas. Esses problemas ocorrem com frequência em ambientes de implantação de aplicativos altamente dinâmicos (como contêineres).
O cenário atual de aplicações empresariais é altamente complexo, com organizações implantando centenas de aplicações e APIs, distribuídas globalmente, em formatos e ambientes operacionais que incluem:
- Aplicações monolíticas ou de três camadas executadas em data centers locais e instalações de colocation.
- Aplicações modernas executadas em nuvens públicas ou em locais de borda do cliente.
- Aplicações SaaS que estão se tornando cada vez mais críticas para os negócios.
- Experiências digitais que utilizam microsserviços e APIs implantados em todos esses ambientes, conforme a justificativa de negócio.
Some a isso o ritmo vertiginoso da inovação e a ampla adoção da IA (com sua estreita relação com contêineres e microsserviços), e essa complexidade pode rapidamente sair do controle.
Na F5, chamamos carinhosamente essa situação de “Bola de Fogo”, e ela leva à fragmentação das operações, à redução da agilidade e a um tempo maior para obter valor. Soma-se a essas preocupações operacionais a crescente superfície de ataque resultante desse ambiente heterogêneo de aplicações. Essa superfície ampliada é um alvo privilegiado para agentes mal-intencionados e ameaças cada vez mais sofisticadas (como ataques baseados em IA). Todos esses fatores criam uma situação altamente indesejável e, em última análise, insustentável. O resultado é pouca visibilidade, baixa consistência nas políticas e lacunas na segurança, no desempenho e na disponibilidade das aplicações.
A resposta tanto para a Bola de Fogo quanto para as preocupações específicas dos contêineres está em uma nova geração de controladores de entrega de aplicações (ADCs). Os ADCs podem oferecer automação de todo o ciclo de vida para gerar insights, garantir a consistência das políticas, além de entregar e proteger aplicações em diferentes ambientes operacionais (especialmente contêineres).
A crescente demanda pela entrega de aplicações modernas em ambientes Kubernetes
Um dos aspectos mais desafiadores de operar aplicativos e APIs em ambientes Kubernetes é a falta de consistência. Como o Kubernetes e os contêineres em geral são efêmeros por natureza, eles são criados e encerrados constantemente, estão sujeitos a mudanças contínuas de políticas e configurações e são projetados para escalar conforme a demanda e as necessidades do negócio. Esse ambiente dinâmico é excelente para operar aplicativos modernos, microsserviços e APIs, mas pode ser difícil de gerenciar e controlar.
Esses requisitos em constante mudança representam desafios significativos para as equipes de DevOps, DevSecOps, TI e segurança que buscam desenvolver, implantar e operar aplicativos e serviços nesses ambientes — obstáculos como desvios de configuração, gargalos de escalabilidade e vulnerabilidades de segurança. E, considerando que cada uma das 30 tecnologias mais comuns de entrega e segurança de aplicativos tem uma taxa média de implantação de 93%, esses desafios não vão desaparecer.
Operar aplicações nesse ambiente em constante mudança exige que os serviços de entrega e segurança de aplicações — como balanceamento de carga, cache de conteúdo, WAFs, controladores de ingresso e gateways de API — sejam igualmente elásticos e dinâmicos.
É aí que entra a automação para simplificar essas operações para aplicações no Kubernetes.
Seja por meio da automação “tradicional” (ou seja, gatilhos baseados em limites definidos e fluxos de trabalho de CI/CD) ou da próxima geração de automação viabilizada pela IA, a entrega e a segurança automatizadas de aplicações estão se tornando uma prática padrão aceita entre os profissionais de tecnologia.
Descobrimos, por meio de uma pesquisa realizada para o nosso Relatório sobre o Estado da Estratégia de Aplicações de 2024, que um quarto das organizações utiliza a entrega automatizada de aplicações, e essas mesmas equipes têm quase o dobro de probabilidade de automatizar a segurança de suas aplicações e APIs (43%).
À medida que as organizações continuam a priorizar a IA em suas decisões estratégicas, a automação só tende a aumentar. Na verdade, a automação já é o principal uso da IA generativa, permitindo reduzir a complexidade, acelerar as respostas e aumentar a eficácia na entrega e na segurança de aplicações.
Automação em ação: F5 BIG-IP Ingress para Kubernetes
Uma automação eficaz depende de visibilidade e de dados que permitam identificar gargalos de desempenho, responder rapidamente com ajustes nas políticas e garantir que as configurações corretas estejam em vigor. Isso significa monitorar o ambiente — um desafio significativo no Kubernetes.
F5 BIG-IP é uma solução abrangente e líder de mercado para fornecer serviços avançados de entrega e segurança de aplicações — em grande parte, graças aos dados de aplicações e APIs que disponibiliza. BIG-IP é uma solução ideal para a natureza em constante evolução dos ambientes Kubernetes.
Veja o que o BIG-IP oferece:
- Visibilidade abrangente das suas aplicações Kubernetes, permitindo verificações proativas de integridade e insights em tempo real para a detecção antecipada de problemas.
- Dados críticos da aplicação, como uso de CPU, memória e rede, desempenho dos serviços, tempos de resposta e latência.
- Capacidade essencial de ajustar e otimizar a entrega e a segurança de aplicações para melhorar o desempenho, a confiabilidade e a estabilidade dos seus clusters Kubernetes.
BIG-IP para aplicações modernas com automação no Kubernetes
Para uma solução de automação mais “analógica” (leia-se: sem IA), existe o BIG-IP para aplicações modernas que usam Kubernetes, viabilizado pelo BIG-IP Container Ingress Services (CIS) e pelo F5 IngressLink. Essa solução permite gerenciar e otimizar o tráfego de rede para aplicações implantadas no Kubernetes.
Essa implantação oferece recursos inovadores na camada de entrada, como gerenciamento avançado de tráfego, balanceamento de carga entre múltiplos clusters, terminação SSL e suporte a protocolos avançados. Isso a torna ideal para atender às exigentes necessidades de ingresso de tráfego em ambientes Kubernetes com múltiplos clusters. Além disso, oferece os melhores aprimoramentos de segurança disponíveis no BIG-IP para toda a empresa e para ambientes Kubernetes. Eles incluem proteção contra DDoS e controle de acesso, firewall avançado de aplicações web, firewall de rede e muito mais.
O CIS monitora alterações nos ambientes Kubernetes e atualiza automaticamente o BIG-IP na camada de entrada para automatizar tarefas, aplicar políticas consistentes e garantir a disponibilidade e a resiliência das aplicações. Juntos, o BIG-IP e o CIS foram projetados para simplificar as implantações do Kubernetes, permitindo pontos de controle centralizados para toda a sua infraestrutura distribuída.
O BIG-IP para Kubernetes também atende às necessidades de entrega de aplicações modernas em escala, oferecendo integração entre o BIG-IP, as tecnologias F5 NGINX e os controladores de ingress da comunidade. Essa abordagem leva ao mercado o melhor da F5, proporcionando uma solução elegante que oferece uma maneira unificada de trabalhar com múltiplas tecnologias. Isso permite o acesso à ferramenta ideal para cada caso de uso e promove uma melhor colaboração entre as equipes de NetOps e DevOps. O diagrama abaixo ilustra essa solução.
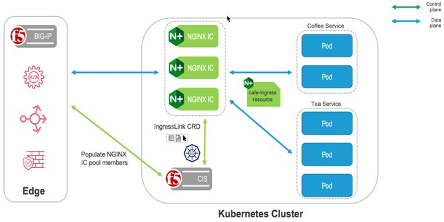
Serviços de suporte a aplicações modernas no Kubernetes com F5 BIG-IP
Aprimorado com IA
A IA permite ampliar o uso da automação, pois pode aproveitar dados para sugerir um curso de ação ideal, otimizar essas recomendações e melhorar continuamente. Como exemplo prático que já pode ser implementado hoje, uma organização pode importar dados do BIG-IP para um modelo a fim de treinar a IA. Em seguida, utilizando CIS, AS3 e Automation Toolchain, essa equipe pode atualizar o BIG-IP para otimizá-lo e aprimorá-lo, melhorando o bloqueio de ameaças e comportamentos anômalos.
Você pode se aprofundar nesta solução assistindo a este vídeo, ou conferir a arquitetura de referência da prova de conceito (POC) abaixo. Se quiser começar agora, esta POC está disponível no GitHub.
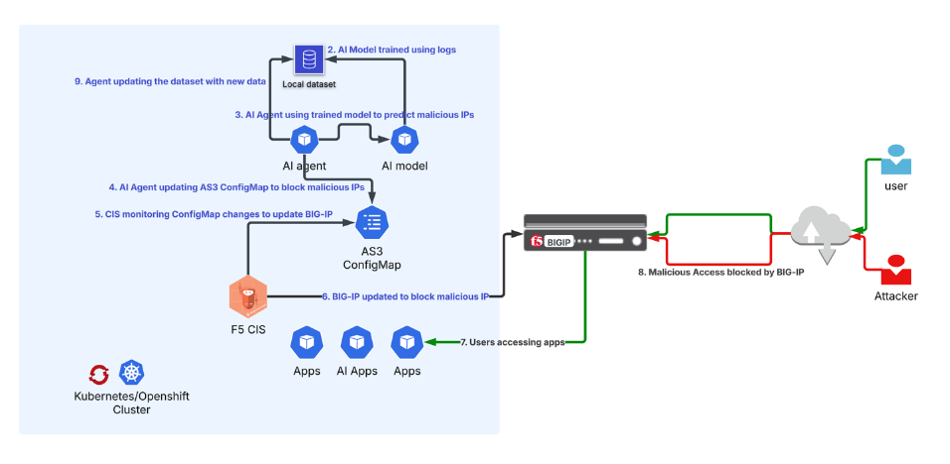
Aprimorando automaticamente o F5 BIG-IP com IA
Suporte a cargas de trabalho de IA
Os ambientes Kubernetes são apenas um dos diversos ambientes operacionais para aplicativos e APIs. As cargas de trabalho de IA (como uma fábrica de IA) são um excelente exemplo. No entanto, a rede do Kubernetes não foi projetada para se integrar a várias redes nem para oferecer suporte a protocolos além de HTTP/HTTPS. F5 BIG-IP Next for Kubernetes oferece um ponto central de controle e segurança do tráfego de entrada e saída do cluster Kubernetes. Essa solução nativa do Kubernetes oferece otimização de tráfego de alto desempenho para infraestruturas de IA em larga escala que incluem aplicativos em contêineres.
O BIG-IP Next for Kubernetes implantado em DPUs NVIDIA BlueField-3 aumenta a eficiência da ingestão de dados e otimiza a utilização de GPUs durante o treinamento de modelos. Ao mesmo tempo, proporciona uma experiência superior ao usuário durante a inferência ao melhorar o desempenho da geração aumentada por recuperação (RAG). Essa solução é implantada dentro do cluster, no ponto de entrada/saída, e é orquestrada nativamente pelo Kubernetes.
Seja qual for o seu caso de uso, a F5 e o BIG-IP têm soluções para dar suporte a essas cargas de trabalho de aplicações modernas e do Kubernetes.
A automação é a chave para o sucesso do Kubernetes
Devido à constante evolução da natureza e dos requisitos das aplicações em ambientes Kubernetes, é fundamental que os serviços de entrega e segurança de aplicações contem com uma automação inteligente e escalável. A F5 Application Delivery and Security Platform e as soluções específicas para Kubernetes permitem que as equipes de TI, DevOps e segurança ofereçam suporte às cargas de trabalho das aplicações nesse ambiente operacional, eliminem os obstáculos administrativos por meio da automação e garantam desempenho, resiliência e segurança para seu recurso mais importante: aplicações e APIs.
Para saber mais sobre a entrega de aplicações modernas, visite nossa página do F5 BIG-IP Container Ingress Services.
Sobre o autor
Publicações relacionadas no blog
Entrega e proteção de agentes de IA em fábricas de IA: F5 para a arquitetura de referência NVIDIA OpenShell para agentes de IA seguros
As soluções da F5 ampliam a Arquitetura de Referência NVIDIA OpenShell para agentes de IA seguros.

Como medir – e minimizar – o custo total de propriedade do seu Kubernetes
O Kubernetes pode ser baixado e executado gratuitamente, mas sua manutenção está longe de não ter custos. Assim como outras grandes plataformas de código aberto que são “gratuitas” apenas em um sentido simplista, o Kubernetes quase certamente exigirá investimentos para ser implantado e operado.
As-Code: a pilha de TI contínua
Infraestrutura, configuração, pipeline, operações. De repente, tudo é “como código”. Lori MacVittie busca esclarecer a terminologia e identificar os diferentes componentes de uma stack contínua de TI.
O estado da entrega de aplicações em 2017: automação, APIs e DevOps
Explore o relatório State of Application Delivery de 2017. Leia o blog retrospectivo da F5 sobre o início da ascensão das redes declarativas e dos pipelines de DevOps.
DevOps Summit: onde a rede foi convidada para a festa
No DevOps Summit NY, falou-se muito não apenas sobre DevOps, mas também sobre contêineres, IoT e microsserviços. As sessões se concentraram não só na mudança cultural necessária para crescer em escala com uma abordagem DevOps, mas também fizeram questão de incluir...
F5 e Nutanix convergem em infraestrutura no .NEXT
Aplicações empresariais como Microsoft SharePoint e Exchange, juntamente com a VDI, continuam sendo a espinha dorsal da sua empresa. A produtividade, embora não seja tão atraente quanto o lucro, é um fator essencial para o sucesso das operações empresariais atuais. Deixar de...