No último ano, tive alguma versão dessa mesma conversa dezenas de vezes. Ela começa quando um líder de segurança de uma grande empresa diz: "Não sei como nossos funcionários estão usando a IA." Essa afirmação parece admitir uma lacuna nas ferramentas. Na verdade, ela descreve um problema estrutural — e é essa estrutura que vale a pena entender.
Nos últimos anos, as empresas passaram de indivíduos usando IA para tarefas pontuais a equipes integrando modelos aos dados corporativos, até chegarem ao atual ponto de inflexão, em que agentes autônomos agem por conta própria. A cada etapa, o acesso e a autonomia aumentaram. A cada etapa, a visibilidade e o controle diminuíram. Essas duas linhas vêm se movendo em direções opostas durante todo esse tempo.
Chame isso de inversão entre adoção e controle: quanto mais IA uma organização incorpora, menos consegue enxergar ou governar, justamente porque aquilo que está sendo incorporado foi criado para agir com mais rapidez e independência do que os controles que o monitoram. Essa inversão custa caro e afeta com mais força as organizações que adotaram a tecnologia mais rapidamente e exerceram menos supervisão.
“Hoje, a maior parte da segurança de IA é apenas uma camada em torno de um chatbot. Isso não é segurança. As empresas executam IA em redes regulamentadas, por trás de APIs e por meio de agentes que se autenticam e agem de forma autônoma. A F5 AI Security Platform oferece aos CISOs o que faltava: controle contínuo sobre cada modelo, agente e API, onde quer que a IA seja executada, disponibilizado na mesma plataforma F5 que protege e entrega aplicações empresariais há três décadas.”
A maioria das equipes de segurança já entende que a IA precisa de limites. Concordar com isso nunca foi a parte difícil. O desafio é saber onde estabelecer esses limites, o que eles devem permitir e como ajustá-los à medida que o ambiente muda. Sem visibilidade contínua, cada uma dessas decisões não passa de um palpite.
O padrão que já vimos antes
A inversão é nova em seus detalhes, mas antiga em sua forma. A última vez que a adoção nas empresas superou de maneira tão acentuada a visibilidade da TI foi na migração para o SaaS. Os funcionários adotaram aplicativos em nuvem mais rapidamente do que a TI conseguia autorizá-los, e o impulso inicial foi bloqueá-los. O bloqueio não funcionou porque levou o uso para as sombras e, ao mesmo tempo, desacelerou os negócios. O que funcionou foi um novo ponto de controle: uma camada posicionada diretamente no fluxo do tráfego, capaz de identificar o que realmente estava sendo usado e aplicar políticas sem impor uma escolha entre segurança e adoção.
A IA paralela é o SaaS paralelo em um ritmo mais acelerado e com um raio de impacto maior. A solução segue o mesmo princípio. Essa inversão não se resolve com uma lista de bloqueio mais inteligente, mas ocupando o ponto do fluxo em que é possível visualizar o uso, classificar a intenção e aplicar políticas simultaneamente.
Eliminando as suposições
Hoje, a F5 apresentou a F5 AI Security Platform como um ponto de controle: uma plataforma que estende nossa estratégia de F5 Application Delivery and Security Platform à IA empresarial. Ela opera em um único ciclo adaptativo. As equipes identificam continuamente como os colaboradores estão usando a IA, testam seus modelos e aplicações em busca de vulnerabilidades específicas dessas implementações e transformam suas descobertas e testes em proteção em tempo de execução, ajustada às ameaças enfrentadas por cada organização.
Em termos simples, este é o ciclo principal: A descoberta orienta os testes. Os testes orientam a aplicação de políticas. A aplicação de políticas orienta a próxima rodada de descoberta.
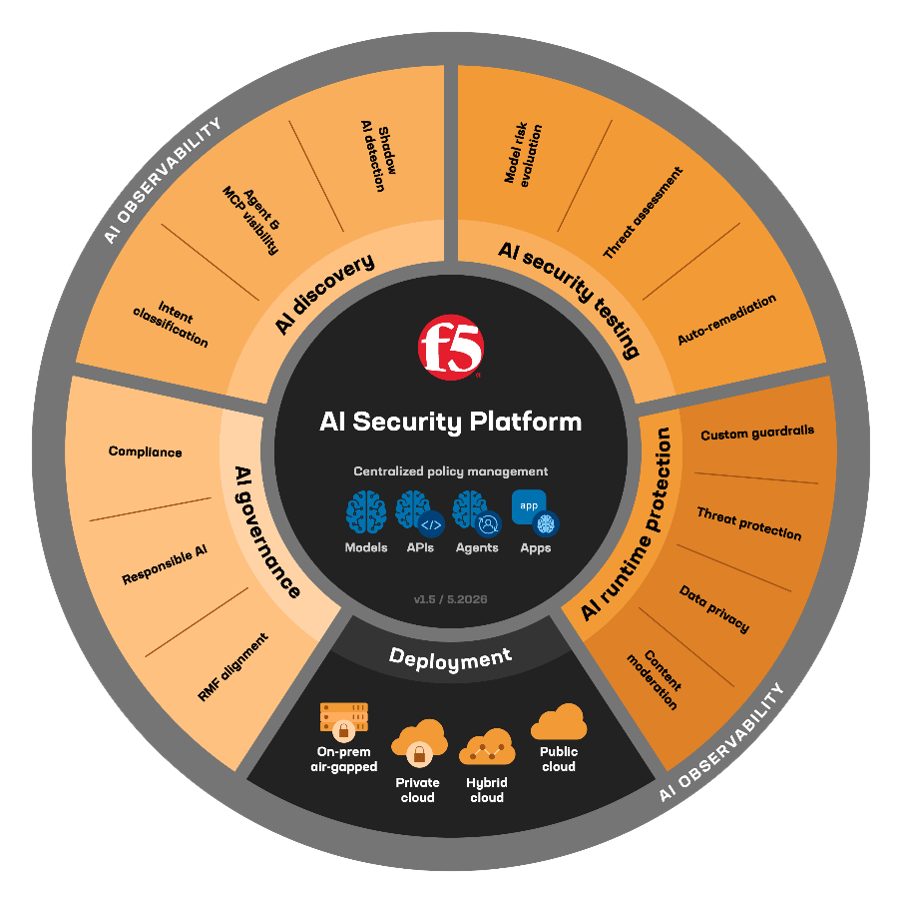
Esse ciclo é o mecanismo que muda o sentido da inversão. Quando descoberta, testes e proteção são ferramentas separadas, gerenciadas por equipes distintas, a adoção ainda avança mais rápido que o controle, pois nada elimina a lacuna entre o que está acontecendo e o que está sendo governado. Quando esses elementos fazem parte de um único ciclo, operando a partir de um único ponto de controle, o controle acompanha a escala da adoção, em vez de ficar para trás. A relação se inverte novamente, desta vez a favor de quem defende.
O que a SurePath AI torna possível
O catalisador desse ciclo é a aquisição da SurePath AI, que nos permite descobrir e classificar continuamente as atividades de IA em toda a força de trabalho, incluindo tanto as implementações conhecidas pelas equipes quanto aquelas que elas desconhecem. A SurePath opera em linha com o tráfego da rede corporativa e se integra às soluções de SASE, DLP, SIEM e aos sistemas de identidade já existentes, permitindo identificar o uso em dispositivos gerenciados sem a necessidade de instalar um agente no endpoint.
Saber quem está usando o quê é necessário, mas não suficiente. Os líderes de segurança precisam entender a intenção por trás do uso. Um agente que acessa registros confidenciais para redigir um e-mail para um cliente representa um risco diferente de um assistente que escreve memorandos internos, mesmo quando o modelo e o usuário são os mesmos. A SurePath classifica o uso por intenção, audita a atividade dos agentes para identificar o uso indevido de ferramentas e a elevação de privilégios, além de detectar chamadas de ferramentas MCP para que os agentes possam ser direcionados a destinos aprovados, em vez de serem simplesmente bloqueados.
Vale a pena ficar de olho nessa última capacidade. A chamada de ferramenta MCP é o ponto em que um agente deixa de raciocinar e começa a agir no mundo exterior, tornando-se o ponto natural de controle de saída para a IA agêntica. Quem ocupa esse ponto determina o que os agentes podem fazer, não apenas o que podem dizer. Há três décadas, a F5 ocupa exatamente esse tipo de posição na rede. A era agêntica não criou exatamente uma nova necessidade; ela apenas deslocou o ponto de controle mais importante — e o levou para um lugar onde já estamos.
O ciclo completo
A aplicação de políticas em tempo de execução e os testes de segurança foram incorporados à plataforma por meio da aquisição da CalypsoAI, agora oferecidos como F5 AI Red Team e F5 AI Guardrails. O AI Red Team executa campanhas adversariais contra modelos implantados para identificar vulnerabilidades específicas de cada modelo e, em seguida, transforma essas descobertas em novos guardrails em minutos, em vez de semanas. O AI Guardrails aplica essas políticas em tempo de execução, com guardrails personalizados criados para as finalidades relevantes para cada organização. Agora, o SurePath fornece informações a ambos, indicando ao ciclo quais modelos, chamadas de ferramentas por agentes e padrões de uso estão realmente ativos na empresa, para que os testes e a aplicação de políticas tenham como alvo a superfície de ataque real, e não uma superfície genérica.
Insights dispersos, ciclos de remediação que levam várias semanas e políticas estáticas não conseguem acompanhar invasores que reformulam suas táticas em questão de horas. Há anos, os defensores estão em desvantagem nessa assimetria. Um ciclo fechado reduz essa assimetria.
Segurança de IA que acompanha o ritmo
A postura de segurança de IA está se tornando uma função da posição, não dos produtos. Descoberta, testes e aplicação de políticas exigem presença no caminho entre o usuário ou agente e o modelo. Com a F5 AI Security Platform, ocupamos essa posição e podemos executar todo o ciclo de segurança de IA para reverter essa inversão. É com grande satisfação que damos as boas-vindas à SurePath AI na F5 e esperamos oferecer aos nossos clientes visibilidade e segurança abrangente de IA.
Para saber mais, leia o comunicado à imprensa e acesse a página da F5 AI Security Platform.
Para saber mais, participe amanhã do F5 AI Summit, um evento virtual de três horas que abordará a segurança de IA em profundidade.
Sobre o autor

Kunal Anand lidera a organização de produtos da F5 como Chief Product Officer. Responsável pela visão, estratégia e execução de produtos, ele garante o desenvolvimento de soluções inovadoras que resolvem desafios críticos e proporcionam experiências excepcionais aos clientes. Em sua função anterior como Chief Technology and AI Officer, Kunal definiu a estratégia e a visão de tecnologia e IA da empresa. Antes da F5, Kunal exerceu simultaneamente os cargos de Chief Technology Officer e Chief Information Security Officer na Imperva. Sua trajetória na Imperva começou em 2018, com a aquisição da Prevoty, uma startup de segurança de aplicações que ele cofundou em 2013. Antes de ingressar na Prevoty, foi Diretor de Tecnologia na BBC Worldwide. Kunal tem um amplo histórico de inovação e conhecimento técnico especializado, além de ter ocupado cargos de liderança em equipes de segurança, dados, tecnologia e engenharia na Gravity, MySpace e no Laboratório de Propulsão a Jato da NASA. Kunal tem mais de 15 anos de experiência em IA e aprendizado de máquina, abrangendo treinamento de modelos, uso de algoritmos baseados em IA para aprimorar produtos e projeto e implementação de arquiteturas de IA. Kunal é bacharel em Ciência da Computação pelo Babson College.
Mais publicações de Kunal AnandPublicações relacionadas no blog

Segurança de APIs sem concessões: apresentamos novas opções flexíveis de descoberta com F5 API security
As opções ampliadas de descoberta de APIs da F5 foram desenvolvidas para oferecer o máximo de flexibilidade e atender às organizações onde quer que estejam.

Governe sua IA no presente e antecipe o futuro da sua IA
Aprenda com nosso CISO de campo, Chuck Herrin, como se preparar para o novo desafio de proteger modelos e agentes de IA.

Segurança de IA para a cadeia de suprimentos
As cadeias de suprimentos são cada vez mais impulsionadas pela IA — desde a previsão de demanda e o planejamento logístico até a análise de riscos de fornecedores e a gestão de estoque em tempo real. Essas ferramentas ajudam as empresas a reduzir custos, aumentar a resiliência e se adaptar a disrupções globais. No entanto, elas também criam novos riscos em um vasto ecossistema: nossas soluções de segurança de IA em tempo de execução protegem o setor de Cadeia de Suprimentos […]
Segurança de IA para Recursos Humanos
A IA está revolucionando o RH. As empresas estão implementando copilotos de recrutamento com IA, assistentes de integração, chatbots de suporte aos funcionários e ferramentas de análise da força de trabalho para reduzir custos e melhorar a experiência dos colaboradores. No entanto, as aplicações de RH também apresentam riscos específicos que podem expor as organizações a falhas de conformidade, alegações de viés e danos à reputação: nossas soluções de segurança de IA em tempo de execução protegem o setor de RH com […]
Equilibrando o desempenho da IA e a gestão de recursos
As organizações dependem cada vez mais de ferramentas e iniciativas de IA para impulsionar a inovação e a transformação. Cada avanço incremental na sofisticação das ferramentas de IA torna o equilíbrio entre desempenho e gestão de recursos um desafio maior e mais relevante para as equipes de TI e segurança. No entanto, esse equilíbrio é essencial para maximizar o ROI, garantir a segurança e manter a eficiência em toda a […]
Integração de APIs em IA: a base técnica
A integração de APIs é um canal essencial no ecossistema de IA, por meio do qual diferentes sistemas, plataformas e aplicações interagem. Analisamos as nuances técnicas da integração de APIs em IA, com ênfase em sua importância para aprimorar a eficiência e os recursos dos sistemas de IA. As APIs permitem a troca fluida de dados e funcionalidades entre diferentes soluções de IA […]