Este é o último artigo de uma série sobre os desafios decorrentes da transformação digital.
- A verdade surpreendente sobre a transformação digital
- A verdade surpreendente sobre a transformação digital: o caos da nuvem
- A verdade surpreendente sobre a transformação digital: negligenciar a segurança
- A verdade surpreendente sobre a transformação digital: deseconomia de escala
Confusão de Contêineres.
Um dos principais objetivos dos contêineres e da orquestração que os gerencia (sem esforço, segundo dizem) é permitir um escalonamento eficiente. Há outros benefícios, em sua maioria voltados ao desenvolvimento, que motivam a adoção de contêineres, mas, do ponto de vista de NetOps, a questão é a escalabilidade e a (falta de) segurança.
As arquiteturas tradicionais de entrega não funcionam em ambientes de contêineres. A comunicação é irregular, dinâmica e imprevisível. O volume de comunicações se multiplica, e o ambiente é altamente volátil. O que vemos agora não será o mesmo daqui a dois minutos, muito menos daqui a dez.
Mas você ainda precisa fornecer serviços essenciais de rede e segurança aos “aplicativos” dentro do ambiente de contêineres. Não será possível incorporar controles de identidade e acesso nem gerenciar certificados em instâncias variáveis. Encerrar o SSL no aplicativo torna-se um pesadelo tanto para você quanto para os próprios aplicativos. Até mesmo recursos de segurança de aplicativos, como defesa contra bots e proteções contra as dez principais vulnerabilidades da OWASP, tornam-se problemáticos, pois como integrá-los a um ambiente tão volátil? Além disso, não é como se você fosse mapear cada serviço em um ambiente de contêineres para um IP público. Você precisa de um caminho de entrada seguro para fornecer serviços de aplicativos sem interferir na operação dentro do ambiente.
Felizmente, os aplicativos implantados como vários microsserviços em um ambiente de contêineres continuam sendo aplicativos (até mesmo APIs) e têm um endpoint “específico do aplicativo”, o que permite estabelecer um caminho de entrada seguro sem interferir no ambiente de contêineres. Isso viabiliza uma arquitetura de rede bifurcada, baseada nos princípios tradicionais de estabilidade e escalabilidade, ao mesmo tempo que adota abordagens modernas de escalabilidade baseada em software para contêineres. Essa arquitetura de duas camadas oferece um endpoint confiável e seguro para fazer a transição do backbone N-S para os caminhos E-W dentro de um ambiente de contêineres.
Arquitetura de duas camadas
Uma arquitetura de duas camadas oferece a confiabilidade e a segurança necessárias, ao mesmo tempo que comporta a velocidade e a escala exigidas por aplicações conteinerizadas. Ao conter o caos dos contêineres, você preserva a estabilidade e isola a infraestrutura compartilhada da entropia inerente às aplicações conteinerizadas. Isso traz o benefício não intencional de viabilizar um pipeline de produção com mudanças variáveis. Embora as aplicações possam mudar com mais frequência no ambiente conteinerizado, as alterações no gerenciamento de identidades e acessos e em outros serviços relacionados à segurança tendem a ser menos frequentes. As atualizações podem ser realizadas de forma independente, permitindo que o DevOps avance mais rapidamente sem sobrecarregar o NetOps no lado norte-sul (N-S) da “casa”.
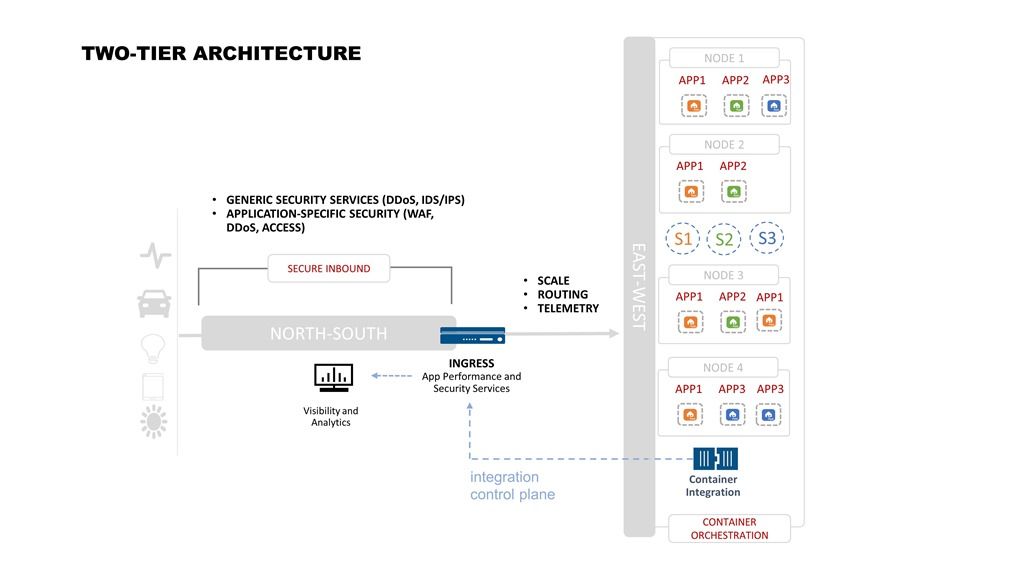
O ponto de entrada pode gerenciar as políticas específicas do aplicativo (desempenho e alguns aspectos de segurança), enquanto o restante da rede segura de entrada cuida das demais questões. Isso torna a inclusão de contêineres em ambientes de produção que executam aplicativos legados um processo mais simples e menos trabalhoso, por ser a opção menos disruptiva.
É importante lembrar que, para uma arquitetura de duas camadas funcionar, o ponto de entrada efetivamente se torna o aplicativo — ou, pelo menos, seu equivalente virtual.
Mesmo que haja uma centena de microsserviços do outro lado da “barreira” dos contêineres, o ingresso é o ponto estratégico de controle que permite escalabilidade e acessibilidade, além de proteger as aplicações contra ameaças externas. Use o ingresso para aplicar os serviços que são mais bem executados antes que o tráfego entre no ambiente volátil e incerto do mundo dos contêineres.
...E assim concluímos nossa análise da surpreendente verdade sobre a transformação digital. Há muitas outras armadilhas e obstáculos que precisam ser enfrentados, mas os quatro abordados nesta série — caos na nuvem, negligência da segurança, deseconomia de escala e confusão com contêineres — provavelmente estão entre os mais críticos.
Se você estiver ciente dos impactos da mudança, poderá aproveitar o poder da automação, da segurança baseada em software, da escalabilidade e das novas arquiteturas para trilhar com sucesso o caminho rumo ao novo data center.
Sobre o autor

Lori MacVittie é engenheira distinta e evangelista-chefe no Escritório do CTO da F5, com ampla experiência em entrega de aplicações, estratégia de automação e infraestrutura. Ela é conhecida por transformar complexidade em clareza, seja definindo diretrizes para agentes de IA, analisando arquiteturas multinuvem frágeis ou investigando os limites de sistemas escaláveis. Ela acumula mais de trinta anos de experiência no setor, abrangendo desenvolvimento de aplicações, arquitetura de TI e operações de redes e sistemas. Antes de ingressar na F5, atuou como editora de tecnologia e recebeu diversos prêmios. MacVittie tem mestrado em Ciência da Computação e é uma autora prolífica, com publicações que abrangem segurança, nuvem e arquitetura empresarial. Ela também é uma entusiasta de jogos de tabuleiro e videogames, além de ter opiniões assumidamente fortes sobre queijos.
Mais publicações de Lori Mac VittiePublicações relacionadas no blog

Entrega e proteção de agentes de IA em fábricas de IA: F5 para a arquitetura de referência NVIDIA OpenShell para agentes de IA seguros
As soluções da F5 ampliam a Arquitetura de Referência NVIDIA OpenShell para agentes de IA seguros.

Como medir – e minimizar – o custo total de propriedade do seu Kubernetes
O Kubernetes pode ser baixado e executado gratuitamente, mas sua manutenção está longe de não ter custos. Assim como outras grandes plataformas de código aberto que são “gratuitas” apenas em um sentido simplista, o Kubernetes quase certamente exigirá investimentos para ser implantado e operado.
As-Code: a pilha de TI contínua
Infraestrutura, configuração, pipeline, operações. De repente, tudo é “como código”. Lori MacVittie busca esclarecer a terminologia e identificar os diferentes componentes de uma stack contínua de TI.
O estado da entrega de aplicações em 2017: automação, APIs e DevOps
Explore o relatório State of Application Delivery de 2017. Leia o blog retrospectivo da F5 sobre o início da ascensão das redes declarativas e dos pipelines de DevOps.
DevOps Summit: onde a rede foi convidada para a festa
No DevOps Summit NY, falou-se muito não apenas sobre DevOps, mas também sobre contêineres, IoT e microsserviços. As sessões se concentraram não só na mudança cultural necessária para crescer em escala com uma abordagem DevOps, mas também fizeram questão de incluir...
F5 e Nutanix convergem em infraestrutura no .NEXT
Aplicações empresariais como Microsoft SharePoint e Exchange, juntamente com a VDI, continuam sendo a espinha dorsal da sua empresa. A produtividade, embora não seja tão atraente quanto o lucro, é um fator essencial para o sucesso das operações empresariais atuais. Deixar de...