Um número impressionante de aplicações está na nuvem sem qualquer proteção. Sem firewall de aplicações web. Sem controle de identidade ou acesso. Nada. Elas estão simplesmente expostas, vulneráveis a ataques.
Isso é um pesadelo para as empresas e um sonho realizado para os invasores.
Isso também não é sensato, considerando a atenção cada vez maior dada aos aplicativos como alvos. Seja para encontrar um caminho até fontes valiosas de dados ou para usar o aplicativo como ponto de distribuição para outros fins maliciosos, os ataques a aplicativos estão aumentando.
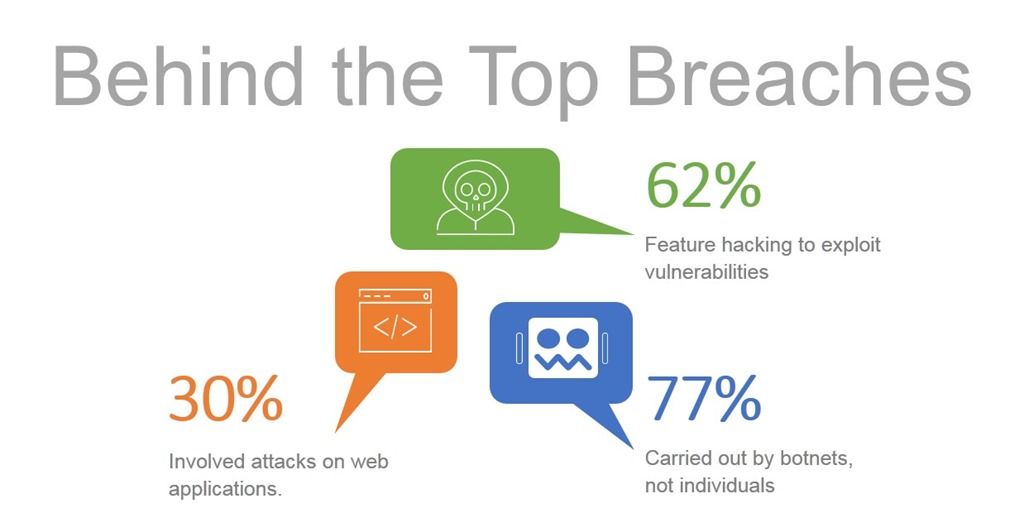
Na verdade, ao analisarmos as principais violações, constatamos que 30% envolveram ataques a aplicações web. Em expressivos 62% dos casos, houve invasões para explorar uma vulnerabilidade. E impressionantes 77% foram realizados por botnets — não por indivíduos.
Isso significa que você precisa proteger seus aplicativos contra bots e vulnerabilidades para não se tornar apenas mais uma estatística.
E quando digo seus aplicativos, quero dizer todos os seus aplicativos. Todos os aplicativos são críticos quando se trata de segurança – até mesmo na nuvem. Talvez ainda mais na nuvem, onde os aplicativos podem ser implantados sem sequer as proteções básicas oferecidas por um firewall de rede.
Mas não podemos (e não devemos) ignorar que a complexidade — especialmente a das soluções de segurança — às vezes pode dificultar a proteção de aplicações na nuvem. Pouco mais de um terço (34%) dos participantes da nossa pesquisa State of Application Delivery 2018 afirmou que o “aumento da complexidade das soluções de segurança” seria um dos principais desafios de segurança no ano seguinte.
A segurança pode ser difícil. Mas não precisa ser, especialmente na nuvem.
Segurança de aplicações web na nuvem
Para quem ainda não sabe, a AWS oferece uma plataforma muito bacana não apenas para você implantar seus aplicativos, mas também para que fornecedores adicionem funcionalidades a ela. Na área de segurança, seu firewall de aplicações web nativo permite o uso de regras gerenciadas por terceiros para ampliar suas funcionalidades. Isso significa que você pode se proteger contra as ameaças por trás das principais violações de segurança sem precisar aprender todos os detalhes de um firewall de aplicações web. Se você está apenas começando, o AWS WAF Managed Rules é uma boa opção para dar os primeiros passos na segurança de aplicações web e se proteger contra as ameaças mais comuns que afetam aplicativos (e empresas) atualmente.
As AWS WAF Managed Rules são exatamente isso: regras de segurança para aplicações web que ampliam a funcionalidade do AWS WAF e oferecem proteção para qualquer aplicação. Elas são gerenciadas, o que significa que especialistas em segurança cuidam de sua manutenção e atualização, para que você tenha a confiança de que elas estejam sempre atualizadas e protegendo contra as ameaças mais recentes. É segurança como serviço, na nuvem, para qualquer aplicação.
Para proteger seus aplicativos contra três das ameaças mais comuns — bots, vulnerabilidades conhecidas e ataques de hackers —, há três regras diferentes cuja implantação você deve considerar agora mesmo. No entanto, avalie com cuidado, pois você só pode escolher uma (isso mesmo, 1) regra gerenciada por vez.
Top 10 da OWASP
O OWASP Top Ten é amplamente conhecido por desenvolvedores, profissionais de DevOps e especialistas em segurança. Você certamente conhece muitos dos nomes da lista: SQLi, XSS, injeção de comandos, injeção NoSQLi, travessia de diretórios e recursos previsíveis. Essas são as dez vulnerabilidades mais comuns que acabam causando dores de cabeça às organizações (e, às vezes, manchetes indesejadas) quando são exploradas. E isso acontece com frequência, especialmente quando elas são encontradas em aplicativos que se comunicam com fontes de dados que contêm informações valiosas de consumidores ou empresas.
O ideal é que os desenvolvedores corrijam essas vulnerabilidades no código assim que forem descobertas. Na prática, sabemos que isso leva meses para acontecer (quando acontece). É por isso que um firewall de aplicações web capaz de lidar com essas vulnerabilidades comuns é tão valioso: ele oferece proteção imediata contra a exploração. Seja como solução permanente ou medida temporária, faz sentido adotar um conjunto de regras que inclua o OWASP Top Ten.
Vulnerabilidades e Exposições Comuns (CVE)
A importância da proteção contra CVEs conhecidas é inestimável.
Em 2015, a Kenna Security divulgou uma pesquisarealizada com uma amostra de 50.000 organizações, abrangendo 250 milhões de vulnerabilidades e mais de um bilhão (BILHÃO) de eventos de violação, e identificou dois pontos muito interessantes em relação à correção de vulnerabilidades:
- Em média, as empresas levam de 100 a 120 dias para corrigir vulnerabilidades.
- Entre 40 e 60 dias, a probabilidade de uma CVE ser explorada ultrapassa 90%.
- O intervalo entre a provável exploração e a correção de uma vulnerabilidade é de cerca de 60 dias.
Em outras palavras, é provável que a maioria das organizações tenha uma CVE explorada antes mesmo de ter a oportunidade de corrigi-la. Caso você não tenha prestado atenção, várias violações de segurança de *altíssima* repercussão foram atribuídas a CVEs. Estamos falando de casos com repercussão gigantesca. Considere algumas das plataformas e bibliotecas com CVEs: Apache, Apache Struts, Bash, Elasticsearch, IIS, JBoss, JSP, Java, Joomla, MySQL, Node.js, PHP, PHPMyAdmin, Perl, Ruby On Rails e WordPress. Isso abrange a maioria dos aplicativos disponíveis na Internet atualmente.
Portanto, é fundamental adotar regras capazes de aplicar patches virtuais ao seu aplicativo contra a exploração de CVEs assim que elas forem divulgadas. Ainda assim, você deve corrigi-las na origem (geralmente, na plataforma ou biblioteca de terceiros), mas, enquanto isso, seu aplicativo estará protegido contra uma violação de segurança.
Essa lacuna na correção — e a escassez de especialistas em segurança — é o que torna as regras gerenciadas na nuvem uma ótima opção. Especialistas fazem a manutenção dessas regras e garantem que estejam atualizadas e sejam capazes de proteger os aplicativos contra explorações; tudo o que você precisa fazer é implantá-las.
Proteção contra bots
Hoje em dia, mais da metade de todos os visitantes de aplicativos são bots. E não estamos falando dos bots do bem, do tipo spider, que rastreiam seu site para indexá-lo e disponibilizá-lo nos mecanismos de busca. Estamos falando do tipo obscuro de bot, estilo Decepticon, que procura vulnerabilidades, espalha SPAM em suas comunidades, extrai dados do seu site ou participa de um esquema de DDOS baseado em botnets.
Defender-se contra bots não é fácil. Os CAPTCHAs estão sempre testando novos métodos para identificar e bloquear bots, mas, assim como a gripe sazonal, essas criaturas incômodas continuam se adaptando e driblando as defesas.
Ainda assim, bots maliciosos apresentam comportamentos que podem ser detectados e permitem identificá-los como indesejados. As regras de defesa contra bots conseguem monitorar esses comportamentos e atividades que indicam intenções maliciosas e impedir que eles interajam com sua aplicação. Nos últimos dois trimestres, observamos um aumento no percentual de organizações que utilizam serviços de defesa contra bots e, diante do cenário atual, esperamos que essa tendência continue.
A implantação de uma regra de proteção contra bots para aplicativos na nuvem pode oferecer uma camada de proteção que impede a exploração de CVEs antes que ela aconteça.
Firewall de Aplicações Web ou Regras Gerenciadas
É importante observar que alguns aplicativos precisarão de proteção contra as três ameaças. Outros precisarão de proteção contra mais do que apenas bots, CVEs e o OWASP Top Ten. Alguns precisarão de higienização de dados e prevenção contra vazamentos, além de defesas mais específicas para o aplicativo. A validação de esquema é um bom exemplo, especialmente ao aceitar dados de fontes desconhecidas. Ataques DDoS de L7 (camada de aplicação) são outro exemplo. A aplicação de protocolos também é inestimável para a proteção contra vulnerabilidades baseadas em TCP ou HTTP. Se você precisar de mais de uma (1) regra ou de proteções adicionais, vale a pena conhecer um WAF avançado com todos os recursos. E, à medida que seu aplicativo ampliar seus recursos e sua base de clientes, também será importante reforçar continuamente as proteções.
De qualquer forma, as regras gerenciadas são uma ótima maneira de começar a proteger aplicações na nuvem. Elas oferecem uma base sólida para a segurança de aplicações web sem exigir que você se torne um especialista em segurança.
Junte-se à AWS e à F5 para descobrir como o F5 WAF pode ajudar você a proteger seus dados, atender aos requisitos de conformidade e estabelecer uma proteção contínua para suas cargas de trabalho na nuvem.
Participe do webinar para saber mais:
- Principais considerações sobre aplicações e arquitetura para escolher o WAF certo
- Como as soluções de WAF da F5 ajudam a proteger seus dados contra ameaças conhecidas e desconhecidas
- Como aproveitar os recursos de aprendizado automatizado para impedir até mesmo os ataques mais sofisticados aos seus dados
Data e horário do webinar:
Quarta-feira, 25 de abril de 2018 | 10h (horário do Pacífico)
Sobre o autor

Lori MacVittie é engenheira distinta e evangelista-chefe no Escritório do CTO da F5, com ampla experiência em entrega de aplicações, estratégia de automação e infraestrutura. Ela é conhecida por transformar complexidade em clareza, seja definindo diretrizes para agentes de IA, analisando arquiteturas multinuvem frágeis ou investigando os limites de sistemas escaláveis. Ela acumula mais de trinta anos de experiência no setor, abrangendo desenvolvimento de aplicações, arquitetura de TI e operações de redes e sistemas. Antes de ingressar na F5, atuou como editora de tecnologia e recebeu diversos prêmios. MacVittie tem mestrado em Ciência da Computação e é uma autora prolífica, com publicações que abrangem segurança, nuvem e arquitetura empresarial. Ela também é uma entusiasta de jogos de tabuleiro e videogames, além de ter opiniões assumidamente fortes sobre queijos.
Mais publicações de Lori Mac VittiePublicações relacionadas no blog

Entrega e proteção de agentes de IA em fábricas de IA: F5 para a arquitetura de referência NVIDIA OpenShell para agentes de IA seguros
As soluções da F5 ampliam a Arquitetura de Referência NVIDIA OpenShell para agentes de IA seguros.

Como medir – e minimizar – o custo total de propriedade do seu Kubernetes
O Kubernetes pode ser baixado e executado gratuitamente, mas sua manutenção está longe de não ter custos. Assim como outras grandes plataformas de código aberto que são “gratuitas” apenas em um sentido simplista, o Kubernetes quase certamente exigirá investimentos para ser implantado e operado.
As-Code: a pilha de TI contínua
Infraestrutura, configuração, pipeline, operações. De repente, tudo é “como código”. Lori MacVittie busca esclarecer a terminologia e identificar os diferentes componentes de uma stack contínua de TI.
O estado da entrega de aplicações em 2017: automação, APIs e DevOps
Explore o relatório State of Application Delivery de 2017. Leia o blog retrospectivo da F5 sobre o início da ascensão das redes declarativas e dos pipelines de DevOps.
DevOps Summit: onde a rede foi convidada para a festa
No DevOps Summit NY, falou-se muito não apenas sobre DevOps, mas também sobre contêineres, IoT e microsserviços. As sessões se concentraram não só na mudança cultural necessária para crescer em escala com uma abordagem DevOps, mas também fizeram questão de incluir...
F5 e Nutanix convergem em infraestrutura no .NEXT
Aplicações empresariais como Microsoft SharePoint e Exchange, juntamente com a VDI, continuam sendo a espinha dorsal da sua empresa. A produtividade, embora não seja tão atraente quanto o lucro, é um fator essencial para o sucesso das operações empresariais atuais. Deixar de...