Vivemos em um mundo de aplicações. Isso está começando a soar banal e clichê, mas continua sendo verdade. Quando se trata de segurança, isso significa que nosso foco deve começar pela aplicação e avançar até o usuário.
Mas não é assim que construímos arquiteturas de segurança hoje.
Hoje, construímos arquiteturas de segurança tentando erguer uma muralha (firewall) impenetrável ao redor do perímetro. À medida que avançamos em direção à aplicação, as trincheiras de segurança que construímos se tornam cada vez menos granulares, até que, por fim, chegamos ao aplicativo e praticamente não resta nada. A segurança mais voltada à aplicação fica o mais distante possível do aplicativo que precisa proteger, quando deveria ser o contrário. Isso nos obriga a tentar escalar de forma massiva na borda da rede (onde são necessários dispositivos caros baseados em hardware para comportar a largura de banda e a densidade de portas exigidas), em vez de escalar de forma mais moderada perto do aplicativo, onde softwares e “dispositivos” virtualizados mais baratos e fáceis de gerenciar poderiam ser implementados com maior facilidade.
Precisamos inverter essa arquitetura e reformular a segurança para que ela se adapte melhor aos modelos atuais de aplicações e negócios.
Precisamos parar de tentar ter “conhecimento das aplicações” no perímetro corporativo, a fim de melhorar a escalabilidade e extrair valor da infraestrutura de segurança. Precisamos deixar de ser tão agnósticos em relação às aplicações nas proximidades delas e começar a deslocar tudo isso para a esquerda, em direção ao desenvolvimento e às operações, adotando um modelo de software que seja escalável tanto econômica quanto arquitetonicamente. Precisamos de uma infraestrutura de segurança corporativa genérica na borda tradicional da rede e de uma arquitetura de segurança específica para cada aplicação no novo perímetro: a própria aplicação.
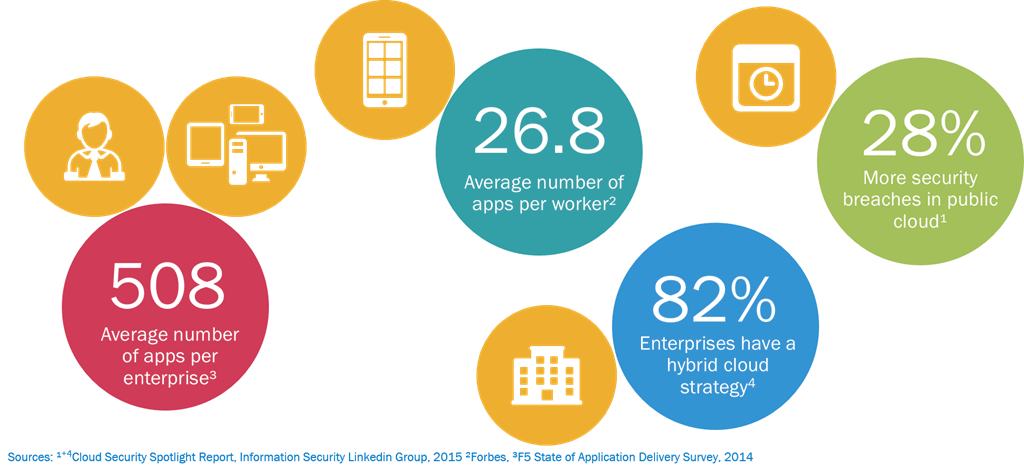
Isso é especialmente verdadeiro quando consideramos o impacto que a nuvem está causando nas aplicações. Não no data center, mas nas aplicações. São as aplicações que precisamos proteger, não a rede, e não podemos fazer isso se nossa estratégia de segurança depender do controle total da rede (e de quem a acessa). Precisamos considerar como proteger a aplicação, esteja ela no data center ou não, e criar uma estratégia de segurança com base nesse alicerce, em vez daquele em que confiávamos antes de a nuvem transformar o data center.
Considere o tsunami de aplicações que está por vir, impulsionado pela Internet das Coisas e pela adoção de arquiteturas de microsserviços. Se cada “nova” tecnologia geralmente resulta em um aumento de dez vezes no número de aplicações, quantas aplicações serão geradas por duas “novas” tecnologias simultâneas? Quantas novas políticas de segurança serão necessárias na borda da rede para dar suporte a cada uma dessas aplicações?
Sim. Muitas. Uma ou duas ordens de grandeza a mais do que existe hoje.
E se nós deslocássemos esses elementos para a esquerda (em termos do pipeline de implantação; para a direita, se você estiver olhando para um diagrama de rede tradicional) e os transferíssemos para um ambiente mais definido e implantado por software? E se convocássemos as pessoas que desenvolvem e conhecem profundamente as aplicações para ajudar a criar as políticas que irão protegê-las e, em seguida, as integrássemos ao processo de implantação? Ao pipeline de CI/CD? E se empacotássemos as aplicações da mesma forma, com os mesmos serviços de segurança de que precisam, seja na nuvem pública ou no ambiente local? E se, de alguma forma, conseguíssemos obter uma segurança consistente em todas as infraestruturas de TI, algo que 60% das organizações consideram o fator mais importante para proteger ambientes de nuvem [Destaques sobre segurança na nuvem]?
Isso seria escalável?
Acredito que sim, com menos transtornos e maior facilidade de gerenciamento do que o modelo atual.
A nuvem é disruptiva. A mobilidade é disruptiva. A Internet das Coisas será disruptiva. Isso nem sempre é ruim, especialmente quando nos dá a oportunidade de repensar e reavaliar a forma como implantamos, disponibilizamos e protegemos aplicações.
Então, talvez seja hora de virar nosso modelo de segurança do avesso e adotar o aplicativo como o novo perímetro — uma forma melhor de dimensionar a segurança, proteger os aplicativos e preservar a integridade dos nossos dados.
Sobre o autor

Lori MacVittie é engenheira distinta e evangelista-chefe no Escritório do CTO da F5, com ampla experiência em entrega de aplicações, estratégia de automação e infraestrutura. Ela é conhecida por transformar complexidade em clareza, seja definindo diretrizes para agentes de IA, analisando arquiteturas multinuvem frágeis ou investigando os limites de sistemas escaláveis. Ela acumula mais de trinta anos de experiência no setor, abrangendo desenvolvimento de aplicações, arquitetura de TI e operações de redes e sistemas. Antes de ingressar na F5, atuou como editora de tecnologia e recebeu diversos prêmios. MacVittie tem mestrado em Ciência da Computação e é uma autora prolífica, com publicações que abrangem segurança, nuvem e arquitetura empresarial. Ela também é uma entusiasta de jogos de tabuleiro e videogames, além de ter opiniões assumidamente fortes sobre queijos.
Mais publicações de Lori Mac VittiePublicações relacionadas no blog

Entrega e proteção de agentes de IA em fábricas de IA: F5 para a arquitetura de referência NVIDIA OpenShell para agentes de IA seguros
As soluções da F5 ampliam a Arquitetura de Referência NVIDIA OpenShell para agentes de IA seguros.

Como medir – e minimizar – o custo total de propriedade do seu Kubernetes
O Kubernetes pode ser baixado e executado gratuitamente, mas sua manutenção está longe de não ter custos. Assim como outras grandes plataformas de código aberto que são “gratuitas” apenas em um sentido simplista, o Kubernetes quase certamente exigirá investimentos para ser implantado e operado.
As-Code: a pilha de TI contínua
Infraestrutura, configuração, pipeline, operações. De repente, tudo é “como código”. Lori MacVittie busca esclarecer a terminologia e identificar os diferentes componentes de uma stack contínua de TI.
O estado da entrega de aplicações em 2017: automação, APIs e DevOps
Explore o relatório State of Application Delivery de 2017. Leia o blog retrospectivo da F5 sobre o início da ascensão das redes declarativas e dos pipelines de DevOps.
DevOps Summit: onde a rede foi convidada para a festa
No DevOps Summit NY, falou-se muito não apenas sobre DevOps, mas também sobre contêineres, IoT e microsserviços. As sessões se concentraram não só na mudança cultural necessária para crescer em escala com uma abordagem DevOps, mas também fizeram questão de incluir...
F5 e Nutanix convergem em infraestrutura no .NEXT
Aplicações empresariais como Microsoft SharePoint e Exchange, juntamente com a VDI, continuam sendo a espinha dorsal da sua empresa. A produtividade, embora não seja tão atraente quanto o lucro, é um fator essencial para o sucesso das operações empresariais atuais. Deixar de...