O conceito de "shift left" para questões pertinentes de TI está ganhando força. A ideia consiste basicamente em antecipar, no pipeline de entrega do desenvolvimento de aplicativos, funções que, quando aplicadas mais cedo, podem proporcionar maior estabilidade e segurança ao código resultante. A segurança é uma dessas funções capazes de gerar benefícios significativos, reduzindo conflitos e erros que surgem em produção e custam tempo e dinheiro que a empresa preferiria não gastar.
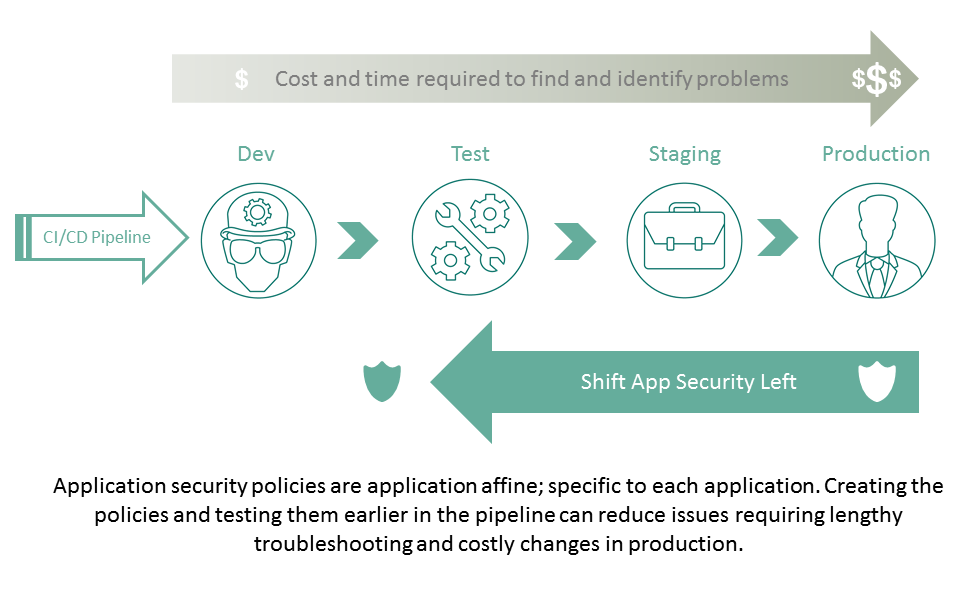
Na maioria das vezes, as funções de segurança consideradas prontas para serem antecipadas no ciclo de desenvolvimento ("shift left") são aquelas diretamente relacionadas ao código: verificação de vulnerabilidades, aplicação automatizada de patches, detecção de intrusões e serviços semelhantes. O que raramente é mencionado — na verdade, provavelmente nunca até esta publicação — são os benefícios de antecipar as funções do firewall de aplicações web.
Há uma boa lógica por trás de deslocar esse tipo de funcionalidade para a esquerda, a saber, afinidade com a aplicação. Serviços com alta afinidade com a aplicação, como segurança de aplicações web, balanceamento de carga e otimização, são específicos de uma aplicação. Não de um protocolo como HTTP, mas da aplicação propriamente dita. A segurança e a otimização de aplicações, em particular, geralmente incluem configurações que exigem a compreensão de URIs específicos (como chamadas de APIs RESTful), dos tipos de dados trocados (e seus formatos), bem como a identificação de usuários e dispositivos que podem ser específicos da aplicação ou de determinadas partes dela.
Isso significa que uma política de segurança de aplicações web se baseia essencialmente na aplicação e, portanto, só serve para aquela aplicação. A correspondência de dados e URIs pode (e costuma) gerar erros, fazendo com que a aplicação pare de funcionar. Quando esse erro aparece pela primeira vez em produção, cabeças rolam. Perde-se tempo, desperdiça-se dinheiro, e o orçamento semanal para cafeína dispara, deixando todo o resto da equipe tomando água colorida pelo restante do mês. Nada bom.
Antecipar a configuração e os testes dessas políticas específicas da aplicação, transferindo-os para o ambiente de testes, pode trazer benefícios significativos ao eliminar a maioria dos conflitos ou erros — com sorte, todos, exceto os de Heisenberg — e garantir uma implantação mais fluida, rápida e menos complicada ao longo do pipeline de produção.
A crescente disponibilidade de versões em software e virtuais dos serviços tradicionais de firewall de aplicações web permite provisionar esses serviços em um número maior de ambientes e garantir níveis mais elevados de acesso nas etapas iniciais do pipeline de implantação. Antecipar a segurança de aplicações web no pipeline também possibilita aplicar a verificação de vulnerabilidades ao serviço de segurança de aplicações web enquanto ele protege a aplicação em teste, proporcionando às equipes de operações de segurança e desenvolvimento uma melhor compreensão da interação entre ambos, além da oportunidade de ajustar as políticas para garantir o comportamento adequado (esperado e desejado). As políticas, especialmente aquelas que podem ser encapsuladas na forma de modelos, são fáceis de transferir entre ambientes e podem ser tratadas como código — armazenadas em repositórios e versionadas para uso futuro.
A disponibilidade de APIs e modelos, aliada à virtualização de serviços voltados a aplicações tradicionalmente hospedados na rede, permite que as organizações antecipem a segurança no ciclo de desenvolvimento e obtenham ganhos reais na otimização do processo do pipeline de produção.
Sobre o autor

Lori MacVittie é engenheira distinta e evangelista-chefe no Escritório do CTO da F5, com ampla experiência em entrega de aplicações, estratégia de automação e infraestrutura. Ela é conhecida por transformar complexidade em clareza, seja definindo diretrizes para agentes de IA, analisando arquiteturas multinuvem frágeis ou investigando os limites de sistemas escaláveis. Ela acumula mais de trinta anos de experiência no setor, abrangendo desenvolvimento de aplicações, arquitetura de TI e operações de redes e sistemas. Antes de ingressar na F5, atuou como editora de tecnologia e recebeu diversos prêmios. MacVittie tem mestrado em Ciência da Computação e é uma autora prolífica, com publicações que abrangem segurança, nuvem e arquitetura empresarial. Ela também é uma entusiasta de jogos de tabuleiro e videogames, além de ter opiniões assumidamente fortes sobre queijos.
Mais publicações de Lori Mac VittiePublicações relacionadas no blog

Entrega e proteção de agentes de IA em fábricas de IA: F5 para a arquitetura de referência NVIDIA OpenShell para agentes de IA seguros
As soluções da F5 ampliam a Arquitetura de Referência NVIDIA OpenShell para agentes de IA seguros.

Como medir – e minimizar – o custo total de propriedade do seu Kubernetes
O Kubernetes pode ser baixado e executado gratuitamente, mas sua manutenção está longe de não ter custos. Assim como outras grandes plataformas de código aberto que são “gratuitas” apenas em um sentido simplista, o Kubernetes quase certamente exigirá investimentos para ser implantado e operado.
As-Code: a pilha de TI contínua
Infraestrutura, configuração, pipeline, operações. De repente, tudo é “como código”. Lori MacVittie busca esclarecer a terminologia e identificar os diferentes componentes de uma stack contínua de TI.
O estado da entrega de aplicações em 2017: automação, APIs e DevOps
Explore o relatório State of Application Delivery de 2017. Leia o blog retrospectivo da F5 sobre o início da ascensão das redes declarativas e dos pipelines de DevOps.
DevOps Summit: onde a rede foi convidada para a festa
No DevOps Summit NY, falou-se muito não apenas sobre DevOps, mas também sobre contêineres, IoT e microsserviços. As sessões se concentraram não só na mudança cultural necessária para crescer em escala com uma abordagem DevOps, mas também fizeram questão de incluir...
F5 e Nutanix convergem em infraestrutura no .NEXT
Aplicações empresariais como Microsoft SharePoint e Exchange, juntamente com a VDI, continuam sendo a espinha dorsal da sua empresa. A produtividade, embora não seja tão atraente quanto o lucro, é um fator essencial para o sucesso das operações empresariais atuais. Deixar de...