Durante anos, a gestão de vulnerabilidades seguiu uma sequência conhecida. Uma vulnerabilidade era descoberta e divulgada, as equipes de segurança avaliavam o risco, as organizações testavam uma correção, e os patches passavam pelo controle de mudanças e pelas janelas de manutenção antes de serem aplicados em produção.
Esse modelo dependia de algo que as organizações podiam facilmente considerar garantido: tempo.
Hoje, esse tempo está desaparecendo. A inteligência artificial está acelerando a descoberta de vulnerabilidades, o desenvolvimento de exploits e os fluxos de trabalho de ataques automatizados. À medida que essas capacidades evoluem e se tornam mais amplamente disponíveis, as equipes de segurança enfrentam um descompasso fundamental. Os invasores conseguem operar cada vez mais na velocidade das máquinas, enquanto os defensores ainda precisam atuar dentro das limitações da TI corporativa.
“A resposta não é abandonar os fundamentos de segurança nem apostar na IA como solução milagrosa. É determinar como as organizações podem preservar esses fundamentos quando o tempo disponível para colocá-los em prática mudou radicalmente.”
A corrida contra as vulnerabilidades mudou
Os números mostram o quanto a equação mudou drasticamente.
Como abordo no evento virtual da F5 Post-Mythos Security Summit, em 2018, o tempo médio entre a divulgação de uma vulnerabilidade e sua exploração era de mais de dois anos, dando às equipes de defesa cerca de 771 dias de folga. Em 2021, esse prazo já havia caído para cerca de 10 meses. Em 2024, era de 53 dias. Em 2025, era de aproximadamente três semanas.
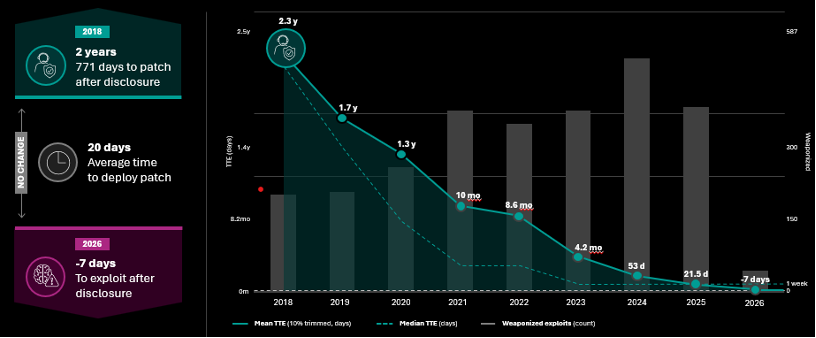
Hoje, os dados do Mandiant M-Trends apontam uma estimativa de menos sete dias. Em outras palavras, a exploração pode começar uma semana antes de uma vulnerabilidade ser divulgada publicamente. Enquanto isso, o tempo médio necessário para aplicar patches permanece praticamente inalterado, em aproximadamente 20 dias, apesar da redução drástica do tempo disponível para as equipes de defesa.
Isso não significa que as equipes de segurança e TI simplesmente precisem trabalhar mais rápido. A implantação de uma correção em todo o ambiente corporativo exige testes, controle de mudanças, planejamento de manutenção, medidas para garantir a disponibilidade e coordenação entre as equipes. Esses processos existem por bons motivos. Apressar a implementação de uma mudança em produção pode gerar seus próprios riscos de segurança e para os negócios.
O problema é que esses processos foram concebidos para um cenário de segurança em que as equipes de defesa geralmente tinham mais tempo.
As capacidades ofensivas estão se tornando mais acessíveis
A IA de fronteira também está mudando quem consegue operar com mais rapidez.
Os modelos mais avançados atraem grande parte da atenção, mas a tendência mais ampla pode ser mais importante. Modelos de IA amplamente disponíveis já são capazes de auxiliar em tarefas como engenharia reversa, testes de intrusão e pesquisa de vulnerabilidades. Ao mesmo tempo, estão surgindo novos projetos voltados a exercícios de red team com apoio de agentes e à avaliação de vulnerabilidades na web.
Capacidades que surgem na vanguarda raramente permanecem restritas a ela para sempre. À medida que os modelos melhoram e as ferramentas ofensivas se tornam mais fáceis de usar, técnicas sofisticadas de descoberta de vulnerabilidades e desenvolvimento de exploits têm se tornado mais acessíveis a uma gama mais ampla de adversários.
Isso transforma a gestão de vulnerabilidades: o que antes era uma corrida contra outros operadores humanos passa a ser cada vez mais ditado pela automação. E isso levanta uma pergunta incômoda: o que acontece quando os atacantes conseguem agir antes que uma organização possa concluir com segurança seu processo de aplicação de patches?
A aplicação de patches não pode arcar com toda a responsabilidade
A aplicação de patches continua sendo essencial. Mas, quando a exploração de vulnerabilidades pode ocorrer antes de sua divulgação, as organizações não podem presumir que apenas a correção eliminará a janela de exposição com a rapidez necessária. Simplesmente descartar as salvaguardas operacionais que garantem a segurança das alterações de software também não é uma opção.
Em vez disso, os líderes de segurança devem considerar de forma mais abrangente o período entre a descoberta e a correção. Como as organizações podem reduzir a exposição enquanto um patch passa pelos testes e pelas aprovações necessários? Como podem identificar quais ativos precisam de atenção primeiro? Como podem garantir que os mecanismos de proteção reajam mais rapidamente sem gerar riscos operacionais inaceitáveis?
Essas questões estão se tornando, ao mesmo tempo, questões de segurança e de operações. Elas também apontam para uma mudança mais ampla na forma como as organizações devem pensar sobre resiliência.
O objetivo não é simplesmente acelerar os processos existentes, mas criar um modelo operacional capaz de responder a ameaças impulsionadas por IA, preservando a disciplina, a visibilidade e a responsabilização que as empresas ainda exigem.
Embora a tecnologia seja uma parte essencial da sua resposta, ela é apenas uma parte da solução. Muitas vezes, as organizações enfrentam dificuldades não por falta de ferramentas de segurança, mas porque suas operações não conseguem acompanhar a evolução do cenário de ameaças.
O que acontece quando o prazo para aplicar patches chega a zero?
Na minha sessão no F5 Post Mythos Security Summit, “Quando a aplicação de patches não é rápida o suficiente,” levo esse problema da teoria à prática, explorando o que os líderes de segurança e operações podem fazer quando os prazos tradicionais de correção entram em conflito com ameaças que avançam na velocidade da IA. Também apresento medidas concretas que as organizações podem adotar para fortalecer sua postura de segurança e mostro como a F5 está enfrentando o desafio de ajudar os defensores a acompanhar esse ritmo.
A resposta não é abandonar os fundamentos de segurança nem apostar na IA como uma solução milagrosa. É determinar como as organizações podem preservar esses fundamentos quando o prazo para colocá-los em prática mudou radicalmente.
Assista à minha sessão sob demanda no F5 Post-Mythos Security Summit para saber mais sobre a aplicação moderna de patches na era da IA de fronteira.
Sobre o autor
Michael é responsável pela estratégia e execução em toda a empresa para garantir que a segurança e a resiliência estejam no centro de suas operações. Ele lidera as áreas de Segurança, Riscos e Operações Digitais da F5, promovendo a confiança operacional de ponta a ponta para clientes, parceiros e funcionários. Montoya passou a integrar a equipe de liderança executiva da F5 em outubro de 2025, após atuar no Conselho de Administração da F5 de 2021 a 2025. Antes da F5, Montoya foi Diretor de Operações da BlueVoyant e, anteriormente, Diretor de Segurança da Informação da Equinix e da Digital Realty. Ele trabalhou por mais de uma década na Microsoft em cargos de liderança global, incluindo Diretor de Segurança Cibernética, CIO/CISO regional para a EMEA e a Ásia e líder global de Operações de Data Centers.
Mais publicações de Michael MontoyaPublicações relacionadas no blog

IA agêntica em cibersegurança: promessas e riscos
Saiba por que o uso de IA agêntica na cibersegurança é essencial para combater ameaças impulsionadas por IA e por que os agentes também criam novos riscos para as empresas.

Como os clientes da F5 no setor financeiro lidam com a soberania digital sem desacelerar a inovação
Como é a soberania digital na prática? Dois projetos recentes da F5 com clientes mostram como diferentes empresas estão enfrentando esses desafios.

Soberania operacional: construindo resiliência em um mundo imprevisível
Para muitas organizações, a questão já não se resume apenas a controlar os dados. Trata-se de manter a capacidade de operar, adaptar-se e se recuperar à medida que as leis e as condições evoluem.

Segurança de IA com evidências: o que levaremos ao Gartner SRM
Antes de sua sessão no Gartner SRM, o vice-presidente sênior de Marketing de Produtos da F5 explica como a F5 ajuda as organizações a proteger a IA em três etapas práticas.

Gestão de riscos de IA: como as proteções podem ajudar a mitigá-los
O risco da IA é impulsionado por comportamentos probabilísticos e pela explicabilidade limitada, não apenas por falhas de segurança. Uma gestão eficaz exige controle operacional contínuo.

Lei de IA do Colorado (SB 205): o que as empresas precisam saber antes de 2026
A SB 205 do Colorado, a lei pioneira do estado sobre inteligência artificial, foi sancionada pelo governador Jared Polis em 17 de maio de 2024. O projeto de lei estabelece requisitos para que as empresas que utilizam IA implementem controles destinados a proteger os cidadãos do Colorado.