Durante anos, minhas conversas sobre soberania digital com clientes da Europa, do Oriente Médio e da Ásia-Pacífico começavam com uma pergunta: onde os dados ficam armazenados? Isso ainda importa, mas agora os líderes fazem uma pergunta mais complexa. Eles querem saber quem controla os sistemas dos quais seus negócios dependem e se esse controle se mantém quando as circunstâncias mudam.
Os orçamentos mostram a seriedade com que tratam o assunto. O Gartner prevê que os gastos com infraestrutura de nuvem soberana chegarão a US$ 80 bilhões em todo o mundo em 2026, com o crescimento mais acelerado no Oriente Médio e na África (89%), nos mercados maduros da Ásia-Pacífico (87%) e na Europa (83%). A regulamentação impulsiona parte desse movimento, e a resiliência impulsiona o restante.
A IA mudou os pontos de controle
Cada implantação de IA adiciona camadas que a maioria dos planos de soberania nunca previu: modelos, prompts, agentes, APIs e uma cadeia cada vez maior de serviços de terceiros. As organizações agora operam ou avaliam, em média, sete modelos de IA, segundo o Relatório do Estado da Estratégia de Aplicações de 2026 da F5, e os requisitos de soberania de dados e conformidade estão entre os motivos dessa diversificação. Cada modelo e conexão cria um ponto em que dados podem sair, uma decisão é tomada ou uma parte externa ganha poder de influência.
“Cada modelo, agente e API que uma empresa adiciona dá a terceiros a possibilidade de influenciar seus dados e decisões. A soberania se resume a quem controla as chaves, a camada de inferência, o acesso e os sistemas operacionais que sustentam instalações industriais e redes elétricas. A F5 e a Red Hat ajudam as organizações a manter o controle desses quatro elementos na nuvem pública, na nuvem soberana ou em seus próprios data centers, com o nível de controle de que cada aplicação precisa.”
Bart Salaets, vice-presidente regional de Engenharia de Soluções e CTO de campo
É nesses pontos que a soberania é conquistada ou perdida. Uma organização que os governa mantém suas opções em aberto, independentemente de onde as cargas de trabalho são executadas. Já uma organização que abre mão desse controle renuncia a muito mais do que apenas dados.
Quatro pontos de controle, quatro arquiteturas de referência
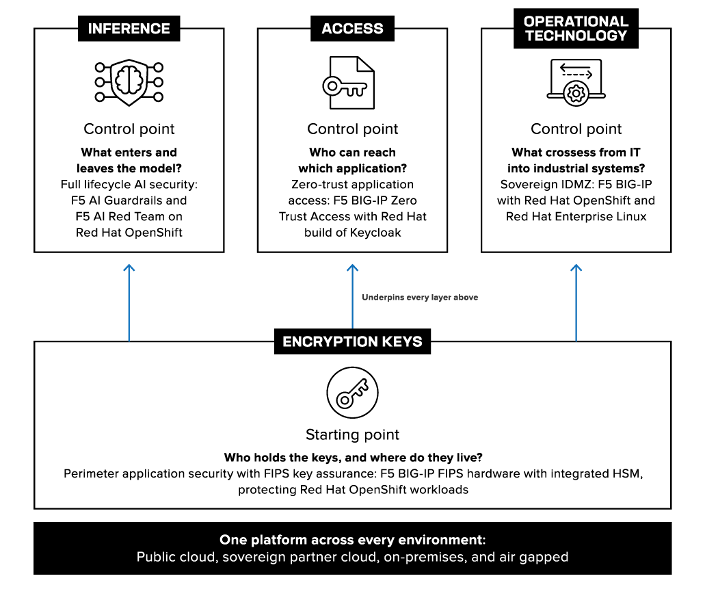
Em colaboração com a Red Hat, a F5 definiu quatro arquiteturas de referência com foco nos pontos mais importantes:
- Chaves de criptografia: A segurança das aplicações no perímetro com garantia de proteção de chaves conforme o FIPS é o ponto de partida, já que a maioria das outras medidas de proteção depende da criptografia. No hardware compatível do F5 BIG-IP, as chaves privadas nunca saem de um módulo de segurança de hardware validado pelo FIPS. Nenhum administrador pode extraí-las.
- Inferência: A segurança de IA em todo o ciclo de vida para nuvens soberanas executa o F5 AI Guardrails e o F5 AI Red Team no Red Hat OpenShift, mantendo os prompts, o contexto recuperado e as respostas do modelo dentro do domínio de confiança local, inclusive em ambientes isolados da rede.
- Acesso: O acesso a aplicações baseado em confiança zero em nuvens soberanas combina o F5 BIG-IP Zero Trust Access com uma versão do Keycloak da Red Hat hospedada em infraestrutura própria. Essa combinação avalia cada usuário, dispositivo e solicitação, e os dados de identidade permanecem na região.
- Tecnologia operacional: Uma zona desmilitarizada industrial (IDMZ) soberana combina o BIG-IP com o OpenShift e o Red Hat Enterprise Linux para proteger a conexão entre a TI corporativa e os sistemas que operam instalações industriais, redes elétricas e redes de transporte.
Juntas, essas arquiteturas também produzem registros, desde logs de custódia de chaves até trilhas de auditoria de inferência, que embasam avaliações segundo marcos regulatórios como a NIS2, o DORA e a Lei de IA da União Europeia.
Por que a plataforma é importante
O Red Hat OpenShift é uma plataforma Kubernetes líder de mercado que oferece às organizações operações consistentes em nuvens de hiperescala, nuvens soberanas de parceiros, data centers locais e ambientes isolados da rede. O Red Hat Confirmed Sovereign Support agrega suporte 24 horas por dia, 7 dias por semana, prestado por cidadãos da União Europeia com cidadania verificada, a partir de dentro da UE. Com essa base, as políticas de segurança e tráfego da F5 acompanham as cargas de trabalho em ambientes de hardware, virtuais e de contêineres.
A custódia de chaves é a exceção. Manter as chaves privadas em um módulo de segurança de hardware validado pelo FIPS exige hardware BIG-IP compatível, uma escolha que deve ser feita logo no início do projeto.
Graus de soberania
Nem toda aplicação precisa do mesmo nível de proteção. Um site público e uma carga de trabalho de defesa apresentam riscos muito diferentes, e tratá-los da mesma forma pode desperdiçar recursos ou deixar lacunas na proteção. Uma abordagem mais prática define o nível de soberania para cada aplicação e o implementa em camadas sobre a infraestrutura existente, incluindo a nuvem pública.
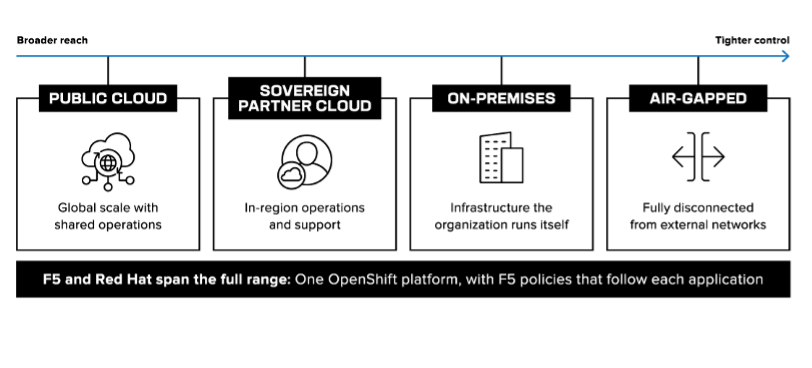
A maioria das organizações começa pelas chaves de criptografia e amplia o controle para inferência, acesso e tecnologia operacional à medida que a adoção de IA e o escopo regulatório crescem. As organizações que assumirem a liderança adotarão a IA rapidamente e manterão um controle firme sobre os quatro pontos de controle. Velocidade e soberania são compatíveis quando a arquitetura é projetada para ambas.
Você pode encontrar as arquiteturas de referência aqui. Visite também nossa página sobre F5 e Red Hat.
Sobre o autor
Publicações relacionadas no blog

Entrega e proteção de agentes de IA em fábricas de IA: F5 para a arquitetura de referência NVIDIA OpenShell para agentes de IA seguros
As soluções da F5 ampliam a Arquitetura de Referência NVIDIA OpenShell para agentes de IA seguros.

Como medir – e minimizar – o custo total de propriedade do seu Kubernetes
O Kubernetes pode ser baixado e executado gratuitamente, mas sua manutenção está longe de não ter custos. Assim como outras grandes plataformas de código aberto que são “gratuitas” apenas em um sentido simplista, o Kubernetes quase certamente exigirá investimentos para ser implantado e operado.
As-Code: a pilha de TI contínua
Infraestrutura, configuração, pipeline, operações. De repente, tudo é “como código”. Lori MacVittie busca esclarecer a terminologia e identificar os diferentes componentes de uma stack contínua de TI.
O estado da entrega de aplicações em 2017: automação, APIs e DevOps
Explore o relatório State of Application Delivery de 2017. Leia o blog retrospectivo da F5 sobre o início da ascensão das redes declarativas e dos pipelines de DevOps.
DevOps Summit: onde a rede foi convidada para a festa
No DevOps Summit NY, falou-se muito não apenas sobre DevOps, mas também sobre contêineres, IoT e microsserviços. As sessões se concentraram não só na mudança cultural necessária para crescer em escala com uma abordagem DevOps, mas também fizeram questão de incluir...
F5 e Nutanix convergem em infraestrutura no .NEXT
Aplicações empresariais como Microsoft SharePoint e Exchange, juntamente com a VDI, continuam sendo a espinha dorsal da sua empresa. A produtividade, embora não seja tão atraente quanto o lucro, é um fator essencial para o sucesso das operações empresariais atuais. Deixar de...