A visibilidade é um desafio frequentemente mencionado e geralmente se refere à capacidade de inspecionar o tráfego, as transações e os erros que ocorrem durante a execução de uma aplicação. Mas há outro significado, talvez mais crítico, para a visibilidade na camada de negócios: um inventário completo do portfólio de aplicações corporativas.
Nos primeiros anos da nossa pesquisa State of Application Services (na época chamada State of Application Delivery), costumávamos perguntar quantos aplicativos um participante poderia desativar sem que ninguém percebesse.
Nossa intenção era descobrir quantos aplicativos eram realmente "essenciais" para a empresa, seja para a lucratividade ou para a produtividade.
Não fazemos mais essa pergunta, porque descobrimos que a maioria das pessoas não faz a menor ideia de quantos aplicativos há em seu portfólio, muito menos qual porcentagem deles é crítica.
Considere as respostas à pergunta feita em 2017, à qual 2.104 participantes dedicaram seu tempo para responder.
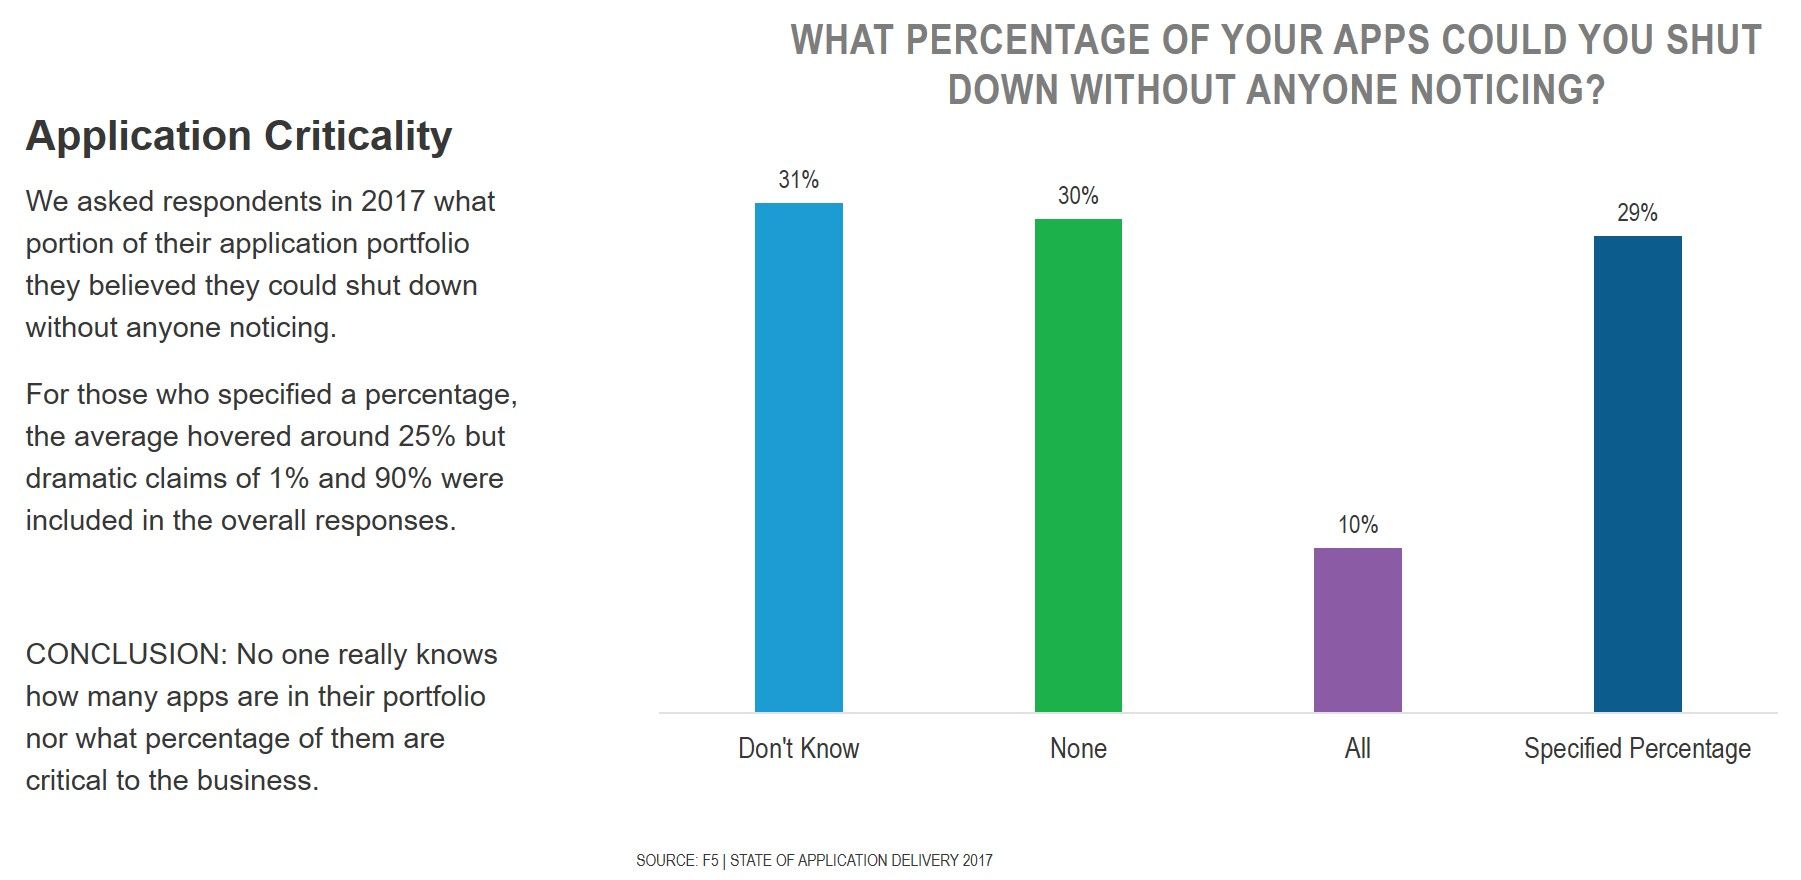
Este exercício parece validar a observação da nossa própria Kara Sprague, que observou que "0% dos clientes conseguem informar com segurança o número de aplicações em seu portfólio."
Para sermos justos com os clientes — e com o mercado em geral —, uma parcela significativa das empresas atuais atravessa várias gerações. O cargo de CIO, cujo ocupante provavelmente deveria ter uma boa noção disso, possivelmente nem existia até o fim da década de 1990. E quem ocupa essa posição hoje provavelmente não é a mesma pessoa que a ocupava apenas uma década atrás. Catalogar e inventariar portfólios de aplicações era algo sobre o qual nem sequer falávamos até bem depois da virada do século.
E não podemos subestimar o impacto das aquisições e fusões sobre os portfólios de aplicações. Mesmo que você soubesse o número exato de aplicações em seu portfólio, o que dizer das empresas que você adquiriu — ou daquela que adquiriu a sua?
A realidade é que somente nos últimos anos o mercado passou a reconhecer o quanto os aplicativos são importantes — e até mesmo essenciais — para seus respectivos negócios. Eles são o capital no qual investimos hoje na esperança e com a expectativa de que esse investimento traga retorno no futuro.
Isso significa que realmente deveríamos protegê-los melhor, pois estão sob ataque. Constantemente.
Essa tarefa se torna mais difícil devido à facilidade de encontrá-los, para começo de conversa.
Mas precisamos encontrá-las. Porque, embora talvez estejamos protegendo nossas aplicações mais "críticas", não estamos protegendo todas elas. Mas deveríamos estar.
Sobre o autor

Lori MacVittie é engenheira distinta e evangelista-chefe no Escritório do CTO da F5, com ampla experiência em entrega de aplicações, estratégia de automação e infraestrutura. Ela é conhecida por transformar complexidade em clareza, seja definindo diretrizes para agentes de IA, analisando arquiteturas multinuvem frágeis ou investigando os limites de sistemas escaláveis. Ela acumula mais de trinta anos de experiência no setor, abrangendo desenvolvimento de aplicações, arquitetura de TI e operações de redes e sistemas. Antes de ingressar na F5, atuou como editora de tecnologia e recebeu diversos prêmios. MacVittie tem mestrado em Ciência da Computação e é uma autora prolífica, com publicações que abrangem segurança, nuvem e arquitetura empresarial. Ela também é uma entusiasta de jogos de tabuleiro e videogames, além de ter opiniões assumidamente fortes sobre queijos.
Mais publicações de Lori Mac VittiePublicações relacionadas no blog

Entrega e proteção de agentes de IA em fábricas de IA: F5 para a arquitetura de referência NVIDIA OpenShell para agentes de IA seguros
As soluções da F5 ampliam a Arquitetura de Referência NVIDIA OpenShell para agentes de IA seguros.

Como medir – e minimizar – o custo total de propriedade do seu Kubernetes
O Kubernetes pode ser baixado e executado gratuitamente, mas sua manutenção está longe de não ter custos. Assim como outras grandes plataformas de código aberto que são “gratuitas” apenas em um sentido simplista, o Kubernetes quase certamente exigirá investimentos para ser implantado e operado.
As-Code: a pilha de TI contínua
Infraestrutura, configuração, pipeline, operações. De repente, tudo é “como código”. Lori MacVittie busca esclarecer a terminologia e identificar os diferentes componentes de uma stack contínua de TI.
O estado da entrega de aplicações em 2017: automação, APIs e DevOps
Explore o relatório State of Application Delivery de 2017. Leia o blog retrospectivo da F5 sobre o início da ascensão das redes declarativas e dos pipelines de DevOps.
DevOps Summit: onde a rede foi convidada para a festa
No DevOps Summit NY, falou-se muito não apenas sobre DevOps, mas também sobre contêineres, IoT e microsserviços. As sessões se concentraram não só na mudança cultural necessária para crescer em escala com uma abordagem DevOps, mas também fizeram questão de incluir...
F5 e Nutanix convergem em infraestrutura no .NEXT
Aplicações empresariais como Microsoft SharePoint e Exchange, juntamente com a VDI, continuam sendo a espinha dorsal da sua empresa. A produtividade, embora não seja tão atraente quanto o lucro, é um fator essencial para o sucesso das operações empresariais atuais. Deixar de...